
P-06
Vínculo
CRM de relaciones institucionales con reglas, permisos y trazabilidad en Postgres.
cliente████Equipo de enlace político (sistema interno, solo por invitación)
Sistema interno para organizar contactos, historial de relaciones, proyectos y campañas de movilización, con embudo, seguimiento por canal y prioridad configurable. La SPA se comunica directamente con Postgres: RLS, triggers y RPC aplican las reglas sin un backend personalizado. Incluye acceso sin contraseña, 2FA obligatorio para administradores, registro de actividad de solo anexado y las correcciones de una auditoría interna de seguridad.
- supabase
- postgres
- rls
- react
- mfa
- audit-log
- edge
- cloudflare
- etl
01Sinopsis
Vínculo es un CRM para equipos de divulgación política. Reúne a los contactos un equipo trabaja con (líderes públicos y organizaciones), el historia de cada relación, proyectos (flujos de trabajo) y Campañas: acciones concretas como “conseguir que este grupo de líderes publique en dos redes sociales por fecha X”.
Antes, ese conocimiento vivía en hojas de cálculo, hilos WhatsApp y en las cabezas de quien hizo cada llamada. El sistema lo convierte en una base consultable: quién ha sido contactado, en qué canal, con qué resultado, quién posee el follow-up, cuál es el alcance combinado de todos los que estuvieron de acuerdo y a quién se debe abordar primero.
El acceso es solo por invitación, con dos niveles de usuario. Los operadores nunca están bloqueados de haciendo su trabajoLo que diferencia a los usuarios es alcance (los proyectos que pueden ver), no la capacidad. Las funciones sensibles (administración de cuentas, registro de actividades, decisiones de eliminación) pertenecen a los administradores, quienes deben usar un segundo factor.
02El problema
- Datos dispersos sin propietario. El mismo líder apareció en varias hojas de cálculo con diferentes ortografías, y nadie sabía quién había hablado con ellos por última vez.
- La unidad de trabajo equivocada. La primera versión rastreó el estado y la audiencia en el proyecto nivel. Las pruebas con el equipo dejaron claro que el trabajo real ocurre en el acción (campaña), donde hay un público objetivo, un embudo y un resultado. El modelo tuvo que ser reorganizado mientras el sistema ya estaba en uso.
- Una base sensible, un equipo pequeño. Esta es una base de datos de relaciones políticas: una filtración, una edición silenciosa o un uso indebido de información privilegiada sería costoso. Todo tenía que dejar un rastro sin convertirse en un registro ilegible.
- Entrada masiva de datos. Los contactos llegan como hojas de cálculo CSV/XLSX en todos los formatos imaginables: seguidores "1,2 mil", nombres de partidos escritos, estados por nombre completo, números de teléfono con y sin código de país.
03La solución
- Contactos (líderes y organizaciones): un perfil completo, alcance por canal, historial electoral (una lista, no un campo), hasta tres contactos de oficina con su función, etiquetas normalizadas free-form, una línea de tiempo de notas versionadas y una tarjeta de auditoría por contacto.
- Del lado del servidor lista de contactos filtrada: estado, partido, oficina, alineación, edad, etiquetas, project/campaign; exportación de CSV endurecido contra Inyección de CSV.
- Las campañas como unidad de trabajo: un embudo de pasos 9 cerrado (compartido por cada campaña, por lo que los resultados se suman a través de ellos), hasta 5 configurable subestados por paso, por canal seguimiento (post URL, o una bandera de "no enlace" para historias y vidas), un propietario por contacto, notas timeline-style, un mensaje preparadas WhatsApp y acciones masivas.
- Per-campaign prioridad configurable: cada campaña puntúa los metadatos de contacto ("para esta acción, el estado X vale 2, más de 50k seguidores vale 3") y la tabla ordena por el total, con la razón de cada punto en un tooltip.
- Potencial vs. alcance entregado: la suma de la audiencia de los canales de campaña, calculada una vez por persona a nivel de proyecto para que el mismo seguidor no se cuente una vez por acción.
- Importación guiada (CSV/XLSX): un asistente de pasos 5 con columna synonym-based auto-mapping, normalización Brazilian-Portuguese-aware, resolución de vocabulario por lotes, detección de duplicados (ID de impuestos e-mail nombre + estado) y un inutilizable Lote.
- Carga de datos de elecciones públicas: guiones que leen los resultados oficiales, los comparan con la base y escriben el historial de votos y las etiquetas idempotente, además de una página que muestra exactamente lo que cambió la carga.
- "Sala de Guerra" tablero: KPIs, cartas y un mapa de Brasil como SVG llano (rutas pre-generated con
d3-geo, sin biblioteca de mapeo en el paquete). - Administración: invitaciones de usuario, niveles, desactivación, borrado con un diagnóstico de lo que lo bloquea, una cola note-deletion y unificado Registro de actividad.
- RLS en todas las tablas 26, con el alcance del proyecto resuelto por funciones de ayuda compartidas; anon alcanza nada más que un con límite de solicitudes failed-login RPC.
- Dirigido 2FA: el predicado aal2 guarda registros, auditoría y administración de cuentas sin interponerse en el trabajo diario.
- Un registro de actividad unificado, de solo anexado, client-proof con paginación del cursor: 1.5 ms por página en más de 100k filas.
- Per-campaign prioridad de contacto configurable, calculada por una función pura y explicada punto por punto en una descripción.
- Importación de CSV/XLSX con normalización de Brazilian-Portuguese, detección de duplicados y un lote imposible.
- Una comprobación post-migration SQL que verifica el endurecimiento de las funciones sensibles 20 y ya ha detectado una regresión real.
04Arquitectura
Leer el diagrama como lista (15 componentes, 18 conexiones)
Componentes
- Navegador (SPA): Operador<br>alcance por proyecto, Admin<br>segundo factor obligatorio
- Cloudflare: Páginas<br>construir Vite SPA fallback, Turnstile<br>CAPTCHA al iniciar sesión
- Funciones de borde (Deno): admin-usuarios<br>vuelve a comprobar admin + aal2<br>service_role, acesso-emergencia<br>captcha + límite de tarifas<br>código de recuperación
- Postgres: 26 tablas con RLS<br>alcance por proyecto/campaña, RPC de lectura<br>filtros en el servidor · cursor, Desencadenantes<br>auditoría · invariantes · protección del propietario, eventos + auditoría<br>solo adiciones, pg_cron<br>recordatorios · retención de registros
- Supabase: Auth<br>Correo electrónico OTP TOTP (aal2)<br>sesión de 24 h / 7 días, PostgREST<br>sin acceso anon, EF, PG
Conexiones
- Operador<br>alcance por proyecto → Páginas<br>construir Vite SPA fallback
- Admin<br>segundo factor obligatorio → Páginas<br>construir Vite SPA fallback
- Operador<br>alcance por proyecto → Turnstile<br>CAPTCHA al iniciar sesión
- Admin<br>segundo factor obligatorio → Turnstile<br>CAPTCHA al iniciar sesión
- Páginas<br>construir Vite SPA fallback → PostgREST<br>sin acceso anon (JWT del usuario)
- Páginas<br>construir Vite SPA fallback → Auth<br>Correo electrónico OTP TOTP (aal2)<br>sesión de 24 h / 7 días
- Admin<br>segundo factor obligatorio → admin-usuarios<br>vuelve a comprobar admin + aal2<br>service_role (Portador aal2)
- Páginas<br>construir Vite SPA fallback → acesso-emergencia<br>captcha + límite de tarifas<br>código de recuperación
- acesso-emergencia<br>captcha + límite de tarifas<br>código de recuperación → Turnstile<br>CAPTCHA al iniciar sesión
- admin-usuarios<br>vuelve a comprobar admin + aal2<br>service_role → Auth<br>Correo electrónico OTP TOTP (aal2)<br>sesión de 24 h / 7 días
- acesso-emergencia<br>captcha + límite de tarifas<br>código de recuperación → Auth<br>Correo electrónico OTP TOTP (aal2)<br>sesión de 24 h / 7 días
- PostgREST<br>sin acceso anon → 26 tablas con RLS<br>alcance por proyecto/campaña
- PostgREST<br>sin acceso anon → RPC de lectura<br>filtros en el servidor · cursor
- 26 tablas con RLS<br>alcance por proyecto/campaña → Desencadenantes<br>auditoría · invariantes · protección del propietario
- Desencadenantes<br>auditoría · invariantes · protección del propietario → eventos + auditoría<br>solo adiciones
- pg_cron<br>recordatorios · retención de registros → eventos + auditoría<br>solo adiciones
- Datos electorales abiertos<br>(carga sin conexión) → 26 tablas con RLS<br>alcance por proyecto/campaña (Scripts de Python<br>idempotentes)
- GitHub<br>CI: lint · 526 pruebas · build → Páginas<br>construir Vite SPA fallback (push a main → despliegue automático)
La decisión central es sin backend personalizado: el SPA habla directamente a PostgREST con el JWT del usuario, y cada regla que importa vive en Postgres (RLS, desencadena, CHECK restricciones, RPCs). El único código que se ejecuta con privilegios elevados se encuentra en dos funciones de borde, y cada una de ellas re-validates la persona que llama antes de tocar la pantalla de inicio. service_role.
05Por dentro
- Postgres en Supabase: Migraciones versionadas de 58 (0001-0045;
b/c/dlos sufijos son fijos dentro de la misma ronda), 26 mesas vivas, Enums 15, Funciones 69, Activadores 53 y Políticas 80 RLS en el estado final. - RLS en cada tabla, con políticas solo para
authenticated. El alcance se resuelve mediante funciones de ayuda compartidas (app.acessa_projeto,acessa_campanha,acessa_participante_campanha,gerencia_projeto) reutilizado en todas las políticas. - Invariantes en la base de datos, no en la interfaz de usuario: como máximo 5 subestados por paso, 10 criterios 6 soportes para prioridad, 3 contactos de oficina, 20 etiquetas por contacto; cambiar el estado principal cae sub-status marcas que ya no se aplican; por canal seguimiento deriva
realizadodesde la URL (o el indicador "sin enlace") dentro de un activador de normalización. - RPCs donde una vista deja de escalar:
fn_contatos_filtrados/fn_contatos_csvtomar filtros en el cuerpo de la solicitud (POST) en lugar de una lista de ids en la URL, yfn_projeto_contatosfusiona dos fuentes (campañas + enlaces manuales) deduplicadas por persona. - Dos senderos complementarios:
auditoria(un activador genérico en cada escritura, almacenando solo la diferencia en UPDATE) yeventos(inicio de sesión, cierre de sesión, exportación, vistas de perfil, administración de cuentas), ambos de solo anexado. pg_cron: recordatorios diarios en 09:00 y una purga de registro mensual impulsada por la política de retención.- Carga de datos electorales: Los scripts de Python (líneas 658) leen el resultado público JSON, eliminan cualquier identificador personal que el origen lleve en el tiempo de lectura, coinciden con el nombre civil/ballot + estado contra la base y escriben detrás de un índice único parcial, por lo que ejecutarlos duplica dos veces nada.
- React 19 + Vite 6 + TypeScript, React Router 7 y TanStack Consulta 5 para caché e invalidación. 180 archivos en
src/, organizado por dominio (features/*Cada uno con sus pantallas y un*Api.tsmódulo de datos). - Sistema de diseño In-house ("Command Center"): dark-first, tokens CSS HSL con Tailwind v4 (
@theme inline), primitivas accesibles en la parte superior de Radix UI, espacio Grotesk / Inter / JetBrains Mono. - Paquete de disciplina: el analizador XLSX solo carga a través de una
import()en la ruta de importación, y el mapa del tablero es pre-generated SVG. - Lógica pura comprobable: puntuación de prioridad, filtros, normalización, detección de duplicados, validación de importación, agrupación de registros, edad, CSV, fechas, etiquetas y desinfección en vivo en módulos sin dependencia de React/Supabase, cubiertos por Pruebas de Vitest 526 (10 marcado
it.failspara documentar errores conocidos que aún no se han solucionado). - Rutas de 20, custodiado por
RotaAutenticadayRotaAdmin, con páginas pesadas con carga diferida.
- Páginas Cloudflare, auto-deploying en el empuje a
main, reserva de SPA vía_redirects. Cloudflare solo contiene valores publicables (URL Supabase y clave anon, clave de sitio Turnstile). - Supabase: Postgres, Auth, funciones de borde (Deno),
pg_cron. Las migraciones se aplican y versionan; los tipos TypeScript se generan a partir del esquema. - GitHub Acciones CI:
lint(errores 0),testybuild(tsc -bes el tipo de puerta) en cada push y PR, con Node anclado a través de.nvmrc. - Comprobación Post-migration: un script SQL verifica, para funciones sensibles 20, el
aal2Requisito, un ancladosearch_pathY no hay concesión paraanon. Es una regresión en la que una funcióndrop/createhabía limpiado silenciosamente su endurecimiento.
06Seguridad
8 ataques considerados, 8 defensas en producción.
Fuerza bruta, creación indebida de cuentas, restablecimiento de contraseña y robo de cuenta.
Crear una cuenta escribiendo cualquier e-mail en la pantalla de inicio de sesión
Registro deshabilitado y shouldCreateUser: false; las cuentas solo provienen de la función de borde de administración, y e-mails desconocido obtiene la misma respuesta que las válidas.
Asumir el control de e-mail de un administrador y abrir registros o administrar cuentas
Los registros, la auditoría y la administración de cuentas requieren aal2 (TOTP) en la base de datos y en la función edge; eliminar el factor también necesita aal2, e inscribir uno envía una notificación e-mail.
Códigos de recuperación Brute-forcing
Función Edge con Turnstile, un límite de intentos de 5 por IP y por e-mail contando solo eventos database-written, denegación ante fallos (503) y códigos almacenados como hashes bcrypt.
Quien ya tiene algún acceso intentando ganar más: volverse admin, leer lo que no debe, conservar un acceso revocado.
Un operador que se promociona a sí mismo para administrar a través de la API
autenticado solo puede UPDATE usuarios.nome; nivel y estado pasan por la función de borde, que re-checks admin + aal2 y no degradar el último administrador activo.
Un usuario con acceso a un proyecto haciéndose su dueño y ocultándolo de los demás
Activadores Ownership-guard: solo un administrador puede cambiar el propietario, y solo un administrador puede cambiar el acceso a un proyecto o el proyecto de una campaña.
XSS, iframe, fórmulas en CSV, subidas disfrazadas y manipulación del prompt de la IA.
Inyectar una fórmula en la hoja de cálculo exportada
Los CSV generados escapan + - y exportan por encima de los contactos 500 para alertar a los administradores.
Disparar la factura, agotar límites, inundar logs y tumbar funciones con carga.
Inundar el registro con inicios de sesión falsos fallidos
El único anon-callable RPC es con límite de solicitudes a 20/min por IP con un catálogo de tipo cerrado; la alerta de ataque de-duplicates por tipo (1 por hora).
Alterar conteos, borrar la base, editar el historial o negar lo que fue autorizado.
Eliminar o editar el rastro después de actuar
eventos y auditorios son de solo anexado sin directiva UPDATE/DELETE para nadie; escribe a través del definidor de seguridad RPCs que resuelve el agente de autor, IP y usuario del lado del servidor.
Autenticación
- Inicio de sesión sin contraseña: los usuarios obtienen un código one-time por e-mail (
signInWithOtp→verifyOtp). Las contraseñas antiguas fueron invalidadas deliberadamente, por lo que no queda ningún camino paralelo con un secreto reutilizable. - No público registro:
shouldCreateUser: falseen el cliente, registros deshabilitado, y las cuentas creadas solo a través de la función de borde de administración. - Contra enumeración: un e-mail sin acceso recibe la misma respuesta que uno válido; el intento se registra (solo para administradores).
- Cloudflare Turnstile captcha al iniciar sesión, verificado del lado del servidor.
- Límites de sesión Server-enforced: 24 h de inactividad y una tapa dura 7-día. "Recuerde este dispositivo" solo elige entre
localStorageysessionStorage; el límite real es impuesto por Auth. - Obligatorio TOTP para administradores. Un administrador sin ningún factor se mantiene en la página de seguridad hasta que se inscriba. El soporte Security-key (WebAuthn) se implementa pero se mantiene detrás de una bandera hasta que la plataforma lo habilita.
- Códigos de recuperación: Códigos 8 de un solo uso, almacenados solo como hash de bcrypt y mostrados una vez. La redención pasa por una función de borde con captcha, a límite de velocidad de intentos 5 por IP y por e-mail, y falla cerrado: si el conteo falla, devuelve 503 en lugar de dejar pasar el intento. Cada uso se registra y alerta a los administradores.
Autorización
- RLS en 100% de las tablas;
anonno puede alcanzar nada excepto un RPC que registra inicios de sesión fallidos. - Dirigido
aal2ejecución:fn_e_admin_aal2()predicado guarda el registro RPCs, eleventosyauditoriapolíticas y toda la gestión de cuentas. Losadmin-usuariosLa función edge lee elaalreclaman el token de portador y se niegan sin él. - No hay escalada de privilegios:
authenticatedsolo puede UPDATEusuarios.nome; nivel y estado pasan por la función de borde, que re-checks admin + 2FA del lado del servidor, se niega a degradar el último administrador activo y validausuario_idcomo un UUID. - Guardia de propiedad (Auditoría interna de octubre): desencadena detener a alguien que simplemente Tiene acceso a un proyecto de convertirse en su propietario, cambiar su configuración de acceso o mover una campaña a otro proyecto, una ruta que anteriormente permitía ocultar o eliminar el trabajo de otras personas.
- Las eliminaciones sensibles son solo para administradores: los perfiles están soft-deleted detrás de un protector de disparo; la eliminación de notas pasa por una cola de solicitudes; los usuarios con historial se desactivan en lugar de eliminarse, preservando la autoría.
Rastro de auditoría y detección
eventosyauditoriason de solo anexado: nadie, ni siquiera un administrador, tiene una política UPDATE/DELETE. Los escritos pasan porsecurity definerRPCs que resuelve autor, IP y agente de usuario en el servidor y validar el tipo de evento contra un catálogo cerrado.- El público failed-login RPC es con límite de solicitudes a 20/min por IP.
- Alertas In-app: Los inicios de sesión fallidos de 5+ en 15 min, las exportaciones de más de contactos de 500 y los cambios de cuenta.
Datos y privacidad
- Minimización de datos: los contactos almacenan un año de nacimiento, no una fecha; la exportación de CSV es una identificación mínima sin datos personales confidenciales; en la carga electoral, los identificadores personales de la fuente se eliminan en el momento de la lectura y nunca se almacenan o comprometen.
- Retención definida: leer eventos para 6 meses, otros eventos y filas de auditoría para 24 meses, purgados en un horario.
Validación y endurecimiento
- Saneamiento de entrada (
sanitizarTexto,urlOuNulo, etc.) y comprobaciones de la base de datos; nodangerouslySetInnerHTML, noeval. security definerfunciones con un pinnsearch_path, verificado por script después de cada migración.- Escapar de CSV generados
= + - @contra la inyección de fórmula. - Los
service_roleLa clave solo existe dentro de las funciones de borde; la caché de consulta React se borra en sign-out o en el conmutador de cuenta.
07Desafíos técnicos
Remodelar el modelo mientras estaba en uso
El estado, sub-status y la audiencia pasaron del proyecto a la campaña (migraciones 00230029). El estado principal se convirtió en un vocabulario de valor 9 cerrado precisamente para que "Entregado" se pudiera sumar en todas las campañas; lo que configura cada campaña es el subestados. El enlace de contacto manual del proyecto sobrevivió sin un estado, y la tabla de contactos del proyecto ahora muestra el estado de cada persona. origen (campaña, manual o ambos), porque la ambigedad visible supera a la ambigedad implícita. Los desencadenantes se aseguran de que cambiar un estado nunca deje marcas huérfanas.
Un registro que puedes leer, no solo desplazarte
El registro de auditoría nativo del servicio Auth no se llenó en la plataforma alojada, por lo que la aplicación registra sus propios eventos. Con 100k filas de prueba, la vista que se unió auditoria y eventos tomó 125 ms a 1.5 s para la primera página. Fue reemplazado por un RPC que se aplica LIMIT Dentro de cada UNION ALL rama, une solo las filas finales de 50 y Paginación por a (criado_em, id) cursor, llevándolo a 1.5 ms / 17 buffers. La diferencia JSONB solo se desplaza cuando el usuario expande una fila. Contra el ruido: de-duplication en ventanas de eventos leídos en la base de datos, eliminando registros sin valor en la fuente y agrupando ráfagas legítimas (una importación, un lote de subestados) solo en el momento de la visualización, sin eliminar el rastro.
Cuando el endurecimiento desaparece por sí mismo
Una función drop/create reescribe todo el cuerpo, y dos veces una migración despojó silenciosamente una protección: un anon Revocar en un RPC y el aal2 requisito en otro. La respuesta fue el proceso: una verificación SQL que enumera cada función sensible con sus propiedades esperadas, que debe devolver ok = true en cada fila. Durante la auditoría de octubre encontró la segunda regresión, y la misma ronda cerró una ruta project-takeover y un vector que permitía a cualquiera bloquear el acceso de emergencia de cualquier e-mail inflando su contador de intentos.
Detener el crecimiento de la URL
La lista de contactos envió los identificadores filtrados en la cadena de consulta: sobre 15 KB con contactos 400 y bytes +37 por contacto nuevo, en curso para una pantalla en blanco de un error de protocolo sin advertencia alguna. El filtrado se movió a un RPC (POST, filtros en el cuerpo) y la URL se convirtió en constant-size. Una regla de pelusa interno ahora banderas .in() con una lista dinámica.
08Resultados
- En producción desde julio 2026; 63 confirma entre 2026-07-27 y 2026-10-05, a través de siete rondas de cambios impulsados por la retroalimentación user-team.
- Migraciones 58, Mesas 26 con RLS, Políticas de 80, Funciones de borde 2, 2
pg_cronEmpleos. - Pruebas automatizadas 526 en los módulos puros (516 pasando, 10 esperaba fallas que documentan errores conocidos); errores de pelusa 0; CI en cada empuje.
- Una auditoría de seguridad interna en octubre 2026, con las correcciones stage-1 (propiedad project/campaign, restaurada)
aal2, funciones de borde endurecido) ya enviados, ynpm auditllevado a cero (4 0). - Registro de actividad medido en 1.5 ms por página más de 100k filas.
- 58
- Migraciones
- 26
- mesas con RLS
- 80
- Políticas de RLS
- 69
- Funciones SQL
- 53
- desencadenantes
- 526
- Pruebas automatizadas
- 2
- funciones de borde
- 63
- compromisos
- ~26k
- Líneas TypeScript
- 6,183
- Líneas SQL
- 1.5 ms
- Página de registro de actividad
cómo lo medimos
es supabase/migrations wc -l (00010045, con sufijos b/c/d)
cómo lo medimos
28 crear tabla 2 tabla de caída en las migraciones; habilitar la seguridad a nivel de fila en todos
cómo lo medimos
Repetición de la política create/drop en orden durante las migraciones
cómo lo medimos
Nombres distintos en la función create [or replace] en las migraciones
cómo lo medimos
nombres distintos en el desencadenador de crear en las migraciones
cómo lo medimos
npx vitest run: 516 pasó 10 esperaba un error, archivos 11
cómo lo medimos
supabase/functions/ (admin-usuarios, acesso-emergencia)
cómo lo medimos
git rev-list --count HEAD (Jul 27 a Oct 5, 2026)
cómo lo medimos
Líneas no vacío en seguimiento .ts/*.tsx (12,909 + 15,088), incluyendo 2k de tipos generados
cómo lo medimos
Líneas no vacío en .sql rastreadas
cómo lo medimos
medido con 100k filas, registrado en migración 0017 y en CLAUDE.md 14
09Línea de tiempo
- jul 2026
Primera versión en vivo en páginas Cloudflare, con importación CSV/XLSX y el registro de actividad.
- jul 2026
Inicio de sesión con código sin contraseña, códigos de recuperación y 2FA obligatorio para los administradores.
- jul 2026
Modelo remodelado: la campaña se convierte en la unidad de trabajo, con múltiples canales y seguimiento por canal.
- ago 2026
Configurable por campaña puntuación de prioridad de contacto.
- ago 2026
El filtrado de contactos se movió a un del lado del servidor RPC, eliminando la lista de id de la URL.
- oct 2026
Carga de datos de elecciones públicas, etiquetas y una página que muestra qué cambió la carga.
- oct 2026
Auditoría interna: CI con pruebas 526, verificación de endurecimiento SQL y correcciones ownership/aal2.
10Stack
- React 19
- Vite 6
- TypeScript
- React Router 7
- TanStack Query 5
- Tailwind CSS 4
- Radix UI
- Recharts
- Supabase
- PostgREST
- Supabase Auth (OTP + TOTP)
- Edge Functions (Deno)
- PL/pgSQL
- PostgreSQL
- Row Level Security
- pg_cron
- pg_trgm
- unaccent
- Python (carga de dados públicos)
- Cloudflare Pages
- GitHub Actions
- Vitest
- ESLint
- MFA TOTP obrigatório para admin (aal2)
- Login sem senha por código
- Cloudflare Turnstile
- Códigos de recuperação com bcrypt
- Rate limiting em RPC e edge function
- Auditoria append-only
11Ficha técnica
- type
- interno CRM solo por invitación
- stack
- React 19 · Vite · TypeScript
- db
- Postgres 26 tablas 80 directivas RLS
- auth
- correo electrónico OTP TOTP para administradores (aal2)
- deploy
- Cloudflare Páginas Supabase
- audit
- de solo anexado paginación del cursor
- tests
- 526 vitest CI en cada empuje
- status
- en producción
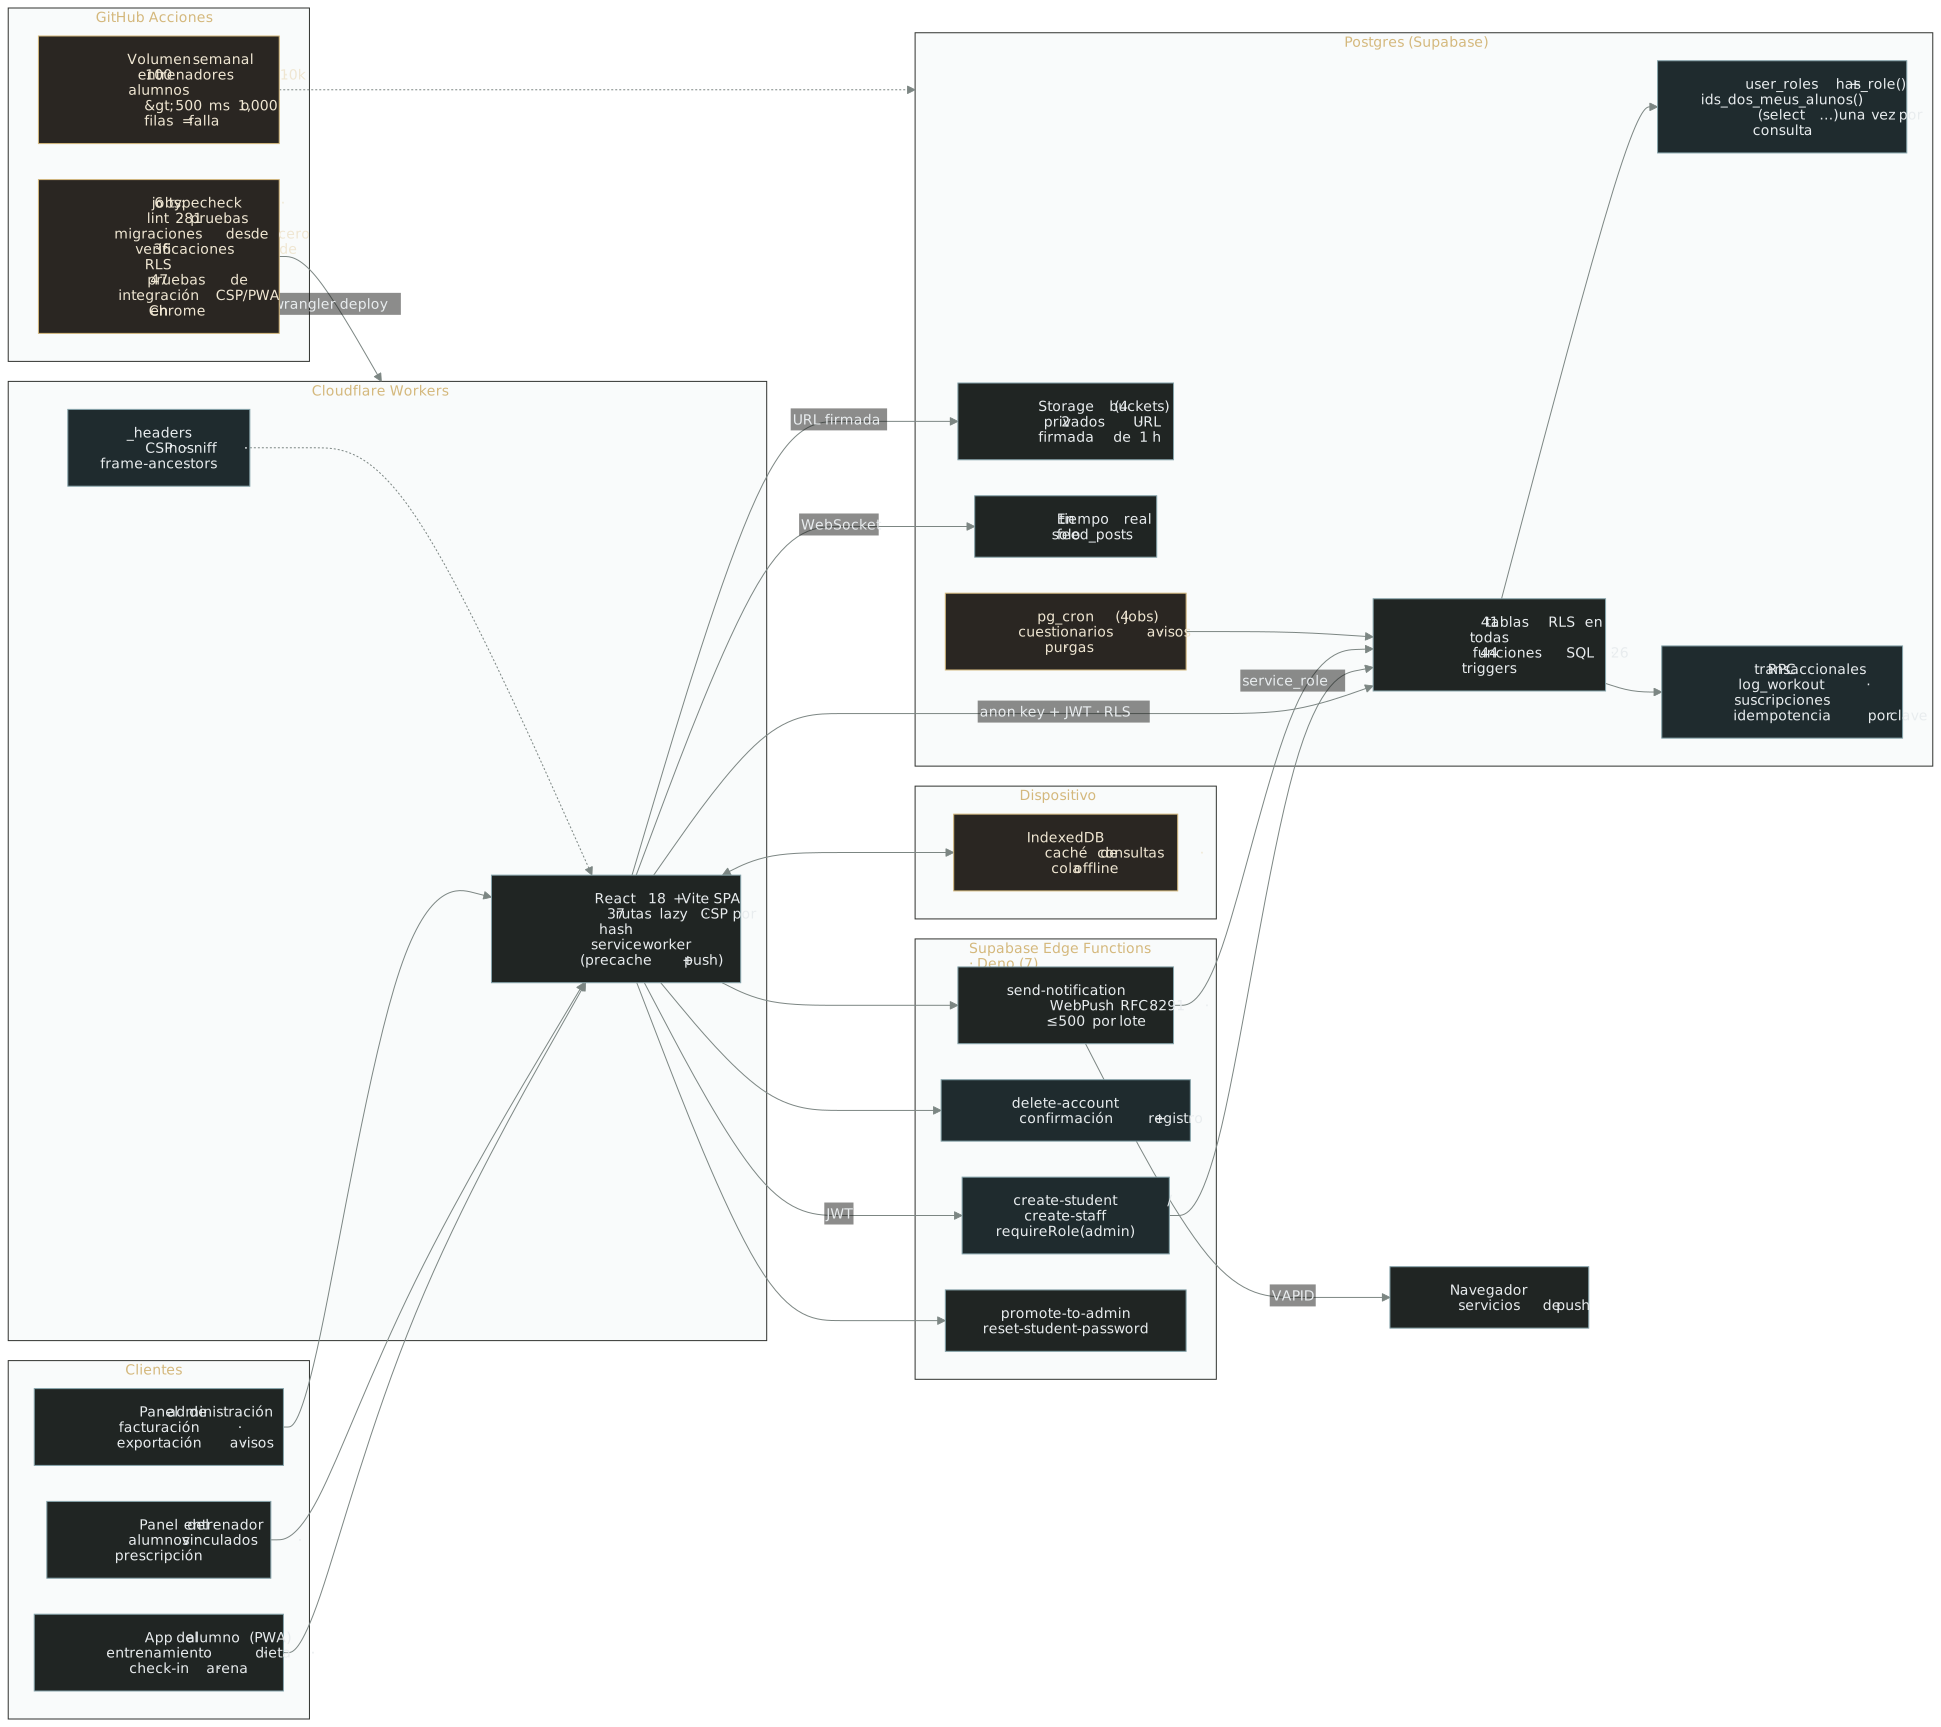
Una app de asesoría fitness generada por IA, llevada a estándar de producción: RLS sin evaluación por fila, entrenamientos que sobreviven sin conexión y un CI que prueba la base de datos real
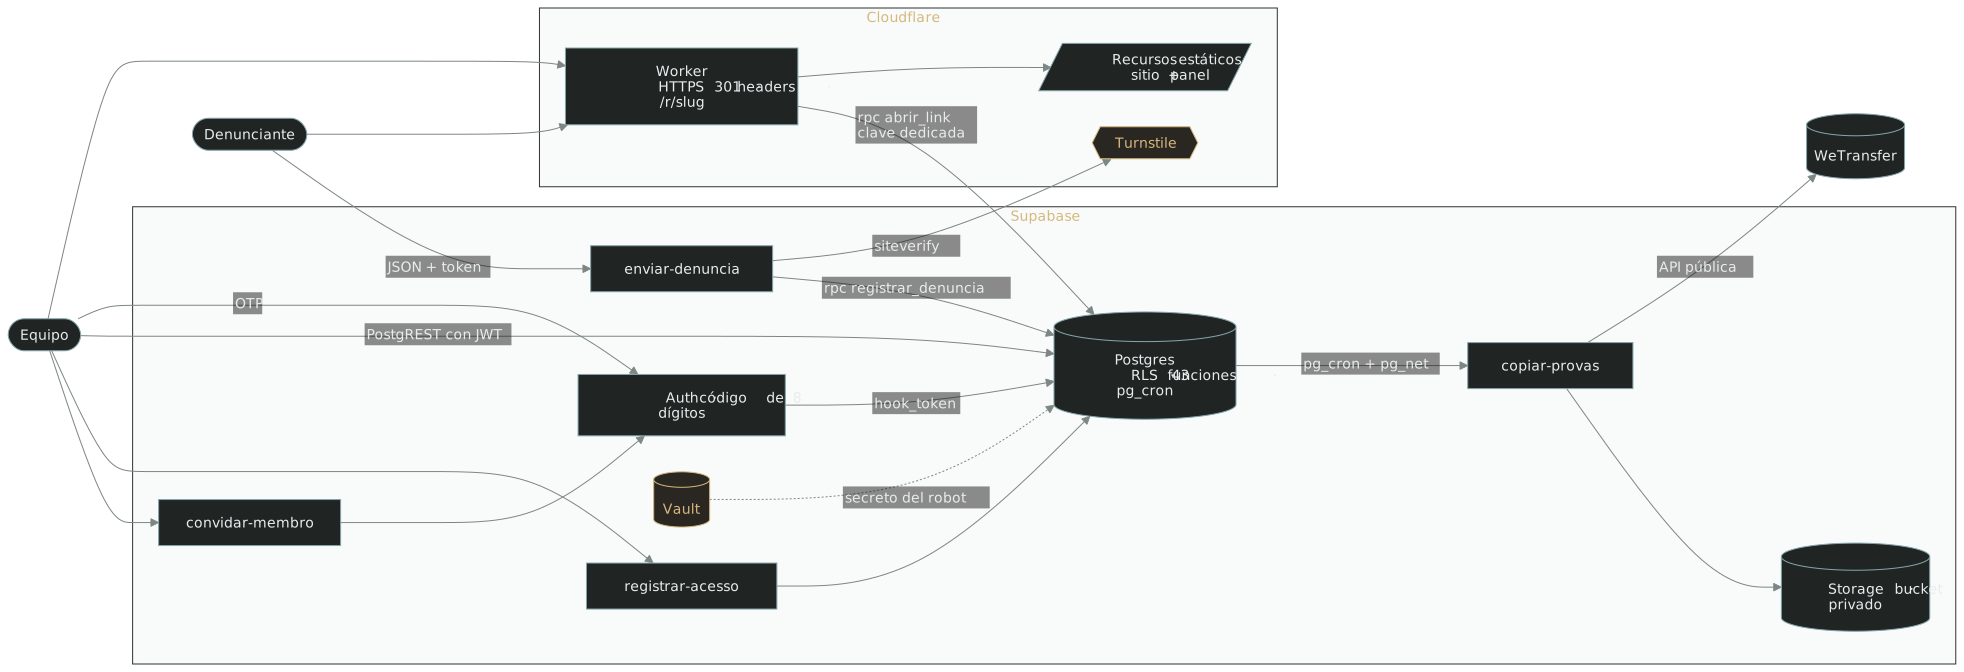
Un canal público de denuncias con un panel de triaje donde la autorización vive en la base de datos: RLS por rol, contactos solo mediante una función auditada, revocación inmediata de sesiones y un robot que guarda las pruebas antes de que expiren.
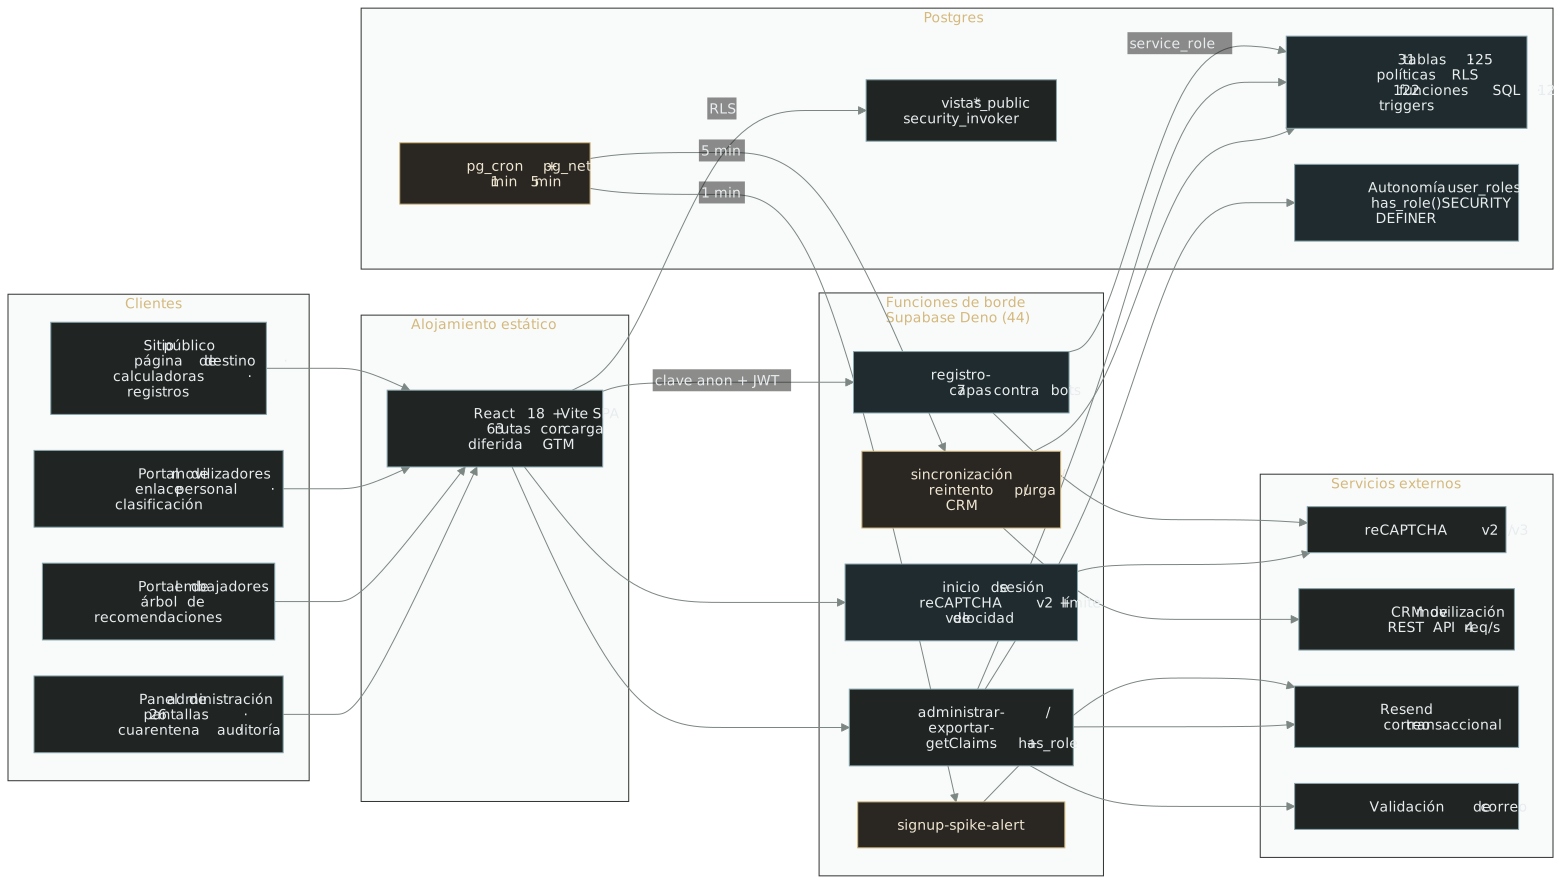
Plataforma de la campaña contra la jornada 6x1: registros nacionales, red de voluntariado y siete capas contra bots.
¿Quieres un sistema así para tu operación?
Node diseña, construye y protege plataformas a la medida para campañas, mandatos y movimientos.
TECNOLOGÍA E INTELIGENCIA POLÍTICA
© 2026 NODE. Todos los derechos reservados.