
P-01
Fim da Escala 6x1
Plataforma de la campaña contra la jornada 6x1: registros nacionales, red de voluntariado y siete capas contra bots.
clienteCampaña nacional de la sociedad civil contra la jornada laboral 6x1
Plataforma digital de Brasil Quer Mais Tempo para la campaña contra la jornada 6x1, de seis días de trabajo por uno de descanso. Reúne calculadoras de tiempo, registros de simpatizantes, madres y empresas, portales de movilización y embajadores, una red de recomendaciones en árbol, la jornada Brasil Vai Parar y un panel de 26 pantallas. El backend en Supabase incluye 44 Edge Functions, 125 políticas RLS y un sistema de cuarentena para distinguir bots de simpatizantes sin bloquear indiscriminadamente.
- react
- supabase
- postgres
- rls
- edge
- anti-bot
- rate-limiting
- pg-cron
- crm
- lgpd
01Sinopsis
El horario 6x1 (seis días de trabajo por un día de descanso) era la vida diaria de millones de trabajadores brasileños. Los Brasil Quer Mais Tempo ("Brasil quiere más tiempo") organizó una campaña de presión pública para ponerle fin. La enmienda fue aprobada por la Cámara de Diputados en mayo 2026 (461 a 19 en la segunda ronda) y el Senado en octubre (75 a 1), y fue promulgada como Enmienda Constitucional 141 / 2026: un horario de 5x2 dentro de 60 días y la semana laboral que va de 44 a 40 horas sobre 14 meses de pago. Este proyecto es la plataforma digital de la campaña, en directo desde el inicio de la movilización hasta el tramo final.
Un sistema cubre el sitio de campaña pública, los formularios registro y una red de voluntarios two-tier: Movilizadoresquien difundió la campaña a través de un enlace personal, y Embajadores, que construyen y rastrean su propia red de referencia.
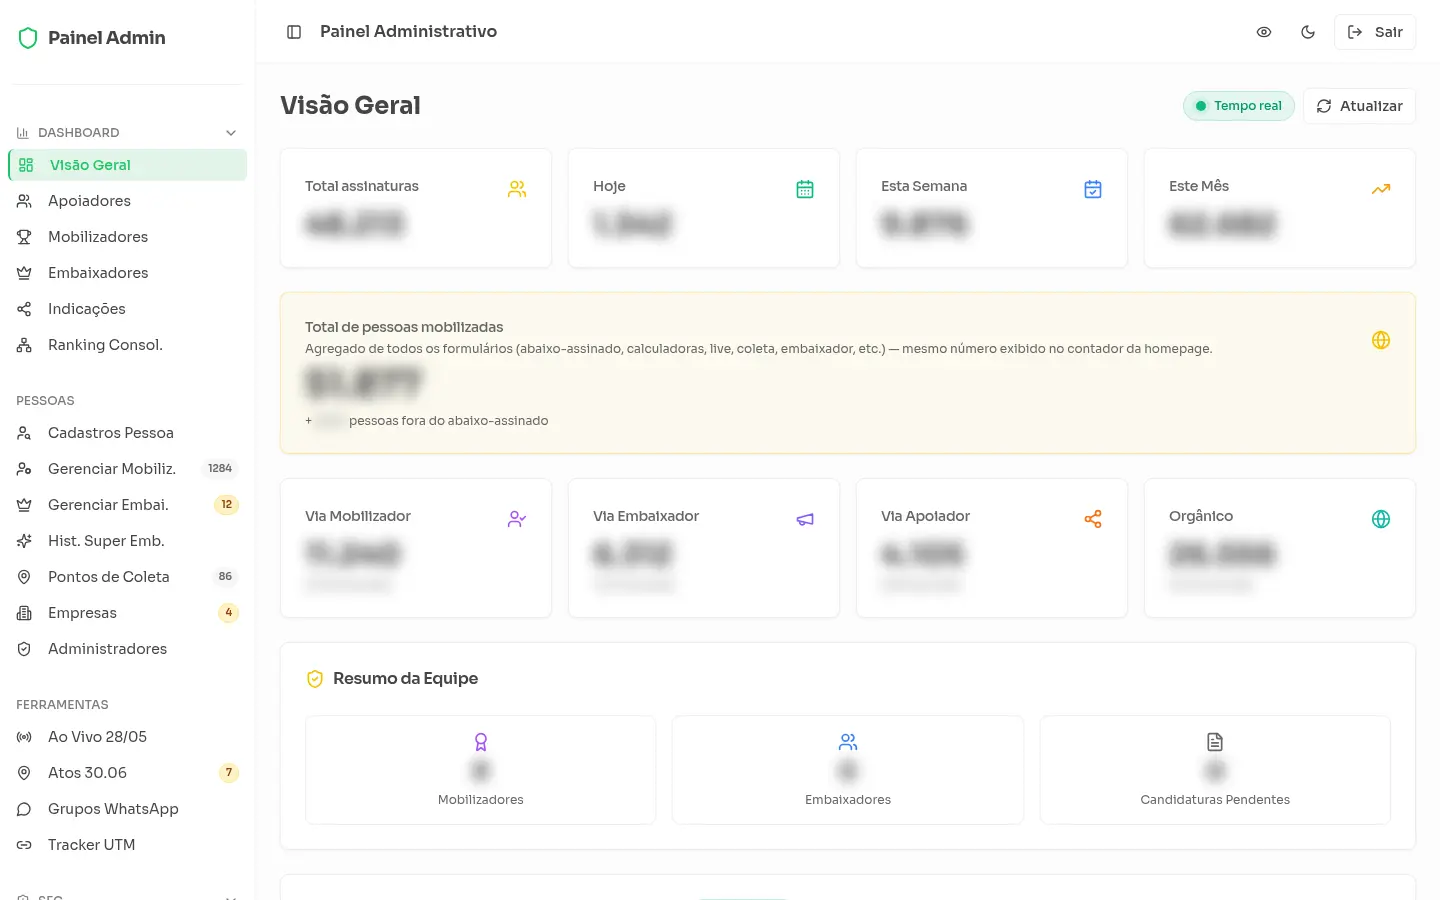
Detrás del sitio público hay un panel de administración de pantalla 26. El equipo de coordinación lo utiliza para seguir registros por región, administrar voluntarios, revisar registros sospechosos, ejecutar transmisiones en vivo y organizar Brasil Vai Parar ("Brasil se detendrá"), el día nacional de acción en junio 30. Registros también está sincronizado con la movilización CRM que el equipo ya utilizó para la divulgación y la segmentación.
La plataforma se mantuvo en vivo durante toda la campaña, a través de picos de tráfico y ataques automatizados registro. Gran parte de la ingeniería se dedicó a separar a las personas y los bots sin rechazar a los verdaderos partidarios.
02El problema
- Una causa que se vuelve viral. Terminar 6x1 se convirtió en una conversación nacional, y cada ciclo de noticias trajo una nueva ola de registros. Una campaña viral contiene miles de registros en unas pocas horas. La forma no puede fallar o ralentizarse en el pico.
- El abuso automatizado. Los formularios públicos registro atraen scripts que inflan los números o contaminan la base de datos. Bloquear demasiado agresivamente también tiene un costo: reCAPTCHA v3 falla mucho en el móvil.
- Una red de referencia en la que la gente puede confiar. Movilizadores y embajadores compiten en las tablas de clasificación. Sin validación, se pueden falsificar códigos de referencia y clics.
- Integración CRM. El CRM API permite aproximadamente 4 solicitudes por segundo y falla de forma intermitente. No se puede perder registro en el camino.
- Muchas audiencias, una causa. Workers, madres, dueños de negocios que ya habían caído 6x1, voluntarios y el equipo de coordinación cada uno necesitaba su propio camino, todos alimentando la misma base de datos.
03La solución
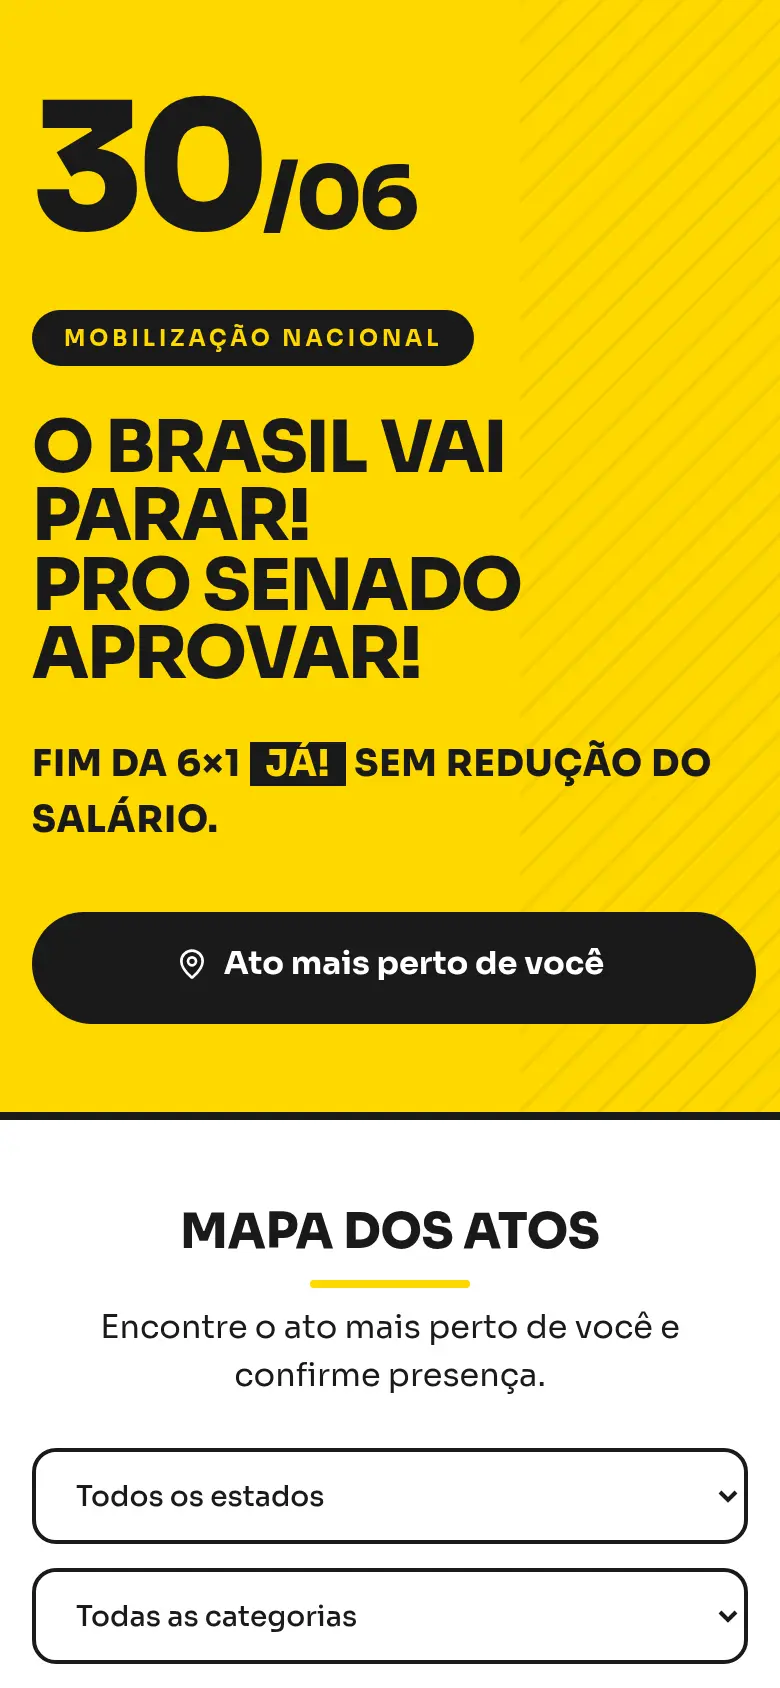
- Sitio público: landing page, materiales descargables, registro páginas por perfil (partidario, punto de recogida, madres contra 6x1) y páginas legales (términos, privacidad, consentimiento).
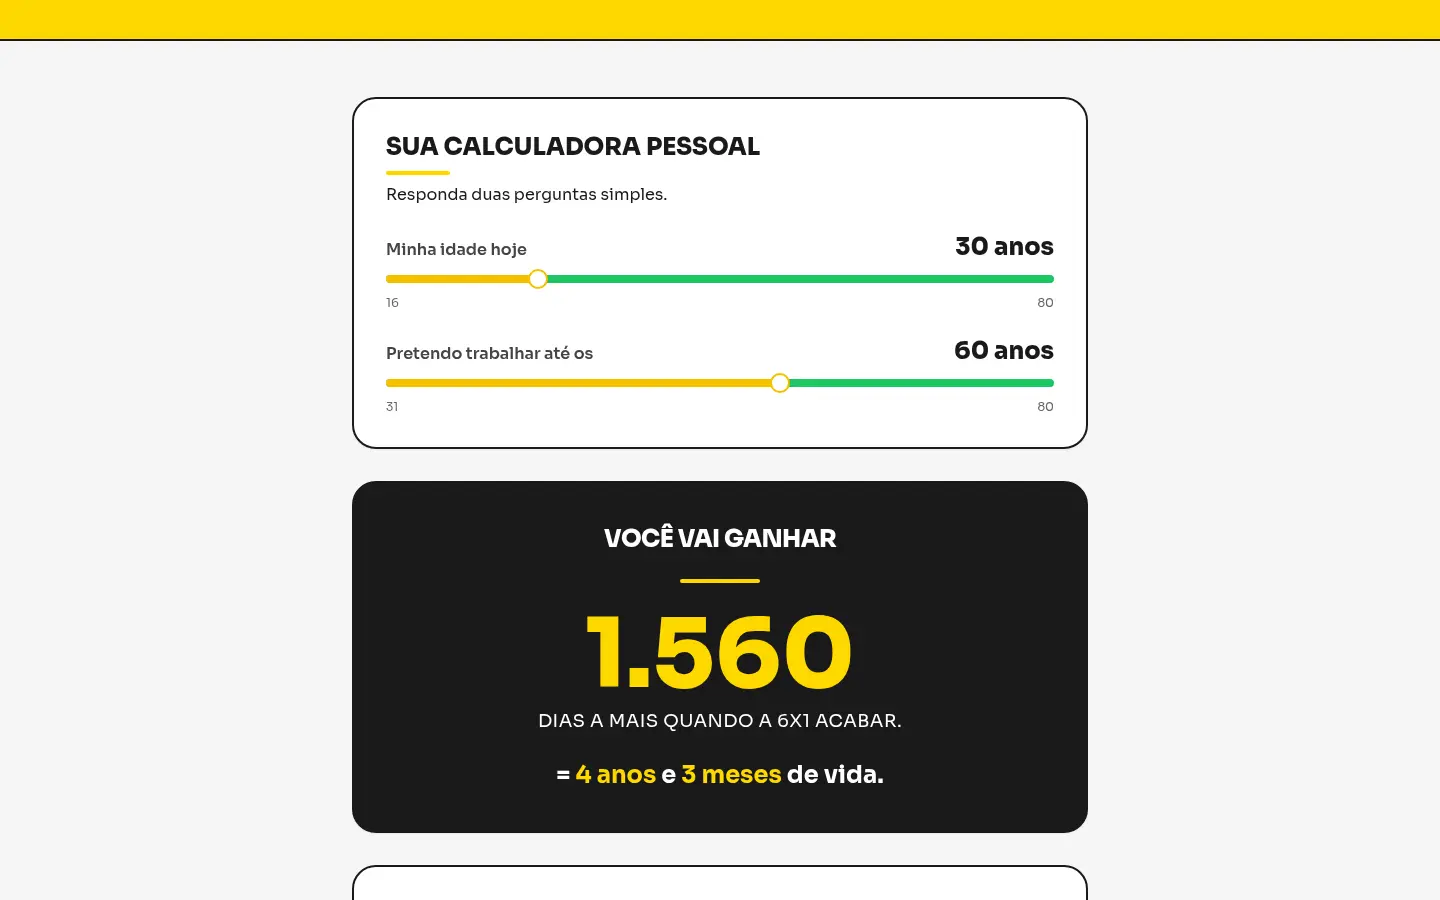
- Calculadoras 6x1: la Tiempo perdido calculadora muestra cuántos días de su vida una persona ha trabajado más de 6x1 (52 días al año en comparación con 5x2), y el Tiempo ganado uno muestra cuántos días de descanso termina el horario. Ambos generan una imagen compartible, y una versión de "misión" convierte el resultado en una tarea de divulgación.
- Empresas que perdieron 6x1: registro y escaparate para propietarios de negocios que ya habían cambiado de horario y respaldado el cambio, con su propio grupo WhatsApp.
- Supporter registro: Validación WhatsApp (dígitos 10 11, con soporte para números internacionales y personas que viven en el extranjero), código de área comprobación de consistencia de estado y enrutamiento automático al grupo regional derecho WhatsApp.
- Portal del movilizador: Enlace de referencia personal, tablero de resultados, tabla de clasificación y consejos.
- Portal del Embajador: Red de referencias en árbol con embajadores infantiles y una vista consolidada de "súper embajador", calculada con un CTE recursivo en Postgres.
- Panel de administración: Paneles de control per-profile (solo gráficos de barras y barras de progreso), tabla de clasificación consolidada, análisis UTM, grupos WhatsApp, puntos de recopilación, administración administrativa, seguimiento de auditoría, estado de inicio de sesión e integración, una cola de cuarentena y herramientas de reconciliación CRM.
- La votación en la Cámara, en directo: la
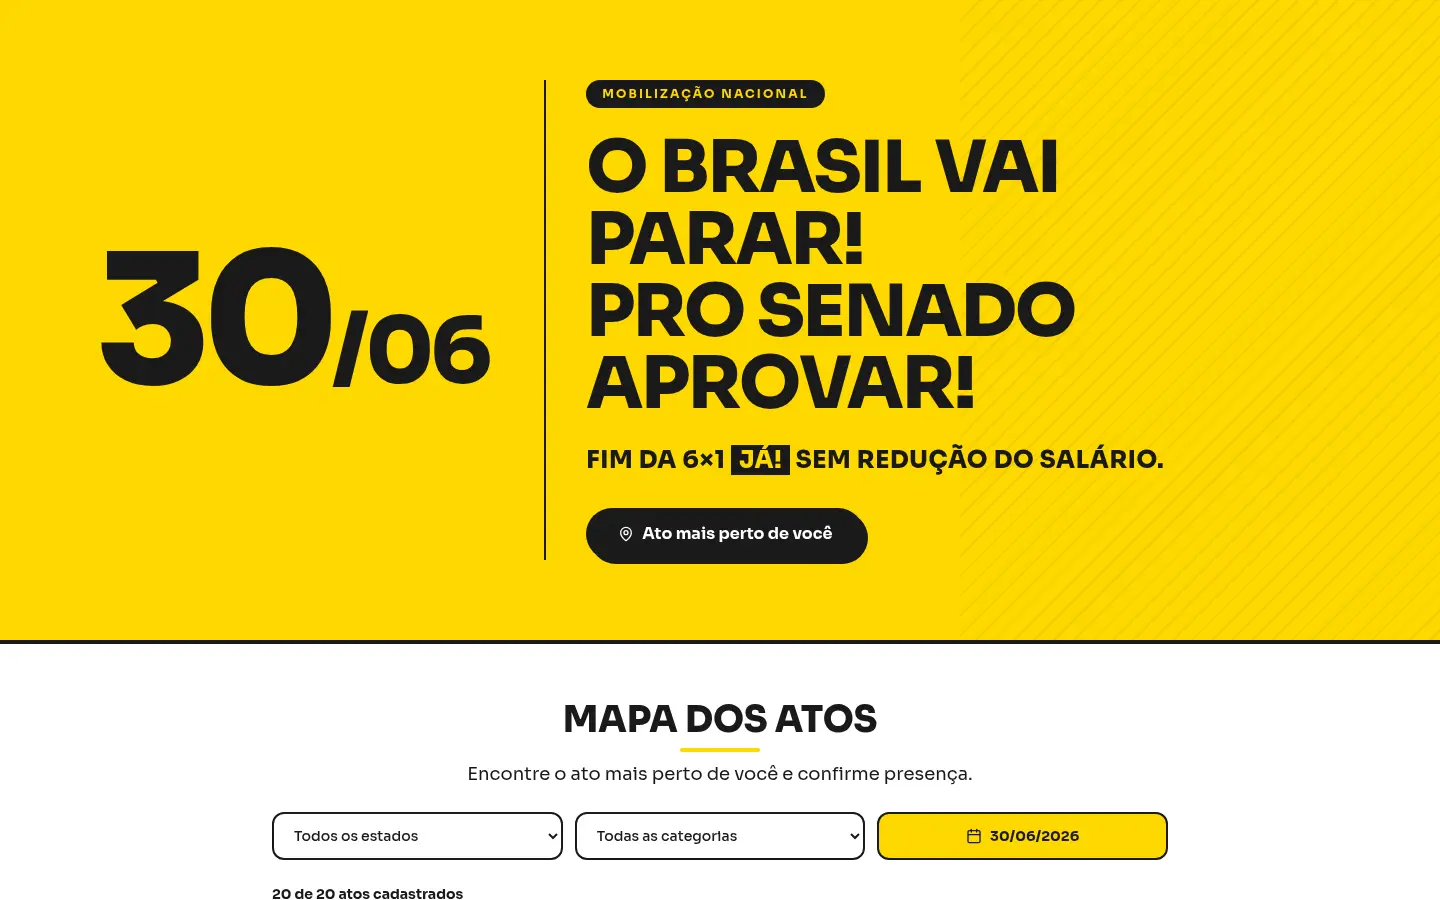
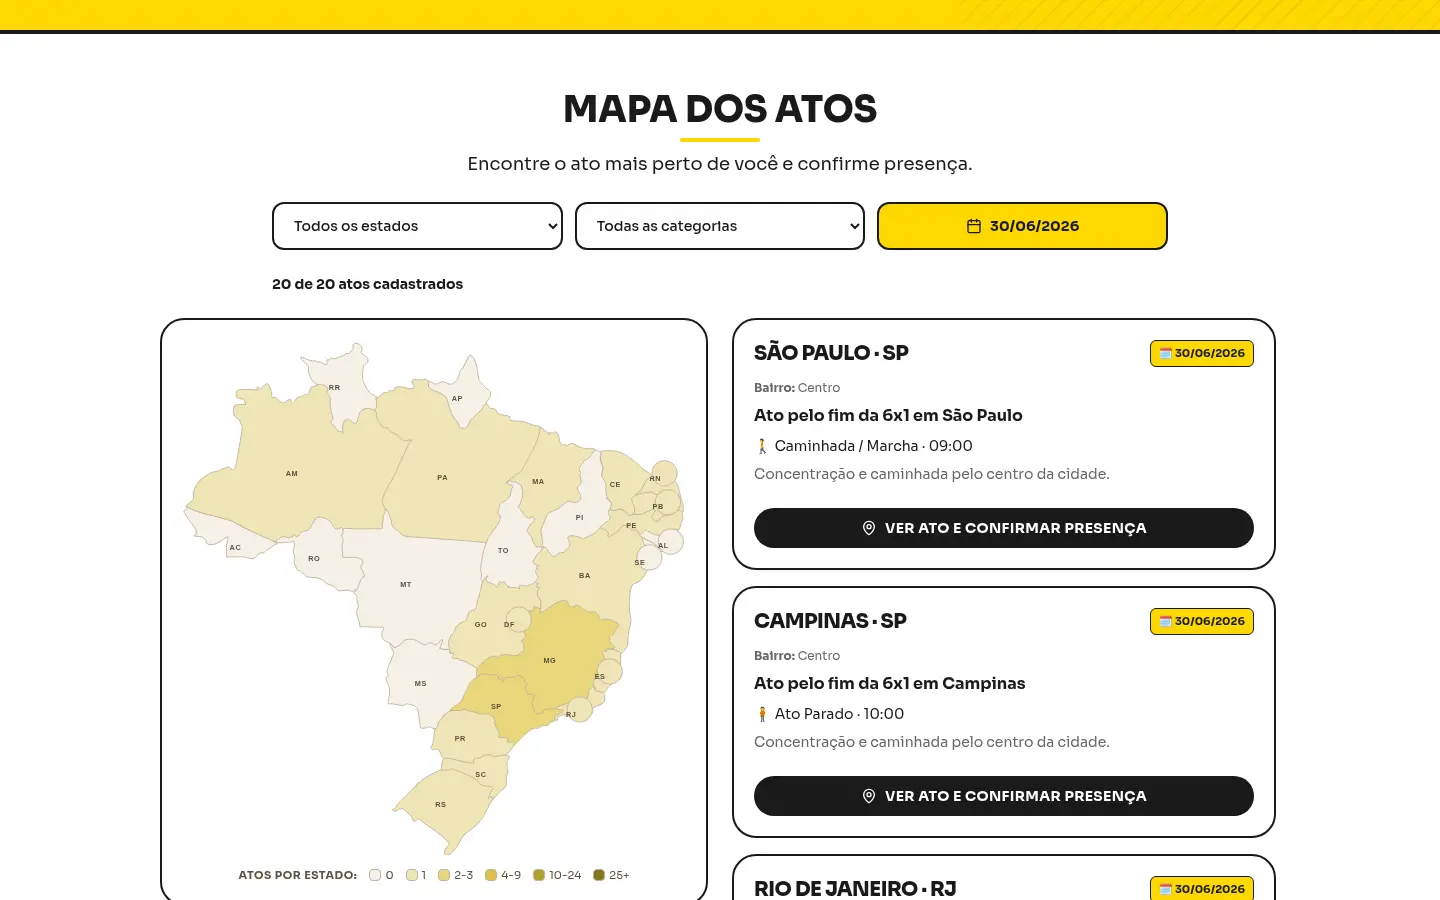
/votacaopágina cubrió la votación de la Cámara de Diputados sobre la enmienda (mayo 27-28, 2026), con una transmisión en vivo y comentarios de en tiempo real. El módulo fue construido en mayo 25 26 y estaba en vivo el día de la votación. Tenía una página en vivo con CTA y una línea de tiempo que un panel dedicado edita en tiempo real, captura de clientes potenciales durante la transmisión y registro para re-broadcasters. - Brasil Vai Parar (junio 30): Presentación y moderación de eventos presencial en todo el país, un mapa de eventos y confirmación de asistencia.
- Plataforma oficial de la campaña para poner fin al calendario 6x1, que terminó en la Enmienda Constitucional 141/2026 (46119 en la Cámara, 751 en el Senado)
- Calculadoras Time-lost y tiempo recuperado para 6x1 (52 días al año), con una imagen ready-to-share
- Módulo de transmisión Chamber-vote construido en dos días y en vivo el día de la votación
- 7-capa de defensa anti-bot con cuarentena three-tier (fuerte, medio, débil) en lugar de bloqueo ciego
- Políticas 125 RLS en todas las tablas 31; inserciones directas en la tabla de soportes denegadas con WITH CHECK (falso)
- Tablas de clasificación públicas servidas desde vistas security_invoker que exponen solo el nombre y el código
- Sincronización elástica con un CRM limitado a 4 req/s: reintente en 429, cola pendiente y reprocesamiento de pg_cron cada 5 min.
- Red de referencia Tree-shaped resuelta con un CTE recursivo, códigos validados por trigger
- Per-minute registro alerta de pico con tiempo de reutilización, impulsado desde la base de datos
04Arquitectura
Leer el diagrama como lista (18 componentes, 20 conexiones)
Componentes
- Clientes: Sitio público<br>página de destino · calculadoras · registros, Portal de movilizadores<br>enlace personal · clasificación, Portal de embajadores<br>árbol de recomendaciones, Panel de administración<br>26 pantallas · cuarentena · auditoría
- Alojamiento estático: React 18 + Vite SPA<br>63 rutas con carga diferida · GTM
- Funciones de borde Supabase Deno (44): registro-<br>7 capas contra bots, inicio de sesión<br>reCAPTCHA v2 + límite de velocidad, administrar- / exportar-<br>getClaims + has_role, sincronización / reintento / purga<br>CRM, signup-spike-alert
- Postgres: 31 tablas · 125 políticas RLS<br>122 funciones SQL · 12 triggers, vistas *_public<br>security_invoker, pg_cron + pg_net<br>1 min 5 min, Autonomía user_roles<br>has_role() SECURITY DEFINER
- Servicios externos: reCAPTCHA v2 / v3, CRM de movilización<br>REST API 4 req/s, Resend<br>correo transaccional, Validación de correo
Conexiones
- Sitio público<br>página de destino · calculadoras · registros → React 18 + Vite SPA<br>63 rutas con carga diferida · GTM
- Portal de movilizadores<br>enlace personal · clasificación → React 18 + Vite SPA<br>63 rutas con carga diferida · GTM
- Portal de embajadores<br>árbol de recomendaciones → React 18 + Vite SPA<br>63 rutas con carga diferida · GTM
- Panel de administración<br>26 pantallas · cuarentena · auditoría → React 18 + Vite SPA<br>63 rutas con carga diferida · GTM
- React 18 + Vite SPA<br>63 rutas con carga diferida · GTM → registro-<br>7 capas contra bots (clave anon + JWT)
- React 18 + Vite SPA<br>63 rutas con carga diferida · GTM → inicio de sesión<br>reCAPTCHA v2 + límite de velocidad
- React 18 + Vite SPA<br>63 rutas con carga diferida · GTM → administrar- / exportar-<br>getClaims + has_role
- React 18 + Vite SPA<br>63 rutas con carga diferida · GTM → vistas *_public<br>security_invoker (RLS)
- registro-<br>7 capas contra bots → 31 tablas · 125 políticas RLS<br>122 funciones SQL · 12 triggers (service_role)
- registro-<br>7 capas contra bots → reCAPTCHA v2 / v3
- inicio de sesión<br>reCAPTCHA v2 + límite de velocidad → reCAPTCHA v2 / v3
- administrar- / exportar-<br>getClaims + has_role → Autonomía user_roles<br>has_role() SECURITY DEFINER
- administrar- / exportar-<br>getClaims + has_role → 31 tablas · 125 políticas RLS<br>122 funciones SQL · 12 triggers
- sincronización / reintento / purga<br>CRM → CRM de movilización<br>REST API 4 req/s
- sincronización / reintento / purga<br>CRM → 31 tablas · 125 políticas RLS<br>122 funciones SQL · 12 triggers
- pg_cron + pg_net<br>1 min 5 min → sincronización / reintento / purga<br>CRM (5 min)
- pg_cron + pg_net<br>1 min 5 min → signup-spike-alert (1 min)
- signup-spike-alert → Resend<br>correo transaccional
- administrar- / exportar-<br>getClaims + has_role → Resend<br>correo transaccional
- administrar- / exportar-<br>getClaims + has_role → Validación de correo
La aplicación es un SPA estático. Las lecturas de Non-sensitive van directamente a Postgres a través de REST API de Supabase, siempre debajo de RLS. Cada escritura sensible (registros, inicio de sesión, administración de usuarios, exportaciones) pasa por una de las funciones de borde 44 Deno, que validan la entrada y aplican las defensas antes de escribir con la clave de servicio. Programación de vidas en la base de datos (pg_cron + pg_net), por lo que no hay un servidor de trabajos separado.
05Por dentro
- Postgres (Supabase): Tablas 31, migraciones de versiones 176, directivas 125 RLS, funciones 122 SQL y disparadores 12.
- Las funciones SQL hacen el trabajo pesado para el panel de administración: tablas de clasificación, per-city cuenta, análisis UTM, clasificación de cuarentena, estadísticas de inicio de sesión y un informe de análisis de seguridad. Casi todos son
SECURITY DEFINERcon un ancladosearch_pathy una verificación interna de roles. - Desencadenantes generar códigos de referencia únicos, mantener actualizados los contadores de referencia y validar el código de referencia en cada clic registrado (un código desconocido hace que el inserto falle).
- Árbol de referencia: la raíz de cada árbol embajador se resuelve con
WITH RECURSIVE, y los totales directos e indirectos se sirven sobre RPC. - Trabajos programados:
- cada minuto, un detector de picos registro (alerta de correo electrónico con un tiempo de reutilización de minutos 10);
- cada 5 minutos, un reintento de la cola de sincronización CRM, haciendo loop con un techo 50 para permanecer bajo el tiempo de espera de ejecución.
- Integración CRM: edge-function sincronización con reintento en 429, una cola pendiente, relleno de administración por lotes (
an_backfill_runs/an_backfill_items), exportación de la etapa y contar la reconciliación. Los registros en cuarentena nunca se envían a la CRM.
- React 18, Vite 5 y TypeScript, con Tailwind CSS y shadcn/ui (Radix).
- 65 rutas, 63 de ellos con carga diferida, más Vite
manualChunks. - Tres diseños autenticados (Admin, Mobilizer, Ambassador). La verificación de roles ocurre en el diseño y nuevamente en el backend.
- Formularios en react-hook-form + zod, con máscaras telefónicas y mensajes en portugués. Búsqueda de datos a través de TanStack Query.
- Los tokens de diseño semántico (color, radio, sombra) como variables CSS, sin colores hard-coded en los componentes, y diseños de escritorio y móviles separados.
- La analítica pasa por un único
trackEvent(), con vistas a la página SPA de unRouteTrackery una taxonomía de eventos GTM fija.
- El frontend se aloja y publica a través de la plataforma de despliegue de Lovable, en dominios personalizados.
- El backend se ejecuta en Supabase administrado: las migraciones y las funciones de borde se implementan automáticamente en cada empuje a la rama principal.
- A partir de junio 2026 el flujo de trabajo se trasladó a Git simple: ramas de características, pequeñas PRs (29 en el repositorio) y convenciones escritas en una versión
CLAUDE.md(Seguridad, diseño y reglas de nombres). - Los secretos viven en la bóveda de Supabase. El repo solo tiene un
.env.example, y las únicas claves en el código son el públicoanonunos.
06Seguridad
8 ataques considerados, 8 defensas en producción.
Scripts que saturan formularios, inflan cifras o rastrean el sitio buscando brechas.
Un guión registra miles de partidarios falsos para inflar los números
Honeypot, tiempo de llenado mínimo de 3, límites de velocidad per-IP/domain/UA, comprobación código de área y reCAPTCHA v3; las señales graduadas envían el registro a cuarentena, fuera de la tabla de clasificación y el CRM
Un ataque masivo pasa desapercibido hasta que alguien revisa el panel
Un trabajo por minuto pg_cron comprueba el volumen y registros sospechoso y envía correos electrónicos al equipo, con un tiempo de reutilización de 10 minutos
Saltarse la interfaz y hablar directo con la base o la API, con la clave pública en mano.
Escriba directamente en la mesa de los partidarios con la clave pública, saltándose las defensas
Política de inserción de RLS CON CHECK (falso) para anon y autenticado; registros solo ingresa a través de la función edge
Fuerza bruta, creación indebida de cuentas, restablecimiento de contraseña y robo de cuenta.
Fuerza bruta y relleno de credenciales en los portales
Pre-login función de borde con reCAPTCHA v2, 5 intentos por IP y 8 por correo electrónico, 429 con Retry-After y telemetría en login_attempts
Abusar de restablecimiento de contraseña para spam o enumeración
Limitado a 3 reseteos por correo electrónico por hora, con la redirección anclada al dominio de producción
Quien ya tiene algún acceso intentando ganar más: volverse admin, leer lo que no debe, conservar un acceso revocado.
Un activista intenta promocionarse como administrador editando su perfil
Los roles viven en user_roles, aparte del perfil, verificado por has_role() SECURITY DEFINER; las funciones de borde validan getClaims y el rol antes de usar la clave de servicio
Enumerar quién está en la base, raspar datos personales, vincular preguntas a personas, extraer secretos.
Raspe nombres, correos electrónicos y teléfonos a través de la tabla de clasificación pública API
La tabla de clasificación lee de las vistas security_invoker exponiendo solo el nombre, el código y el recuento
Alterar conteos, borrar la base, editar el historial o negar lo que fue autorizado.
Forjar clics y referencias para subir a la tabla de clasificación
Un disparador rechaza clics con códigos desconocidos y el contador de referencias es mantenido por la base de datos, no por el cliente.
Autenticación. Los tres portales usan Supabase Auth. Login primero pasa por una función de borde que requiere reCAPTCHA v2 (casilla de verificación), registra el intento en login_attempts con una IP hash, y devuelve 429 con Retry-After después de 5 intentos por IP o 8 por correo electrónico dentro de la ventana. La contraseña nunca pasa por esa función: solo otorga permiso, y la autenticación aún se ejecuta en el cliente oficial de Supabase. Los restablecimientos de contraseña tienen un límite de 3 por correo electrónico por hora y siempre redirigen al dominio de producción. Las contraseñas de administración de System-generated son caracteres 16 dibujados con crypto.getRandomValues.
Autorización. Los roles viven separados user_roles mesa (enum) admin | moderator | ativista), nunca en el perfil de usuario. Los cheques pasan por has_role(), a SECURITY DEFINER función que evita la recursión RLS. Las funciones privilegiadas del borde validan el JWT con auth.getClaims() (funciones 17) y buscar el rol en user_roles antes de hacer nada con la clave de servicio (funciones 20). Las acciones de administración se escriben en admin_audit_log, que tiene su propia pantalla de análisis.
RLS. Todas las tablas 31 tienen RLS habilitado. La mesa de los partidarios lleva una explícita WITH CHECK (false) Insertar política para anon y authenticated, por lo que registros solo entra a través de la función de borde. Tablas de clasificación públicas leídas de supporters_public / profiles_public opiniones con security_invoker, que exponen solo el primer nombre, el código de referencia y el recuento de referencias. anon obtiene SELECT solo en tablas public-content (página en vivo, eventos).
Anti-bot en registros (puntos finales 13 con honeypot, 11 con reCAPTCHA v3). Apoyador registro pilas:
- un honeypot oculto;
- un tiempo de llenado mínimo (3 s);
- un límite de velocidad por IP (SHA-256 hash, 15/h, devuelve 429);
- un límite de velocidad per-email-domain;
- un límite de velocidad per-User-Agent;
- una comprobación de estado código de área ;
- una puntuación reCAPTCHA v3.
En lugar de un bloque duro, las señales se clasifican como fuerte (Escritura User-Agents como curl/python-requests, puntuación muy baja), medio (token inválido, que se ejecuta en aproximadamente 50% falsos positivos en dispositivos móviles) y débil (out-of-state código de área, ráfaga de dominio). La regla: una señal fuerte, o un medio más cualquier otra cosa, envía el registro a cuarentena. Las señales débiles solo se registran. Los bots se mantienen fuera de los números y de la CRM, y una persona real con una mala señal mantiene su registro: un administrador revisa la cola y libera registros en masa.
Detección y respuesta. Un trabajo de cron por minuto comprueba el volumen de registros y de los sospechosos y correos electrónicos del equipo. El panel muestra direcciones IP recurrentes, inicios de sesión sospechosos y un análisis de seguridad, y tiene rutinas de purga que eliminan los registros de ataque de la base de datos y del CRM.
LGPD (Ley de protección de datos de Brasil). Hay páginas dedicadas de consentimiento, privacidad y términos. Las direcciones IP se almacenan con hash. Los usuarios pueden eliminar su propia cuenta a través de una función de borde autenticada. Las exportaciones completas de datos son solo para administradores y pasan por una función de borde.
07Desafíos técnicos
Cuarentena en lugar de bloqueo
La primera versión se bloqueó solo en la puntuación reCAPTCHA, y los partidarios reales en el móvil fueron rechazados. La solución era dividir la detección de la decisión: cada registro almacena sus razones (flag_suspect_reason) y una regla three-tier decide lo que sucede. Para datos pasados, reclasificación retroactiva de SQL (classify_retro_attack_*, bulk_unflag_*) liberados a granel los seres humanos retenidos por señales débiles. Cada operación tiene una coincidencia count_* función, para que el administrador pueda ver el impacto antes de aplicarlo.
Sincronización fiable con un CRM lento
El CRM permite aproximadamente 4 req/s y devuelve 429 bajo carga. La sincronización se intenta en línea con un reintento. Las fallas permanecen pendientes, y un trabajo cada 5 minutos funciona a través de ellos en un bucle, haciendo una pausa entre llamadas y deteniéndose en 50 s por ejecución. Para una mayor deriva, hay un relleno por lotes con tablas de control y una pantalla de reconciliación que compara los recuentos en ambos lados.
Una red de referencia fraud-resistant
Los códigos son generados por un disparador (prefijo fijo y longitud), los clics con un código desconocido son rechazados por la base de datos, el contador es mantenido por un disparador en lugar de por el cliente, y el árbol de embajadores se resuelve con un CTE recursivo.
Un panel de administración que no filtra datos
Las pantallas Twenty-six consultan datos personales. En lugar de abrir mesas para authenticated, el panel llama SECURITY DEFINER RPCs que comprueban has_role() y devuelve los agregados de preparadas. Las exportaciones completas pasan por una función de borde role-checked.
08Resultados
- La plataforma oficial de la campaña para acabar con el calendario 6x1, en vivo a través de toda la movilización, que terminó con Enmienda constitucional 141/2026, promulgada en octubre 16, 2026 después de los votos de 461 a 19 en la Cámara y 75 a 1 en el Senado. La victoria pertenece al movimiento en su conjunto; la plataforma fue la infraestructura digital que organizó registros.
- La plataforma cubrió cada momento decisivo: el módulo de transmisión estuvo en vivo para la votación de la Cámara (mayo 27), luego llegó el día nacional de acción (junio 30) y el tramo final en el Senado.
- 3,476 se compromete entre abril y octubre 2026, la mayoría de ellos (3,300) en abril y mayo.
- Funciones de borde 44, migraciones 176, políticas RLS 125 y funciones 122 SQL.
- 44
- funciones de borde
- 176
- Migraciones
- 31
- cuadros
- 125
- Políticas de RLS
- 122
- Funciones SQL
- 65
- rutas
- 26
- pantallas de administración
- 3,476
- compromisos
- ≈62k
- Líneas TS/TSX
- ≈13.5k
- Líneas SQL
cómo lo medimos
ls supabase/functions (una carpeta por función)
cómo lo medimos
es supabase/migrations wc -l
cómo lo medimos
Tabla de creación distinta en las migraciones; 31 HACE LA SEGURIDAD DEL NIVEL DE LA FILA
cómo lo medimos
grep -c 'CREAR POLTICA' en las migraciones (19 POLTICA DE DROP contada por separado)
cómo lo medimos
CREAR [O REEMPLAZAR] FUNCIN distinta en las migraciones
cómo lo medimos
ruta en src/App.tsx (63 con React.lazy)
cómo lo medimos
rutas hijo de /admin en src/App.tsx, incluido el índice
cómo lo medimos
git rev-list --count HEAD (AprOct 2026)
cómo lo medimos
wc -l en archivos .ts/.tsx rastreados (14,978 + 47,469)
cómo lo medimos
wc -l en supabase/migrations/*.sql
09Línea de tiempo
- abr 2026
Lanzamiento: React SPA + Supabase y soporte registro para terminar 6x1, sincronizado con el CRM
- abr 2026
Portales de Movilizadores y Embajadores con red de referencias
- abr 2026
Cuarentena Anti-bot, alertas de picos pg_cron y validación de correo electrónico externo
- abr 2026
Calculadoras Time-lost y tiempo recuperado para finalizar 6x1
- may 2026
Votación de la cámara sobre la enmienda transmitida en vivo en la plataforma (aprobada 46119)
- jun 2026
Brasil Vai Parar: Junio 30 día de acción para terminar 6x1, con un mapa de eventos y confirmación de asistencia
- jun 2026
Pasar a un flujo de trabajo Git con PRs y convenciones versionadas
- sep 2026
Registro abierto a personas que viven en el extranjero, con números de teléfono internacionales
- oct 2026
El Senado lo aprueba 751 y el Congreso promulga la Enmienda Constitucional 141/2026, poniendo fin al calendario 6x1
10Stack
- React 18
- Vite 5
- TypeScript 5
- Tailwind CSS 3
- shadcn/ui (Radix)
- TanStack Query
- react-hook-form
- zod
- Recharts
- Supabase Edge Functions (Deno)
- PL/pgSQL
- PostgreSQL (Supabase)
- Row Level Security
- pg_cron
- pg_net
- Supabase Storage
- Lovable (hosting + deploy)
- Supabase gerenciado
- GitHub
- Supabase Auth
- user_roles + has_role()
- auth.getClaims
- reCAPTCHA v2/v3
- honeypot
- rate limiting em Postgres
- hash de IP (SHA-256)
- quarentena
- audit log
11Ficha técnica
- type
- plataforma de campaña fin de 6x1
- stack
- React 18 Vite Deno edge
- db
- Postgres Tablas 31 Políticas 125
- auth
- Autonomía Supabase reCAPTCHA v2
- anti-bot
- 7 capas 3-tier cuarentena
- jobs
- pg_cron 1 min / 5 min
- modules
- site movilizador embajador admin
- status
- en producción EC 141/2026
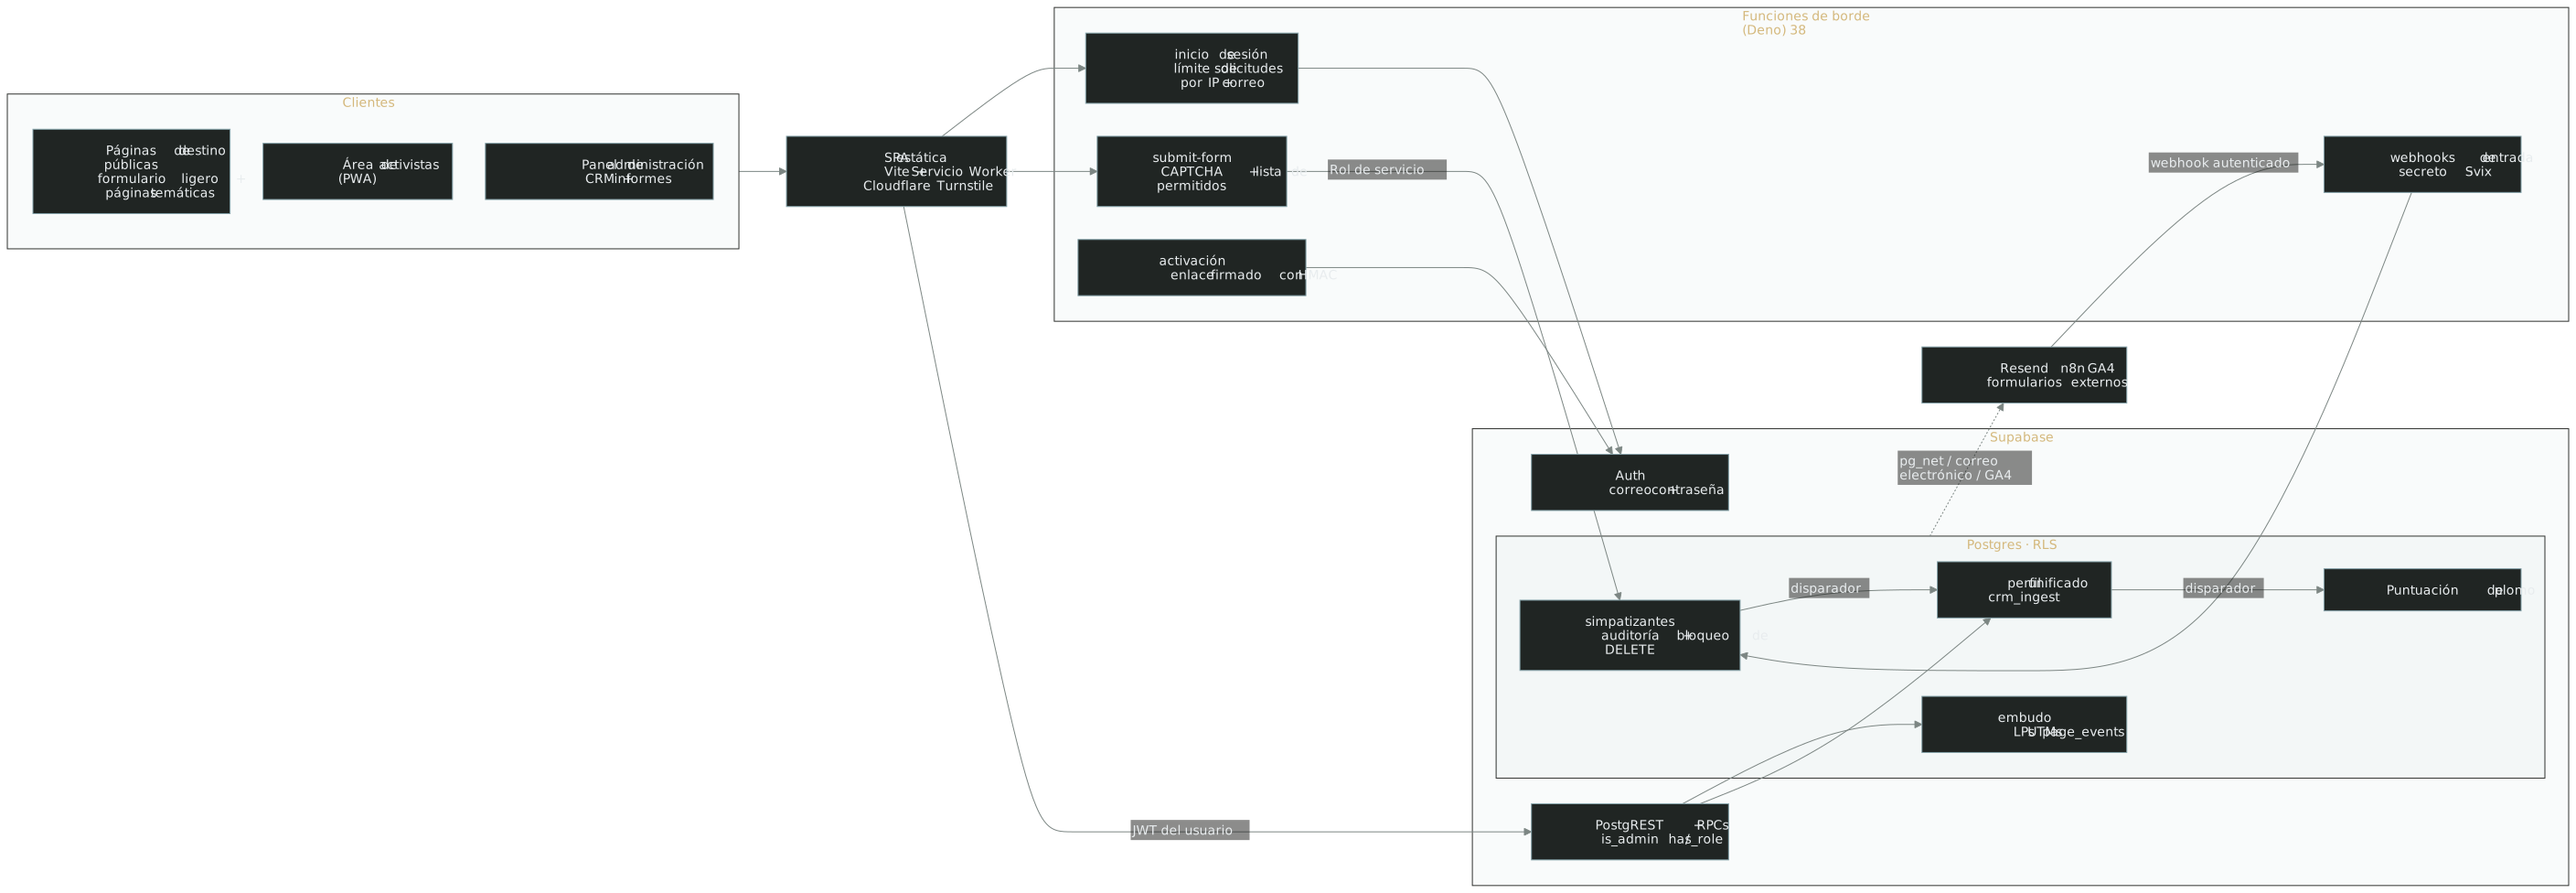
Registros, voluntariado y CRM de movilización en una misma base, con permisos definidos en Postgres.
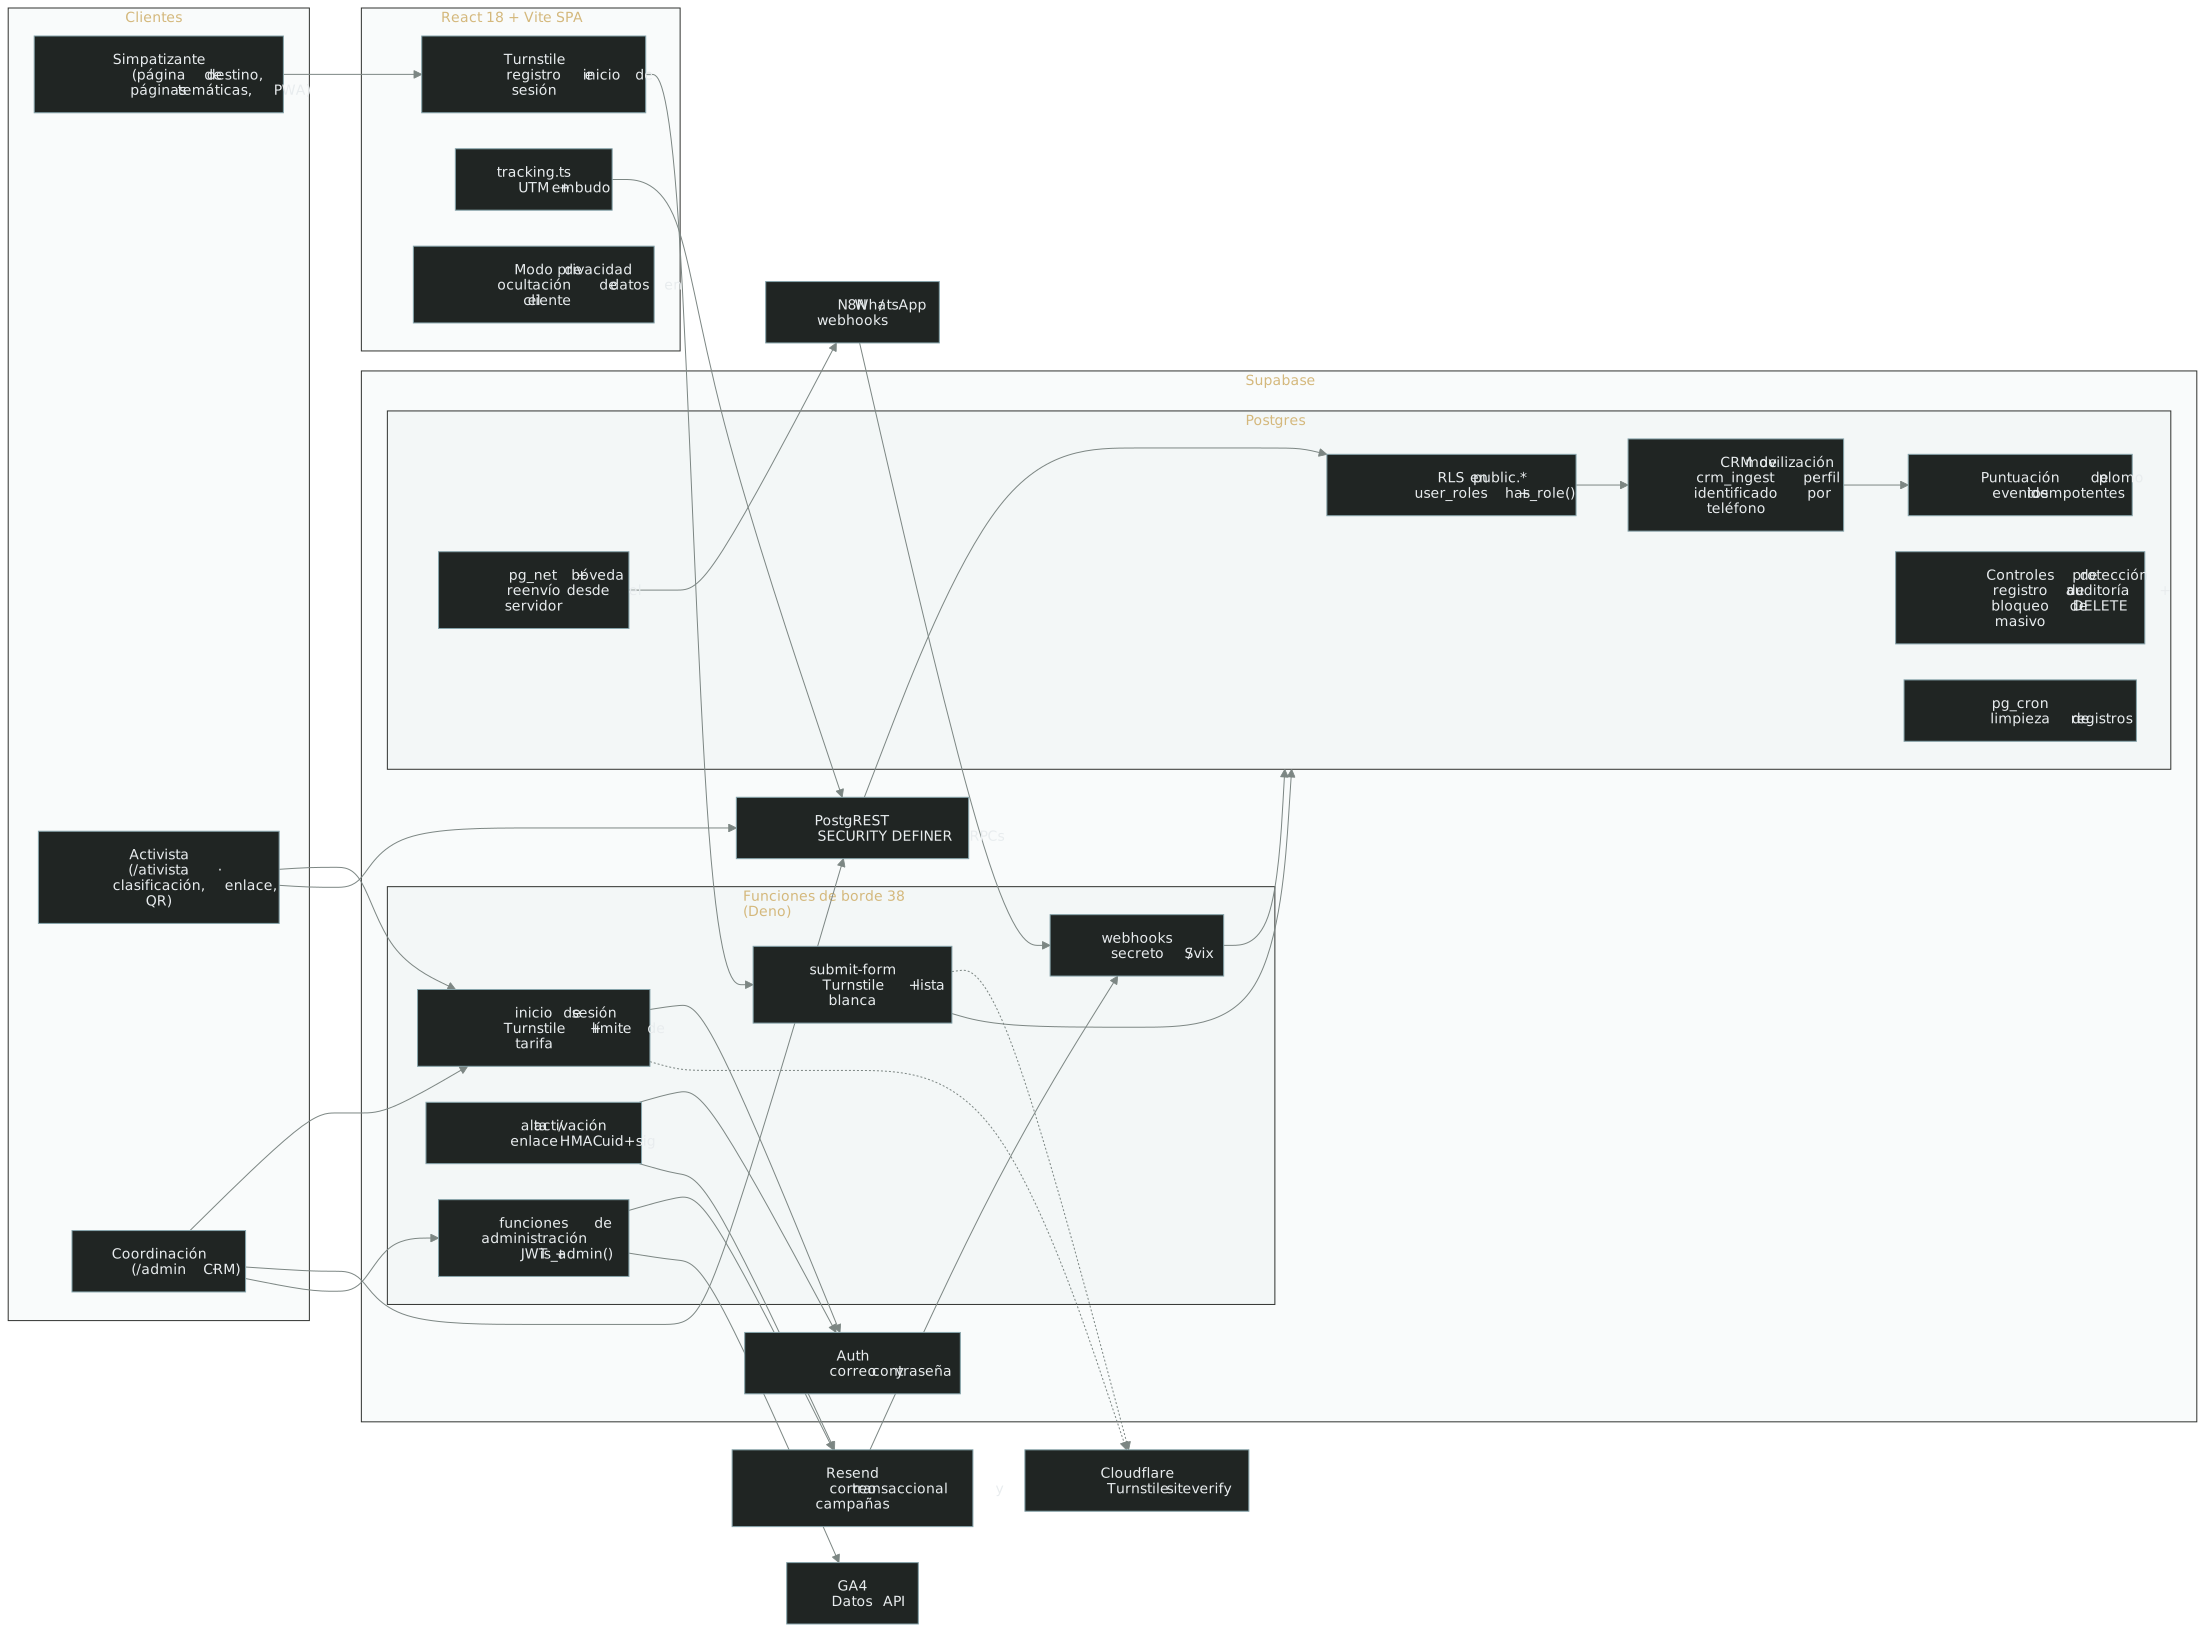
Registros, activistas y CRM en una base: un perfil por persona y puntuación controlada por Postgres.
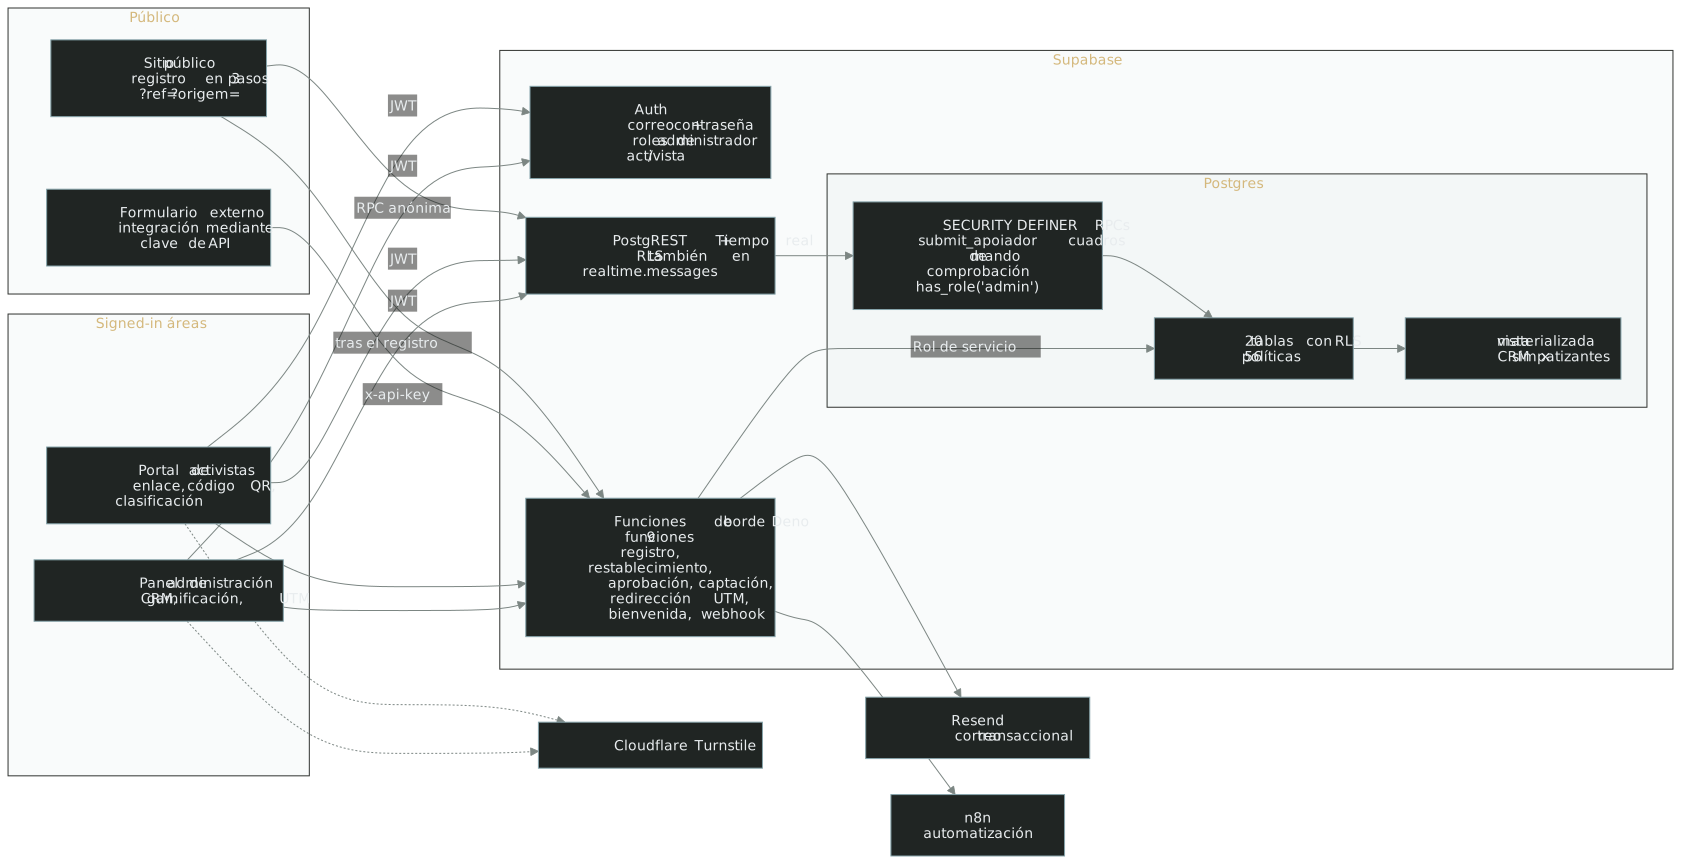
Registros públicos, red de recomendaciones y CRM en una base que limita el acceso con la clave pública.
¿Quieres un sistema así para tu operación?
Node diseña, construye y protege plataformas a la medida para campañas, mandatos y movimientos.
TECNOLOGÍA E INTELIGENCIA POLÍTICA
© 2026 NODE. Todos los derechos reservados.