
P-11
CRM Eleitoral Alencar Santana
Registros públicos, red de recomendaciones y CRM en una base que limita el acceso con la clave pública.
clienteprecampaña del diputado federal Alencar Santana
Sitio de registro de simpatizantes, portal de activistas y panel interno con CRM, gamificación y seguimiento de enlaces sobre Postgres. Cada simpatizante recibe un enlace de recomendación; los activistas consultan sus incorporaciones y progresan de nivel; el equipo unifica contactos y mide cada canal. Los datos personales no son accesibles con la clave anónima. El registro pasa por un RPC que sanea los datos, limita los intentos y devuelve únicamente el código de recomendación.
- supabase
- postgres
- rls
- edge
- react
- crm
- rate-limiting
- lgpd
01Sinopsis
CRM Eleitoral Alencar Santana es el conjunto de sistemas precampaña de Alencar Santana para el diputado federal utilizado para convertir las visitas al sitio web en una base organizada de partidarios. Se trata de dos aplicaciones en un backend: el sitio público, donde cualquiera se registra en tres pasos, y una plataforma interna con dos áreas, una para el personal de campaña y otra para los activistas que traen nuevos partidarios.
Cada partidario recibe un enlace de referencia personal. Los partidarios que se convierten en activistas obtienen un portal con su enlace, un código QR, la lista de personas a las que se refieren, una tabla de clasificación y los niveles de progreso. El personal sigue todo desde un tablero: registros en vivo, referencias, peticiones, un CRM que fusiona contactos de varias fuentes, enlaces de seguimiento por canal y un tablero de gamificación.
El sistema funcionó de marzo a agosto 2026 y siguió evolucionando en la producción. Se basa en el supuesto de que la forma pública y la clave pública de la base de datos están en manos de todos.
02El problema
- Abra registro, datos confidenciales. El formulario recopila nombre, correo electrónico, WhatsApp, dirección, fecha de nacimiento y membresía del partido. Todos son datos personales bajo la LGPD de Brasil y no deben filtrarse a través del mismo API que lo recibe.
- Crecimiento a través de referencias. La campaña quería saber quién trajo a quién, recompensar a las personas más activas y dejar que un partidario regular se convirtiera en activista sin perder su historial de referencias.
- Listas dispersas. Los contactos provenían de hojas de cálculo, reuniones presencial, peticiones, el sitio y, más tarde, un formulario externo de la campaña oficial. El personal necesitaba una vista deduplicada.
- Saber lo que funciona. Cada publicación, grupo y código QR necesitaba su propio enlace para que los canales pudieran compararse por clics y por registros.
03La solución
Sitio público
- Three-step registro (datos personales, dirección auto-filled desde el código postal, formas de ayudar) con el consentimiento obligatorio LGPD y una firma de manifiesto opcional.
- Enlace de referencia (
?ref=) que muestra el nombre del remitente y un parámetro de origen (?origem=que sigue al visitante hasta la presentación. - Página Thank-you con el enlace de referencia del nuevo seguidor, un correo electrónico de bienvenida y un hand-off a una automatización de mensajería.
Portal activista
- Registro con una contraseña segura, inicio de sesión y recuperación de contraseña de correo electrónico.
- Pestañas para compartir (enlace personal, código QR, one-tap share), un panel de control de seguidores referidos, una tabla de clasificación y un perfil.
Tablero del personal
- Contadores en vivo con actualizaciones en tiempo real.
- Partidarios (red o lista), referencias y tablas de clasificación para activistas y para referir a partidarios.
- CRM: contactos en un embudo de estado (nuevo contactado comprometido seguidor voluntario descartado), etiquetas de colores, notas, favoritos, filtros por origen, ciudad y zona, coincidencia automática contra el sitio registros y exportación de CSV.
- Peticiones y páginas de firmas temáticas, cada una con KPI, filtros y exportación.
- Página de reuniones In-person: un enlace y código QR fixed-origin para registros en el acto.
- UTM rastreador: por canal enlaza con un acortador de URL interno, hace clic en el registro (dispositivo, navegador, sistema operativo, referencia) y la conversión a registros.
- Gamificación: Niveles de 9 por recuento de referencias, mejores resultados para el día, semana y mes, rachas de actividad, mejor por ciudad y por estado, clasificación general y exportación.
- Toma de plomo desde un formulario externo a través de un punto final API-key-protected.
- La clave anónima no puede leer la tabla de soporte: registros pasa por un SECURITY DEFINER RPC que devuelve solo el código de referencia.
- Las funciones del panel de control 16 se abren con has_role(auth.uid(), 'admin') y rechazan cualquier otra llamada.
- Saneamiento en la base de datos: límites, regexes y listas de permisos en todos los campos, con errores genéricos para cualquier persona que indague.
- Referencias Two-tier (APO- y MIL-) que migran automáticamente cuando un partidario se convierte en activista.
- Un CRM que dedupa el correo electrónico normalizado y los últimos dígitos del teléfono 11, con coincidencia en una vista materializada.
- En tiempo real bajo RLS: cada activista solo puede escuchar en su propio canal.
- 1,191 se compromete a lo largo de 5 meses de operación, en todo el sitio y la plataforma.
04Arquitectura
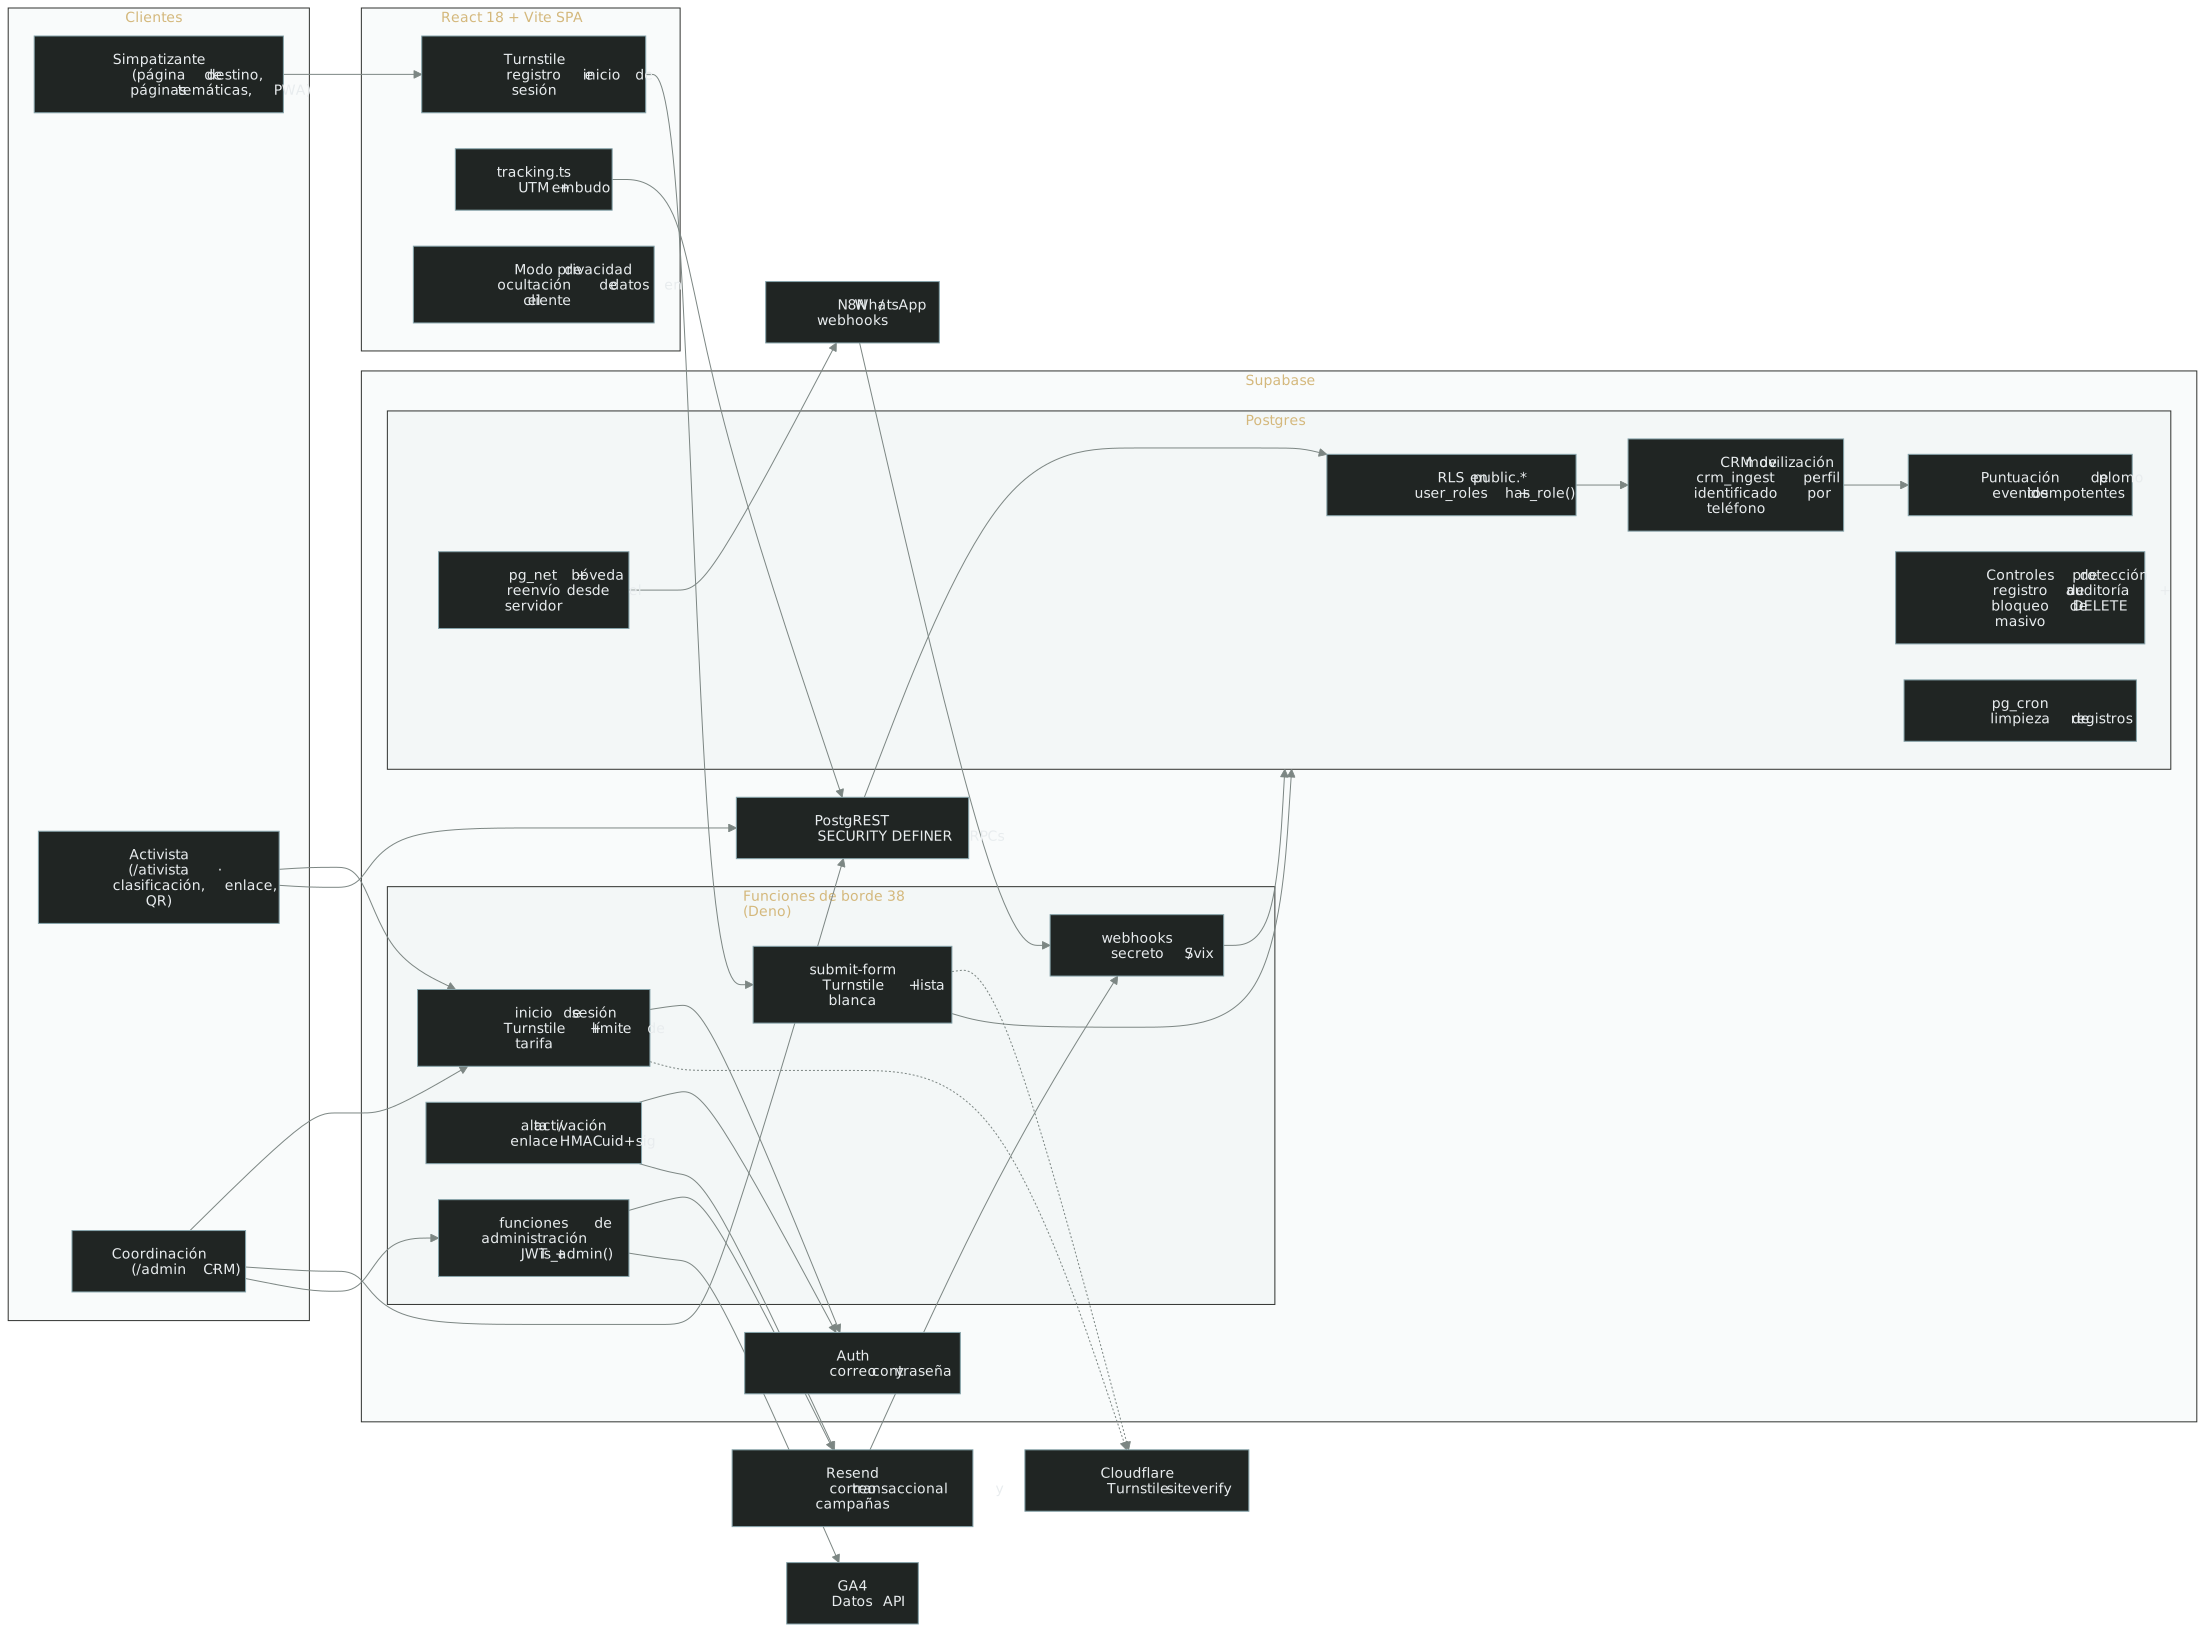
Leer el diagrama como lista (13 componentes, 17 conexiones)
Componentes
- Público: Sitio público<br>registro en 3 pasos<br>?ref= · ?origem=, Formulario externo<br>integración mediante clave de API
- Signed-in áreas: Portal de activistas<br>enlace, código QR, clasificación, Panel de administración<br>CRM, gamificación, UTM
- Postgres: SECURITY DEFINER RPCs<br>submit_apoiador cuadros de mando<br>comprobación has_role('admin'), 20 tablas con RLS<br>56 políticas, vista materializada<br>CRM × simpatizantes
- Supabase: Auth<br>correo + contraseña<br>roles de administrador / activista, PostgREST + Tiempo real<br>RLS también en realtime.messages, Funciones de borde Deno<br>9 funciones<br>registro, restablecimiento, aprobación, captación,<br>redirección UTM, bienvenida, webhook, PG
Conexiones
- Sitio público<br>registro en 3 pasos<br>?ref= · ?origem= → PostgREST + Tiempo real<br>RLS también en realtime.messages (RPC anónima)
- Sitio público<br>registro en 3 pasos<br>?ref= · ?origem= → Funciones de borde Deno<br>9 funciones<br>registro, restablecimiento, aprobación, captación,<br>redirección UTM, bienvenida, webhook (tras el registro)
- Formulario externo<br>integración mediante clave de API → Funciones de borde Deno<br>9 funciones<br>registro, restablecimiento, aprobación, captación,<br>redirección UTM, bienvenida, webhook (x-api-key)
- Portal de activistas<br>enlace, código QR, clasificación → Cloudflare Turnstile
- Panel de administración<br>CRM, gamificación, UTM → Cloudflare Turnstile
- Portal de activistas<br>enlace, código QR, clasificación → Auth<br>correo + contraseña<br>roles de administrador / activista (JWT)
- Panel de administración<br>CRM, gamificación, UTM → Auth<br>correo + contraseña<br>roles de administrador / activista (JWT)
- Portal de activistas<br>enlace, código QR, clasificación → PostgREST + Tiempo real<br>RLS también en realtime.messages (JWT)
- Panel de administración<br>CRM, gamificación, UTM → PostgREST + Tiempo real<br>RLS también en realtime.messages (JWT)
- Portal de activistas<br>enlace, código QR, clasificación → Funciones de borde Deno<br>9 funciones<br>registro, restablecimiento, aprobación, captación,<br>redirección UTM, bienvenida, webhook
- Panel de administración<br>CRM, gamificación, UTM → Funciones de borde Deno<br>9 funciones<br>registro, restablecimiento, aprobación, captación,<br>redirección UTM, bienvenida, webhook
- PostgREST + Tiempo real<br>RLS también en realtime.messages → SECURITY DEFINER RPCs<br>submit_apoiador cuadros de mando<br>comprobación has_role('admin')
- SECURITY DEFINER RPCs<br>submit_apoiador cuadros de mando<br>comprobación has_role('admin') → 20 tablas con RLS<br>56 políticas
- 20 tablas con RLS<br>56 políticas → vista materializada<br>CRM × simpatizantes
- Funciones de borde Deno<br>9 funciones<br>registro, restablecimiento, aprobación, captación,<br>redirección UTM, bienvenida, webhook → 20 tablas con RLS<br>56 políticas (Rol de servicio)
- Funciones de borde Deno<br>9 funciones<br>registro, restablecimiento, aprobación, captación,<br>redirección UTM, bienvenida, webhook → Resend<br>correo transaccional
- Funciones de borde Deno<br>9 funciones<br>registro, restablecimiento, aprobación, captación,<br>redirección UTM, bienvenida, webhook → n8n<br>automatización
Dos interfaces React independientes (el sitio y la plataforma interna) hablan con el mismo proyecto Supabase. No hay un servidor de aplicaciones personalizado: las reglas comerciales sensibles viven en Postgres, en SECURITY DEFINER funciones y políticas RLS, y cualquier cosa que necesite un secreto (función de servicio, clave de proveedor de correo electrónico, clave de integración API, secreto de webhook) se ejecuta en Edge Functions.
05Por dentro
- Postgres con las tablas 20 en
public, todo bajo RLS, más RLS enrealtime.messages. Las migraciones se dividen en ambos repositorios porque ambos evolucionaron la misma base de datos: los archivos 70 en total. - Funciones 36 SQL y PL/pgSQL. El tablero lee el retorno pre-aggregated
jsonb(KPIs, series diarias, clasificaciones, tops de época) en lugar de enviar filas al navegador. submit_apoiador, el punto de entrada del sitio, pasó por las versiones 10: desinfección por campo, una lista de formas de ayudar, limitación de velocidad, contra enumeración, reasignación código de recomendación y seguimiento de origen.- Referencias Two-tier. Los partidarios obtienen un
APO-Código y activistas aMIL-código generado por los disparadores. Cuando un partidario se convierte en activista, un desencadenante mueve sus referencias del código antiguo al nuevo, y el nuevo registros que usa el código antiguo se reescribe en la presentación. - Unificado CRM. Un disparador copia cada nuevo seguidor en la tabla de contactos, deduplicando el correo electrónico normalizado y los últimos dígitos del teléfono 11. Una vista materializada hace coincidir los contactos con los seguidores y se actualiza con
REFRESH ... CONCURRENTLYmediante una función solo para administradores. - Normalización de nombres con una función Portuguese-aware title-case que mantiene las preposiciones minúsculas ("Maria da Silva"), utilizadas en el relleno que divide los nombres y apellidos.
- Funciones de borde (9, Deno): activista registro y recuperación de contraseña, creación y aprobación de activistas por parte del administrador, entrada de clientes potenciales externos, redirección de enlace corto con registro de clics, verificación de Turnstile, correo electrónico de bienvenida y un webhook de automatización.
- Integraciones: Resend para correo electrónico transaccional, n8n a través de un webhook autenticado, ViaCEP para búsqueda de direcciones en el sitio, Cloudflare Turnstile en los inicios de sesión.
- React 18 + TypeScript + Vite, Tailwind CSS y componentes shadcn/ui en Radix.
- Consulta de TanStack para los datos, React Gancho Forma + Zod para las formas, Recuadros para cuadros de mando, Movimiento de Framer para las transiciones registro y qrcode.react para los códigos QR.
- Supabase en tiempo real actualiza el panel de control, CRM y peticiones sin recargas.
- Las listas y las exportaciones completas se obtienen en las páginas de la fila 1,000 para evitar el límite predeterminado de PostgREST; los recuentos usan
count: exact. - Todas las fechas se calculan en la zona horaria de So Paulo independientemente del navegador, por lo que "hoy", "esta semana" y "este mes" coinciden con la base de datos.
- Una clave de idempotencia por formulario mantenida en
sessionStoragepor lo que un doble clic o una actualización no crea un duplicado registro.
- Backend totalmente administrado en Supabase: Postgres, Auth, Realtime, Storage y Edge Functions.
- Las funciones de borde público se declaran con
verify_jwt = falseinconfig.tomly autenticado por otros medios (clave API, comprobación recent-registro); las funciones de administración mantienen la verificación JWT predeterminada. - Las respuestas de función llevan
X-Robots-Tag: noindex, nofollow.
06Seguridad
8 ataques considerados, 8 defensas en producción.
Scripts que saturan formularios, inflan cifras o rastrean el sitio buscando brechas.
Inundar el registro con un script
El límite Database-side de intentos 3 por correo electrónico y 10 por IP cada 10 minutos, en una tabla que el API no puede alcanzar.
Saltarse la interfaz y hablar directo con la base o la API, con la clave pública en mano.
Lea la tabla de apoyo con la clave pública del sitio
SELECT revocado de anon; registros solo a través de un SECURITY DEFINER RPC que devuelve un solo escalar, el código de referencia.
Quien ya tiene algún acceso intentando ganar más: volverse admin, leer lo que no debe, conservar un acceso revocado.
Llamar al panel de control sin ser un administrador
Las funciones 16 comprueban has_role(auth.uid(), 'admin') y elevan 'prohibido'; EXECUTE revocado de anón.
Escuchar en los canales en tiempo real de otros usuarios
RLS en realtime.messages: un activista solo puede unirse a ativista-own uid; tablas de PII eliminadas de la publicación.
CSRF, webhooks falsos, tokens reutilizados, enlaces firmados y redirección abierta.
Abusar de la función de bienvenida como un correo electrónico de retransmisión
La función solo toma el código de referencia, verifica el correo electrónico y un registro de menos de 10 minutos de antigedad, y lee el destinatario de la base de datos.
Push leads a través del punto final de integración sin credenciales
La clave API se compara en tiempo constante antes de cualquier validación, más las solicitudes 30 por IP cada minutos 10.
XSS, iframe, fórmulas en CSV, subidas disfrazadas y manipulación del prompt de la IA.
Enviar cargas útiles mal formadas o valores que el formulario nunca ofrece
Saneamiento en el RPC: caracteres de control eliminados, límites de longitud, regexes por campo y una lista de permisos de opción 6.
Enumerar quién está en la base, raspar datos personales, vincular preguntas a personas, extraer secretos.
Averiguar qué correos electrónicos tienen una cuenta
Un mensaje de error de inicio de sesión y respuestas genéricas de éxito en registro y recuperación de contraseña.
Autenticación y roles
- Supabase Auth con correo electrónico y contraseña. Roles (
admin,ativista) vivir enuser_roles, que solo un administrador puede cambiar. Un detonante otorga el papel activista cuando se crea un registro activista. has_role()isSECURITY DEFINERcon un ancladosearch_path, lo que evita la recursión RLS y mantiene el cheque en un solo lugar.- Las contraseñas activistas requieren caracteres 8+ con mayúsculas y minúsculas, un dígito y un símbolo, validados en el cliente (Zod) y nuevamente en la función Edge.
- Un activista cuyo estatus no es
ativoestá firmado en la entrada.
Autorización en la base de datos
- Todas las tablas 20 tienen RLS. Las tablas de PII son legibles solo por los administradores; un activista solo ve registros cuya
referred_bycoincide con su propio código, resuelto por una función que leeauth.uid(). - Funciones de lectura del panel de control 16 Comience con
has_role(auth.uid(), 'admin'), subirforbiddenDe lo contrario, y tienenEXECUTErevocado deanon. - Las funciones internas (generación de código, disparadores, extracción de IP, sincronización) tienen
EXECUTErevocado dePUBLIC,anonyauthenticated. - Las tablas de control (intentos de inicio de sesión, intentos de registro, límites de velocidad, idempotencia) tienen sus concesiones revocadas más una lista de permisos.
AS RESTRICTIVE ... USING (false)Política: SóloSECURITY DEFINERfunciones y el rol de servicio los toca. - El registro de eventos de seguridad es admin-readable y está cerrado para escrituras directas mediante directivas restrictivas INSERT, UPDATE y DELETE.
Mesa de apoyo cerrada a la clave pública
anonno tieneSELECTen la mesa de apoyo, y directoINSERTFue reemplazado por aSECURITY DEFINERRPC que devuelve un solo escalar, el código de referencia. NoRETURNING, sin leer otras columnas a través de la vía pública.- El contador público es una función que devuelve
count(*)Y nada más. - La búsqueda "referido por" devuelve solo un primer nombre y valida el formato de código.
Validación y desinfección Del lado del servidor
submit_apoiadortiras de caracteres de control, colapsa espacios en blanco, tapas longitudes (nombre 2120, correo electrónico 254, dirección 200), comprueba el correo electrónico por regex, teléfono por dígitos 1013, código postal por dígitos 8, estado por^[A-Z]{2}$, fecha de nacimiento como fecha real, código de referencia por^[A-Za-z0-9_-]{1,32}$, y formas de ayudar contra una lista de permisos de valor 6 con la mayoría de los elementos 10.- Los errores vuelven como códigos genéricos (
DADOS_INVALIDOS,RATE_LIMITED) sin ningún detalle. - La entrada externa devuelve errores por campo, pero solo después de autenticar la clave API.
Limitación de tarifas y abuso
- Sitio registro: hasta 3 intentos por correo electrónico y 10 por IP cada 10 minutos, contados en la propia base de datos con limpieza oportunista.
- Activista registro y recuperación de contraseña: 3 por correo electrónico y 3 por IP cada 10 minutos, en una tabla compartida por Edge Functions.
- Entrada externa: solicitudes 30 por IP cada 10 minutos.
- Campos Honeypot en el inicio de sesión, registro y formularios de recuperación: si se llena el campo oculto, la función responde al éxito y descarta la solicitud.
- Cloudflare Turnstile en los inicios de sesión de administrador y activista, con el token verificado por una función Edge que mantiene el secreto.
Contra enumeración
- Un único mensaje de error de inicio de sesión ("correo electrónico o contraseña incorrectos").
- Activista registro con un correo electrónico existente devuelve un éxito genérico; la recuperación de contraseña responde igual si la cuenta existe o no.
- En el sitio, un correo electrónico que ya está registrado no genera un error: el RPC devuelve un éxito silencioso.
Integraciones y correo electrónico
- La entrada externa compara la clave API en tiempo constante y escribe solo a través del rol de servicio; la tabla no tiene una política de escritura pública.
- Las funciones welcome-email y webhook no aceptan ni el destinatario ni los datos del cliente: toman solo el código de referencia, comprueban que el registro existe y tiene menos de 10 minutos de antigedad, y leen los datos de la base de datos. Eso descarta usarlos como un correo electrónico o un relé de webhook.
- El correo electrónico de bienvenida HTML escapa a todos los campos interpolados.
En tiempo real
- Las tablas de IIP se eliminaron de la publicación en tiempo real.
realtime.messagestiene RLS: los administradores pueden escuchar en cualquier canal, los activistas solo en elativista-<their uid>tema.
LGPD
- El consentimiento obligatorio de LGPD en el sitio registro.
- Los correos electrónicos se almacenan como hashes SHA-256 en el registro de eventos de seguridad; los clics enlace corto almacenan un hash de IP y agente de usuario en lugar de la IP.
- Los registros de intentos expiran (1 horas para registro, 24 horas para iniciar sesión) a través de una limpieza oportunista.
07Desafíos técnicos
Cerrar la mesa sin romper la forma pública
El primer diseño tuvo un público SELECT la política de alimentar el contador, que en la práctica expuso toda la tabla a la clave anónima. La solución vino en capas: abandonar la política, REVOKE ALL seguido por GRANT INSERT solo en las columnas del formulario, una función de conteo dedicada y, finalmente, reemplazar INSERT con un SECURITY DEFINER RPC que devuelve solo el código de referencia. El sitio siguió funcionando en todo momento.
Una persona, dos códigos de referencia
Los partidarios y activistas tienen diferentes prefijos, y un partidario que ya había referido personas podría convertirse más tarde en un activista. Para mantener esa historia, un disparador en la creación de activistas mueve las referencias de APO- to MIL-, el registro RPC escribe el nuevo código cada vez que alguien usa el antiguo y una migración rellena los datos existentes.
Un CRM de fuentes que no están de acuerdo
Los contactos importados tenían nombres all-caps, teléfonos con y sin código de país y correos electrónicos con espacios perdidos. La normalización ocurre en la base de datos: caso de título portugués, correo electrónico comparado con lower(btrim()), teléfono por sus últimos dígitos 11, un disparador que solo se inserta cuando no hay coincidencia, y una vista materializada con un índice único para la coincidencia, actualizable sin bloquear las lecturas.
Números que suman
PostgREST limita las respuestas en las filas 1,000 y el navegador puede ubicarse en otra zona horaria. Los paneles se trasladaron a la RPCs agregada calculada en tiempo de So Paulo, listas y exportaciones a las páginas de la fila 1,000, y cuenta con count: exact.
08Resultados
- En producción de marzo a agosto 2026, con 1,191 se compromete en ambos repositorios.
- Migraciones 70, tablas protegidas 20 RLS, directivas 56 y funciones de base de datos 36; funciones de borde 9.
- Pantallas del personal de 15 y un portal activista 4-tab (compartir, tablero de referencia, tabla de clasificación, perfil).
- 1,191
- compromisos
- 70
- Migraciones
- 20/20
- mesas con RLS
- 56
- políticas
- 36
- funciones de base de datos
- 16
- Funciones restringido a administradores
- 9
- funciones de borde
- 15
- pantallas de tablero
cómo lo medimos
git log --oneline wc -l en ambos repositorios (plataforma 644 + sitio 547)
cómo lo medimos
archivos en supabase/migrations en ambos repositorios (61 + 9); 9 de ellos vacío
cómo lo medimos
Tabla de creación distinta y seguridad de nivel de fila habilitada en el esquema público, en las migraciones de ambos repositorios
cómo lo medimos
Nombres distintos de CREAR POLTICAS en las migraciones de ambos repositorios
cómo lo medimos
CREAR [O REEMPLAZAR] FUNCIN pública. nombres en las migraciones
cómo lo medimos
funciones cuyo cuerpo comprueba has_role(auth.uid(), 'admin') y eleva 'prohibido'
cómo lo medimos
directorios en supabase/functions (plataforma 7 + sitio 2)
cómo lo medimos
rutas hijo de /admin en src/App.tsx, sin contar la redirección
09Línea de tiempo
- mar 2026
Registro site and platform foundation: formulario multi-step, panel de control en vivo y portal activista.
- abr 2026
Sistema de referencia con códigos por persona y un correo electrónico de bienvenida.
- abr 2026
Revisión de seguridad: RLS endurecido, un registro RPC con desinfección, limitación de velocidad y contra enumeración.
- abr 2026
CRM con embudo, etiquetas, notas y partidario coincidentes; inicio de sesión endurecido y recuperación de contraseña.
- may 2026
Activista registro sin aprobación manual, sincronización automática CRM y un gancho web de automatización.
- jun 2026
UTM tracker con un acortador de URL y un tablero de gamificación con niveles y clasificaciones.
- ago 2026
Turnstile en inicios de sesión y un punto final autenticado para clientes potenciales desde un formulario externo.
10Stack
- React 18
- TypeScript
- Vite
- Tailwind CSS
- shadcn/ui
- TanStack Query
- React Hook Form
- Zod
- Recharts
- Framer Motion
- Supabase Edge Functions (Deno)
- PostgREST
- PL/pgSQL SECURITY DEFINER
- Supabase Auth
- Resend
- n8n (webhook)
- PostgreSQL
- Row Level Security
- Materialized view
- Supabase Realtime
- Supabase Storage
- Supabase
- ViaCEP
- Cloudflare Turnstile
- RLS em 20/20 tabelas
- Policies RESTRICTIVE
- Rate limit em Postgres
- Honeypot
- Idempotência
- Anti-enumeração
- API key em tempo constante
11Ficha técnica
- type
- registros referencias CRM
- stack
- React 18 TS Vite
- db
- Postgres 20 tablas RLS 20/20
- auth
- Supabase Auth Funciones de admin/activist
- backend
- 9 Funciones de borde 36 Funciones de SQL
- modules
- sitio portal activista CRM UTM gamificación
- status
- Completado
Plataforma de la campaña contra la jornada 6x1: registros nacionales, red de voluntariado y siete capas contra bots.
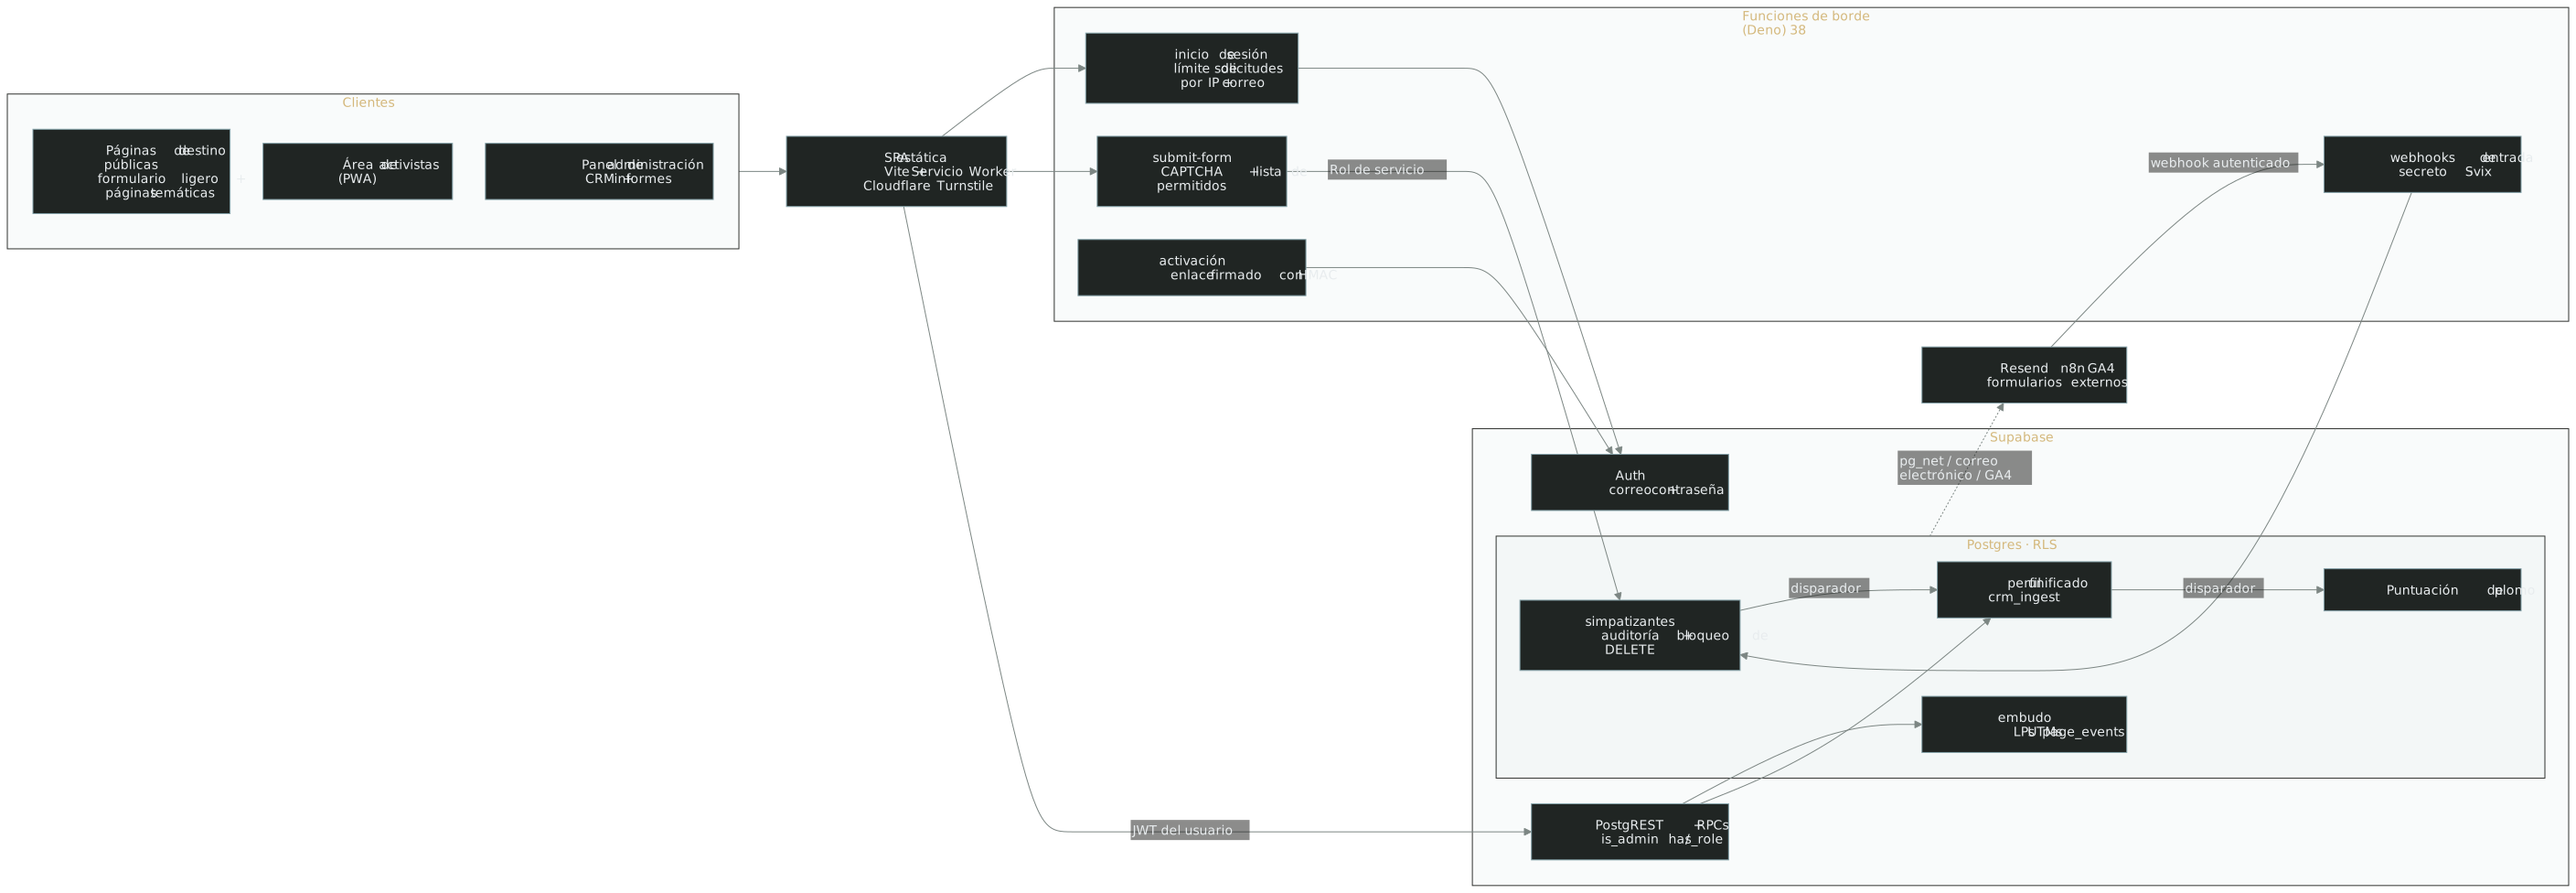
Registros, voluntariado y CRM de movilización en una misma base, con permisos definidos en Postgres.
Registros, activistas y CRM en una base: un perfil por persona y puntuación controlada por Postgres.
¿Quieres un sistema así para tu operación?
Node diseña, construye y protege plataformas a la medida para campañas, mandatos y movimientos.
TECNOLOGÍA E INTELIGENCIA POLÍTICA
© 2026 NODE. Todos los derechos reservados.