
P-11
CRM Eleitoral Alencar Santana
Cadastro público, rede de indicações e CRM sobre um banco que não confia na chave pública.
clientePré-campanha do deputado federal Alencar Santana
Site de cadastro de apoiadores, portal para ativistas e painel interno com CRM, gamificação e rastreamento de links, todos sobre o mesmo Postgres. Cada apoiador ganha um link de indicação; ativistas acompanham quem trouxeram e sobem de nível; a equipe unifica contatos de várias fontes e mede cada canal. A base de dados pessoais fica fechada para a chave anônima: o cadastro entra por uma RPC que sanitiza, limita tentativas e devolve só o código de indicação.
- supabase
- postgres
- rls
- edge
- react
- crm
- rate-limiting
- lgpd
01Visão geral
O CRM Eleitoral Alencar Santana é o conjunto de sistemas que a pré-campanha de Alencar Santana a deputado federal usou para transformar visitas ao site em uma base organizada de apoiadores. São duas aplicações sobre o mesmo backend: o site público, onde qualquer pessoa se cadastra em três etapas, e uma plataforma interna com duas áreas, uma para a equipe da campanha e outra para os ativistas que trazem novos apoiadores.
Cada apoiador recebe um link pessoal de indicação. Quem se torna ativista ganha um portal com o próprio link, QR code, a lista de quem indicou, um ranking e níveis de progresso. A equipe acompanha tudo num painel: cadastros em tempo real, indicações, abaixo-assinados, um CRM que unifica contatos vindos de várias fontes, links rastreáveis por canal e um placar de gamificação.
O sistema operou de março a agosto de 2026, evoluindo continuamente em produção, e foi construído partindo do princípio de que o formulário público e a chave pública do banco estão nas mãos de qualquer pessoa.
02O problema
- Cadastro aberto, dados sensíveis. O formulário pede nome, e-mail, WhatsApp, endereço, data de nascimento e vínculo partidário. Tudo isso é dado pessoal sob a LGPD e não pode vazar pela mesma API que recebe o cadastro.
- Crescimento por indicação. A campanha queria medir quem traz quem, premiar os mais ativos e permitir que um apoiador comum virasse ativista sem perder o histórico de indicações.
- Bases espalhadas. Contatos chegavam de planilhas, de reuniões presenciais, de abaixo-assinados, do site e, no fim, de um formulário externo da campanha oficial. A equipe precisava de uma visão única, sem duplicatas.
- Saber o que funciona. Cada post, grupo e QR code precisava de um link próprio para comparar canais por clique e por cadastro.
03A solução
Site público
- Cadastro em três etapas (dados pessoais, endereço com preenchimento por CEP, formas de participação) com consentimento LGPD obrigatório e adesão opcional a um manifesto.
- Link de indicação (
?ref=) que mostra o primeiro nome de quem indicou, e parâmetro de origem (?origem=) que acompanha o visitante até o envio. - Tela de agradecimento com o link pessoal de indicação, e-mail de boas-vindas e disparo para uma automação de mensagens.
Portal do ativista
- Cadastro com senha forte, login, recuperação de senha por e-mail.
- Painel com o link pessoal, QR code e compartilhamento direto, lista de indicados, ranking e perfil.
Painel da equipe
- Dashboard com contadores e atualização em tempo real.
- Apoiadores (grade ou lista), indicações, ranking de ativistas e de apoiadores que indicam.
- CRM: contatos com status em funil (novo → contatado → engajado → apoiador → voluntário → descartado), tags coloridas, notas, favoritos, filtros por origem, cidade e zona, cruzamento automático com quem se cadastrou no site e exportação CSV.
- Abaixo-assinados e páginas temáticas de coleta de assinaturas, cada um com KPIs, filtros e exportação.
- Página de reuniões presenciais: link com origem fixa e QR code para cadastro no próprio evento.
- Rastreador UTM: criação de links por canal com encurtador próprio, registro de cliques (dispositivo, navegador, sistema, referência) e conversão em cadastros.
- Gamificação: 9 níveis por número de indicações, tops do dia, da semana e do mês, sequência de dias ativos, melhores por cidade e por estado, ranking geral e exportação.
- Recebimento de leads de um formulário externo por endpoint autenticado com API key.
- A chave anônima não lê a tabela de apoiadores: o cadastro entra por uma RPC SECURITY DEFINER que devolve só o código de indicação.
- 16 funções do painel começam com has_role(auth.uid(), 'admin') e recusam qualquer outro chamador.
- Sanitização no banco: limites, regex e allowlist em cada campo, com erros genéricos para quem tenta forçar.
- Indicações em dois níveis (APO- e MIL-) com migração automática quando um apoiador vira ativista.
- CRM que deduplica por e-mail normalizado e últimos 11 dígitos do telefone, com cruzamento numa materialized view.
- Realtime com RLS: cada ativista só escuta o próprio canal.
- 1.191 commits em 5 meses de operação, somando site e plataforma.
04Arquitetura
Ler o diagrama como lista (13 componentes, 17 conexões)
Componentes
- Público: Site público<br>cadastro em 3 etapas<br>?ref= · ?origem=, Formulário externo<br>integração por API key
- Áreas logadas: Portal do ativista<br>link, QR code, ranking, Painel admin<br>CRM, gamificação, UTM
- Postgres: RPCs SECURITY DEFINER<br>submit_apoiador · dashboards<br>gate has_role('admin'), 20 tabelas com RLS<br>56 policies, materialized view<br>CRM × apoiadores
- Supabase: Auth<br>e-mail + senha<br>papéis admin / ativista, PostgREST + Realtime<br>RLS também em realtime.messages, Edge Functions · Deno<br>9 funções<br>signup, reset, approve, intake,<br>redirect UTM, boas-vindas, webhook, PG
Conexões
- Site público<br>cadastro em 3 etapas<br>?ref= · ?origem= → PostgREST + Realtime<br>RLS também em realtime.messages (RPC anônima)
- Site público<br>cadastro em 3 etapas<br>?ref= · ?origem= → Edge Functions · Deno<br>9 funções<br>signup, reset, approve, intake,<br>redirect UTM, boas-vindas, webhook (pós-cadastro)
- Formulário externo<br>integração por API key → Edge Functions · Deno<br>9 funções<br>signup, reset, approve, intake,<br>redirect UTM, boas-vindas, webhook (x-api-key)
- Portal do ativista<br>link, QR code, ranking → Cloudflare Turnstile
- Painel admin<br>CRM, gamificação, UTM → Cloudflare Turnstile
- Portal do ativista<br>link, QR code, ranking → Auth<br>e-mail + senha<br>papéis admin / ativista (JWT)
- Painel admin<br>CRM, gamificação, UTM → Auth<br>e-mail + senha<br>papéis admin / ativista (JWT)
- Portal do ativista<br>link, QR code, ranking → PostgREST + Realtime<br>RLS também em realtime.messages (JWT)
- Painel admin<br>CRM, gamificação, UTM → PostgREST + Realtime<br>RLS também em realtime.messages (JWT)
- Portal do ativista<br>link, QR code, ranking → Edge Functions · Deno<br>9 funções<br>signup, reset, approve, intake,<br>redirect UTM, boas-vindas, webhook
- Painel admin<br>CRM, gamificação, UTM → Edge Functions · Deno<br>9 funções<br>signup, reset, approve, intake,<br>redirect UTM, boas-vindas, webhook
- PostgREST + Realtime<br>RLS também em realtime.messages → RPCs SECURITY DEFINER<br>submit_apoiador · dashboards<br>gate has_role('admin')
- RPCs SECURITY DEFINER<br>submit_apoiador · dashboards<br>gate has_role('admin') → 20 tabelas com RLS<br>56 policies
- 20 tabelas com RLS<br>56 policies → materialized view<br>CRM × apoiadores
- Edge Functions · Deno<br>9 funções<br>signup, reset, approve, intake,<br>redirect UTM, boas-vindas, webhook → 20 tabelas com RLS<br>56 policies (service role)
- Edge Functions · Deno<br>9 funções<br>signup, reset, approve, intake,<br>redirect UTM, boas-vindas, webhook → Resend<br>e-mail transacional
- Edge Functions · Deno<br>9 funções<br>signup, reset, approve, intake,<br>redirect UTM, boas-vindas, webhook → n8n<br>automação
São dois front-ends React independentes (site e plataforma interna) apontando para o mesmo projeto Supabase. Não há servidor de aplicação próprio: a regra de negócio sensível mora no Postgres, em funções SECURITY DEFINER e policies de RLS, e o que precisa de segredo (service role, chave do provedor de e-mail, API key de integração, segredo do webhook) roda em Edge Functions.
05Por dentro
- Postgres com 20 tabelas no schema
public, todas com RLS, mais RLS emrealtime.messages. As migrations estão divididas entre os dois repositórios porque ambos evoluíram o mesmo banco: 70 arquivos ao todo. - 36 funções SQL e PL/pgSQL. As de leitura para o painel devolvem
jsonbjá agregado (KPIs, séries diárias, rankings, tops por período), em vez de mandar linhas para o navegador. submit_apoiador, a porta de entrada do site, passou por 10 versões: sanitização de cada campo, allowlist das formas de participação, rate limit, anti-enumeração, remapeamento de código de indicação e registro de origem.- Indicações em dois níveis. Apoiadores recebem um código
APO-e ativistas um códigoMIL-, gerados por trigger. Quando um apoiador vira ativista, um trigger move os indicados do código antigo para o novo, e novos cadastros feitos com o código antigo já são regravados no envio. - CRM unificado. Um trigger copia cada novo apoiador para a tabela de contatos, deduplicando por e-mail normalizado e pelos últimos 11 dígitos do telefone. Uma materialized view cruza contatos e apoiadores, atualizada com
REFRESH ... CONCURRENTLYpor uma função restrita a admin. - Normalização de nomes com uma função de title case para português que mantém preposições em minúsculas ("Maria da Silva"), usada no backfill que separou nome e sobrenome.
- Edge Functions (9, em Deno): cadastro e recuperação de senha de ativista, criação e aprovação de ativista pelo admin, intake de leads externos, redirecionamento de links curtos com registro de clique, verificação de Turnstile, e-mail de boas-vindas e webhook para automação.
- Integrações: Resend para e-mail transacional, n8n por webhook autenticado, ViaCEP no site para endereço e Cloudflare Turnstile nos logins.
- React 18 + TypeScript + Vite, Tailwind CSS e componentes shadcn/ui sobre Radix.
- TanStack Query para dados, React Hook Form + Zod nos formulários, Recharts nos dashboards, Framer Motion nas transições do cadastro e qrcode.react para os QR codes.
- Supabase Realtime atualiza dashboard, CRM e petições sem recarregar.
- Paginação em blocos de 1.000 linhas para contornar o limite padrão do PostgREST nas listas e exportações completas, e contagens com
count: exact. - Todas as datas são calculadas no fuso de Brasília, independentemente do fuso do navegador, para que "hoje", "semana" e "mês" batam com os números do banco.
- Chave de idempotência por formulário, guardada em
sessionStorage, para que um duplo clique ou um F5 não gerem cadastro duplicado.
- Backend inteiramente gerenciado no Supabase: Postgres, Auth, Realtime, Storage e Edge Functions.
- Edge Functions públicas declaradas com
verify_jwt = falsenoconfig.tomle autenticadas por outros meios (API key, validação de cadastro recente); as de administração mantêm a verificação de JWT padrão. - Respostas das funções com
X-Robots-Tag: noindex, nofollow.
06Segurança
8 ataques considerados, 8 defesas em produção.
Scripts que enchem formulários, inflam números ou varrem o site atrás de brechas.
Inundar o cadastro por script
Limite no banco de 3 tentativas por e-mail e 10 por IP a cada 10 minutos, numa tabela inacessível pela API.
Pular a interface e falar direto com o banco ou a API, com a chave pública na mão.
Ler a base de apoiadores com a chave pública do site
REVOKE de SELECT para anon e cadastro só por RPC SECURITY DEFINER que retorna um escalar: o código de indicação.
Quem tem algum acesso tentando ganhar mais: virar admin, ler o que não deve, manter acesso revogado.
Chamar as funções de dashboard sem ser admin
16 funções checam has_role(auth.uid(), 'admin') e lançam 'forbidden'; EXECUTE revogado de anon.
Escutar canais Realtime de outros usuários
RLS em realtime.messages: ativista só assina o tópico ativista-<próprio uid>; tabelas com PII fora da publicação.
CSRF, webhooks falsos, tokens reaproveitados, links assinados e redirecionamento aberto.
Usar a função de boas-vindas como relay de e-mail
A função só aceita o código de indicação, confere e-mail e cadastro criado há menos de 10 minutos e lê o destinatário do banco.
Gravar leads pelo endpoint de integração sem credencial
API key comparada em tempo constante antes de qualquer validação, mais 30 requisições por IP a cada 10 minutos.
XSS, iframe, fórmula em CSV, upload disfarçado e manipulação do prompt da IA.
Mandar payload malformado ou valores fora do formulário
Sanitização na RPC: remoção de caracteres de controle, limites de tamanho, regex por campo e allowlist de 6 opções.
Enumerar quem está na base, raspar dados pessoais, ligar perguntas a pessoas, extrair segredos.
Descobrir quais e-mails têm conta
Mensagem única no login e respostas genéricas de sucesso no cadastro e na recuperação de senha.
Autenticação e papéis
- Supabase Auth com e-mail e senha. Os papéis (
admin,ativista) ficam emuser_roles, que só um admin pode alterar. Um trigger concede o papelativistaquando o registro de ativista é criado. has_role()éSECURITY DEFINERcomsearch_pathfixo, o que evita recursão de RLS e mantém a checagem em um único lugar.- Senha de ativista exige 8+ caracteres com maiúscula, minúscula, número e símbolo, validada no cliente (Zod) e de novo na Edge Function.
- Ativista com status diferente de
ativoé deslogado ao entrar.
Autorização no banco
- Todas as 20 tabelas têm RLS. Tabelas de PII só são lidas por admin; o ativista só enxerga os cadastros cujo
referred_byé o próprio código, resolvido por uma função que lêauth.uid(). - 16 funções de leitura do painel começam com
has_role(auth.uid(), 'admin')e lançamforbiddencaso contrário, e têmEXECUTErevogado deanon. - Funções internas (geração de código, triggers, extração de IP, sincronização) têm
EXECUTErevogado dePUBLIC,anoneauthenticated. - Tabelas de controle (tentativas de login, tentativas de cadastro, rate limit, idempotência) têm grants revogados e uma policy
AS RESTRICTIVE ... USING (false): só funçõesSECURITY DEFINERe a service role tocam nelas. - O log de eventos de segurança é legível por admin e bloqueado para escrita direta por policies restritivas de INSERT, UPDATE e DELETE.
A base de apoiadores fechada para a chave pública
anonnão temSELECTna tabela de apoiadores, e oINSERTdireto foi substituído por uma RPCSECURITY DEFINERque retorna só um escalar, o código de indicação. Não háRETURNINGnem leitura de outras colunas pelo caminho público.- O contador público de apoiadores é uma função que devolve apenas
count(*). - A função que mostra "indicado por" devolve só o primeiro nome e valida o formato do código.
Validação e sanitização no servidor
submit_apoiadorremove caracteres de controle, colapsa espaços, limita tamanhos (nome 2–120, e-mail 254, endereço 200), valida e-mail por regex, telefone por 10–13 dígitos, CEP por 8 dígitos, UF por^[A-Z]{2}$, data de nascimento como data real, código de indicação por^[A-Za-z0-9_-]{1,32}$e formas de participação contra uma allowlist de 6 valores, com no máximo 10 itens.- Erros saem como códigos genéricos (
DADOS_INVALIDOS,RATE_LIMITED) sem detalhar o motivo. - O endpoint de intake externo devolve erros por campo, mas só depois de autenticar a API key.
Rate limiting e anti-abuso
- Cadastro no site: até 3 tentativas por e-mail e 10 por IP a cada 10 minutos, contadas no próprio banco, com limpeza oportunista dos registros.
- Cadastro e recuperação de senha de ativista: 3 por e-mail e 3 por IP a cada 10 minutos, em tabela compartilhada pelas Edge Functions.
- Intake externo: 30 requisições por IP a cada 10 minutos.
- Honeypot nos formulários de login, cadastro e recuperação: se o campo invisível vier preenchido, a função responde sucesso e descarta.
- Cloudflare Turnstile nos logins de admin e de ativista, com o token validado por uma Edge Function que guarda o segredo.
Anti-enumeração
- Login com mensagem única ("E-mail ou senha incorretos").
- Cadastro de ativista com e-mail já existente devolve uma resposta genérica de sucesso; recuperação de senha responde igual exista a conta ou não.
- No site, um e-mail já cadastrado não gera erro: a RPC devolve sucesso silencioso.
Integrações e e-mail
- O intake externo compara a API key em tempo constante e só grava via service role; a tabela não tem nenhuma policy de escrita pública.
- As funções de boas-vindas e de webhook não aceitam destinatário nem dados do cliente: recebem só o código de indicação, conferem que o cadastro existe e foi criado há menos de 10 minutos e leem os dados do banco. Isso impede o uso como relay de e-mail ou de webhook.
- O HTML do e-mail de boas-vindas escapa os campos interpolados.
Realtime
- As tabelas com PII foram removidas da publicação do Realtime.
realtime.messagestem RLS: admin escuta qualquer canal, ativista só o tópicoativista-<seu uid>.
LGPD
- Consentimento LGPD obrigatório no cadastro do site.
- E-mail guardado como hash SHA-256 no log de eventos de segurança; cliques de links curtos guardam um hash de IP e user agent, não o IP.
- Registros de tentativas expiram (1 hora para cadastro, 24 horas para login) por limpeza oportunista.
07Desafios técnicos
Fechar a base sem quebrar o formulário público
O primeiro desenho tinha uma policy de SELECT público para alimentar o contador, o que na prática expunha a tabela inteira para a chave anônima. A correção veio em camadas: remoção da policy, REVOKE ALL seguido de GRANT INSERT apenas nas colunas do formulário, função de contagem dedicada e, por fim, a troca do INSERT direto por uma RPC SECURITY DEFINER que devolve só o código de indicação. O site continuou funcionando durante toda a transição.
Uma pessoa, dois códigos de indicação
Apoiadores e ativistas têm prefixos diferentes, e um apoiador que já tinha indicado gente podia virar ativista depois. Para não perder o histórico, um trigger na criação do ativista move os indicados do APO- para o MIL-, a RPC de cadastro já grava o código novo quando alguém usa o antigo, e uma migration fez o backfill do que existia.
Um CRM a partir de fontes que não conversam
Contatos importados de várias origens tinham nomes em caixa alta, telefones com e sem DDI e e-mails com espaços. A solução normaliza no banco: title case com preposições em português, comparação de e-mail por lower(btrim()), telefone pelos últimos 11 dígitos, um trigger que só insere quando não há correspondência e uma materialized view com índice único para o cruzamento, atualizável sem bloquear leituras.
Números que batem
O PostgREST corta respostas em 1.000 linhas e o navegador pode estar em outro fuso. Os dashboards passaram a ser calculados em RPCs agregadas no fuso de Brasília, as listas e exportações a buscar em blocos de 1.000, e as contagens a usar count: exact.
08Resultados
- Em produção de março a agosto de 2026, com 1.191 commits somando os dois repositórios.
- 70 migrations, 20 tabelas com RLS, 56 policies e 36 funções no banco; 9 Edge Functions.
- 15 telas no painel da equipe e um portal do ativista com 4 abas (divulgação, painel de indicados, ranking, perfil).
- 1.191
- Commits
- 70
- Migrations
- 20/20
- Tabelas com RLS
- 56
- Policies
- 36
- Funções no banco
- 16
- Funções com gate de admin
- 9
- Edge Functions
- 15
- Telas do painel
como medimos
git log --oneline | wc -l nos dois repositórios (644 plataforma + 547 site)
como medimos
arquivos em supabase/migrations dos dois repositórios (61 + 9); 9 deles vazios
como medimos
CREATE TABLE e ENABLE ROW LEVEL SECURITY distintos no schema public, somando as migrations dos dois repositórios
como medimos
nomes distintos de CREATE POLICY nas migrations dos dois repositórios
como medimos
nomes distintos de CREATE [OR REPLACE] FUNCTION public.* nas migrations
como medimos
funções cujo corpo checa has_role(auth.uid(), 'admin') e lança 'forbidden'
como medimos
diretórios em supabase/functions (7 plataforma + 2 site)
como medimos
rotas filhas de /admin em src/App.tsx, sem contar o redirecionamento
09Linha do tempo
- mar 2026
Site de cadastro e base da plataforma: formulário em etapas, painel em tempo real e portal do ativista.
- abr 2026
Sistema de indicações com códigos por pessoa e e-mail de boas-vindas.
- abr 2026
Revisão de segurança: RLS endurecida, RPC de cadastro com sanitização, rate limit e anti-enumeração.
- abr 2026
CRM com funil, tags, notas e cruzamento com apoiadores; endurecimento de login e recuperação de senha.
- mai 2026
Cadastro de ativista sem aprovação manual, sincronização automática com o CRM e webhook de automação.
- jun 2026
Rastreador UTM com encurtador e painel de gamificação com níveis e rankings.
- ago 2026
Turnstile nos logins e endpoint autenticado para receber leads de um formulário externo.
10Stack
- React 18
- TypeScript
- Vite
- Tailwind CSS
- shadcn/ui
- TanStack Query
- React Hook Form
- Zod
- Recharts
- Framer Motion
- Supabase Edge Functions (Deno)
- PostgREST
- PL/pgSQL SECURITY DEFINER
- Supabase Auth
- Resend
- n8n (webhook)
- PostgreSQL
- Row Level Security
- Materialized view
- Supabase Realtime
- Supabase Storage
- Supabase
- ViaCEP
- Cloudflare Turnstile
- RLS em 20/20 tabelas
- Policies RESTRICTIVE
- Rate limit em Postgres
- Honeypot
- Idempotência
- Anti-enumeração
- API key em tempo constante
11Ficha técnica
- type
- cadastro · indicações · CRM
- stack
- React 18 · TS · Vite
- db
- Postgres · 20 tabelas · RLS 20/20
- auth
- Supabase Auth · papéis admin/ativista
- backend
- 9 Edge Functions · 36 funções SQL
- modules
- site · portal ativista · CRM · UTM · gamificação
- status
- concluído
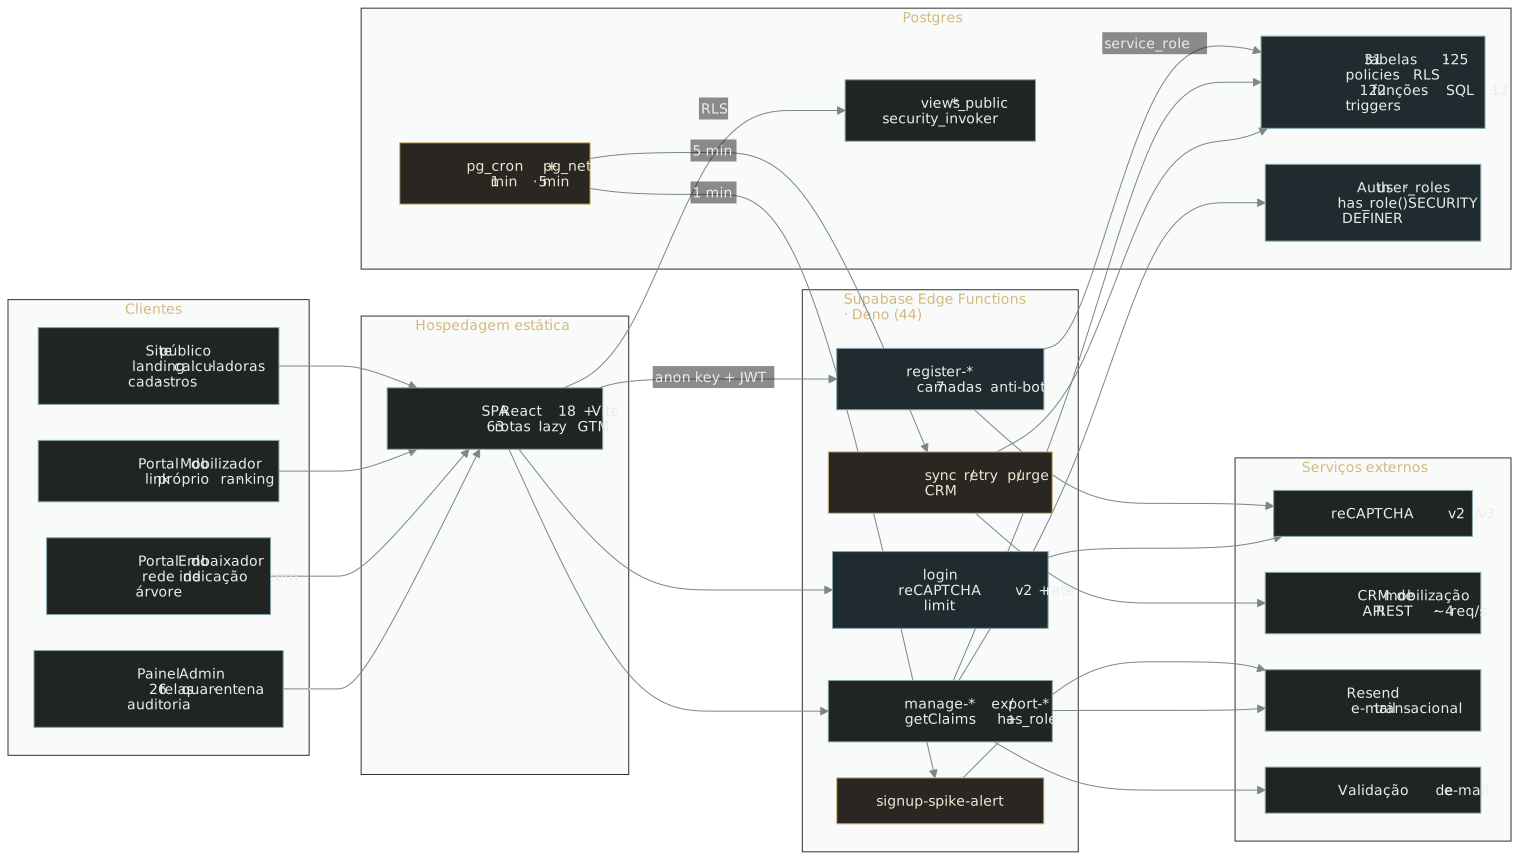
A plataforma da campanha pelo fim da escala 6x1: adesão nacional, rede de voluntários e defesa anti-bot em 7 camadas
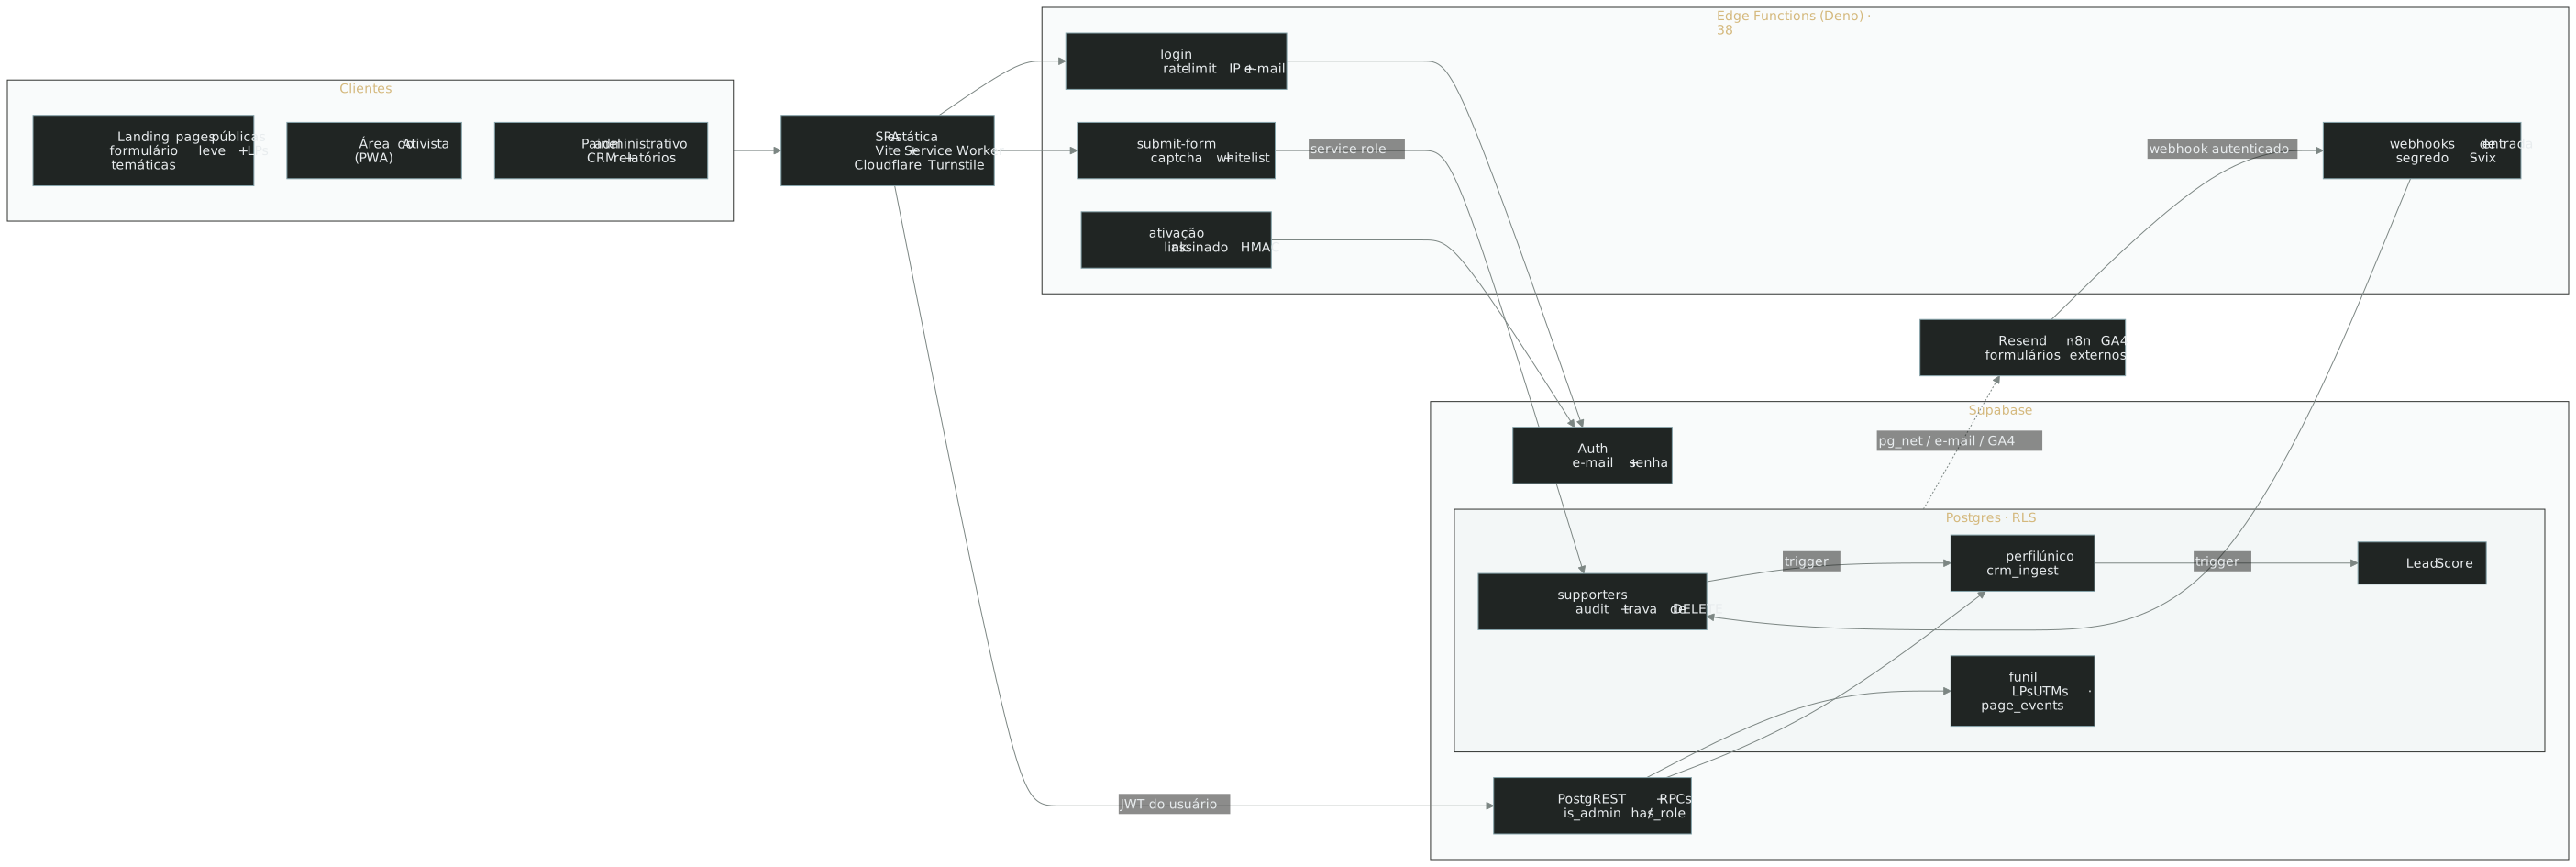
Captação, militância e CRM de mobilização numa só base, com o Postgres decidindo quem é quem.
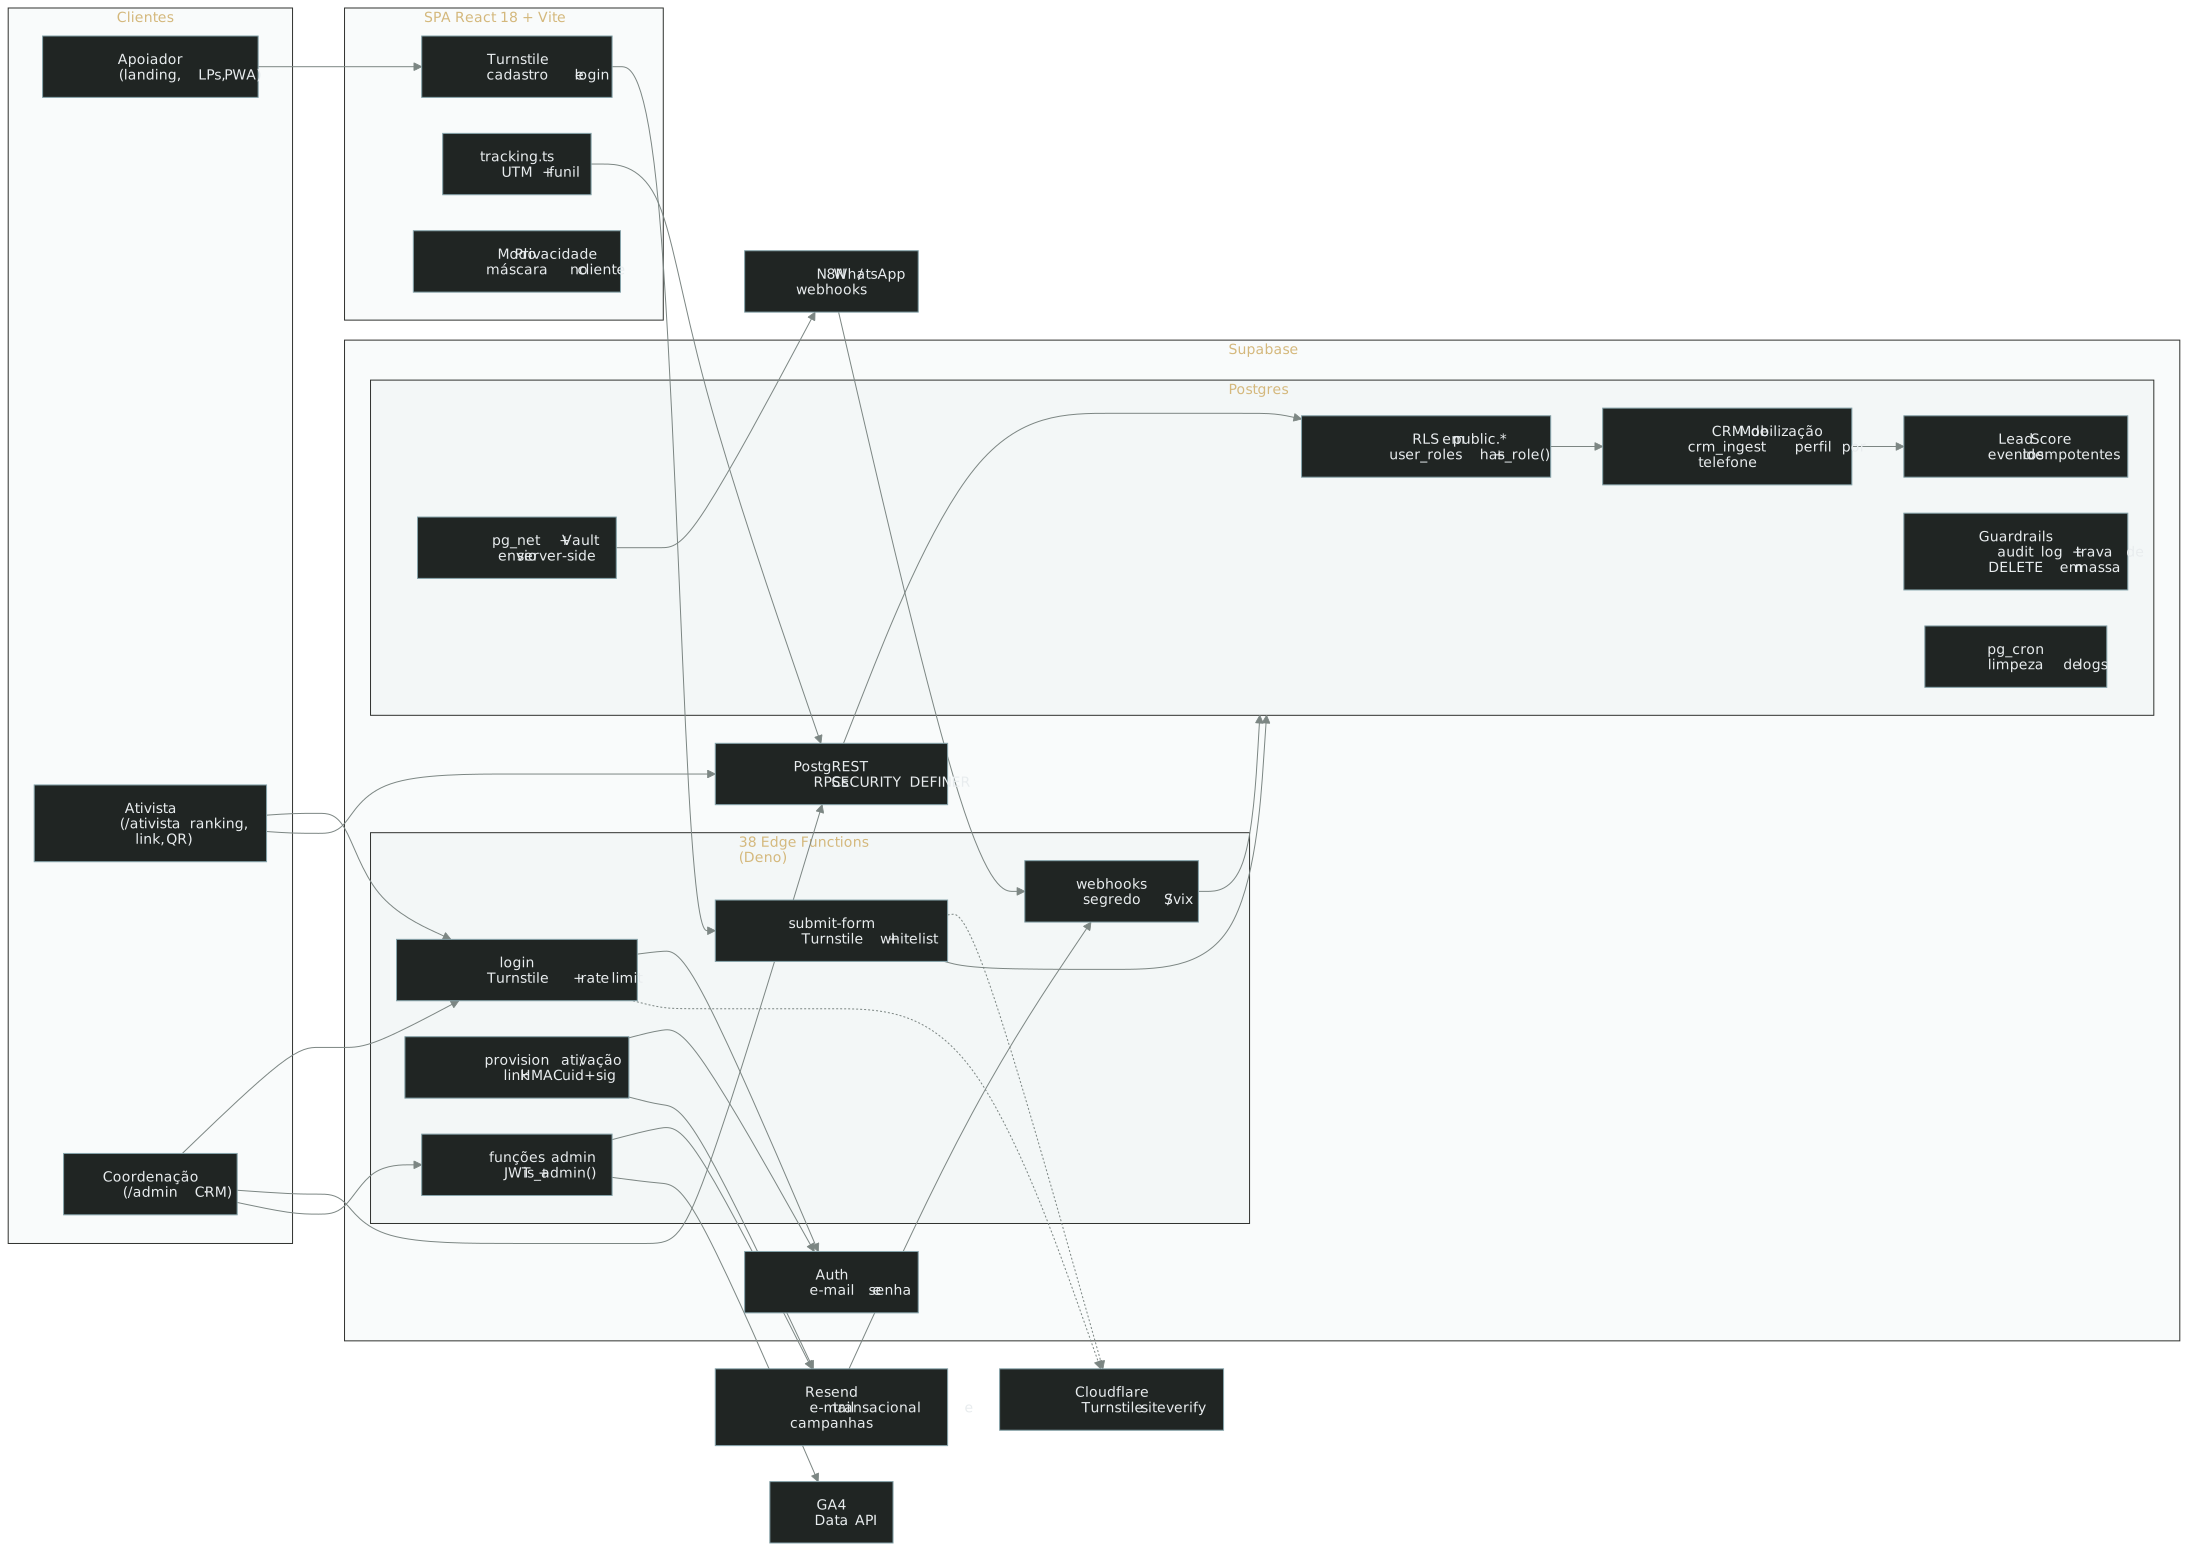
Captação, ativistas e CRM numa só base: cada pessoa vira um perfil único, e o banco decide quem pontua.
Quer um sistema assim para a sua operação?
A Node projeta, constrói e protege plataformas sob medida para campanhas, mandatos e movimentos.
TECNOLOGIA E INTELIGÊNCIA POLÍTICA
© 2026 NODE. Todos os direitos reservados.