
P-01
Fim da Escala 6x1
A plataforma da campanha pelo fim da escala 6x1: adesão nacional, rede de voluntários e defesa anti-bot em 7 camadas
clienteCampanha nacional da sociedade civil pelo fim da escala 6x1
Plataforma digital da campanha Brasil Quer Mais Tempo, que mobilizou o país pelo fim da escala 6x1 (seis dias de trabalho para um de folga), pauta que virou a Emenda Constitucional 141/2026. Site público com calculadoras de tempo perdido e ganho, cadastros de apoiadores, mães e empresas, portais de Mobilizador e Embaixador com rede de indicação em árvore, o dia nacional de atos Brasil Vai Parar e um painel administrativo de 26 telas. Backend em Supabase com 44 edge functions, 125 policies de RLS e uma quarentena que separa robôs de apoiadores reais sem bloquear ninguém às cegas.
- react
- supabase
- postgres
- rls
- edge
- anti-bot
- rate-limiting
- pg-cron
- crm
- lgpd
01Visão geral
A escala 6x1 (seis dias de trabalho para um de folga) era a rotina de milhões de trabalhadores brasileiros. A campanha Brasil Quer Mais Tempo organizou a pressão da sociedade pelo fim dessa escala. A PEC passou na Câmara em maio de 2026 (461 a 19 no segundo turno) e no Senado em outubro (75 a 1) e foi promulgada como a EC 141/2026: escala 5x2 em até 60 dias e jornada caindo de 44 para 40 horas semanais em 14 meses, sem redução de salário. Este projeto é a plataforma digital da campanha, que ficou no ar do começo da mobilização até a reta final.
Ela junta, num só sistema, o site público da campanha, os formulários de adesão e uma rede de voluntários organizada em dois níveis: Mobilizadores, que divulgam a campanha com um link próprio, e Embaixadores, que montam e acompanham a própria rede de indicações.
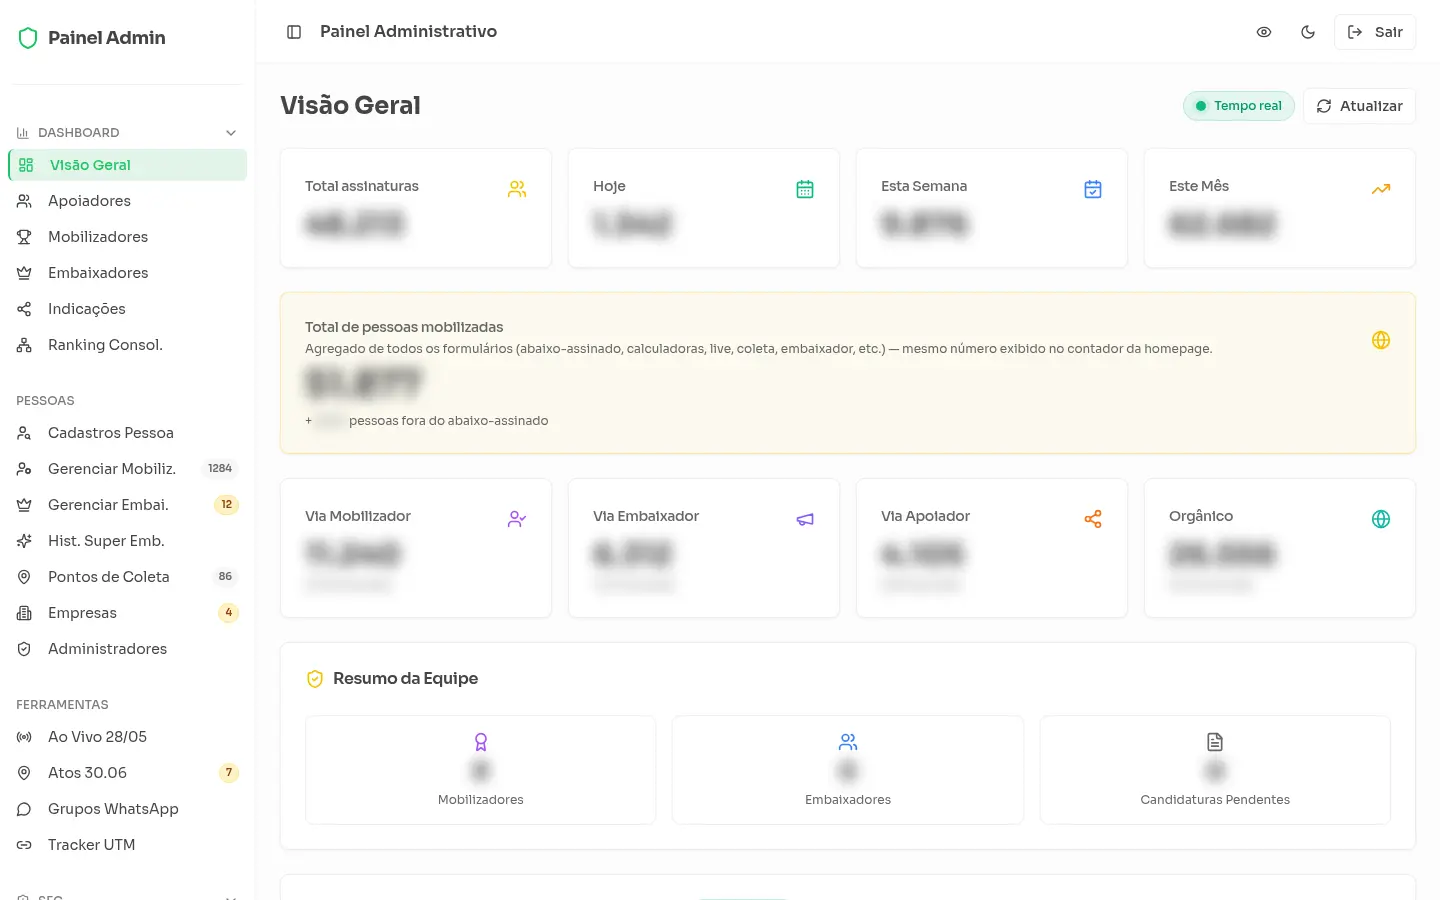
Por trás do site existe um painel administrativo com 26 telas, usado pela coordenação para acompanhar cadastros por região, gerenciar voluntários, revisar cadastros suspeitos, conduzir transmissões ao vivo e organizar o Brasil Vai Parar, o dia nacional de atos de 30 de junho. Os cadastros também são sincronizados com o CRM de mobilização que a equipe já usava para disparos e segmentação.
A plataforma esteve no ar durante toda a campanha e passou por picos de tráfego e por ataques de cadastro automatizado. Boa parte do trabalho de engenharia foi separar gente de robô sem barrar apoiadores reais.
02O problema
- Uma causa que viraliza. O fim da 6x1 virou assunto nacional, e cada vez que entrava no noticiário o formulário recebia uma onda. Uma campanha viral concentra milhares de cadastros em poucas horas. O formulário não pode falhar nem ficar lento no pico.
- Ataque automatizado. Formulários públicos de adesão viram alvo de scripts que inflam números ou poluem a base. Bloquear demais, por outro lado, derruba apoiadores reais (reCAPTCHA v3 erra bastante em celular).
- Rede de indicação confiável. Mobilizadores e Embaixadores competem em rankings. Sem validação, códigos de indicação e cliques podem ser forjados.
- Integração com o CRM. A API do CRM aceita cerca de 4 requisições por segundo e falha de forma intermitente. Nenhum cadastro pode se perder no caminho.
- Muitos públicos, uma causa. Trabalhadores, mães, empresários que já tinham abandonado a 6x1, voluntários e coordenação precisavam de entradas próprias, todas alimentando a mesma base.
03A solução
- Site público com landing, materiais para download, páginas de adesão por perfil (apoiador, ponto de coleta, mães pelo fim da 6x1) e páginas legais (termos, privacidade, consentimento).
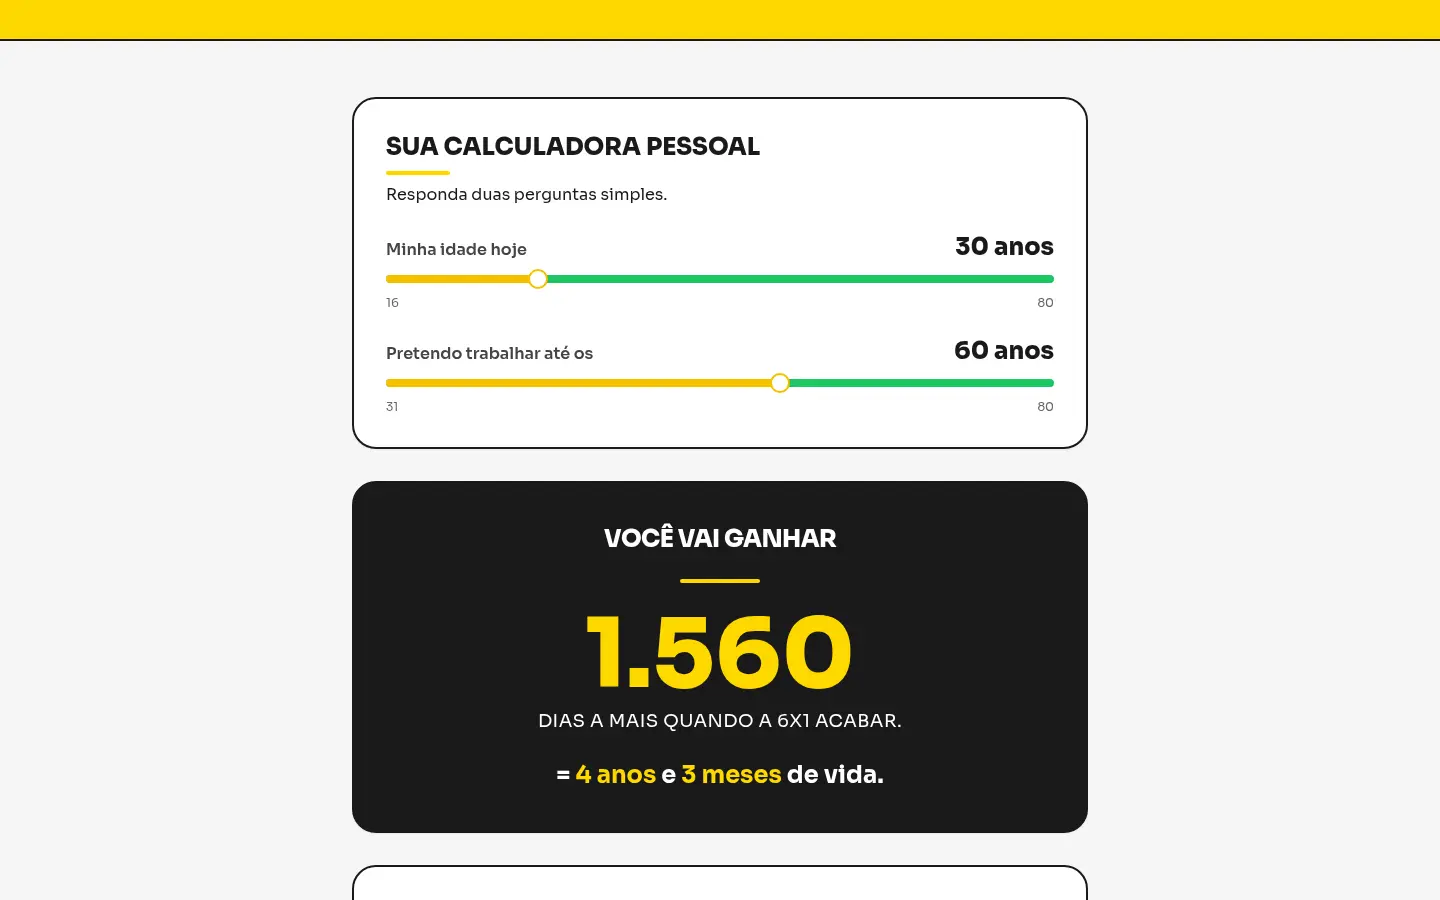
- Calculadoras da 6x1: a do tempo perdido mostra quantos dias da vida a pessoa já trabalhou a mais na 6x1 (52 dias por ano em relação à 5x2), e a do tempo ganho mostra quantos dias de folga o fim da escala devolve. Ambas geram uma imagem para compartilhar, e a versão "missão" transforma o cálculo em ação de divulgação.
- Empresas que aboliram a 6x1: cadastro e vitrine de empresários que já tinham trocado de escala e apoiavam o fim da 6x1, com grupo próprio de WhatsApp.
- Cadastro de apoiadores com validação de WhatsApp (10–11 dígitos, com suporte a número internacional e a quem mora fora do país), coerência DDD↔UF e roteamento automático para o grupo de WhatsApp da região.
- Portal do Mobilizador: link de indicação próprio, painel de resultados, ranking e dicas.
- Portal do Embaixador: rede de indicação em árvore (embaixadores "filhos" e visão consolidada de "super embaixador", calculada com CTE recursiva no Postgres).
- Painel administrativo: dashboards por perfil (só gráficos de barra e barras de progresso), ranking consolidado, UTMs, grupos de WhatsApp, pontos de coleta, gestão de administradores, auditoria de ações, saúde dos logins e das integrações, fila de quarentena e ferramentas de reconciliação com o CRM.
- Votação na Câmara, ao vivo: a página
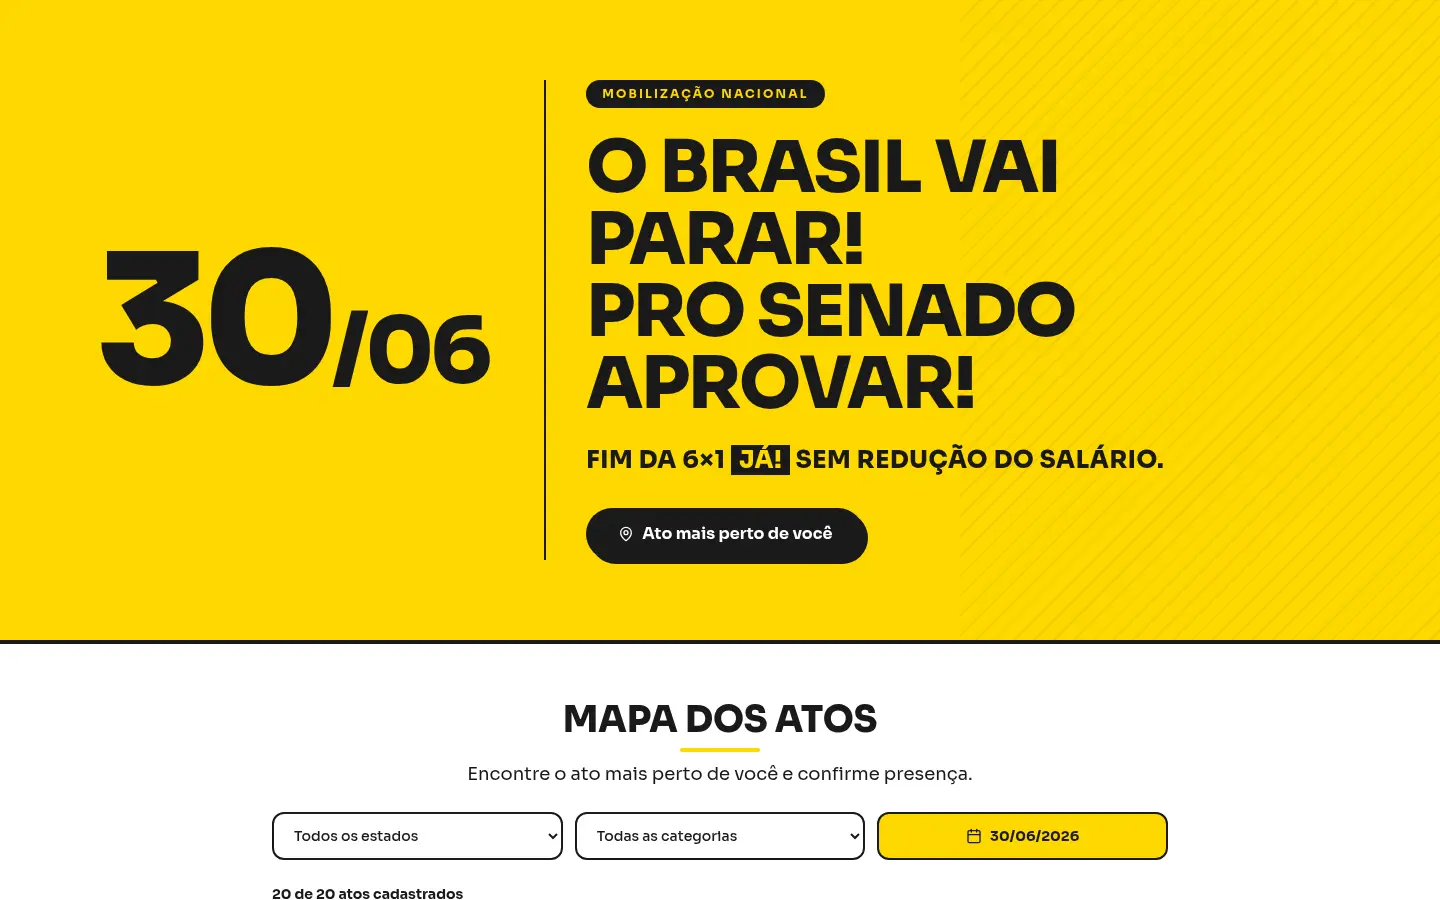
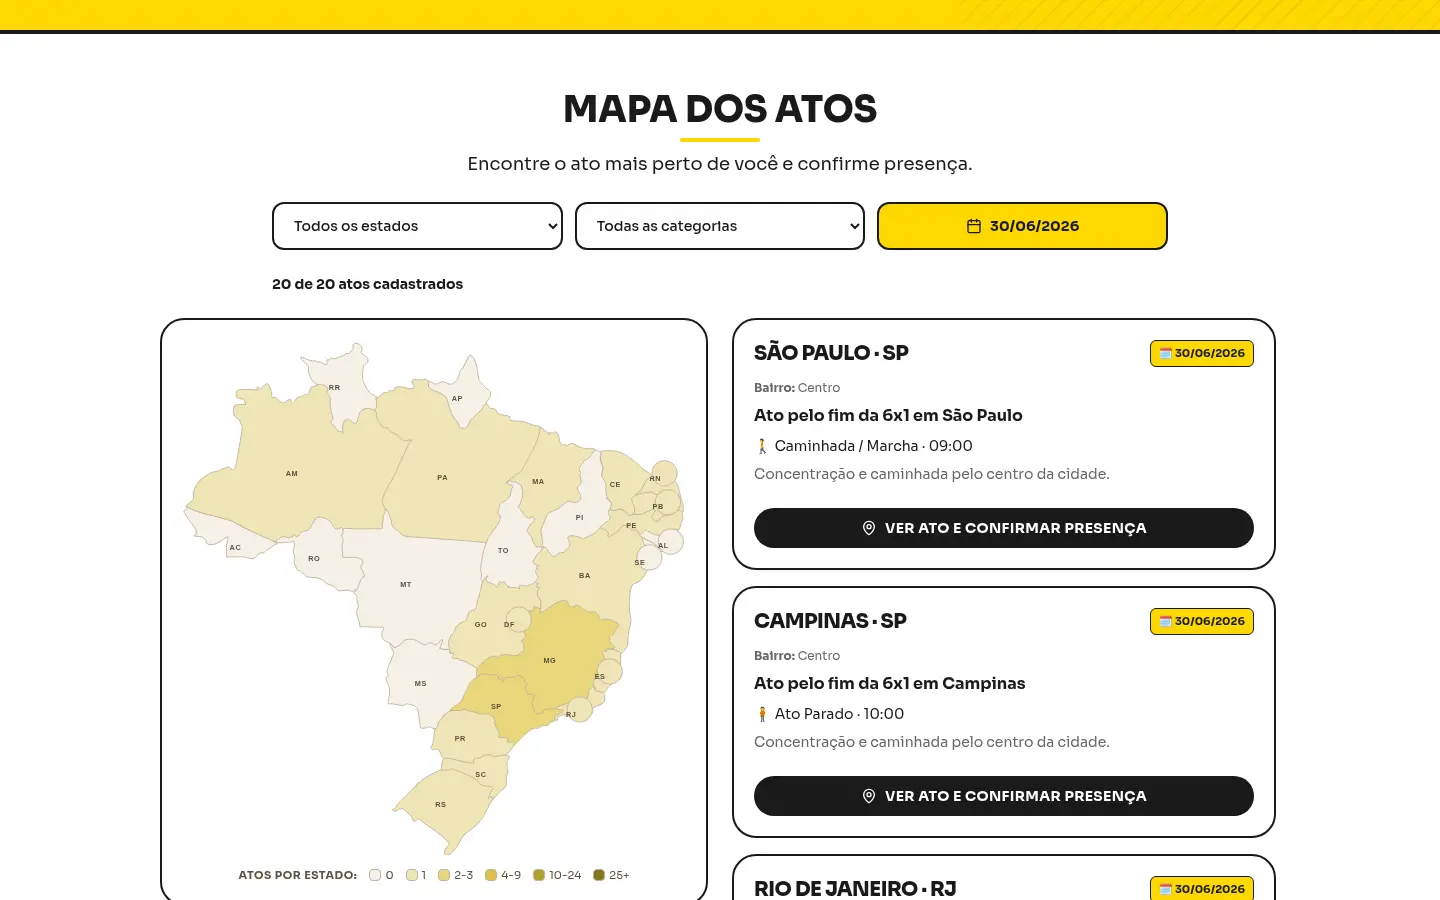
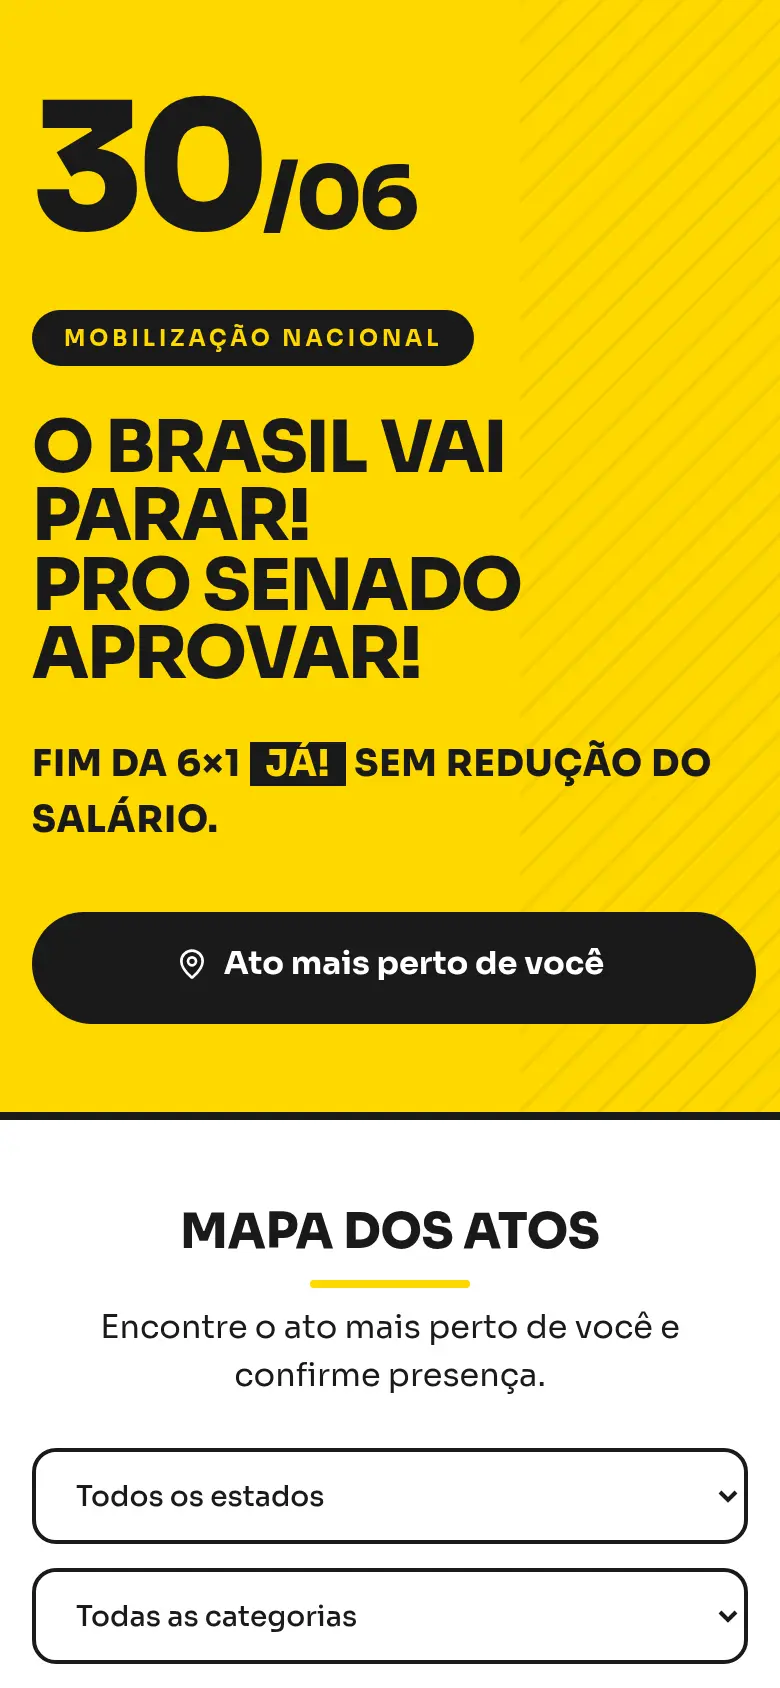
/votacaoacompanhou a votação da PEC no plenário da Câmara (27 e 28 de maio de 2026), com transmissão e comentários em tempo real. O módulo foi construído nos dias 25 e 26 de maio e estava no ar no dia da votação. A página tinha live com CTAs e linha do tempo editáveis em tempo real por um painel próprio, captação de leads durante a transmissão e cadastro de retransmissores. - Brasil Vai Parar (30/06): cadastro e moderação de atos presenciais pelo país, mapa de eventos e confirmação de presença.
- Plataforma oficial da campanha pelo fim da escala 6x1, que terminou na EC 141/2026 (461×19 na Câmara, 75×1 no Senado)
- Calculadoras de tempo perdido e ganho com a 6x1 (52 dias por ano), com imagem pronta para compartilhar
- Módulo de transmissão da votação na Câmara construído em dois dias e no ar no dia da votação
- Anti-bot em 7 camadas com quarentena de três níveis (forte, médio, fraco) em vez de bloqueio cego
- 125 policies de RLS em 31 tabelas; insert direto na tabela de apoiadores bloqueado com WITH CHECK (false)
- Rankings públicos servidos por views security_invoker que expõem só primeiro nome e código
- Sync resiliente com CRM limitado a ~4 req/s: retry em 429, fila de pendentes e reprocessamento via pg_cron a cada 5 min
- Rede de indicação em árvore resolvida com CTE recursiva e códigos validados por trigger
- Alerta de pico de cadastros a cada minuto, com cooldown, direto do banco
04Arquitetura
Ler o diagrama como lista (18 componentes, 20 conexões)
Componentes
- Clientes: Site público<br>landing · calculadoras · cadastros, Portal do Mobilizador<br>link próprio · ranking, Portal do Embaixador<br>rede de indicação em árvore, Painel Admin<br>26 telas · quarentena · auditoria
- Hospedagem estática: SPA React 18 + Vite<br>63 rotas lazy · GTM
- Supabase Edge Functions · Deno (44): register-*<br>7 camadas anti-bot, login<br>reCAPTCHA v2 + rate limit, manage-* / export-*<br>getClaims + has_role, sync / retry / purge<br>CRM, signup-spike-alert
- Postgres: 31 tabelas · 125 policies RLS<br>122 funções SQL · 12 triggers, views *_public<br>security_invoker, pg_cron + pg_net<br>1 min · 5 min, Auth · user_roles<br>has_role() SECURITY DEFINER
- Serviços externos: reCAPTCHA v2 / v3, CRM de mobilização<br>API REST · ~4 req/s, Resend<br>e-mail transacional, Validação de e-mail
Conexões
- Site público<br>landing · calculadoras · cadastros → SPA React 18 + Vite<br>63 rotas lazy · GTM
- Portal do Mobilizador<br>link próprio · ranking → SPA React 18 + Vite<br>63 rotas lazy · GTM
- Portal do Embaixador<br>rede de indicação em árvore → SPA React 18 + Vite<br>63 rotas lazy · GTM
- Painel Admin<br>26 telas · quarentena · auditoria → SPA React 18 + Vite<br>63 rotas lazy · GTM
- SPA React 18 + Vite<br>63 rotas lazy · GTM → register-*<br>7 camadas anti-bot (anon key + JWT)
- SPA React 18 + Vite<br>63 rotas lazy · GTM → login<br>reCAPTCHA v2 + rate limit
- SPA React 18 + Vite<br>63 rotas lazy · GTM → manage-* / export-*<br>getClaims + has_role
- SPA React 18 + Vite<br>63 rotas lazy · GTM → views *_public<br>security_invoker (RLS)
- register-*<br>7 camadas anti-bot → 31 tabelas · 125 policies RLS<br>122 funções SQL · 12 triggers (service_role)
- register-*<br>7 camadas anti-bot → reCAPTCHA v2 / v3
- login<br>reCAPTCHA v2 + rate limit → reCAPTCHA v2 / v3
- manage-* / export-*<br>getClaims + has_role → Auth · user_roles<br>has_role() SECURITY DEFINER
- manage-* / export-*<br>getClaims + has_role → 31 tabelas · 125 policies RLS<br>122 funções SQL · 12 triggers
- sync / retry / purge<br>CRM → CRM de mobilização<br>API REST · ~4 req/s
- sync / retry / purge<br>CRM → 31 tabelas · 125 policies RLS<br>122 funções SQL · 12 triggers
- pg_cron + pg_net<br>1 min · 5 min → sync / retry / purge<br>CRM (5 min)
- pg_cron + pg_net<br>1 min · 5 min → signup-spike-alert (1 min)
- signup-spike-alert → Resend<br>e-mail transacional
- manage-* / export-*<br>getClaims + has_role → Resend<br>e-mail transacional
- manage-* / export-*<br>getClaims + has_role → Validação de e-mail
A aplicação é uma SPA estática. Leituras não sensíveis vão direto ao Postgres pela API REST do Supabase, sempre sob RLS. Toda escrita sensível (cadastros, login, gestão de usuários, exportações) passa por uma das 44 edge functions em Deno, que validam a entrada, aplicam as defesas e só então gravam com a chave de serviço. O agendamento de tarefas fica no próprio banco (pg_cron + pg_net), sem servidor de jobs separado.
05Por dentro
- Postgres (Supabase): 31 tabelas, 176 migrations versionadas, 125 policies de RLS, 122 funções SQL e 12 triggers.
- Funções SQL fazem o trabalho pesado do painel: rankings, contagens por município, analytics de UTM, triagem da quarentena, estatísticas de login e um relatório de varredura de segurança. Quase todas são
SECURITY DEFINERcomsearch_pathfixo e checagem de papel interna. - Triggers geram códigos de indicação únicos, mantêm o contador de indicações e validam o código de indicação de cada clique registrado (código inexistente faz o insert falhar).
- Rede de indicação: a raiz de cada árvore de embaixadores é encontrada com
WITH RECURSIVE, e o consolidado direto e indireto é servido por RPC. - Jobs agendados:
- a cada 1 min, detector de pico de cadastros (alerta por e-mail com cooldown de 10 min);
- a cada 5 min, reprocessamento da fila de sincronização com o CRM, em loop com teto de 50 s para não estourar o timeout do runtime.
- Integração com o CRM: sincronização por edge function com retry em 429, fila de pendentes, backfill administrativo em lotes (
an_backfill_runs/an_backfill_items), staging de exportação e reconciliação de contagens. Cadastros em quarentena não são enviados ao CRM.
- React 18, Vite 5 e TypeScript, com Tailwind CSS e shadcn/ui (Radix).
- 65 rotas, 63 carregadas sob demanda (
React.lazy), commanualChunksno Vite. - Três layouts autenticados (Admin, Mobilizador, Embaixador), com a checagem de papel feita no layout e repetida no backend.
- Formulários com react-hook-form + zod, máscaras de telefone e mensagens em português. Dados com TanStack Query.
- Design system por tokens semânticos (cores, raios, sombras) em CSS variables, sem cores fixas nos componentes, e layouts desktop e mobile separados.
- Analytics centralizado num único
trackEvent(), com pageviews de SPA via umRouteTrackere taxonomia fixa de eventos no GTM.
- Frontend hospedado e publicado pela plataforma de deploy do Lovable, com domínios próprios.
- Backend no Supabase gerenciado: migrations e edge functions são aplicadas automaticamente a cada push no branch principal.
- A partir de junho de 2026 o fluxo passou a ser Git: branches de feature, PRs pequenos (29 no repositório) e convenções escritas em um
CLAUDE.mdversionado (regras de segurança, design e terminologia). - Segredos ficam no cofre do Supabase. O repositório só tem um
.env.example, e as chaves embutidas no código são as públicas (anon).
06Segurança
8 ataques considerados, 8 defesas em produção.
Scripts que enchem formulários, inflam números ou varrem o site atrás de brechas.
Script cadastra milhares de apoiadores falsos para inflar números
Honeypot, tempo mínimo de 3 s, rate limit por IP/domínio/UA, DDD↔UF e reCAPTCHA v3; sinais graduados mandam o registro para quarentena, fora do ranking e do CRM
Ataque em massa passar despercebido até alguém olhar o painel
pg_cron a cada minuto avalia volume e suspeitos e alerta a equipe por e-mail, com cooldown de 10 min
Pular a interface e falar direto com o banco ou a API, com a chave pública na mão.
Gravar direto na tabela de apoiadores com a chave pública, pulando as defesas
Policy RLS de insert WITH CHECK (false) para anon e authenticated; cadastro só entra pela edge function
Força bruta, criação de contas indevidas, redefinição de senha e tomada de conta.
Força bruta e credential stuffing nos portais
Pré-login por edge function com reCAPTCHA v2, limite de 5 tentativas por IP e 8 por e-mail, 429 com Retry-After e telemetria em login_attempts
Abusar da redefinição de senha para spam ou enumeração
Limite de 3 redefinições por e-mail por hora, com redirect fixo no domínio de produção
Quem tem algum acesso tentando ganhar mais: virar admin, ler o que não deve, manter acesso revogado.
Mobilizador tenta se promover a admin editando o próprio perfil
Papéis em user_roles, separados do perfil, checados por has_role() SECURITY DEFINER; edge functions validam getClaims e o papel antes de usar a chave de serviço
Enumerar quem está na base, raspar dados pessoais, ligar perguntas a pessoas, extrair segredos.
Raspar nome, e-mail e telefone pela API do ranking público
Ranking lê de views security_invoker que expõem só primeiro nome, código e contagem
Mexer em contagens, apagar a base, editar o histórico ou negar o que foi autorizado.
Forjar cliques e indicações para subir no ranking
Trigger rejeita clique com código inexistente e o contador de indicações é mantido pelo banco, não pelo cliente
Autenticação. Os três portais usam Supabase Auth. O login passa antes por uma edge function que exige reCAPTCHA v2 (checkbox), registra a tentativa em login_attempts com IP em hash e bloqueia com 429 + Retry-After depois de 5 tentativas por IP ou 8 por e-mail na janela. A senha não trafega pela função: ela só autoriza, e a autenticação continua no cliente oficial do Supabase. A redefinição de senha é limitada a 3 por e-mail por hora e redireciona sempre para o domínio de produção. Senhas de administrador geradas pelo sistema têm 16 caracteres, sorteados com crypto.getRandomValues.
Autorização. Papéis ficam numa tabela separada, user_roles (enum admin | moderator | ativista), nunca no perfil do usuário. A checagem é feita por has_role(), uma função SECURITY DEFINER que evita recursão de RLS. Nas edge functions privilegiadas, o JWT é validado com auth.getClaims() (17 funções) e o papel é conferido em user_roles antes de qualquer operação com a chave de serviço (20 funções). Ações administrativas ficam registradas em admin_audit_log, com tela própria de analytics.
RLS. Todas as 31 tabelas têm RLS habilitado. A tabela de apoiadores tem uma policy explícita WITH CHECK (false) para insert de anon e authenticated: cadastro só entra pela edge function. Rankings públicos leem de views supporters_public / profiles_public com security_invoker, que expõem apenas primeiro nome, código e contagem de indicações. O anon recebe SELECT só em tabelas de conteúdo público (live, eventos).
Anti-bot nos cadastros (13 endpoints com honeypot, 11 com reCAPTCHA v3). O cadastro de apoiador empilha:
- honeypot invisível;
- tempo mínimo de preenchimento (3 s);
- rate limit por IP (hash SHA-256, 15/h, resposta 429);
- rate limit por domínio de e-mail;
- rate limit por User-Agent;
- coerência DDD↔UF;
- reCAPTCHA v3 com score.
Em vez de bloquear, os sinais são classificados em forte (UA de script como curl/python-requests, score muito baixo), médio (token inválido, com cerca de 50% de falso positivo em celular) e fraco (DDD de outro estado, pico do domínio). Regra: um sinal forte, ou um médio somado a qualquer outro, manda o registro para quarentena. Sinais fracos sozinhos viram só telemetria. Assim o robô fica fora dos números e do CRM, e o humano com sinal ruim não perde o cadastro: o admin revisa e libera em lote pela tela de quarentena.
Detecção e resposta. Um cron por minuto avalia o volume de cadastros e de suspeitos e alerta a equipe por e-mail. O painel tem relatório de IPs recorrentes, logins suspeitos, um scan de segurança e rotinas de expurgo de registros de ataque, que também são removidos do CRM.
LGPD. Há termo de consentimento, política de privacidade e termos de uso dedicados. IPs são guardados em hash. O próprio usuário pode excluir a conta por uma edge function autenticada. Exportações de dados são restritas a admin e passam por edge function.
07Desafios técnicos
Quarentena em vez de bloqueio
A primeira versão barrava pelo score do reCAPTCHA, e apoiadores reais em celular eram recusados. A solução foi separar detecção de decisão: cada cadastro grava os motivos (flag_suspect_reason) e uma regra de três níveis decide. Para corrigir o passado, funções SQL de reclassificação retroativa (classify_retro_attack_*, bulk_unflag_*) recuperaram em lote os humanos presos por sinais fracos, cada uma com contagem prévia (count_*) para o admin ver o impacto antes de aplicar.
Sincronização confiável com um CRM lento
O CRM aceita cerca de 4 req/s e devolve 429 sob carga. A sincronização tenta na hora, com um retry. O que falha fica pendente, e um job de 5 em 5 minutos reprocessa em loop com intervalo entre chamadas e teto de 50 s por execução. Para divergências maiores, há backfill em lotes com tabelas de controle e uma tela de reconciliação que compara as contagens dos dois lados.
Rede de indicação à prova de fraude
Códigos são gerados por trigger (prefixo e tamanho fixos), cliques com código inexistente são rejeitados pelo banco, o contador é mantido por trigger (e não pelo cliente) e a árvore de embaixadores é resolvida com CTE recursiva.
Painel administrativo sem vazar dados
São 26 telas consultando dados pessoais. Em vez de abrir tabelas ao authenticated, o painel consome RPCs SECURITY DEFINER que checam has_role() e já devolvem agregados prontos. Exportações completas passam por edge function com verificação de papel.
08Resultados
- Plataforma oficial da campanha pelo fim da escala 6x1, no ar durante toda a mobilização, que terminou com a EC 141/2026, promulgada em 16/10/2026 depois de 461 a 19 na Câmara e 75 a 1 no Senado. A aprovação é mérito do movimento como um todo. A plataforma foi a infraestrutura digital que organizou a adesão.
- A plataforma acompanhou cada etapa decisiva: módulo de transmissão no ar para a votação na Câmara (27/05), o dia nacional de atos (30/06) e a reta final no Senado.
- 3.476 commits entre abril e outubro de 2026, com o grosso do trabalho (≈3.300) concentrado em abril e maio.
- 44 edge functions, 176 migrations, 125 policies de RLS e 122 funções SQL.
- 44
- Edge functions
- 176
- Migrations
- 31
- Tabelas
- 125
- Policies RLS
- 122
- Funções SQL
- 65
- Rotas
- 26
- Telas admin
- 3.476
- Commits
- ≈62 mil
- Linhas TS/TSX
- ≈13,5 mil
- Linhas SQL
como medimos
ls supabase/functions (uma pasta por função)
como medimos
ls supabase/migrations | wc -l
como medimos
CREATE TABLE distintos nas migrations; 31 ENABLE ROW LEVEL SECURITY
como medimos
grep -c 'CREATE POLICY' nas migrations (19 DROP POLICY à parte)
como medimos
CREATE [OR REPLACE] FUNCTION distintos nas migrations
como medimos
path= em src/App.tsx (63 com React.lazy)
como medimos
rotas filhas de /admin em src/App.tsx, incluindo o índice
como medimos
git rev-list --count HEAD (abr–out/2026)
como medimos
wc -l em arquivos .ts/.tsx versionados (14.978 + 47.469)
como medimos
wc -l em supabase/migrations/*.sql
09Linha do tempo
- abr 2026
Início: SPA React + Supabase e cadastro de apoiadores pelo fim da 6x1, com sync no CRM
- abr 2026
Portais de Mobilizador e Embaixador com rede de indicação
- abr 2026
Quarentena anti-bot, alerta de pico via pg_cron e validação externa de e-mails
- abr 2026
Calculadoras do tempo perdido e do tempo ganho com o fim da 6x1
- mai 2026
Votação da PEC na Câmara transmitida ao vivo pela plataforma (aprovada por 461×19)
- jun 2026
Brasil Vai Parar: atos pelo fim da 6x1 em 30/06, com mapa de eventos e confirmação de presença
- jun 2026
Migração para fluxo Git com PRs e convenções versionadas
- set 2026
Cadastro aberto a quem mora fora do país, com telefone internacional
- out 2026
Senado aprova por 75×1 e o Congresso promulga a EC 141/2026: fim da escala 6x1
10Stack
- React 18
- Vite 5
- TypeScript 5
- Tailwind CSS 3
- shadcn/ui (Radix)
- TanStack Query
- react-hook-form
- zod
- Recharts
- Supabase Edge Functions (Deno)
- PL/pgSQL
- PostgreSQL (Supabase)
- Row Level Security
- pg_cron
- pg_net
- Supabase Storage
- Lovable (hosting + deploy)
- Supabase gerenciado
- GitHub
- Supabase Auth
- user_roles + has_role()
- auth.getClaims
- reCAPTCHA v2/v3
- honeypot
- rate limiting em Postgres
- hash de IP (SHA-256)
- quarentena
- audit log
11Ficha técnica
- type
- plataforma de campanha · fim da 6x1
- stack
- React 18 · Vite · Deno edge
- db
- Postgres · 31 tabelas · 125 policies
- auth
- Supabase Auth · reCAPTCHA v2
- anti-bot
- 7 camadas · quarentena em 3 níveis
- jobs
- pg_cron · 1 min / 5 min
- modules
- site · mobilizador · embaixador · admin
- status
- em produção · EC 141/2026 ✓
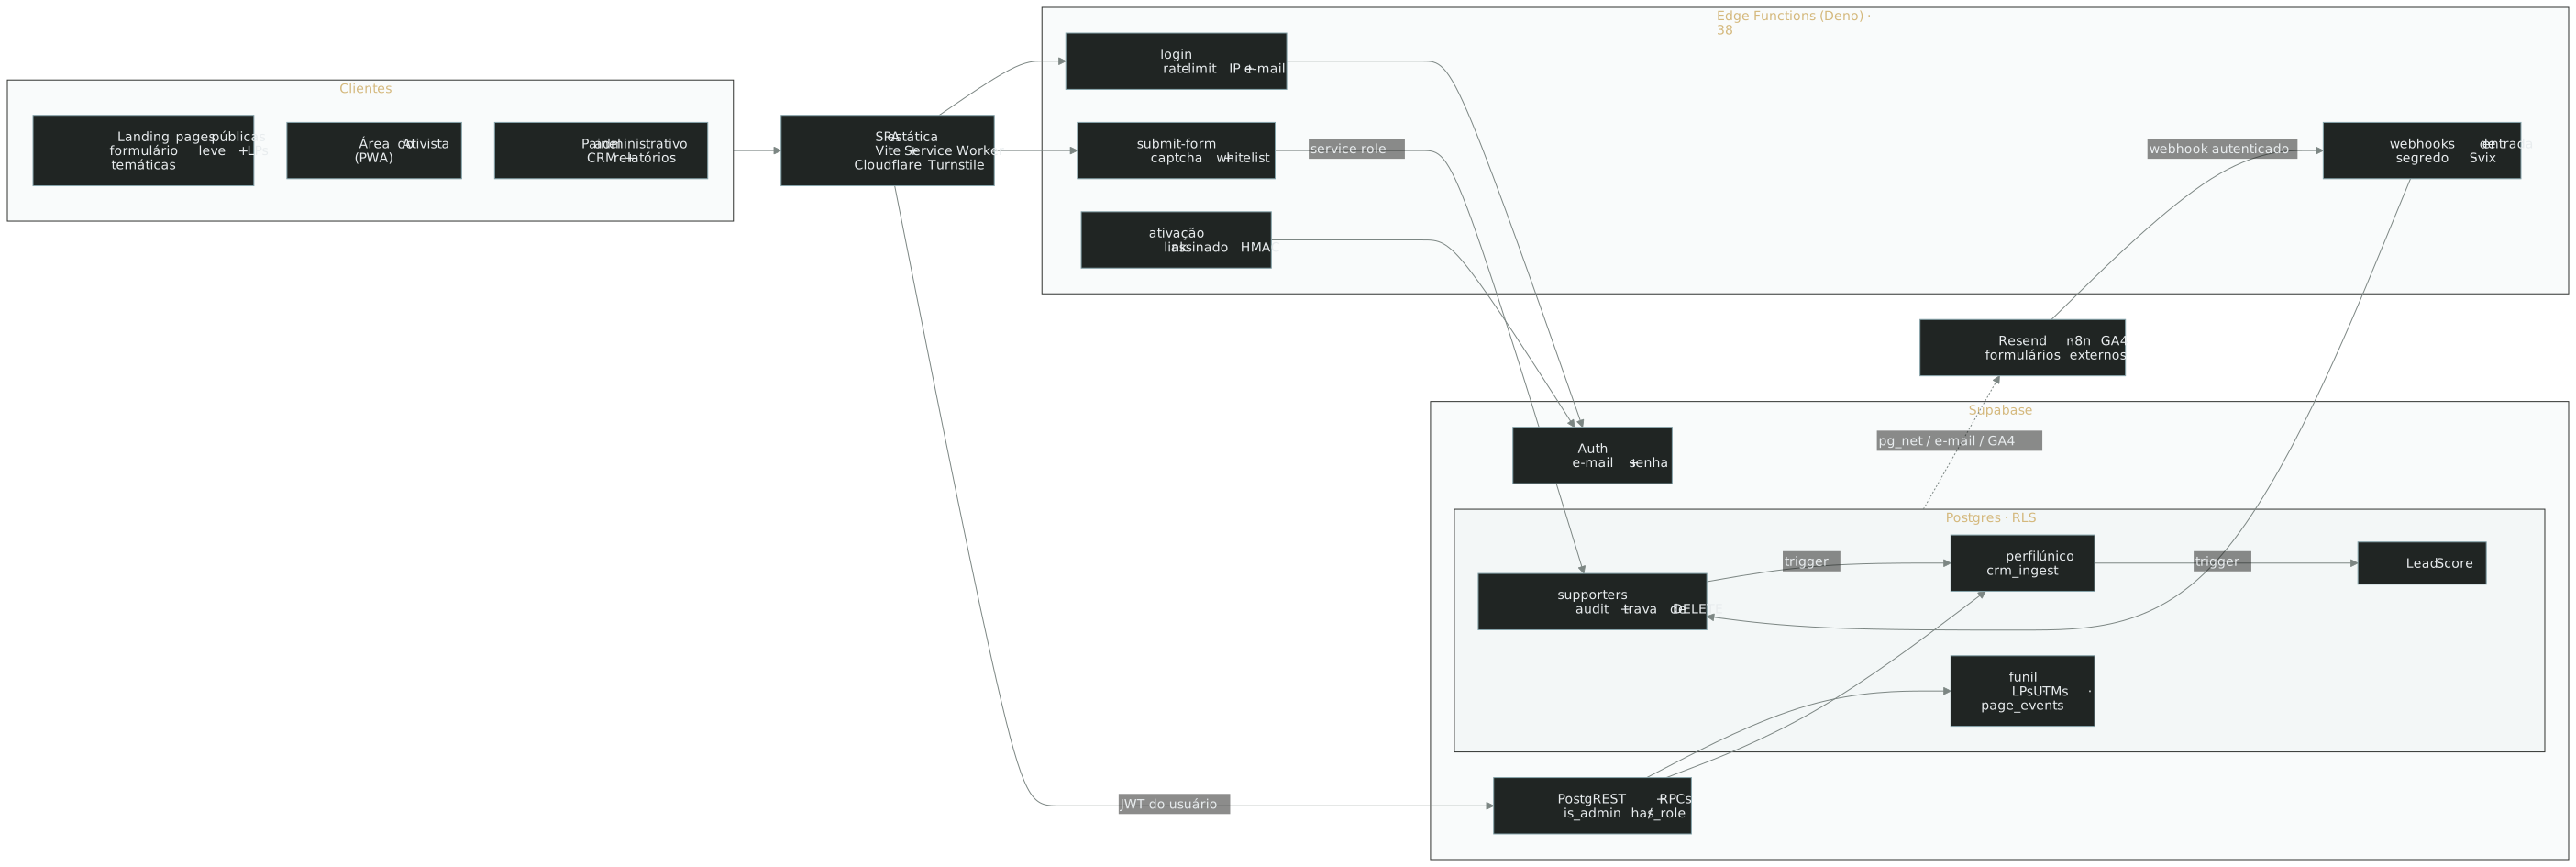
Captação, militância e CRM de mobilização numa só base, com o Postgres decidindo quem é quem.
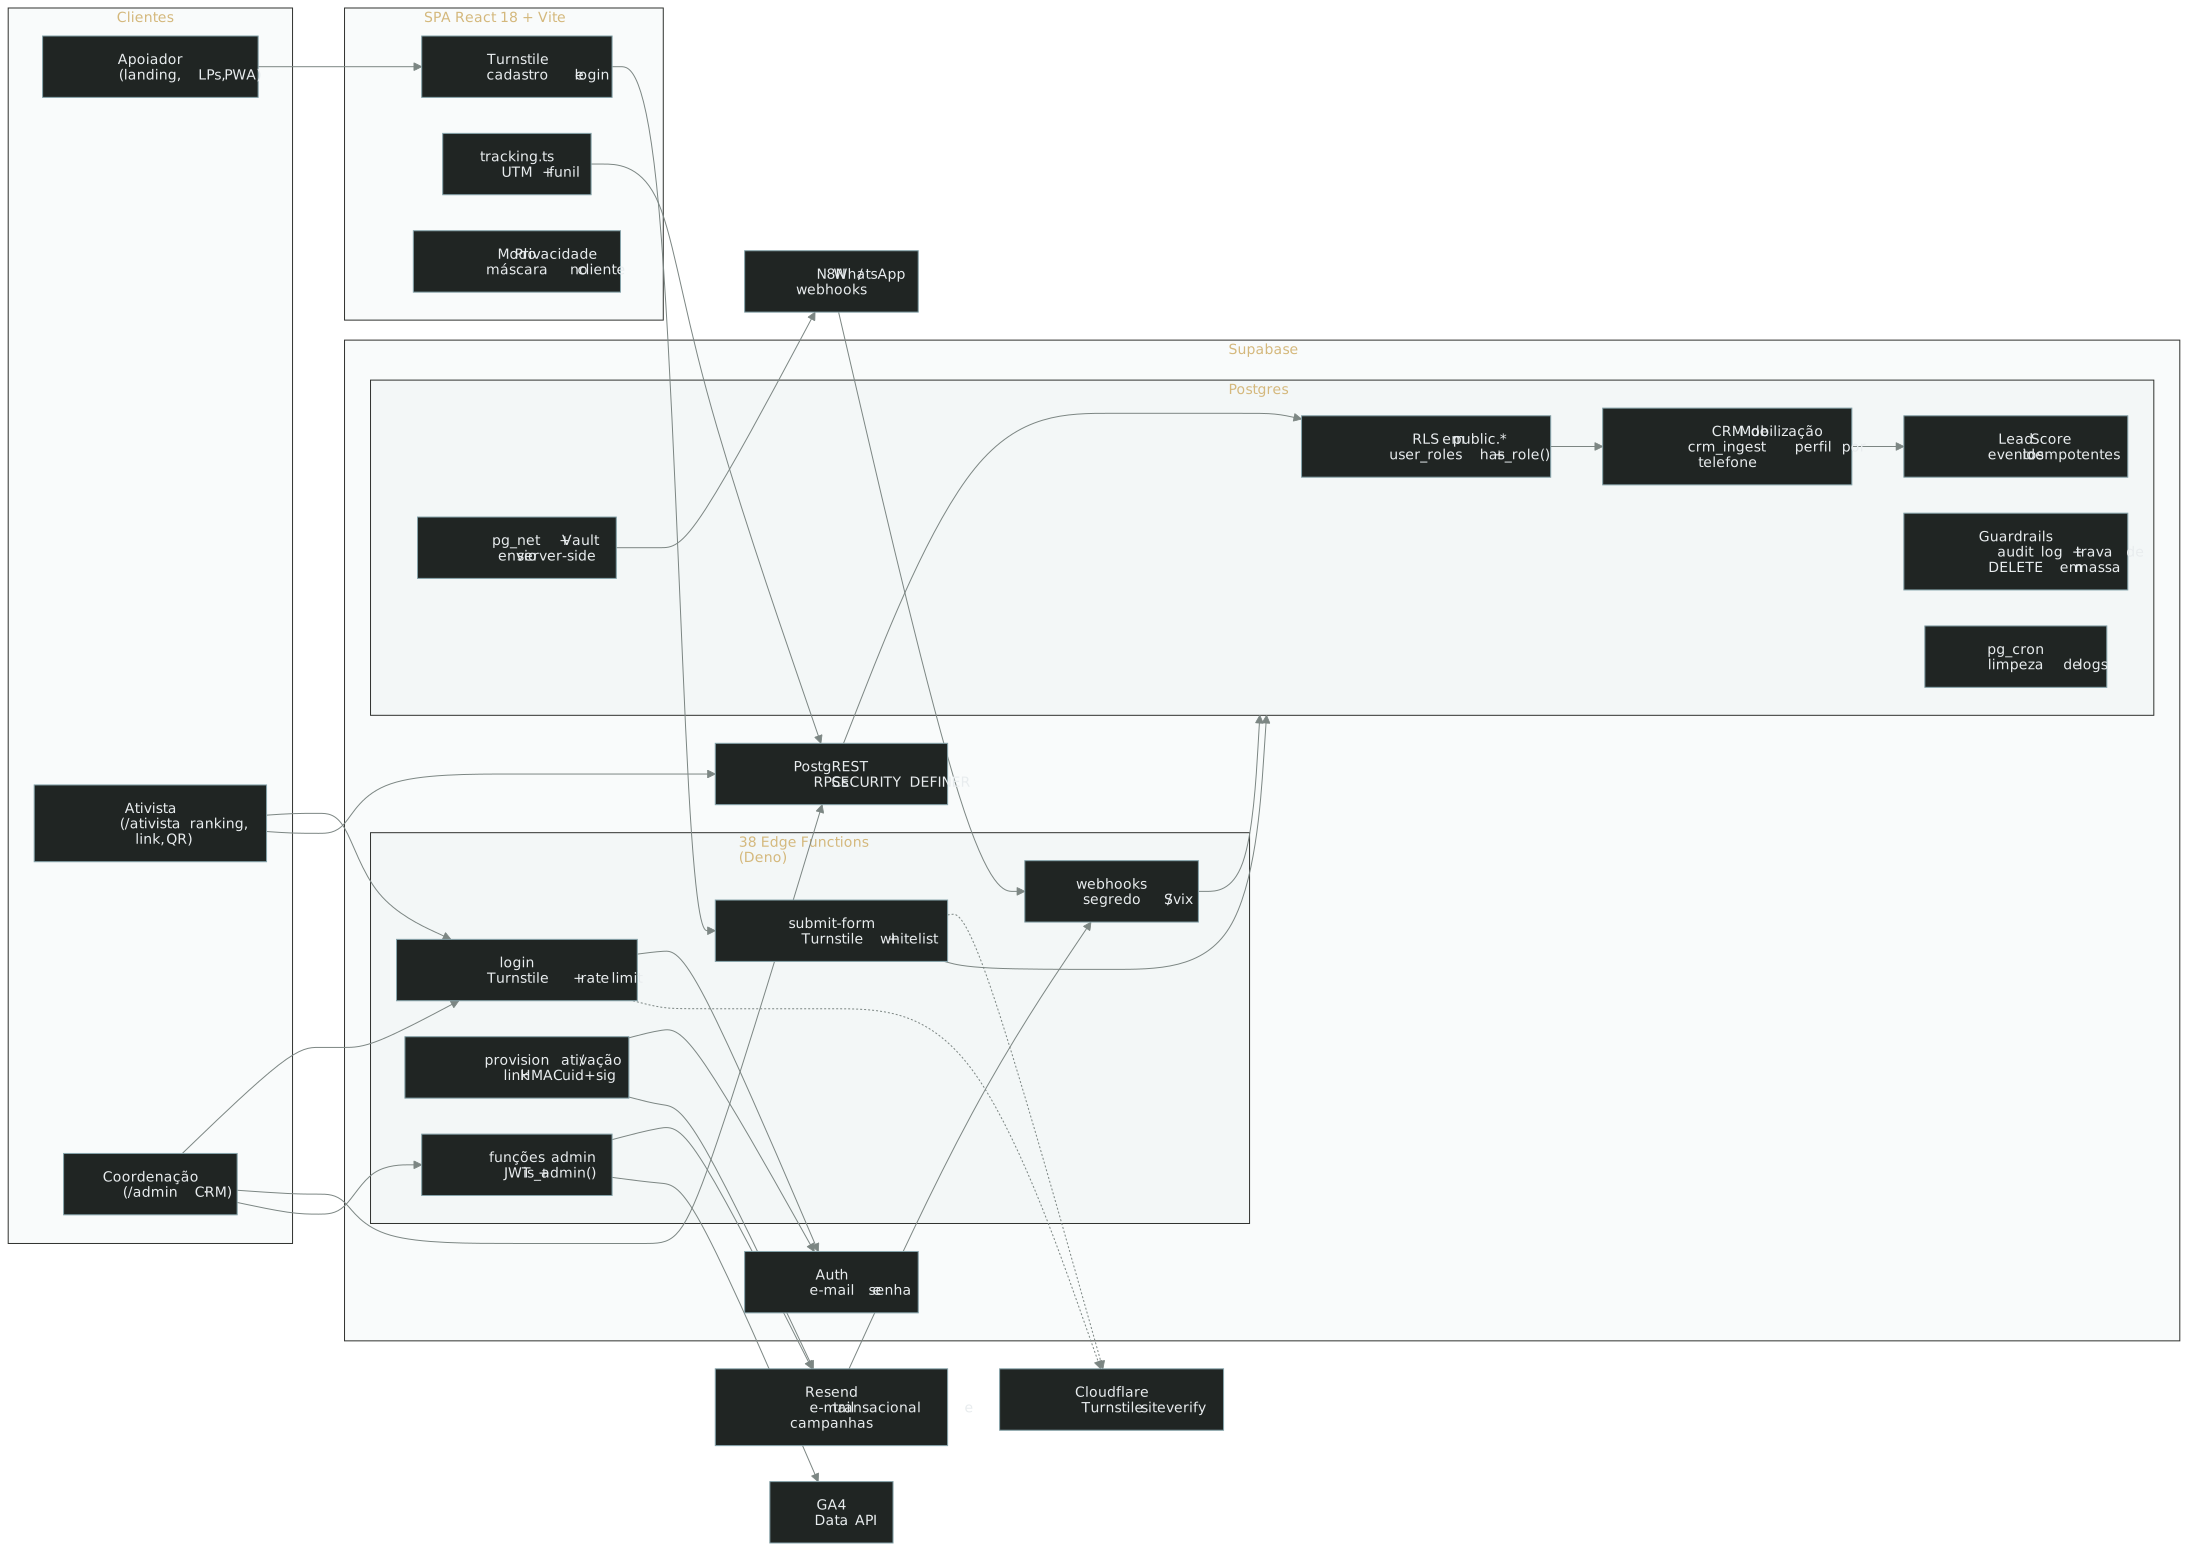
Captação, ativistas e CRM numa só base: cada pessoa vira um perfil único, e o banco decide quem pontua.
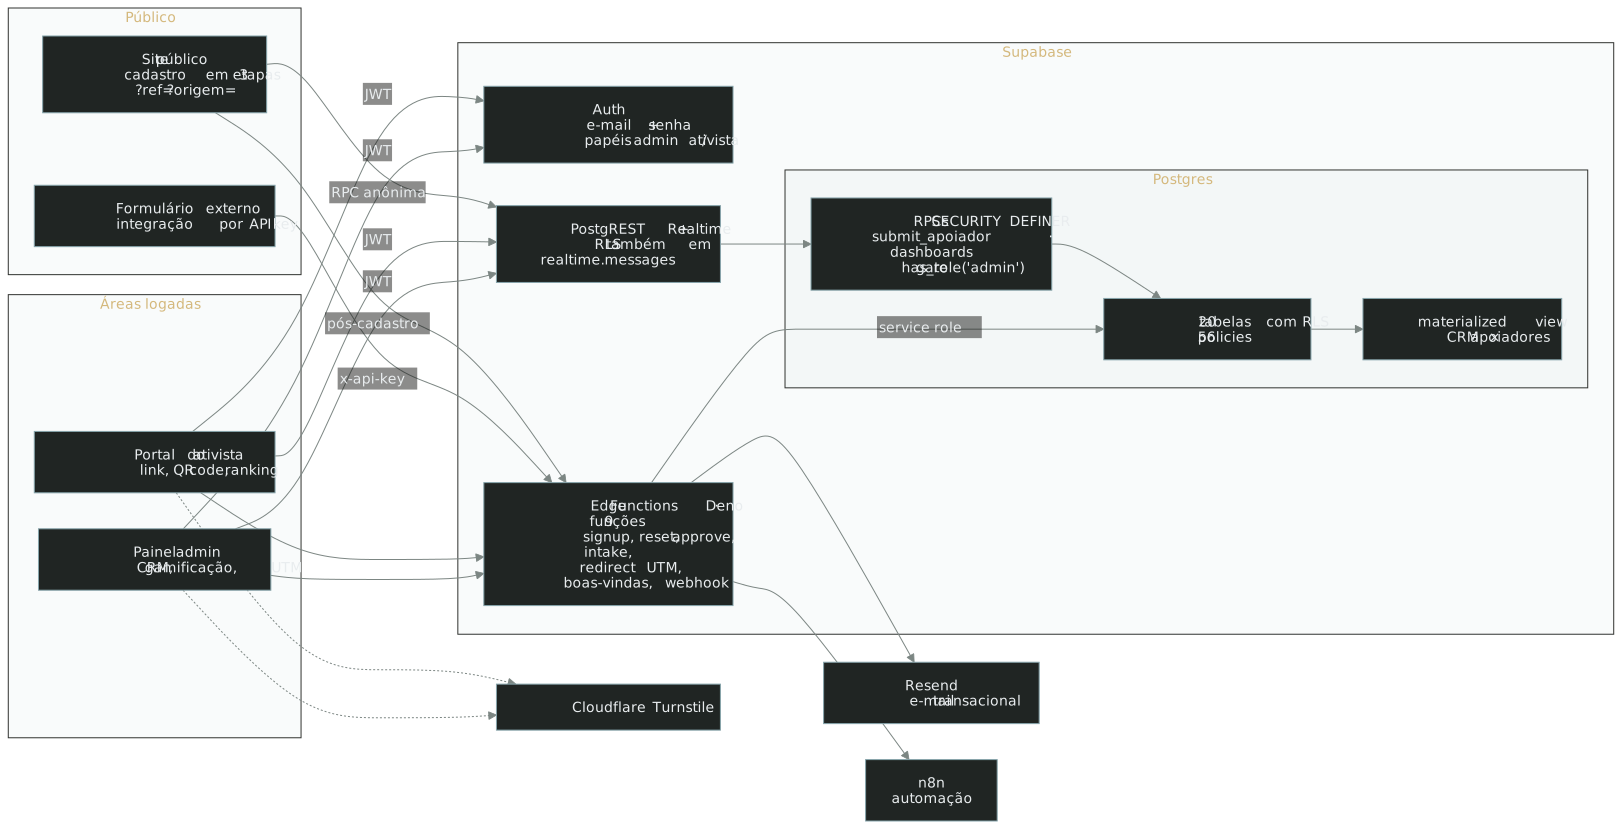
Cadastro público, rede de indicações e CRM sobre um banco que não confia na chave pública.
Quer um sistema assim para a sua operação?
A Node projeta, constrói e protege plataformas sob medida para campanhas, mandatos e movimentos.
TECNOLOGIA E INTELIGÊNCIA POLÍTICA
© 2026 NODE. Todos os direitos reservados.