
P-18
Techpoint CRM
CRM e site de uma assistência técnica: clientes, ordens de serviço, placas de preço e vitrine, rodando na borda com RLS como última palavra.
clienteLoja de informática e assistência técnica em Brasília (DF)
Desenvolvedor full stack (único autor dos 48 commits do CRM e dos 25 do site)
Área administrativa de uma loja de informática e assistência técnica, construída em React Router v7 (SSR) sobre Cloudflare Workers com Supabase Postgres 17. Importa a planilha de clientes com normalização testada e sem duplicar, controla ordens de serviço com etiqueta de bancada e comprovante impressos, gera placas de preço em milímetros reais com texto que se ajusta ao espaço, recebe os leads do site e alimenta a vitrine pública. Login por código de e-mail com Turnstile, sem cadastro público; dados sempre pela sessão do usuário com RLS em todas as tabelas; JWT verificado na borda com JWKS embutido no build para custar uma ida ao banco por clique. O site, em Astro estático, grava o pedido no CRM antes de abrir o WhatsApp.
- cloudflare
- react
- supabase
- postgres
- rls
- astro
- anti-bot
- lgpd
01Visão geral
A Techpoint é uma loja de informática e assistência técnica em Brasília: conserta notebooks e PCs, vende equipamentos novos e seminovos e compra usados. O trabalho do dia a dia girava em torno do WhatsApp e de uma planilha exportada do sistema antigo, com pouco mais de mil cadastros de clientes, telefones em uma dezena de formatos e nenhuma data de nascimento preenchida.
O projeto entregou duas peças que conversam entre si. O CRM é a área administrativa da loja: clientes com ficha, timeline e carteirinha; ordens de serviço com etiqueta de bancada e comprovante de entrada; estoque com vitrine pública; placas de preço impressas em milímetros reais; leads vindos do site; aniversariantes; e um painel com mapa do Distrito Federal mostrando onde a base está. O site é uma landing estática em Astro, com páginas de serviço, dados estruturados e um formulário que grava o pedido no CRM antes de abrir o WhatsApp.
Tudo roda em Cloudflare Workers, com Supabase (Postgres 17) como banco e autenticação. O CRM foi construído e publicado entre 16 e 18 de setembro de 2026, em 48 commits de um único autor; o site saiu no mesmo período, em 25 commits.
02O problema
- Dados sem forma. A planilha de clientes tinha telefones em dez formatos, nomes em caixa alta, duplicados por telefone e por nome, e campos importantes vazios. Qualquer CRM genérico exigiria limpar tudo à mão antes de importar.
- Fluxo de bancada no papel. Orçamento por escrito, aprovação, reparo, retirada: cada etapa era combinada por mensagem, sem número de OS, sem histórico e sem comprovante padronizado.
- Loja pequena, latência grande. Uma equipe de duas ou três pessoas não tolera tela que demora: a primeira versão rodava com o banco nos Estados Unidos e cada clique custava várias idas ao banco.
- Sem senha para esquecer, sem cadastro para abusar. A loja não queria gerenciar senhas, mas também não podia ter um formulário de cadastro aberto na internet.
- Site e CRM separados. Os formulários do site abriam o WhatsApp e nada ficava registrado; a vitrine era um JSON editado à mão.
03A solução
Clientes. Importação da planilha direto no navegador, com normalização testada (telefone para dígitos com DDI, nome em Título preservando o original, CEP, datas em fuso de Brasília, e-mails com erro de digitação marcados por tag) e RPC idempotente: reenviar o mesmo arquivo não duplica nada. Lista em tabela ou grade de cartões, edição na própria célula, busca sem acento por nome, telefone, e-mail, cidade e código da carteirinha, filtros por bairro, região administrativa e quadra, ações em massa por tag, fila de possíveis duplicados com mesclagem que move timeline, OS e leads.
Ordens de serviço. Oito status (recebido → diagnóstico → orçamento → aprovação → reparo → pronto → entregue, mais cancelado), número sequencial, orçamento em itens, previsão de entrega. Cada mudança de status vira evento na timeline do cliente por trigger. Impressos: etiqueta de bancada (74×105 ou 50×80 mm, com QR que abre a OS) e comprovante de entrada A5 em duas vias com o texto do Código de Defesa do Consumidor. Mensagens prontas de WhatsApp por etapa, editáveis em Configurações.
Produtos, vitrine e placas de preço. Estoque com categoria, condição, specs e parcelamento. Produtos marcados "mostrar na vitrine" saem em GET /api/vitrine para o site. As placas de preço são renderizadas em milímetros (A7, A6, A5, etiqueta 50×30 ou tamanho livre), em três temas, com QR que abre o WhatsApp da loja já com o produto no texto; o texto se ajusta ao espaço medindo com canvas depois das fontes carregarem, e a folha de impressão compõe várias placas em A4/A3/Carta com marcas de corte.
Leads do site. POST /api/leads recebe os formulários de orçamento e venda de usado, verificados no Turnstile, e alimenta a tela de leads com contador no menu. Dali o vendedor responde no WhatsApp, cria o cliente ou vincula a um existente pelo telefone.
Painel. KPIs da base, série mensal PF/PJ, aniversariantes do dia, resumo das OS e dois mapas: o do DF em MapLibre (um pin por bairro ou por região administrativa, área proporcional, clique abre a lista filtrada) e um esquema das quadras da Asa Norte, onde fica a loja.
Equipe e acesso. Login por código de 8 dígitos enviado por e-mail, com a identidade visual da loja. Não existe cadastro público: o admin cria acessos em Configurações e a pessoa recebe um e-mail de boas-vindas. Papéis admin e vendedor.
Site. Astro estático, dez páginas de serviço geradas de JSON, FAQ espelhado 1:1 no JSON-LD, sitemap com lastmod tirado do git, llms.txt gerado dos mesmos dados, robots.txt com Content Signals (busca e assistentes de IA liberados, treinamento de modelos bloqueado) e um verificador que roda no fim do build e falha se o schema, o NAP ou o sitemap quebrarem.
- Uma ida ao banco por clique: JWT verificado no isolate com JWKS embutido no build, bootstrap de sessão numa RPC cacheada por 60 s e loaders que partem sem esperar o perfil.
- RLS em todas as 13 tabelas com helpers num schema fora da API; o anônimo só consegue inserir lead novo e ler a vitrine por uma view security_invoker com grant por coluna.
- Login sem senha com a marca da loja: o hook Send Email do Supabase chega assinado (Standard Webhooks) no Worker, que monta o e-mail e envia pelo Resend.
- Placas de preço em milímetros reais com texto que se ajusta medindo com canvas, três temas e folha de impressão com marcas de corte.
- Mapa do DF sem geocodificar endereços: bairros e regiões administrativas em tabela estática, MapLibre carregado só no navegador, SVG como plano B.
- Site estático que grava o lead no CRM antes de abrir o WhatsApp, com Turnstile verificado no servidor e verificador de SEO/GEO que falha o build.
04Arquitetura
Ler o diagrama como lista (19 componentes, 20 conexões)
Componentes
- Equipe da loja: Admin<br>equipe · importação · loja, Vendedor<br>clientes · OS · placas
- Site público · Cloudflare Workers (assets): Astro estático<br>11 páginas de serviço · JSON-LD · llms.txt, Widget Turnstile<br>em cada formulário
- CRM · Cloudflare Worker (smart placement): React Router v7 SSR<br>36 rotas · loaders e actions, Verificação local do JWT<br>JWKS embutido no build · cache 6 h, bootstrap_sessao()<br>perfil + config + contadores · 1 ida ao banco, POST /api/leads<br>CORS allowlist · honeypot · Turnstile server-side, GET /api/vitrine<br>cache 5 min na borda, POST /api/auth/email<br>Standard Webhooks HMAC · janela 5 min, admin.server.ts<br>service role só para criar/excluir acesso
- Supabase · Postgres 17 (São Paulo): Auth<br>OTP por e-mail · Turnstile · sem signup público, RLS em 13 tabelas<br>40 policies · helpers em schema privado, RPCs e views<br>security invoker · EXECUTE só para authenticated, Triggers<br>perfil ao criar usuário · timeline da OS · catálogo
Conexões
- Admin<br>equipe · importação · loja → React Router v7 SSR<br>36 rotas · loaders e actions
- Vendedor<br>clientes · OS · placas → React Router v7 SSR<br>36 rotas · loaders e actions
- Visitante do site<br>orçamento · venda de usado → Astro estático<br>11 páginas de serviço · JSON-LD · llms.txt
- Astro estático<br>11 páginas de serviço · JSON-LD · llms.txt → POST /api/leads<br>CORS allowlist · honeypot · Turnstile server-side (sendBeacon / fetch keepalive)
- Astro estático<br>11 páginas de serviço · JSON-LD · llms.txt → GET /api/vitrine<br>cache 5 min na borda (fetch no build/cliente)
- Widget Turnstile<br>em cada formulário → POST /api/leads<br>CORS allowlist · honeypot · Turnstile server-side (token)
- React Router v7 SSR<br>36 rotas · loaders e actions → Verificação local do JWT<br>JWKS embutido no build · cache 6 h
- Verificação local do JWT<br>JWKS embutido no build · cache 6 h → bootstrap_sessao()<br>perfil + config + contadores · 1 ida ao banco
- bootstrap_sessao()<br>perfil + config + contadores · 1 ida ao banco → RPCs e views<br>security invoker · EXECUTE só para authenticated
- React Router v7 SSR<br>36 rotas · loaders e actions → RLS em 13 tabelas<br>40 policies · helpers em schema privado (sessão do usuário + RLS)
- POST /api/leads<br>CORS allowlist · honeypot · Turnstile server-side → RLS em 13 tabelas<br>40 policies · helpers em schema privado (chave publicável · INSERT only)
- POST /api/leads<br>CORS allowlist · honeypot · Turnstile server-side → Cloudflare Turnstile<br>siteverify
- GET /api/vitrine<br>cache 5 min na borda → RLS em 13 tabelas<br>40 policies · helpers em schema privado (view security_invoker)
- Auth<br>OTP por e-mail · Turnstile · sem signup público → POST /api/auth/email<br>Standard Webhooks HMAC · janela 5 min (hook Send Email)
- POST /api/auth/email<br>Standard Webhooks HMAC · janela 5 min → Resend<br>e-mails com a marca
- React Router v7 SSR<br>36 rotas · loaders e actions → Auth<br>OTP por e-mail · Turnstile · sem signup público (signInWithOtp / verifyOtp)
- admin.server.ts<br>service role só para criar/excluir acesso → Auth<br>OTP por e-mail · Turnstile · sem signup público (auth.admin.createUser)
- Auth<br>OTP por e-mail · Turnstile · sem signup público → Triggers<br>perfil ao criar usuário · timeline da OS · catálogo
- RLS em 13 tabelas<br>40 policies · helpers em schema privado → Triggers<br>perfil ao criar usuário · timeline da OS · catálogo
- React Router v7 SSR<br>36 rotas · loaders e actions → OpenFreeMap<br>tiles do mapa · sem chave (só no navegador)
O Worker é a única porta de entrada: renderiza as telas no servidor (React Router v7 em framework mode), executa as actions e expõe quatro rotas-recurso em JSON. O banco nunca é acessado com privilégio elevado para dados do CRM: cada requisição usa a sessão do usuário, e a Row Level Security decide o que ele vê. A service role existe em um único módulo e serve apenas para criar e excluir acessos.
05Por dentro
- Postgres 17 no Supabase, 20 migrations versionadas, 13 tabelas, 2 views, 26 funções SQL/PL/pgSQL e 12 triggers. Extensões
pg_trgm,unaccentecitext. - Busca sem acento com coluna
tsvectorgerada (sem_acento, wrapper IMMUTABLE dounaccent) e índice trigram no nome normalizado. Colunas geradas também para o código da carteirinha (prefixo do UUID) e a quadra da Asa Norte extraída do endereço por regex. - Uma ida ao banco por tela.
bootstrap_sessao()devolve perfil, configurações e contadores do menu num único JSON;painel_resumo,painel_osepainel_clientesagregam o painel em três RPCs disparadas em paralelo;filtros_clientes()devolve cidades, bairros, tags e os chips de pendência de uma vez. - Lógica de negócio no banco onde ela precisa ser atômica:
importar_clientes(lote idempotente comon conflict do nothingsobre uma chave natural),mesclar_clientes(move timeline, OS e leads e inativa o secundário),clientes_alterar_tagem lote,catalogo_aprender(trigger que alimenta o dicionário de marcas e modelos a partir de OS e produtos),os_registrar_evento(cada mudança de status vira interação na timeline). - Integração por e-mail sem SMTP: o hook Send Email do Supabase chega assinado no Worker, que monta o HTML com a marca da loja (
layoutEmail, módulo puro e testado) e envia pelo Resend. Links apontam para o/auth/callbackdo próprio CRM comtoken_hash, então funcionam abertos em outro aparelho. - Sem Edge Functions, sem filas, sem cron: tudo o que precisava de servidor coube em loaders, actions e funções SQL.
- React Router v7 (framework mode, SSR) + React 19 + TypeScript, Tailwind CSS v4 com os tokens da marca (âmbar sobre fundo quase preto, Barlow / Barlow Condensed / B612 Mono), Radix UI para diálogos e menus,
cmdkpara a paleta Ctrl K, Zod compartilhado entre cliente e servidor. - Cache em camadas sem biblioteca:
clientLoadercomcacheado(10–60 s por URL no navegador, invalidado por qualquer envio de formulário), layout que só revalida após mutação ou a cada 2 minutos,prefetch="intent"nos links do menu. - Zero erro de hidratação por decisão: datas sempre formatadas no fuso de Brasília, tempo relativo só depois de montar (
<Relativo />), preferência de visão (tabela/grade) lida delocalStoragenumuseEffect. - Impressão como cidadã de primeira classe: placas, etiquetas e comprovantes são HTML com dimensões em milímetros e
@pagesem margem; o editor mede o conteúdo e avisa quando não cabe, compactando em três níveis antes de cortar. - Mapa sem geocodificar ninguém: MapLibre GL importado dinamicamente dentro do
useEffect(chunk de ~1 MB só para quem abre o painel), estilo próprio nas cores da marca sobre vetores do OpenFreeMap, polígonos das 34 regiões administrativas pré-projetados por script a partir do Overpass. Um SVG estático entra como plano B se o WebGL falhar. - Prévia visual sem sessão:
npm run previamonta os componentes reais num Playwright e fotografa, para conferir carteirinha e Configurações sem precisar de banco.
- Cloudflare Workers com
@cloudflare/vite-plugin: o dev local roda noworkerdreal.placement: smartaproxima o Worker do banco. Custom domain declarado nowrangler.json;npm run deploysempre reconstrói antes de publicar, porque owrangler.jsonque vale é o gerado no build. Observabilidade e source maps ligados. - Banco em São Paulo: o projeto Supabase original (us-east-1) foi substituído no primeiro dia por causa da latência.
- Build que baixa as chaves públicas do Auth (
scripts/baixar-jwks.mjs,prebuild) e as embute no bundle: um isolate frio já verifica JWT sem ir à rede. - Site publicado como Worker só de assets estáticos (
wrangler.jsoncsemmain), deploy automático pelo Workers Builds a cada push; cabeçalhos de segurança e cache empublic/_headers. - Verificação mínima antes de entregar:
npm run typecheck(wrangler types+react-router typegen+tsc -b),npm test,npm run build,npx wrangler deploy --dry-run.
06Segurança
8 ataques considerados, 8 defesas em produção.
Scripts que enchem formulários, inflam números ou varrem o site atrás de brechas.
Bot despejando leads falsos no endpoint público
Allowlist de Origin, honeypot que responde ok sem gravar, Zod com limite por campo, token do Turnstile verificado no siteverify com o IP, e policy de INSERT que só aceita status novo sem vínculo.
Pular a interface e falar direto com o banco ou a API, com a chave pública na mão.
Ler clientes, OS ou leads direto no PostgREST com a chave publicável
RLS ligada nas 13 tabelas; anon perdeu todo privilégio em produtos, leads e catálogo e os default privileges revogam EXECUTE de toda função nova. Sem JWT válido, nenhuma linha.
Força bruta, criação de contas indevidas, redefinição de senha e tomada de conta.
Criar uma conta por conta própria e entrar no CRM
/cadastro só redireciona; signInWithOtp roda com shouldCreateUser: false; o trigger de perfil deixa inativa qualquer conta que não tenha nascido de um admin ou de um convite registrado.
Força bruta no código de acesso ou na senha de reserva
Turnstile obrigatório em cada formulário, validado pelo próprio Supabase; código de 8 dígitos de uso único; um envio por e-mail a cada 60 s com contagem na tela.
Quem tem algum acesso tentando ganhar mais: virar admin, ler o que não deve, manter acesso revogado.
Vendedor tentar importar planilha, excluir cliente ou criar acessos
Papel lido de perfis por sou_admin() num schema fora da API; exigirAdmin na rota e a mesma checagem dentro da RPC importar_clientes; policies de DELETE só para admin; service role só em admin.server.ts.
CSRF, webhooks falsos, tokens reaproveitados, links assinados e redirecionamento aberto.
Forjar o hook de e-mail para disparar mensagens em nome da loja
Assinatura Standard Webhooks (HMAC-SHA256 sobre id.timestamp.corpo) conferida em tempo constante, janela de 5 minutos, segredos rotacionáveis separados por |. Sem assinatura válida, 401.
Open redirect pelo ?proximo= depois do login
destinoSeguro só aceita caminho que começa com /; caminhoInternoDoApp recusa qualquer destino fora de /app.
Enumerar quem está na base, raspar dados pessoais, ligar perguntas a pessoas, extrair segredos.
Vazar SKU, observações internas ou custo pela vitrine pública
View vitrine_publica com security_invoker, grant de SELECT por coluna para anon e policy que só libera linhas em estoque marcadas para a vitrine.
Autenticação. Login principal por código de uso único de 8 dígitos enviado por e-mail (signInWithOtp com shouldCreateUser: false, verifyOtp), senha apenas como reserva. Todo formulário de login e de recuperação leva um widget Turnstile próprio, e quem valida o token é o Supabase (Attack Protection), então a chamada de auth sem captcha é recusada na origem. O Supabase limita o reenvio a um por e-mail a cada 60 s e a tela mostra a contagem em vez de deixar o usuário bater no limite.
Sem cadastro público. /cadastro só redireciona. Contas nascem em Configurações → Equipe via auth.admin.createUser com metadados; o trigger criar_perfil_para_novo_usuario cria o perfil e deixa a conta inativa se não veio de um admin ou de um convite registrado. É uma defesa em profundidade: mesmo que o signup fosse religado no painel, a conta entraria sem acesso.
Sessão e JWT. Cookies httpOnly, secure, sameSite=lax, gravados pelo @supabase/ssr. O JWT é verificado localmente no Worker com as chaves públicas (JWKS) embutidas no build e cacheadas por 6 h; kid desconhecido força nova busca. exigirSessaoRapida autentica os loaders sem esperar o banco e a RLS continua sendo a barreira de dados; exigirSessao/exigirAdmin protegem actions e telas administrativas. Destinos de redirecionamento (?proximo=, ?de=) só são aceitos se forem caminhos relativos internos.
Autorização no banco. RLS ligada nas 13 tabelas, 40 policies. Os helpers sou_admin(), estou_ativo() e meu_papel() vivem no schema privado, fora da API do PostgREST, e são SECURITY DEFINER com search_path = ''. Os default privileges do schema public revogam EXECUTE de anon e public para toda função nova; cada RPC concede explicitamente a authenticated. As funções que leem auth.users (equipe_acessos, minha_senha_definida, sistema_resumo) têm o porteiro dentro do corpo (auth.uid() ou privado.sou_admin()), não só no grant. A importação exige admin na rota e dentro da RPC.
O que o anônimo consegue fazer, e só isso. anon perdeu todos os privilégios em produtos, leads, marcas, modelos e cliente_pares_ignorados, e recebeu de volta exatamente dois: INSERT em leads, com policy que exige status = 'novo', sem cliente_id nem atendido_por, origem numa lista fechada e limites de tamanho; e SELECT por coluna em produtos apenas para linhas em estoque marcadas para a vitrine, através de uma view security_invoker (a primeira versão da view rodava como dono e foi corrigida na migration 12). SKU, observações e custo nunca saem.
Endpoint público de leads. Allowlist de Origin por variável de ambiente, honeypot que responde sucesso sem gravar, schema Zod com tamanho máximo por campo, token do Turnstile verificado no siteverify com o IP do cliente, insert sem .select(). O site envia como form-urlencoded para ser requisição simples (sem preflight) e cai em sendBeacon se a rede falhar.
Hook de e-mail. /api/auth/email só aceita payloads assinados no padrão Standard Webhooks: HMAC-SHA256 sobre id.timestamp.corpo, comparação em tempo constante, janela de 5 minutos, vários segredos separados por | para rotação sem janela de indisponibilidade. Sem assinatura válida, 401; sem segredo configurado, 500 explícito.
Segredos. Service role, chave do Resend, segredo do hook e secret do Turnstile são secrets do Worker (wrangler secret put), nunca no Env gerado, nunca impressos. A service role só é instanciada em admin.server.ts, sem persistência de sessão, para criar e excluir acessos. O build falha se um módulo *.server.ts for referenciado por um componente de cliente.
Dados pessoais (LGPD). A planilha original com os cadastros ficou fora do git desde o início e o histórico foi reescrito para garantir isso (commit do dia 17). O mapa do painel não geocodifica endereços: as coordenadas são de bairros, em tabela estática, e só a área visível vai ao servidor de tiles. A exportação em CSV e as ações em massa respeitam os mesmos filtros e a mesma RLS da lista. O site declara no robots.txt que o conteúdo pode ser indexado e citado, mas não usado para treinar modelos.
Validação. Zod em todas as actions (cliente, produto, OS, interação, lead, login), telefones normalizados para dígitos com DDI antes de gravar, datas de nascimento como YYYY-MM-DD sem fuso, localidades canonizadas ao salvar.
07Desafios técnicos
Fazer um Worker na borda conversar com um Postgres a milhares de quilômetros sem a tela sentir
A primeira versão rodava com o banco nos Estados Unidos e cada navegação encadeava autenticação, perfil, configurações e consulta da tela. A solução foi em camadas: migrar o projeto para São Paulo; embutir o JWKS no build e verificar o JWT no próprio isolate; juntar perfil, configurações e contadores numa RPC (bootstrap_sessao) cacheada por 60 s por token, invalidada em qualquer requisição não-GET; fazer os loaders de leitura partirem sem esperar o bootstrap (exigirSessaoRapida); Promise.all em toda consulta paralela; e cache de 10–60 s no navegador. A regra virou "uma ida ao banco por clique", e /api/diag (admin) mede o custo real de cada chamada a partir do Worker.
Login sem senha, com a identidade da loja, que ainda funciona em automação
O Supabase manda o e-mail por SMTP com template próprio; aqui o hook Send Email chega no Worker assinado, o template é montado por um módulo puro e testado e o envio sai pelo Resend. Os links usam token_hash em vez de PKCE, então o código aberto no celular funciona mesmo que o login tenha começado no computador. Como o Turnstile bloqueia qualquer login por formulário em navegador automatizado, os testes de ponta a ponta entram por link mágico gerado com a service role, fora do fluxo do usuário.
Placas de preço que cabem sempre
Imprimir em milímetros é fácil; o difícil é um título longo numa placa A7. Em vez de fixar o tamanho por número de caracteres, cada campo tem base e mínimo em unidades relativas à largura, o editor mede o texto com canvas depois que document.fonts carrega, estima a altura em três níveis de compactação e só então avisa que não cabe (oferecendo o próximo formato). No servidor, sem canvas, usa os tamanhos base. Paisagem é um layout próprio em duas colunas; etiquetas com menor lado ≤ 40 mm trocam para um layout de três campos.
Um mapa de clientes sem mandar endereço para ninguém
CEP não serve para o DF: as APIs devolvem o centro de Brasília para todos. A alternativa foi uma tabela estática de 69 bairros com rótulo canônico, região administrativa e coordenada, polígonos das 34 RAs baixados do Overpass e pré-projetados por script (arquivo gerado, nunca editado à mão), e agrupamento por RA porque o mesmo lugar chegava com nove grafias diferentes. O MapLibre entra por import() dentro do useEffect, só no navegador, com estilo próprio sobre tiles do OpenFreeMap; se o WebGL falhar, um SVG assume.
Importar uma planilha suja sem perder nada
A normalização roda no navegador em lotes, com 154 casos de teste cobrindo formatos de telefone, nomes, CEPs e datas; a RPC insere com on conflict do nothing sobre uma chave natural (nome original + telefone + data de cadastro), então reenviar o arquivo é seguro. Duplicados por telefone ou nome caem numa view, com "são pessoas diferentes" persistido e mesclar_clientes movendo tudo o que aponta para o secundário.
08Resultados
- CRM em produção em domínio próprio, com o site integrado: leads do site gravados antes de abrir o WhatsApp e vitrine alimentada pelo estoque.
- 13 tabelas, 40 policies de RLS, 26 funções SQL, 12 triggers, 20 migrations, 36 rotas, 4 endpoints de recurso, 0 Edge Functions.
- 154 testes unitários em 13 arquivos (Vitest, executados: todos passam) e 4 roteiros Playwright (fluxo completo, celular, sessão, latência em produção).
- ~21 mil linhas não vazias no CRM (TSX 12.675, TS 4.950 sem tipos gerados, SQL 2.422, scripts 722, CSS 365) e ~2,7 mil no site (Astro 1.161, CSS 783, TS 431, scripts 343).
- 48 commits no CRM e 25 no site, entre 16 e 18 de setembro de 2026, um único autor.
- 13
- Tabelas com RLS
- 40
- Policies de RLS
- 26
- Funções SQL
- 20
- Migrations
- 36
- Rotas
- 154
- Testes unitários
- 48 + 25
- Commits
- ~21k
- Linhas de código
como medimos
create table / enable row level security nas migrations em supabase/migrations
como medimos
grep 'create policy' nas migrations
como medimos
create or replace function distintas nas migrations (public + privado)
como medimos
ls supabase/migrations
como medimos
entradas route()/index() em app/routes.ts
como medimos
npx vitest run executado localmente: 13 arquivos, 154 testes, todos passando
como medimos
git rev-list --count HEAD no CRM e no site
como medimos
linhas não vazias de .ts/.tsx/.sql/.mjs/.css versionados no CRM, excluindo tipos gerados e geo-ras.ts
09Linha do tempo
- set 2026
Diagnóstico da planilha e do projeto Supabase; área admin completa (clientes, aniversariantes, produtos, placas de preço) no primeiro commit
- set 2026
Ordens de serviço com etiqueta de bancada e comprovante A5; leads do site e vitrine pública; login por código OTP e fim do cadastro público
- set 2026
Desempenho: uma ida ao banco por clique, migração do projeto para São Paulo, e-mails com a marca via hook do Supabase + Resend, Turnstile no login e nos formulários do site
- set 2026
Editor de placa com texto que se ajusta, etiqueta 50×30 e tema âmbar; catálogo de marcas/modelos que aprende; planilha de clientes removida do histórico do git
- set 2026
Painel com mapa do DF em MapLibre pintado por região administrativa, gráficos e filtros de bairro, região e quadra
- set 2026
Lista de clientes em grade com carteirinha e edição na célula; menu em seções, paleta Ctrl K e Configurações refeita; site passa a gravar os leads no CRM
10Stack
- React 19
- React Router 7 (framework mode, SSR)
- TypeScript 5.9
- Vite 7
- Tailwind CSS 4
- Radix UI
- cmdk
- MapLibre GL 6
- Astro 7 (site)
- Cloudflare Workers
- @cloudflare/vite-plugin
- Loaders e actions do React Router
- @supabase/ssr
- Zod 4
- Resend (API HTTP)
- Supabase Postgres 17
- Row Level Security
- PostgREST
- Views security_invoker
- PL/pgSQL
- pg_trgm + unaccent + citext
- Colunas geradas e tsvector
- Workers com smart placement
- Custom domain
- Workers Builds (site)
- Workers Static Assets
- OpenFreeMap
- Vitest + Playwright
- OTP por e-mail (8 dígitos)
- Cloudflare Turnstile
- JWT verificado localmente (JWKS embutido)
- Cookies httpOnly/secure
- Standard Webhooks HMAC
- Schema privado para helpers de RLS
- Default privileges restritivos
- CORS allowlist + honeypot
11Ficha técnica
- type
- CRM + site · assistência técnica de informática
- stack
- React Router v7 SSR · React 19 · Tailwind v4 · Astro 7
- db
- Supabase Postgres 17 · 13 tabelas · RLS em todas
- auth
- OTP por e-mail · Turnstile · JWT verificado na borda
- deploy
- Cloudflare Workers (smart placement) · Workers Builds
- modules
- clientes · OS · placas de preço · vitrine · leads · painel
- tests
- 154 unitários · 4 roteiros Playwright
- status
- em produção desde set/2026
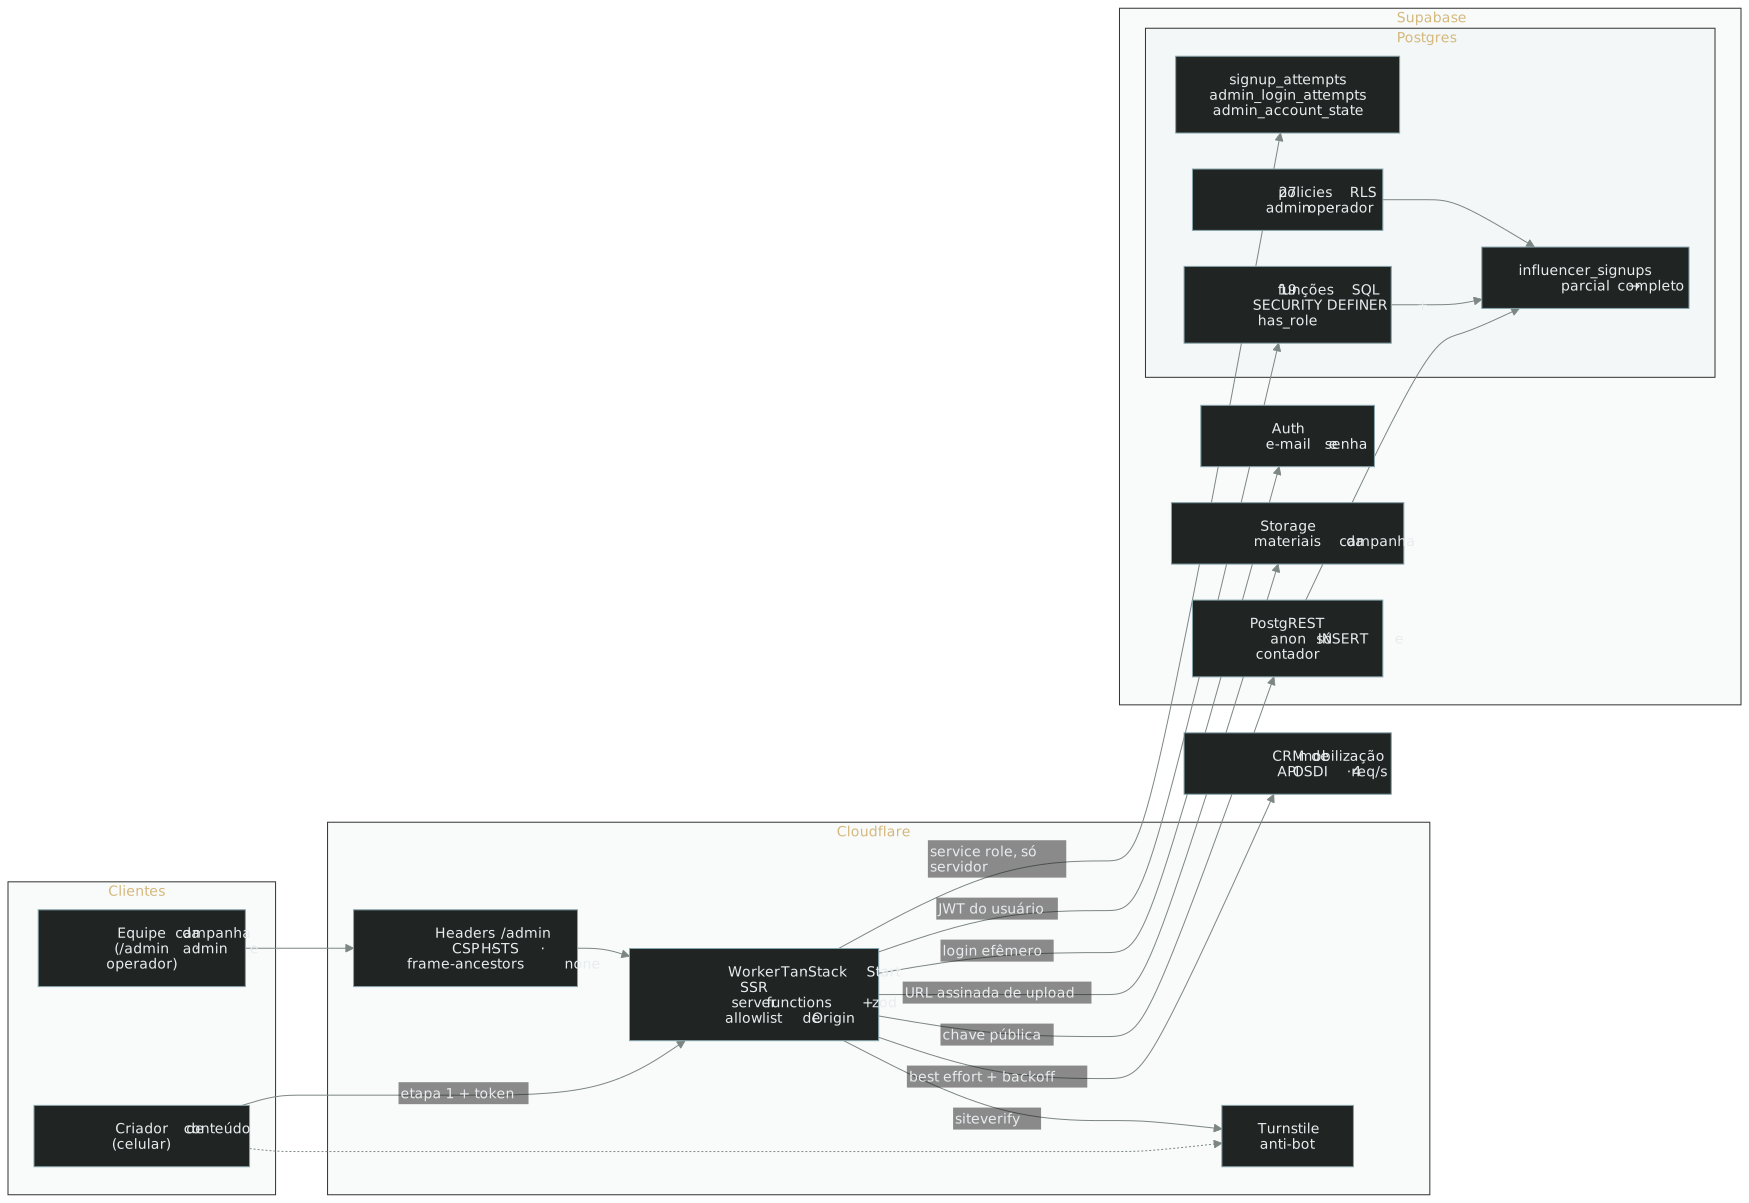
A plataforma que pôs milhares de criadores de conteúdo na campanha pelo fim das bets: cadastro nacional, contador público à prova de inflação e painel blindado contra força bruta.
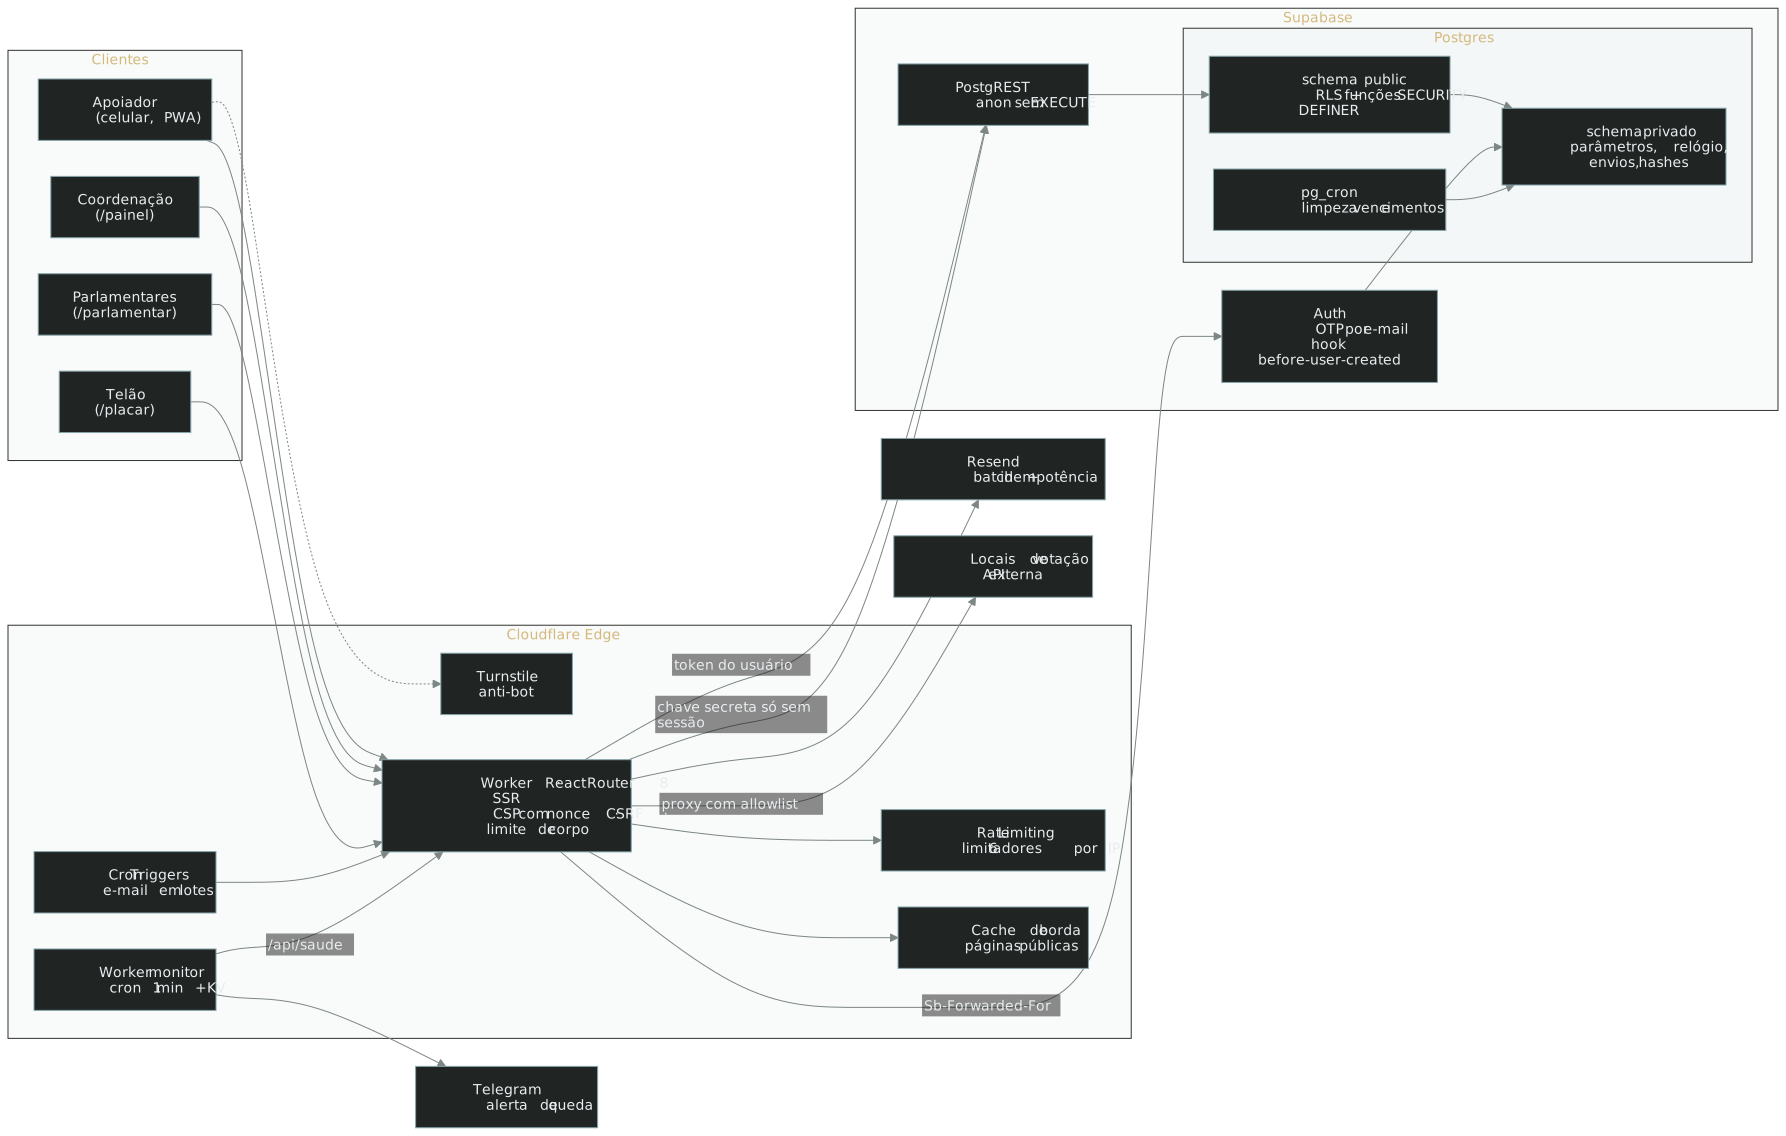
Mobilização de voluntários com prazo legal e público hostil: toda regra vale no banco.
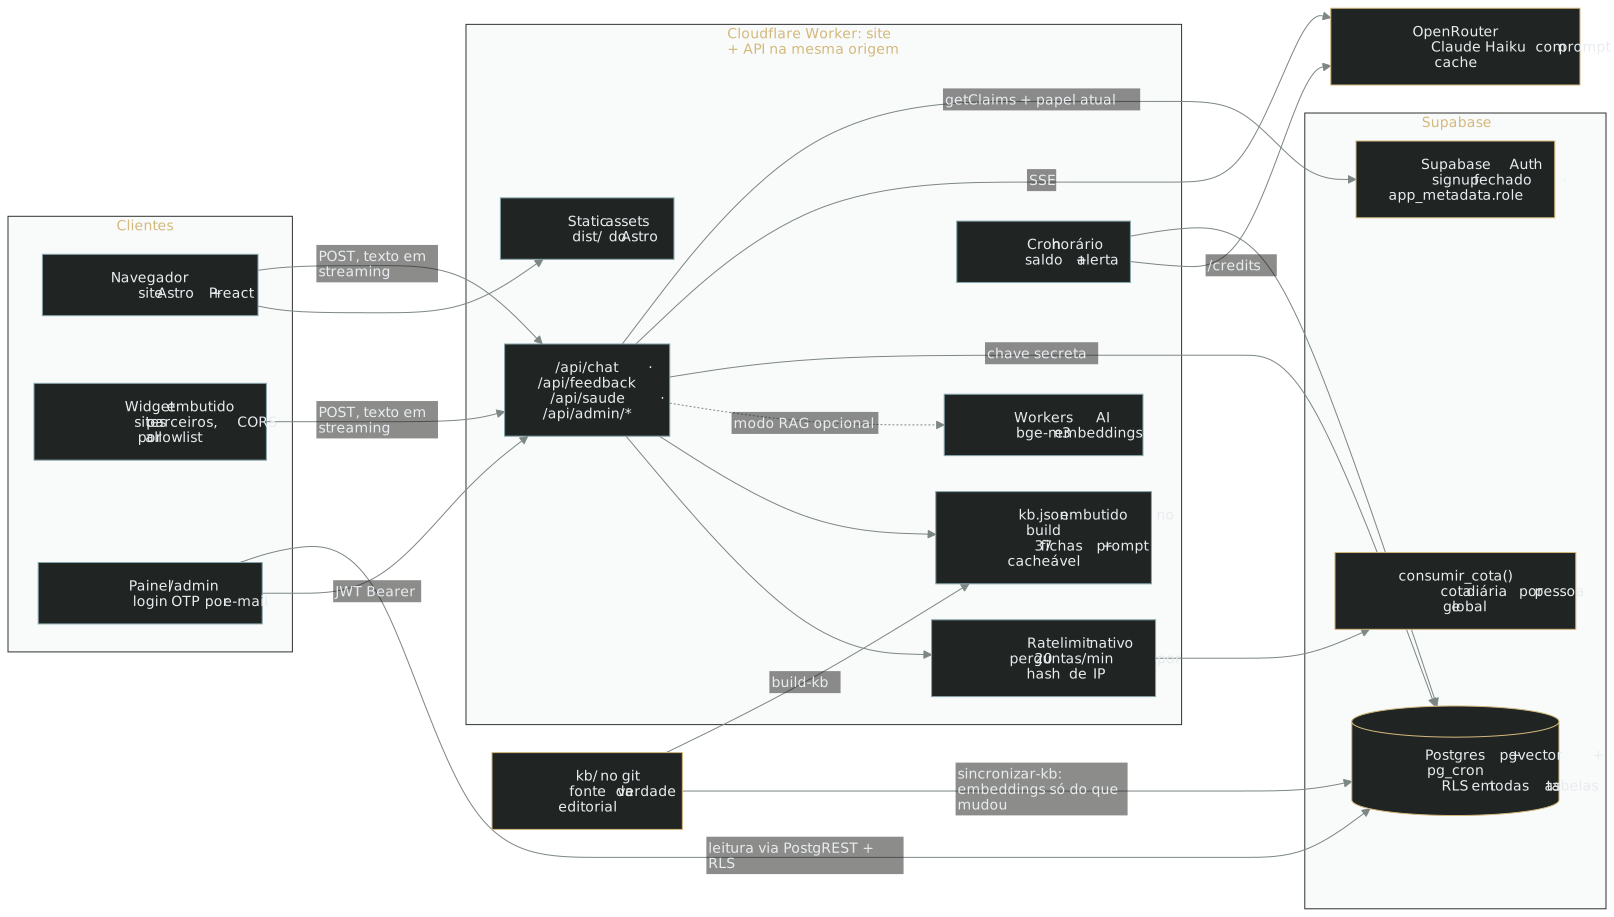
Assistente de IA que só responde com fonte, com custo travado em quatro camadas.
Quer um sistema assim para a sua operação?
A Node projeta, constrói e protege plataformas sob medida para campanhas, mandatos e movimentos.
TECNOLOGIA E INTELIGÊNCIA POLÍTICA
© 2026 NODE. Todos os direitos reservados.