
P-03
Mutirão
Mobilização de voluntários com prazo legal e público hostil: toda regra vale no banco.
cliente████Campanha majoritária de abrangência nacional (2º turno)
Plataforma web para organizar voluntários na reta final de uma eleição: missão do dia, agenda de atos com link pessoal de divulgação, registro de votos conquistados e um painel para a coordenação. Construída em dias e operada em produção até o corte legal, com Cloudflare Workers na frente e Postgres decidindo tudo, sob a premissa de que adversários vão se cadastrar, ler tudo e tentar inflar os números.
- cloudflare
- supabase
- postgres
- rls
- react
- ssr
- rate-limiting
- lgpd
- tests
01Visão geral
O Mutirão é a plataforma que uma campanha majoritária de abrangência nacional usou para organizar voluntários nas duas últimas semanas antes de um segundo turno. O voluntário se cadastra com a cidade, recebe uma missão por dia, encontra os atos de rua da sua região, divulga cada ato com um link pessoal e registra as conversas que renderam resultado. A coordenação comanda tudo por um painel: publica missões, aprova atos, acompanha números por território e revisa o que parece suspeito.
Duas coisas tornavam o projeto incomum. A primeira é o prazo: a mobilização termina num horário fixo definido por lei, e depois dele nada pode ser publicado, alterado ou enviado. A segunda é o público: qualquer pessoa pode se cadastrar, inclusive quem quer desacreditar a campanha. O sistema foi desenhado partindo do princípio de que adversários vão ler tudo, chamar a API direto e tentar inflar números.
O projeto foi do primeiro commit à produção em poucos dias e evoluiu diariamente em produção, com uma equipe pequena de desenvolvedores e um dono de produto decidindo regras e textos.
02O problema
- Prazo duro e curto. Cerca de duas semanas de operação, com novas regras chegando todos os dias e um corte legal às 22h da véspera da eleição.
- Público hostil por definição. Cadastro aberto, sem convite. Qualquer número exibido pode virar print contra a campanha; qualquer contador pode ser inflado por script.
- Legislação eleitoral e LGPD. Regras sobre onde um ato pode acontecer (nunca em local de votação), o que pode ser coletado sobre terceiros (nada) e quando a comunicação precisa parar.
- Pico de acesso imprevisível. Um link de ato compartilhado em grupos de mensagem pode receber milhares de acessos em minutos.
03A solução
- Cadastro por código no e-mail (sem senha), com cidade, bairro e consentimentos separados.
- Missão do dia: uma missão nacional por data, que vira às 19h e é enviada por e-mail em lotes; missões territoriais e dirigidas por grupo.
- Agenda de atos: atos com ponto de encontro conferido contra zonas proibidas, botão "Vou", presença, link pessoal de divulgação com QR code e contagem de acessos por quem divulgou.
- Registro de votos conquistados: contador por voluntário, com limites diários, revisão automática acima do limite e desfazer em até 5 minutos.
- Painel da coordenação (
/painel): missões, atos, grupos, avisos que aparecem no portal, parâmetros ajustáveis sem deploy, sinais de abuso, suspensão em lote, exportações CSV e registro de toda ação administrativa. - Portal para equipes parlamentares: link próprio, números agregados da sua rede e exportação.
- Placar ao vivo para telão: participantes e votos válidos, congelados automaticamente no horário de encerramento.
- Ferramenta de rua: mapa e busca de locais com maior potencial de conversa, alimentados por uma API parceira por meio de um proxy com allowlist.
- A chave pública do Supabase não executa nenhuma função: só o Worker fala com o banco, e um teste pgTAP prova isso.
- O corte legal das 22h é uma função imutável usada em 65 pontos do schema, com relógio injetável para testar o encerramento.
- Hook de criação de usuário recusa 9.880 domínios temporários e variações da mesma caixa do Gmail.
- Registro de votos com limites que mandam para revisão em vez de recusar, sem dar feedback a quem tenta inflar.
- Nenhum IP armazenado: SHA-256 com sal diário onde o banco precisa limitar por origem.
- 348 commits em 11 dias, 99 migrações e CI com pgTAP e ponta a ponta a cada push.
04Arquitetura
Ler o diagrama como lista (18 componentes, 19 conexões)
Componentes
- Clientes: Apoiador<br>(celular, PWA), Coordenação<br>(/painel), Parlamentares<br>(/parlamentar), Telão<br>(/placar)
- Cloudflare Edge: Turnstile<br>anti-bot, Worker · React Router 8 SSR<br>CSP com nonce · CSRF · limite de corpo, Rate Limiting<br>6 limitadores por IP, Cache de borda<br>páginas públicas, Cron Triggers<br>e-mail em lotes, Worker monitor<br>cron 1 min + KV
- Postgres: schema public<br>RLS + funções SECURITY DEFINER, schema privado<br>parâmetros, relógio, envios, hashes, pg_cron<br>limpeza e vencimentos
- Supabase: Auth<br>OTP por e-mail<br>hook before-user-created, PostgREST<br>anon sem EXECUTE, PG
Conexões
- Apoiador<br>(celular, PWA) → Worker · React Router 8 SSR<br>CSP com nonce · CSRF · limite de corpo
- Coordenação<br>(/painel) → Worker · React Router 8 SSR<br>CSP com nonce · CSRF · limite de corpo
- Parlamentares<br>(/parlamentar) → Worker · React Router 8 SSR<br>CSP com nonce · CSRF · limite de corpo
- Telão<br>(/placar) → Worker · React Router 8 SSR<br>CSP com nonce · CSRF · limite de corpo
- Apoiador<br>(celular, PWA) → Turnstile<br>anti-bot
- Worker · React Router 8 SSR<br>CSP com nonce · CSRF · limite de corpo → Rate Limiting<br>6 limitadores por IP
- Worker · React Router 8 SSR<br>CSP com nonce · CSRF · limite de corpo → Cache de borda<br>páginas públicas
- Worker · React Router 8 SSR<br>CSP com nonce · CSRF · limite de corpo → PostgREST<br>anon sem EXECUTE (token do usuário)
- Worker · React Router 8 SSR<br>CSP com nonce · CSRF · limite de corpo → PostgREST<br>anon sem EXECUTE (chave secreta só sem sessão)
- Worker · React Router 8 SSR<br>CSP com nonce · CSRF · limite de corpo → Auth<br>OTP por e-mail<br>hook before-user-created (Sb-Forwarded-For)
- Worker · React Router 8 SSR<br>CSP com nonce · CSRF · limite de corpo → Locais de votação<br>API externa (proxy com allowlist)
- PostgREST<br>anon sem EXECUTE → schema public<br>RLS + funções SECURITY DEFINER
- schema public<br>RLS + funções SECURITY DEFINER → schema privado<br>parâmetros, relógio, envios, hashes
- Auth<br>OTP por e-mail<br>hook before-user-created → schema privado<br>parâmetros, relógio, envios, hashes
- pg_cron<br>limpeza e vencimentos → schema privado<br>parâmetros, relógio, envios, hashes
- Cron Triggers<br>e-mail em lotes → Worker · React Router 8 SSR<br>CSP com nonce · CSRF · limite de corpo
- Worker · React Router 8 SSR<br>CSP com nonce · CSRF · limite de corpo → Resend<br>batch + idempotência
- Worker monitor<br>cron 1 min + KV → Worker · React Router 8 SSR<br>CSP com nonce · CSRF · limite de corpo (/api/saude)
- Worker monitor<br>cron 1 min + KV → Telegram<br>alerta de queda
Um único Cloudflare Worker serve o portal, o painel, o portal parlamentar e o placar com renderização no servidor (React Router 8). Ele é o único cliente do banco: o navegador nunca fala com o Supabase. Toda regra de negócio mora no Postgres, em funções chamadas por RPC; a tela só reflete o que o banco decide. Um segundo Worker, isolado do primeiro, monitora a saúde do site.
05Por dentro
- 99 migrações SQL versionadas, 59 tabelas em dois schemas:
public(o que a API expõe via funções) eprivado(parâmetros, relógio, envios de e-mail, hashes, cache de sinais), que nunca é exposto. - 434 funções em PL/pgSQL e SQL. As de escrita são
SECURITY DEFINERcomsearch_path = ''e decidem tudo porauth.uid(), nunca pelo papel da conexão. - RLS habilitado em 49 tabelas, com 16 policies explícitas; o acesso normal passa pelas funções, não por
selectdireto. - Regras como restrições. O corte das 22h de 24/10 é uma função imutável (
privado.fim_mobilizacao()) referenciada 65 vezes nas migrações: emcheck, em gatilhos e nas funções de escrita. Ato sem ponto de encontro ou depois de 22/10 é recusado pela própria tabela. - Relógio injetável.
privado.agora()lê uma tabela de relógio quando ela existe (só nos testes) e cai paranow()em produção. Isso permite testar "o que acontece às 22h01 de 24/10" de forma determinística. - Parâmetros sem deploy. Limites de votos por dia, tamanho de lote para revisão e janelas de envio ficam em
privado.parametros, editáveis pelo painel. - Geocerca de ponto de encontro.
zonas_proibidasguarda locais de votação, escolas, templos, prédios públicos e outros, com raio de até 300 m; o ponto do ato é conferido por caixa em lat/lon (uma zona de cidade vizinha também vale). - Agendamentos: 3 jobs
pg_cron(cadastros não confirmados vencidos, limpeza de consultas, propostas vencidas) e 3 Cron Triggers no Worker para o e-mail da missão. - Escala de consulta. A API devolve no máximo 1.000 linhas por chamada; listas e CSVs do painel paginam no banco (
p_limite/p_deslocamento) e os sinais de abuso ficam em cache de 60 s, invalidado na hora quando alguém é suspenso. - Carga de dados por script. Cidades, bairros, eventos e pontos de encontro entram por scripts TypeScript executados com Node 22, a partir de pacotes publicados como releases do repositório. Nada de carga roda no Worker.
- React 19 + React Router 8 com SSR no Worker, Tailwind CSS 4 e componentes próprios (CVA + tailwind-merge), ícones Lucide.
- 118 arquivos de rota: 57 do painel, 18 do portal do voluntário, 14 públicas, 14 do portal parlamentar e 17 endpoints de API internos (5 de exportação CSV).
- Celular primeiro: uma ação principal por tela, conferência em 390 px antes de dar algo como pronto, PWA com manifesto.
- Mapas com Leaflet (atos, pontos de encontro e ferramenta de rua), QR codes gerados no servidor.
- Sem dependência externa nas páginas públicas: fontes auto-hospedadas e CSP que só permite a própria origem e a do banco.
- Vídeo servido pelo Worker com
Range → 206, porque o Safari do iPhone não toca vídeo sem pedidos parciais e o servidor de estáticos devolvia sempre o arquivo inteiro.
- Cloudflare Workers (app e monitor), Static Assets, Rate Limiting binding, Cache API, Cron Triggers, KV e Turnstile.
- Supabase gerenciado: Postgres, Auth, PostgREST, Storage (imagens e áudios das missões) e
pg_cron. - Resend para o e-mail da missão, via
POST /emails/batchem pedidos de 100, com chave de idempotência. - CI no GitHub Actions em três jobs a cada push: tipos, formatação e build; migrações do zero com todos os testes pgTAP num Supabase local dentro do runner; e o teste ponta a ponta com o app real contra esse banco e o Mailpit capturando os códigos de login.
- Ambiente local em um comando (
sh scripts/montar_local.sh): sobe o Supabase, aplica as migrações, carrega os dados, confere os textos e roda os testes. - Deploy com
npm run deploy, sempre com a árvore limpa. Segredos entram porwrangler secret put. - Monitor de queda num Worker separado: checa
/api/saudea cada minuto pelo endereço público, só alerta após duas falhas seguidas, avisa quando volta com o tempo fora do ar e, se o endereço público falhar, pergunta ao Worker pelo service binding para dizer se o problema está no domínio/borda ou no app. - Backup e restauração com procedimento documentado e ensaio feito antes do pico.
06Segurança
8 ataques considerados, 8 defesas em produção.
Scripts que enchem formulários, inflam números ou varrem o site atrás de brechas.
Criar centenas de contas com e-mails descartáveis ou variações da mesma caixa do Gmail
Hook before_user_created recusa 9.880 domínios temporários, '+' e variações de pontos/googlemail; uma caixa por conta confirmada; Turnstile em todo pedido de código
Pular a interface e falar direto com o banco ou a API, com a chave pública na mão.
Chamar as funções do banco direto com a chave pública, por fora do cache e dos limites
EXECUTE revogado de anon em todo o schema public; função nova nasce fechada; só o Worker fala com o banco, e um teste pgTAP confere
CSRF, webhooks falsos, tokens reaproveitados, links assinados e redirecionamento aberto.
Forjar POST a partir de outro site usando a sessão da vítima
Toda escrita com Sec-Fetch-Site ou Origin de fora recebe 403; cookie httpOnly, SameSite=Lax e Secure
XSS, iframe, fórmula em CSV, upload disfarçado e manipulação do prompt da IA.
Injetar script ou embutir o site em iframe
CSP por resposta com nonce e strict-dynamic, frame-ancestors 'none', X-Frame-Options DENY e nome sem caracteres invisíveis validado no banco
Usar um CSV exportado do painel para executar fórmula na máquina da coordenação
Valores iniciados por =, +, -, @, tab ou retorno ganham apóstrofo na exportação
Estourar a fatura, esgotar limites, inundar logs e derrubar funções com carga.
Esgotar o limite de login do país inteiro, já que tudo sai do mesmo proxy
O Worker repassa o IP real em Sb-Forwarded-For só em /otp, /verify e /token; 6 limitadores por IP na borda
Mexer em contagens, apagar a base, editar o histórico ou negar o que foi autorizado.
Inflar o contador de votos ou de acessos com script
Limites diários e por janela mandam para revisão sem avisar; em revisão não conta; acesso contado uma vez por visita, sem robôs, com limite por IP; contador de acesso só aceita service_role
Publicar ou alterar conteúdo depois do prazo legal
O horário de corte é uma função imutável usada em restrições, gatilhos e funções de escrita: o banco recusa, qualquer que seja o cliente
O modelo de ameaça assumia um adversário cadastrado, com a chave pública do Supabase em mãos (ela aparece em qualquer front-end) e tempo para automatizar.
Superfície da API
- A chave pública não executa nada. Uma auditoria interna encontrou 23 funções de leitura que podiam ser chamadas direto em
/rest/v1/rpc/*, por fora do cache e dos limites por IP. A migraçãoapi_fechadarevogouEXECUTEdeanonem todo o schemapublic, e os default privileges fazem toda função nova nascer fechada. Um teste pgTAP confere queanonnão executa nenhuma função. - Só o Worker fala com o banco. Com sessão, a chamada leva o token do usuário (
authenticated). Sem sessão, umfetchcustomizado troca a chave pública pela secreta apenas para chamadas ao PostgREST do próprio projeto; qualquer outro destino segue sem alteração. As funções continuam decidindo porauth.uid(), que é nulo nesse caso, então a chave secreta não amplia o que um visitante pode fazer. - Contadores só por caminho autenticado do servidor.
registrar_acesso, que alimenta o painel e o sinal de "link sem conversão", só aceitaservice_role; antes, qualquer um podia inflar os acessos de qualquer voluntário.
Autenticação e contas
- Login sem senha por código de 8 dígitos no e-mail (Supabase Auth, OTP), sessão em cookie
httpOnly,SameSite=LaxeSecure, com duração máxima de 30 dias. - Hook
before_user_createdrecusa e-mails de 9.880 domínios temporários (lista CC0 gerada por script), endereços com+e variações da mesma caixa do Gmail (pontos egooglemail.com). A caixa só fica reservada por uma conta confirmada, para que ninguém trave o e-mail de outra pessoa cadastrando-o primeiro; a regra também vale na criação do perfil, para fechar a corrida entre duas contas pendentes. - Rate limit do Auth por pessoa, não pela Cloudflare. Como todas as chamadas saem do Worker, o Supabase veria um único IP. O Worker repassa o IP real em
Sb-Forwarded-Forapenas nos endpoints/otp,/verifye/token, e o limite volta a ser por usuário. - Turnstile em todo pedido de código (entrar, cadastro, proposta de ato), com modo ajustável sem deploy.
Autorização
- Administrador numa tabela própria (
administradores) verificada porprivado.eh_admin()dentro das funçõesadmin_*; o painel não confia em flag do cliente. - Mínimo de exposição ao voluntário. O portal mostra só os números da própria pessoa; totais e metas por cidade ficam no painel, porque qualquer cadastrado poderia trocar de cidade e ler o total de qualquer lugar. Análises internas da coordenação foram removidas das respostas do portal.
- Coordenada aproximada nunca sai do banco: se o local de um ato é aproximado, só o nome do ponto é entregue.
Integridade dos números
- Registro de votos com limite diário e por janela de 10 minutos; acima do limite, o registro não é recusado (para não dar feedback ao atacante) e entra em revisão; lotes grandes vão inteiros para revisão. Em revisão não conta em nenhum total.
- Sinais de abuso calculados no banco (rajada de cadastros, link sem conversão, votos acima do limite, lotes) alimentam a fila de revisão e a suspensão em lote. Conta suspensa sai de todos os totais.
- Acesso a link de ato contado uma vez por visita: cookie de "já visto", identificador de visita com janela de 30 minutos no banco, robôs ignorados e limite por IP e evento.
- Toda ação administrativa vai para
registro_admin.
Hardening HTTP
- CSP por resposta com nonce injetado via
HTMLRewriter(script-src 'nonce-…' 'strict-dynamic'),frame-ancestors 'none',object-src 'none',form-action 'self'e origens externas restritas à do banco e ao Turnstile. - HSTS com
includeSubDomains,X-Frame-Options: DENY,nosniff,Referrer-Policy,Permissions-Policy(só geolocalização da própria origem) eCross-Origin-Opener-Policy. - CSRF por
Sec-Fetch-SiteeOrigin: qualquer escrita vinda de outro site recebe 403. - Limite de corpo antes de ler o request: 64 KB em geral e 8 MB só nas três rotas do painel que recebem arquivo; requisição sem
Content-Lengthe com corpo é recusada. - 6 limitadores por IP na borda (envio de código, e-mail, tentativa, cadastro, acesso e ferramenta de rua), inclusive no
/api/saude. - Proxy da API parceira com allowlist de endpoints e parâmetros validados por regex; o resto volta 400 sem sair do Worker.
- CSV sem injeção de fórmula: valores que começam com
=,+,-,@, tab ou retorno ganham apóstrofo. - Validação no banco, não só no
maxLengthdo navegador: tamanho máximo em todo texto do painel e remoção de caracteres invisíveis (controle, largura zero, bidi) em nomes, para ninguém se passar por outra pessoa no painel.
LGPD e privacidade
- Nenhum dado de terceiros: o registro de voto conquistado não tem nome, telefone, endereço nem texto livre. Documentos de identificação nunca entram na plataforma.
- IP nunca armazenado. Onde o banco precisa limitar por origem, recebe um SHA-256 de IP, dia e um sal secreto, truncado em 16 bytes, que muda diariamente.
- Rotina de expurgo (
privado.apagar_dados_pessoais) que só roda com a chave de serviço e uma frase de confirmação, apagando contas e registros em cascata após o fim da campanha. - Comunicação só dentro do portal, com uma exceção aprovada (o e-mail da missão), condicionada a consentimento e com descadastro.
- Segredos só em variáveis de ambiente:
.dev.varslocal fora do git,wrangler secret putem produção.
07Desafios técnicos
Fechar a API sem quebrar o site em produção
A chave pública do Supabase é, por desenho, pública. O primeiro desenho deixava funções de leitura acessíveis a ela, e a auditoria mostrou que isso abria uma porta lateral: sem cache de borda, sem limite por IP e com um cabeçalho x-forwarded-for forjável servindo de chave de limite. A correção não podia derrubar as páginas públicas que já estavam no ar. A solução foi revogar EXECUTE de anon e fazer o Worker trocar a chave apenas nas chamadas sem sessão ao PostgREST do próprio projeto, mantendo auth.uid() nulo. Os testes ganharam dois papéis distintos (teste.como(null, …) para "Worker sem sessão" e teste.anonimo(…) para "chave pública") para provar as duas metades. O limite por hora passou a usar o hash do IP com sal, que um cliente externo não consegue forjar.
Um prazo que é uma restrição de banco
"Depois das 22h de 24/10 nada muda" não podia depender de alguém lembrar de desligar algo. O horário virou uma função imutável usada em check, gatilhos e funções de escrita, 65 referências no total, e o relógio do banco é injetável para os testes. O app tem uma rota de desenvolvimento que adianta o relógio só da tela (404 em produção) para conferir o modo encerrado. O placar congela sozinho no mesmo instante.
E-mail em massa que não pode duplicar nem mentir
O e-mail da missão sai em lotes: o cron do Worker pede ao banco um lote de quem ainda não recebeu, envia pelo Resend em pedidos de 100 com chave de idempotência e devolve o resultado. A reserva é do banco, então dois minutos de cron não pegam a mesma pessoa. Num deploy, a chave do provedor ficou de fora e o modo de desenvolvimento ("só no log") marcou milhares de e-mails como enviados sem mandar nenhum. A correção restringiu o modo de log ao Supabase em 127.0.0.1/localhost; fora disso, sem a chave, o cron nem reserva lote. Depois veio um segundo envio diário, com a chave do envio passando a incluir o tipo (manhã/noite).
Rate limit atrás de um proxy
Com tudo saindo do Worker, o rate limit do Supabase Auth trataria o país inteiro como um único IP. O fetch do Worker repassa o IP real só nos três endpoints de Auth limitados por IP, usando a chave secreta, que é o único jeito de o Supabase aceitar o cabeçalho. Os limitadores da Cloudflare falham abertos de propósito: um limitador fora do ar não pode derrubar o login na véspera da eleição.
08Resultados
- Em produção durante toda a reta final da campanha, com o encerramento automático programado para 22h de 24/10/2026.
- 348 commits entre 12/10/2026 e 22/10/2026, de uma equipe de dois desenvolvedores e um dono de produto.
- 99 migrações, 59 tabelas, 434 funções no banco e 116 regras de negócio numeradas, com o servidor como fonte da verdade.
- 60 arquivos pgTAP com cerca de 1.850 asserções, 188 testes ponta a ponta em 38 arquivos e 23 testes de unidade, rodando no CI a cada push.
- Duas auditorias de segurança internas e duas rodadas de QA registradas no histórico, com as correções em migrações próprias.
- 348
- commits
- 11 dias
- período ativo
- 99
- migrações SQL
- 59
- tabelas
- 434
- funções no banco
- 49
- tabelas com RLS
- ~1.850
- asserções pgTAP
- 188
- testes ponta a ponta
- 118
- rotas
- 6
- limitadores por IP
- 9.880
- domínios temporários bloqueados
- ~57.800
- linhas TS/TSX
- ~26.700
- linhas SQL
como medimos
git log --oneline | wc -l
como medimos
git log: primeiro commit 2026-10-12, último 2026-10-22
como medimos
ls supabase/migrations | wc -l
como medimos
create table únicos nas migrações (schemas public e privado)
como medimos
create [or replace] function, nomes únicos nas migrações
como medimos
grep 'enable row level security' nas migrações
como medimos
chamadas ok/is/throws_ok/results_eq etc. em supabase/tests (1.846), 60 arquivos de teste
como medimos
test( em tests/e2e/*.ts (38 arquivos)
como medimos
git ls-files app/routes | wc -l
como medimos
ratelimits em wrangler.jsonc
como medimos
cabeçalho da migração dominios_temporarios
como medimos
linhas não vazias em arquivos .ts/.tsx versionados, sem package-lock e tipos gerados
como medimos
linhas não vazias em .sql versionados, sem a lista gerada de domínios
09Linha do tempo
- 12 out 2026
Primeiro commit; portal, painel, missão do dia e registro de votos sobem no mesmo dia (129 commits)
- 12 out 2026
Primeira auditoria de segurança: contador de acesso só pelo servidor, uma conta por caixa, bloqueio de e-mail temporário
- 14 out 2026
Segunda rodada de QA em seis fases, com paginação no banco e respostas do portal enxugadas
- 15 out 2026
Monitor de queda em Worker separado e ensaio de backup e restauração
- 16 out 2026
Pontos de encontro conferidos contra zonas proibidas (geocerca no banco)
- 19 out 2026
Segunda auditoria: a chave pública deixa de executar qualquer função; só o Worker fala com o banco
- out 2026
21–22/10: e-mail da missão em lotes com idempotência e placar ao vivo para telão
10Stack
- React 19
- React Router 8 (SSR)
- TypeScript
- Tailwind CSS 4
- Leaflet
- Lucide
- Cloudflare Workers
- Supabase Auth (OTP)
- PostgREST
- PL/pgSQL SECURITY DEFINER
- Resend
- PostgreSQL
- Row Level Security
- pg_cron
- Supabase Storage
- Cloudflare Cache API
- Cron Triggers
- Workers KV
- GitHub Actions
- Supabase CLI
- k6
- Cloudflare Turnstile
- Workers Rate Limiting
- CSP com nonce
- CSRF por Fetch Metadata
- Hash de IP com sal
- Bloqueio de e-mail temporário
11Ficha técnica
- type
- plataforma de mobilização
- stack
- React Router 8 · Workers
- db
- Postgres · 59 tabelas · RLS
- auth
- OTP por e-mail · Turnstile
- deploy
- borda Cloudflare
- tests
- pgTAP · e2e · CI
- modules
- portal · painel · placar
- status
- concluído · no ar até o prazo legal
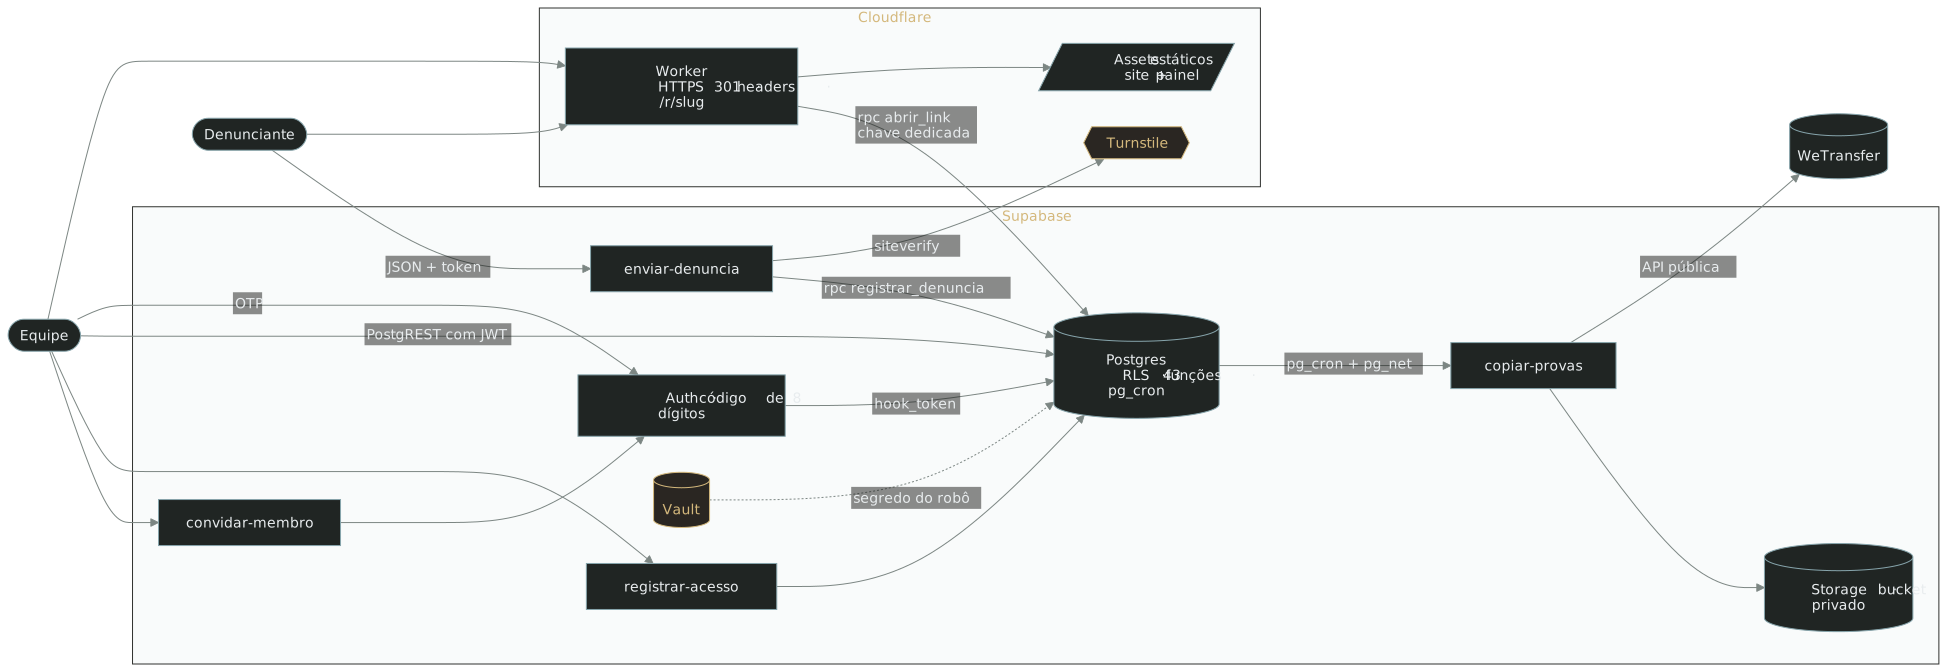
Canal público de denúncias com painel de triagem onde a autorização mora no banco: RLS por papel, contatos só por função auditada, sessão revogada na hora e robô que salva provas antes de expirarem.
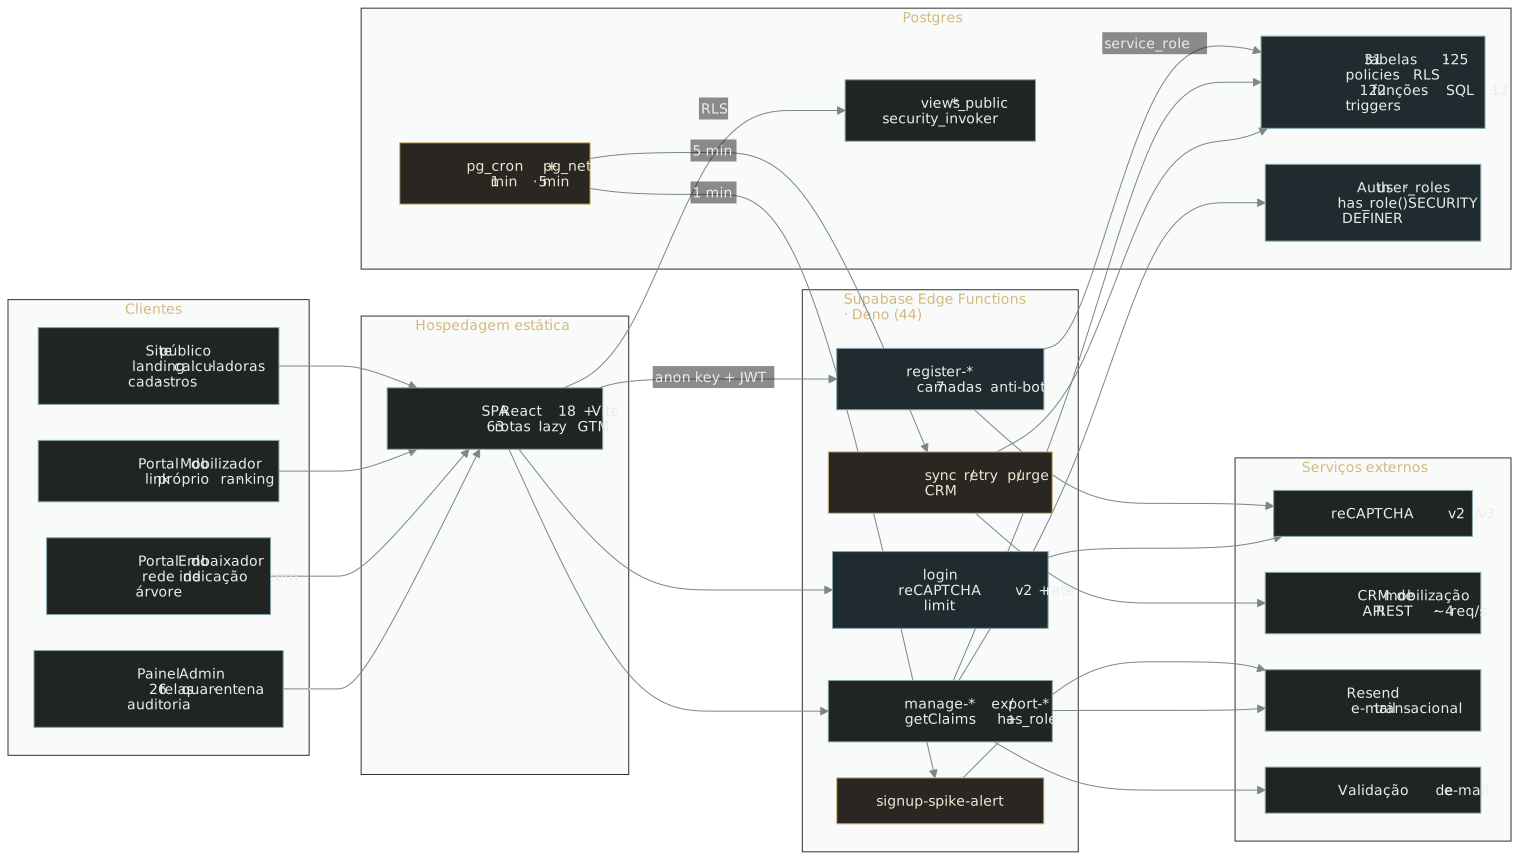
A plataforma da campanha pelo fim da escala 6x1: adesão nacional, rede de voluntários e defesa anti-bot em 7 camadas
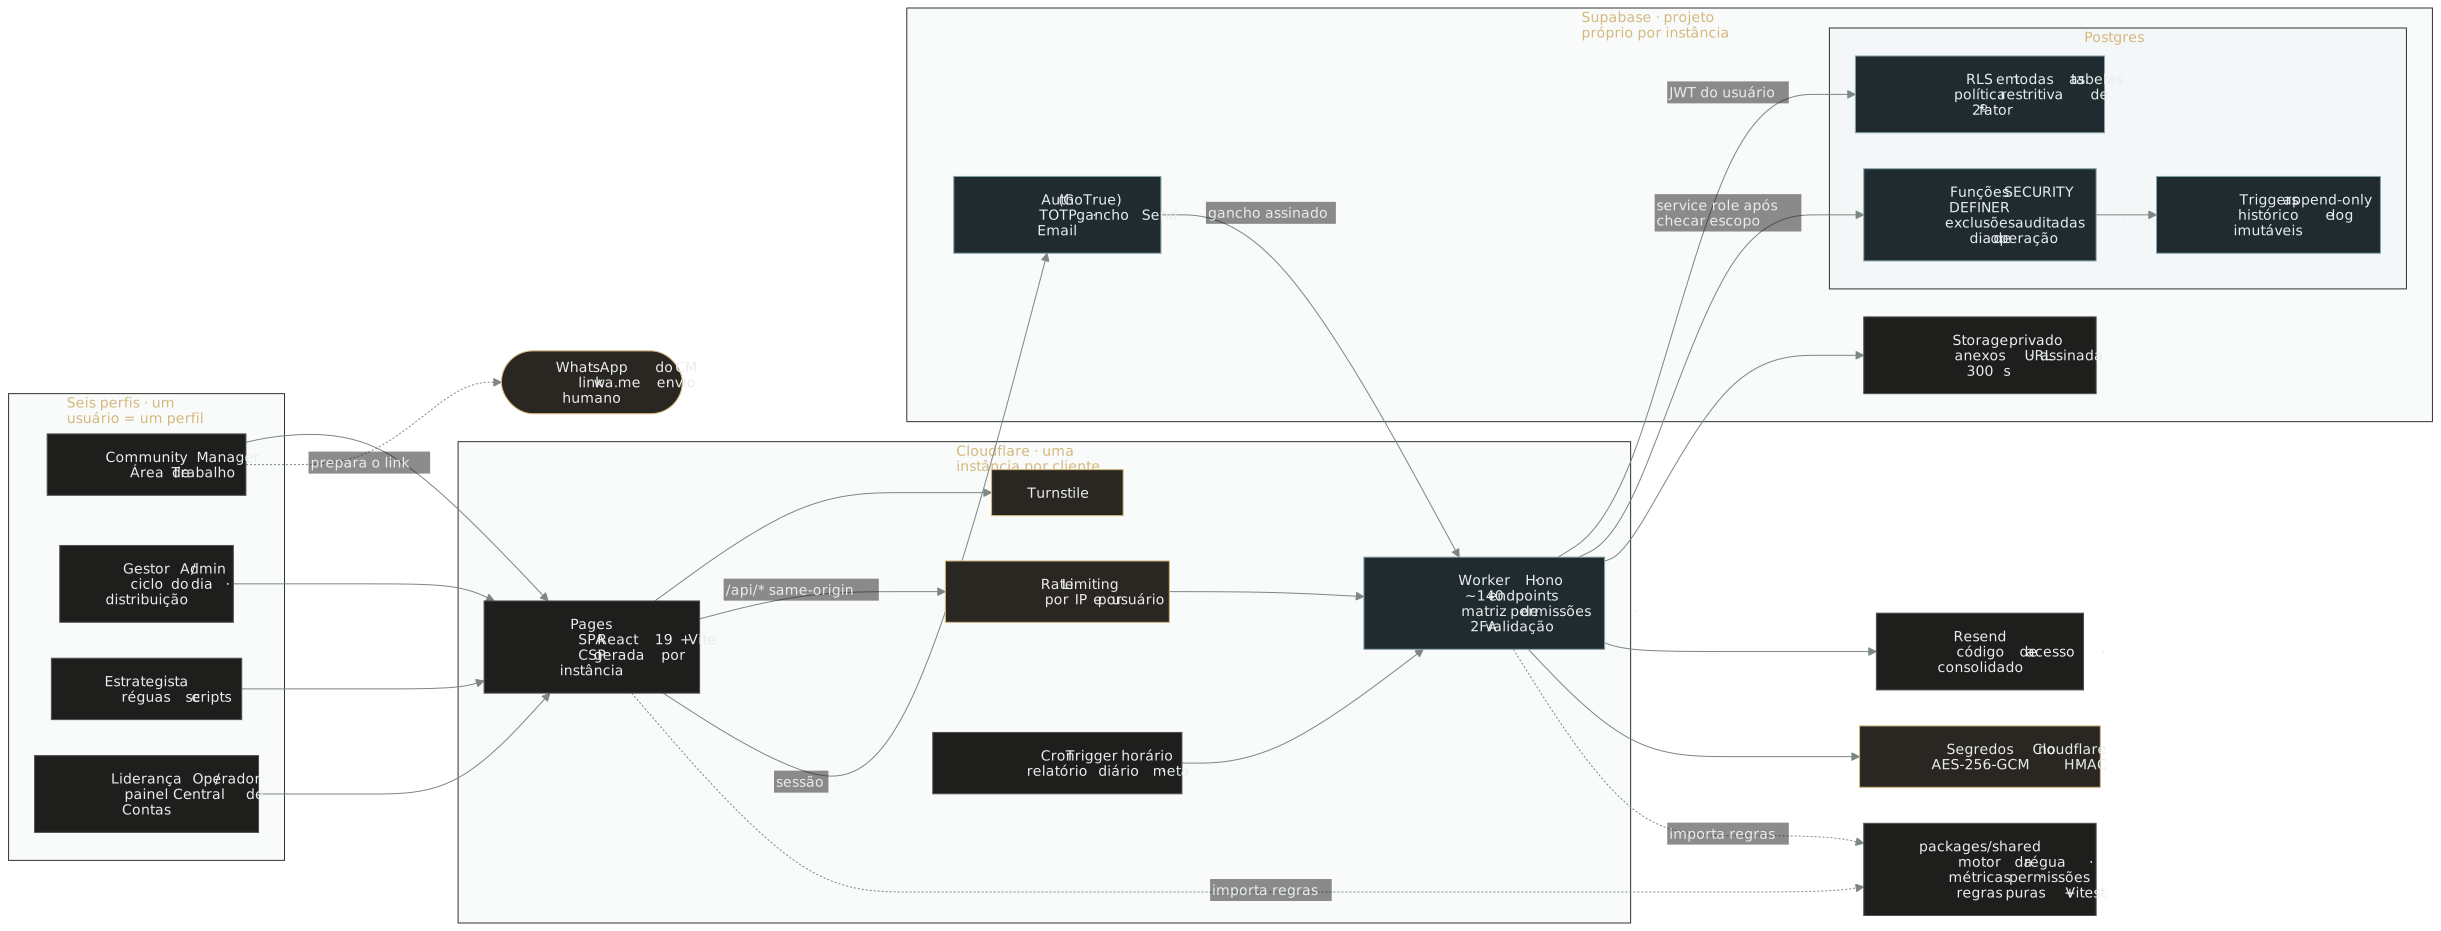
Operação de relacionamento por WhatsApp com envio humano, histórico imutável e o banco como última palavra.
Quer um sistema assim para a sua operação?
A Node projeta, constrói e protege plataformas sob medida para campanhas, mandatos e movimentos.
TECNOLOGIA E INTELIGÊNCIA POLÍTICA
© 2026 NODE. Todos os direitos reservados.