
P-16
Censura Digital
Canal público de denúncias com painel de triagem onde a autorização mora no banco: RLS por papel, contatos só por função auditada, sessão revogada na hora e robô que salva provas antes de expirarem.
clienteComitê digital de uma campanha majoritária nacional
Desenvolvedor responsável por backend, banco, segurança, painel interno, links e QR, robô de provas, testes e deploy
Site estático com formulário em quatro etapas para relatar remoções, perda de alcance e bloqueios em plataformas digitais durante uma campanha, mais um painel interno com triagem, dashboard, relatório PDF rastreável, links curtos com QR Code e auditoria de acessos. Edge Functions em Deno, Postgres com 17 policies de RLS e 43 funções, login por código de 8 dígitos sem senha, limite por IP dentro da transação, retenção automática pela LGPD e um robô que copia em fluxo as provas do WeTransfer para um bucket privado. No ar em três dias, com duas auditorias de segurança corrigidas em produção.
- supabase
- postgres
- rls
- edge
- cloudflare
- anti-bot
- rate-limiting
- lgpd
- audit-log
- pg-cron
- vanilla-js
- tests
01Visão geral
Durante uma campanha majoritária, apoiadores passaram a relatar que publicações eram removidas, perdiam alcance ou tinham contas bloqueadas em redes sociais. O comitê digital precisava de um canal público para receber esses relatos de forma organizada, com evidências, e de uma equipe pequena para triar, validar e consolidar números capazes de embasar questionamentos formais às plataformas.
O Censura Digital é esse canal. De um lado, um site público com um formulário em quatro etapas que devolve um protocolo ao final. Do outro, um painel interno onde a equipe faz a triagem, acompanha um dashboard, gera relatórios rastreáveis, cria links curtos com QR Code para divulgação e audita cada acesso. Um robô guarda uma cópia das provas enviadas por links que expiram.
Tudo foi projetado em torno de um fato: cada relato contém dados pessoais e pode revelar opinião política, que a LGPD trata como dado sensível. Por isso as regras de acesso não vivem no painel. Vivem no banco, e o painel apenas esconde botões. O sistema entrou no ar em três dias de desenvolvimento e passou por duas auditorias de segurança com correções aplicadas em produção antes do lançamento.
02O problema
- Prazo curto e volume imprevisível. O canal precisava estar no ar em dias, a poucas semanas do fim da eleição, e receber qualquer volume sem derrubar nem deixar robôs inflarem os números.
- Dados sensíveis com equipe rotativa. E-mail, telefone e o relato em si são dados pessoais. A equipe de triagem muda ao longo da campanha. Quem sai precisa perder acesso na hora, e tudo que alguém viu ou exportou precisa ficar registrado.
- Provas que somem. O denunciante envia a evidência como link. Os do WeTransfer gratuito vencem em três dias, medido na API do serviço, e a prova desaparece antes de a equipe chegar nela.
- Operação enxuta. Sem equipe de infraestrutura. O sistema precisava ser estático na borda, sem build, com o mínimo de peças para operar.
03A solução
Formulário público em quatro etapas. Contato, o que aconteceu, como a plataforma reagiu e o que veio depois. Onze categorias de medida e dez plataformas em listas fechadas, campo "Outros" obrigatório quando a opção é marcada, data no formato brasileiro, telefone validado pelo plano de numeração e e-mail com checagem de domínio. Ao final, um protocolo aleatório de oito caracteres sem letras ambíguas.
Painel interno com cinco abas, acessado por código de oito dígitos enviado ao e-mail, sem senha:
- Denúncias: fila de novas, atalhos de teclado para aprovar, validar ou descartar, marcação de duplicadas, reclassificação de categorias, notas, contato exibido sob demanda e sempre registrado, exportação CSV.
- Dashboard: total, variação contra o período anterior, jornada do denunciante por plataforma (foi avisado, teve justificativa, recorreu, teve resposta, voltou), série diária, horário e dia da semana, temas recorrentes nos relatos, provas que vencem em 48 h, ritmo da triagem. Filtros por período, plataforma e "só validadas". Relatório PDF com código rastreável.
- Equipe: convite por e-mail com papel (leitor, analista ou admin), mudança de papel, remoção e pedido de exclusão LGPD.
- Auditoria: linha do tempo com cada pedido de código, login, saída por inatividade, contato visto, exportação e mudança na equipe, com IP e navegador lidos no servidor.
- Links: links curtos com UTM, QR Code personalizado em PNG e SVG, contagem de cliques e escaneamentos, únicos por dia e conversão em denúncias, por campanha, origem e influenciador.
Robô de provas. Cada denúncia com link do WeTransfer entra numa fila. Um job do banco chama uma Edge Function só quando há trabalho. A função copia o arquivo em fluxo para um bucket privado, classifica o que não dá para copiar (vencido, com senha, acima de 1 GB) e marca a prova como salva.
Retenção automática. Um job diário zera o hash de IP e o navegador depois de 30 dias, apaga a auditoria de acessos depois de 180 dias e remove todos os contatos numa data fixa, 180 dias após o fim do pleito.
- Autorização inteira no banco: 17 policies de RLS, grants por coluna e uma função tem_papel que também exige sessão viva em auth.sessions, menos de 12 h e login sem senha. O painel só esconde botões.
- Contato do denunciante nunca é lido direto: ver_contato devolve um por vez, exige analista, registra o acesso na mesma transação e para em 60 por hora.
- Limite de 5 envios por hora e 20 por dia contado dentro da transação de inserção, com advisory lock por hash de IP e chave vinda do header que a Cloudflare controla.
- Histórico que nem o admin forja: a equipe só insere notas; status, criação, exclusão, IP e navegador são escritos por triggers a partir dos headers da requisição.
- Robô que copia em fluxo as provas do WeTransfer para um bucket privado antes de vencerem em 3 dias, com anti-SSRF, backoff e remoção automática em pedido LGPD.
- Relatório PDF rastreável: código REL-XXXX-XXXX e identidade de quem pediu, vindos do servidor, na marca d'água de todas as páginas e na auditoria.
- Sem framework e sem build: site e painel em HTML, CSS e JavaScript puros, CSP sem CDN, 68 testes unitários sem rede e 3 testes de ponta a ponta com Playwright.
04Arquitetura
Ler o diagrama como lista (14 componentes, 18 conexões)
Componentes
- Cloudflare: Worker<br>HTTPS 301 · headers · /r/slug, Assets estáticos<br>site + painel, Turnstile
- Supabase: enviar-denuncia, registrar-acesso, convidar-membro, copiar-provas, Auth · código de 8 dígitos, Postgres<br>RLS · 43 funções · pg_cron, Storage · bucket privado, Vault
Conexões
- Denunciante → Worker<br>HTTPS 301 · headers · /r/slug
- Worker<br>HTTPS 301 · headers · /r/slug → Assets estáticos<br>site + painel
- Equipe → Worker<br>HTTPS 301 · headers · /r/slug
- Denunciante → enviar-denuncia (JSON + token)
- enviar-denuncia → Turnstile (siteverify)
- enviar-denuncia → Postgres<br>RLS · 43 funções · pg_cron (rpc registrar_denuncia)
- Equipe → Auth · código de 8 dígitos (OTP)
- Auth · código de 8 dígitos → Postgres<br>RLS · 43 funções · pg_cron (hook_token)
- Equipe → Postgres<br>RLS · 43 funções · pg_cron (PostgREST com JWT)
- Equipe → registrar-acesso
- registrar-acesso → Postgres<br>RLS · 43 funções · pg_cron
- Equipe → convidar-membro
- convidar-membro → Auth · código de 8 dígitos
- Worker<br>HTTPS 301 · headers · /r/slug → Postgres<br>RLS · 43 funções · pg_cron (rpc abrir_link<br>chave dedicada)
- Postgres<br>RLS · 43 funções · pg_cron → copiar-provas (pg_cron + pg_net)
- copiar-provas → WeTransfer (API pública)
- copiar-provas → Storage · bucket privado
- Vault → Postgres<br>RLS · 43 funções · pg_cron (segredo do robô)
Três peças, nenhuma delas um servidor para manter:
- Borda (Cloudflare Workers). Um Worker roda antes dos assets estáticos: força HTTPS, redireciona o domínio antigo, aplica os headers de segurança, marca o painel como sem cache e sem indexação e resolve os links curtos. Um segundo Worker responde 301 para o
www. - Backend (Supabase). Quatro Edge Functions em Deno, Postgres com RLS e 43 funções, Auth por código, Storage privado, Vault para o segredo do robô,
pg_cronepg_netpara os jobs. - Cliente. HTML, CSS e JavaScript sem framework e sem build. O painel fala direto com o PostgREST usando a chave publicável; a autorização é toda do banco.
05Por dentro
Schema. Onze tabelas públicas e duas privadas, criadas em 23 migrations. A denúncia fica em denuncias, sem contato. E-mail e telefone ficam em denuncia_contatos, com acesso mais restrito e expurgo próprio. O histórico está em denuncia_eventos, uma tabela só de inserção. A equipe e suas mudanças ficam em equipe e equipe_eventos. Links, cliques, atribuição de denúncias a links, acessos ao painel e a fila de cópias das provas completam o modelo. Um schema private, fora da Data API, guarda a configuração de segurança e as funções auxiliares.
Integridade no banco, não no cliente. São 55 constraints CHECK. As listas de categorias e plataformas são fechadas no banco e espelhadas no formulário e na Edge Function. Os campos "outro" existem exatamente quando a opção foi marcada. As perguntas condicionais são coerentes entre si (ninguém "recebeu resposta" sem ter recorrido). Telefone gravado sempre como DDD e número, com 10 ou 11 dígitos. Data da medida dentro do ano e nunca no futuro, em horário de Brasília.
Gravação atômica. A função registrar_denuncia só pode ser executada pela chave de serviço. Ela confere o consentimento, trava um advisory lock por hash de IP, aplica o limite de 5 envios por hora e 20 por dia, insere denúncia, contato, evento de criação e atribuição numa transação e devolve o protocolo. Colisão de protocolo, improvável, é tratada com nova tentativa.
Papéis como enum ordenado. leitor < analista < admin. Uma única função tem_papel(minimo) responde se quem chama tem pelo menos aquele papel, e todas as policies e funções a consultam.
Dashboard como uma função. dashboard(dias, plataforma, so_validadas) devolve um JSON com cerca de vinte blocos calculados numa só leitura: totais, jornada por plataforma, série diária, defasagem entre a medida e a denúncia, temas por frequência de palavras, provas a vencer, ritmo da triagem e, só para admin, a origem por link e campanha.
Fila de provas. provas_copias guarda estado, tentativas, próxima tentativa e vencimento real. O robô pega um item por vez com for update skip locked, no máximo dois ao mesmo tempo, na ordem de quem vence primeiro. Falha passageira volta à fila com espera de 15 min, 30 min, 1 h e 2 h, e desiste na quinta. Item travado há 10 minutos volta à fila.
Jobs. expurgar-contatos roda todo dia às 3 h de Brasília. copiar-provas roda a cada minuto, mas o comando SQL só dispara a chamada HTTP se houver item vencido na fila ou arquivo para apagar.
- Sem framework, sem build. O site tem 484 linhas de JavaScript. O painel tem três arquivos, cerca de 2.600 linhas, um por conjunto de abas. A CSP não permite CDN, então
supabase-js2.49.1 eqr-code-styling1.9.2 são servidos do próprio domínio. - Formulário em etapas com validação espelhada do servidor: a mesma regra de telefone existe no navegador, na Edge Function e numa função do banco. Caracteres invisíveis colados junto ao e-mail são removidos antes de validar.
- Atribuição. Se a visita chegou por um link curto ou por UTM, o site guarda isso na sessão, limpa a barra de endereço e envia junto com a denúncia.
- Sessão do painel em
sessionStorage: fecha o navegador, acabou a sessão. Trinta minutos parado encerra a sessão e registra o motivo. - Gráficos desenhados em SVG à mão no dashboard, sem biblioteca. O relatório PDF é gerado pela impressão do navegador, com marca d'água repetida e rodapé em todas as páginas.
- Testes de ponta a ponta com Playwright: formulário, dashboard e links rodam com a CSP de produção, Turnstile simulado e Supabase simulado. O QR gerado é lido de volta com
zbarimg. O teste do formulário passa o payload montado pelo navegador pela validação real da função, em Deno.
- Cloudflare Workers com assets estáticos (
run_worker_first), publicado comwrangler deploy. Um segundo Worker, semworkers.dev, responde 301 para owww. - Segredos. Duas chaves nas Edge Functions (secret do Turnstile e sal do hash de IP) e duas no Worker (uma chave de API dedicada que só executa
abrir_link, e o sal do hash diário de visitante). O segredo do robô fica no Vault e nunca sai do banco: o cron o lê e a função o confere por RPC. - Migrations versionadas com o histórico do remoto; a última foi renomeada para bater com a versão aplicada.
06Segurança
8 ataques considerados, 8 defesas em produção.
Scripts que enchem formulários, inflam números ou varrem o site atrás de brechas.
Robô inunda o formulário para inflar os números
Honeypot com 200 falso, Turnstile validado no servidor com hostname e ação, e limite de 5/h e 20/dia por IP contado dentro da transação com advisory lock.
Pular a interface e falar direto com o banco ou a API, com a chave pública na mão.
Usar a chave publicável do painel para ler denúncias ou contatos pela API
anon não tem grant em nada; authenticated só lê colunas liberadas e só com papel na equipe; a tabela de contatos não tem select, só a função ver_contato, auditada e limitada a 60 por hora.
Força bruta, criação de contas indevidas, redefinição de senha e tomada de conta.
Membro da equipe cadastra uma senha e entra sem o código do e-mail
tem_papel lê o claim amr do JWT e recusa sessões abertas por senha; convidar-membro repete a checagem; convites recusam contas pré-existentes.
Reutilizar um JWT depois de a pessoa sair da equipe ou fazer logout
A sessão precisa existir em auth.sessions e ter menos de 12 h; um trigger apaga as sessões de quem é removido ou muda de papel, e o acesso cai na requisição seguinte.
CSRF, webhooks falsos, tokens reaproveitados, links assinados e redirecionamento aberto.
Forjar X-Forwarded-For ou trocar de IPv6 para escapar do limite
A chave é o CF-Connecting-IP, definido pela Cloudflare e verificado em produção contra header falso; IPv6 é contado pelo /64; o hash leva sal secreto e a função recusa tudo sem ele.
Link de prova apontando para rede interna (SSRF) ou arquivo gigante
O robô só fala com hosts do WeTransfer por HTTPS sem porta, segue redirecionamentos à mão conferindo cada destino e cancela acima de 1 GB; o nome do arquivo é normalizado antes do Storage.
Link curto usado como open redirect ou QR levando a página de erro
O destino precisa começar com uma barra só e sem '..', o Worker reconstrói a URL no próprio domínio e qualquer falha vai para a página inicial; a chave do Worker só executa abrir_link.
Mexer em contagens, apagar a base, editar o histórico ou negar o que foi autorizado.
Admin forja ou antedata eventos do histórico
A equipe só tem grant de insert em denuncia_id, autor, tipo e nota, com tipo restrito a nota e exportação; status, criação, exclusão, data, IP e navegador vêm de triggers security definer e dos headers da requisição.
Borda
- Sete headers em toda resposta: CSP sem
inlinee sem CDN, HSTS de um ano com subdomínios,nosniff,X-Frame-Options: DENY,Referrer-Policy,Permissions-Policye COOP. O painel recebe aindaCache-Control: no-store,X-Robots-Tag: noindexe CORPsame-origin. - HTTP vira 301 para HTTPS antes de qualquer asset. O domínio antigo redireciona e foi removido das origens aceitas pelas funções.
- Os mesmos headers estão em
_headerscomo segunda camada.
Formulário público
A Edge Function enviar-denuncia processa nesta ordem: origem, método, tamanho, JSON, honeypot, Turnstile, validação, DNS do e-mail e só então a RPC.
- Origem: navegador de outro site não recebe nem o CORS.
- Tamanho: o corpo é lido em fluxo e cancelado ao passar de 32 KB, sem confiar no
Content-Length. - Honeypot: campo oculto preenchido recebe um 200 falso para o robô não insistir.
- Turnstile conferido no servidor com o IP do cliente, e a resposta precisa trazer o hostname do site e a ação
denuncia. Falha ou indisponibilidade do serviço recusam o envio. - Limite por IP: 5 por hora e 20 por dia. A chave vem de
CF-Connecting-IP, que a Cloudflare define e impede o cliente de forjar, medido em produção com umX-Forwarded-Forfalso. IPv6 é contado pelo prefixo /64. O IP nunca é gravado: sósha256(chave + sal), e a função recusa tudo se o sal tiver menos de 32 caracteres. - Validação e normalização: NFC, remoção de caracteres de controle, de marcas de direção de texto e de invisíveis de largura zero,
<e>proibidos em campos curtos, link sem usuário, senha, IP oulocalhost. E-mail em formato estrito, lista de descartáveis, 70 erros de digitação com sugestão de correção e consulta de MX ou A para domínios desconhecidos, com chave de emergência para desligar o DNS. - Metadados do cliente só se fizerem sentido: a origem precisa ser do próprio domínio e o horário de envio, até um dia de diferença.
- Logs sem dados pessoais: status, motivo e protocolo.
Banco
- Grants zerados por padrão.
anonnão acessa nada.authenticatedrecebe apenas o que o painel usa, coluna por coluna. Default privileges revogados para que objetos novos nasçam fechados. O schemaprivatefica fora da Data API. - 17 policies de RLS ativas, todas apoiadas em
tem_papel. Leitor lê denúncias e histórico. Analista altera sóstatuseduplicada_de(grant por coluna). Admin gerencia equipe e links. - Contatos nunca são lidos direto. A tabela não tem
selectpara a equipe.ver_contato(id)devolve um contato por chamada, exige analista, registra o eventocontato_lidona mesma transação e para em 60 por hora por pessoa.exportar_contatosexige admin, aceita até mil denúncias e registra a exportação. - Colunas invisíveis para a equipe:
ip_hash,user_agent,origem,enviado_em_clientee o hash do visitante dos cliques. - Histórico que a equipe não forja.
denuncia_eventossó aceita inserção denotae do registro de exportação, comautor = auth.uid(). Mudança de status, criação e exclusão são escritas por triggerssecurity definer. IP e navegador de cada ação vêm dos headers da requisição lidos no Postgres, não do cliente. - Exclusão só com registro. A equipe não apaga denúncias.
excluir_dados_titular(email)exige admin, deixa um evento com o protocolo e sem dado pessoal, apaga as notas (que podem citar o titular) e enfileira a remoção da cópia da prova. - Equipe protegida por trigger: nunca fica sem admin,
user_idnão muda e toda mudança de papel vira evento. - Funções
security definercomsearch_pathvazio erevoke execute from publicem tudo que não é chamado pelo painel.
Autenticação e sessão
- Sem senha. Sign-up e login anônimo desligados. Código de 8 dígitos por e-mail, válido por 10 minutos, com Turnstile no pedido e intervalo mínimo entre e-mails.
- Sessão aberta por senha não vale.
tem_papelinspeciona o claimamrdo JWT e recusa qualquer sessão com métodopassword.convidar-membrorepete a checagem antes de aceitar um admin. - JWT não basta. A sessão precisa existir em
auth.sessionse ter menos de 12 horas (configurável). Logout, remoção da equipe ou mudança de papel disparam um trigger que apaga as sessões da pessoa: o acesso cai na requisição seguinte. - Convite seguro.
convidar-membrovalida o admin no servidor do Auth, recusa contas pré-existentes (que poderiam ter senha), confirma o e-mail sem link clicável (antivírus de e-mail "clicam" e queimam o link) e apaga o usuário se a inserção na equipe falhar.
Auditoria
- Três fontes numa linha do tempo, só para admin: a Edge Function
registrar-acesso(código pedido, recusado, errado, login, saída, inatividade, sessão expirada), o hook de token do Auth (hook_token, registra cada token emitido e nunca bloqueia) e as ações sobre denúncias e equipe. - O painel só informa qual evento aconteceu. IP, país, navegador e identidade vêm do servidor. E-mail digitado antes do login fica marcado como não confirmado.
- Alertas: falhas por IP nas últimas 24 h, logins fora do painel (token do Auth sem login registrado na mesma sessão), contatos lidos e exportações.
registrar-acessoaceita 2 KB e 60 eventos por IP a cada 10 minutos.- Relatório PDF rastreável. Antes de gerar, o servidor grava a exportação com um código
REL-XXXX-XXXXe devolve nome e e-mail de quem pediu, vindos da tabela de equipe. Esse código e essa identidade vão na marca d'água e no rodapé de todas as páginas. Se o registro falhar, nada é gerado. Ctrl+P direto na Dashboard imprime só um aviso.
LGPD
- Consentimento com versão da política gravada por denúncia.
- Contato separado da denúncia, com leitura sob demanda e registrada.
- Direito de exclusão atendido por função que registra sem dado pessoal e apaga a cópia da prova.
- Retenção automática: hash de IP e navegador saem em 30 dias, auditoria da equipe em 180 dias, hash diário do visitante dos links em 30 dias, contatos numa data fixa.
- Logs das funções sem PII.
Robô de provas e links curtos
- Anti-SSRF: o link vem do denunciante. O robô só fala com hosts do WeTransfer, por HTTPS, sem porta, e segue redirecionamentos à mão conferindo cada destino. Download limitado a 1 GB e cancelado ao passar. Nome do arquivo normalizado antes de ir ao Storage.
- Autorização do robô: o cron envia o segredo do Vault num header; a função o confere no banco e responde 202 antes de trabalhar em segundo plano. As funções
robo_provas_*só executam com a chave de serviço. - Cópia e LGPD: se a denúncia foi apagada durante a cópia, o arquivo é removido ao final.
- Links curtos sem open redirect: o destino precisa começar com uma barra só, sem
.., e o Worker reconstrói a URL no próprio domínio. Qualquer falha leva à página inicial: um QR impresso nunca cai numa página de erro. Robôs de pré-visualização não contam. Máximo de 20 cliques por visitante por link por dia. O Worker usa uma chave de API própria que só executaabrir_link.
Auditorias e testes
- Auditoria de 10/10: dois achados confirmados (analista lia contatos sem registro; histórico forjável) e seis dependentes de configuração. Corrigidos na migration
correcoes_auditoria. - Auditoria de lançamento, 11/10: doze achados, de HTTP sem redirecionamento a sessão sem prazo, todos corrigidos em produção e documentados com rollback.
- 60 testes unitários em Deno e 8 em Node passam localmente sem rede. Treze arquivos de teste SQL cobrem constraints, RLS, sessão, auditoria, dashboard, links e provas, com rollback ao final. Três testes de ponta a ponta em Playwright.
07Desafios técnicos
Limite por IP que não pode ser burlado nem ter corrida
Rate limit em Edge Function sem estado compartilhado é fácil de burlar e difícil de contar certo. A solução foi mover a contagem para a transação de inserção: registrar_denuncia trava um advisory lock pelo hash do IP, conta a última hora e o último dia e só então insere. O hash usa um sal secreto, IPv6 é reduzido ao /64 e a chave vem do header que a Cloudflare controla, verificado em produção. Sem o sal, a função falha fechada.
Revogar sessão na hora com JWT sem estado
Um JWT vale até expirar, o que deixaria quem saiu da equipe com acesso por até uma hora. tem_papel passou a exigir que a sessão do token exista em auth.sessions e tenha menos de 12 horas, além de recusar sessões abertas por senha. Um trigger em equipe apaga as sessões de quem é removido ou muda de papel. Como toda policy e função passam por tem_papel, a regra vale para o sistema inteiro sem tocar no painel.
Provas que vencem em três dias
Os links do WeTransfer gratuito expiram antes de a triagem chegar. Em vez de pedir upload (mudança no formulário no meio da campanha), um trigger enfileira cada link, o cron só chama a função quando há trabalho, e a função copia o arquivo em fluxo direto da API pública do serviço para o Storage, sem passar pela memória. Tudo que não dá para copiar fica classificado e aparece na Dashboard para download manual. Nas primeiras horas o robô copiou 26 provas em cerca de três minutos, na ordem de vencimento.
Histórico que nem o admin consegue forjar
A primeira auditoria mostrou que um admin podia inserir eventos de status e de exclusão com data falsa. A correção tirou da equipe o grant de inserção nas colunas de data, origem e destino: hoje a equipe só insere nota e exportação, e tudo o mais é escrito por triggers security definer que carimbam IP e navegador lidos dos headers da requisição dentro do Postgres.
08Resultados
- No ar no mesmo dia do primeiro commit do backend. Três dias de desenvolvimento, 61 commits.
- 1.558 denúncias recebidas nos três primeiros dias, 480 com link de evidência e 140 no WeTransfer, medidas em 13/10 e documentadas no plano do robô.
- Duas auditorias de segurança antes do lançamento, com 20 achados corrigidos em produção.
- 68 testes automatizados passando sem rede, mais 13 suítes SQL e 3 testes de ponta a ponta.
- Zero dependências de build. Duas bibliotecas de terceiros no painel, servidas do próprio domínio.
- 61
- commits
- 3 dias
- período ativo
- 2
- autores
- 23
- migrations
- 13
- tabelas
- 17
- policies RLS ativas
- 43
- funções no banco
- 11
- triggers
- 55
- constraints CHECK
- 4
- edge functions
- 2
- jobs pg_cron
- 7 + 3
- headers de segurança
- 5/h · 20/dia por IP
- rate limit do formulário
- 68
- testes unitários
- 13
- suítes SQL
- 3
- testes e2e
- 20
- achados de auditoria corrigidos
- 1.558
- denúncias nos 3 primeiros dias
- 4.764
- linhas SQL
- 1.671
- linhas TypeScript
- 3.386
- linhas JavaScript
- 0
- dependências de build
como medimos
git rev-list --count HEAD
como medimos
git log: commits em 2026-10-10, 2026-10-11 e 2026-10-13
como medimos
git log --format=%an | sort -u (52 + 9 commits)
como medimos
ls supabase/migrations/*.sql | wc -l
como medimos
create table nas migrations: 11 em public, 2 em private
como medimos
23 create policy menos 6 drop policy nas migrations (inclui 1 em storage.objects)
como medimos
nomes únicos em create function nas migrations (19 em private, 24 em public)
como medimos
create trigger nas migrations
como medimos
constraint ... check nomeadas nas migrations
como medimos
supabase/functions/: enviar-denuncia, registrar-acesso, convidar-membro, copiar-provas
como medimos
cron.schedule nas migrations: expurgar-contatos (diário) e copiar-provas (a cada minuto, condicional)
como medimos
SEGURANCA em worker/index.js; mais 3 só em /painel
como medimos
limite_hora e limite_dia em registrar_denuncia (migration funcoes_registro)
como medimos
deno test enviar-denuncia (55) + copiar-provas (5) + node --test worker (8), rodados localmente sem rede
como medimos
supabase/tests/*.test.sql
como medimos
tests/e2e/formulario.mjs, painel-dashboard.mjs, painel-links.mjs (Playwright)
como medimos
docs/BACKEND.md: 2 confirmados + 6 de configuração (10/10) e 12 do lançamento (11/10)
como medimos
docs/PLANO_PROVAS.md, medido em 13/10/2026
como medimos
wc -l supabase/migrations e supabase/tests (36 arquivos)
como medimos
wc -l supabase/functions e tests/e2e/servidor.ts (17 arquivos)
como medimos
wc -l site, painel, worker e tests/e2e, sem vendor (8 arquivos)
como medimos
não há package.json na raiz; só playwright-core em tests/e2e
09Linha do tempo
- 10 out 2026
Landing page e formulário em quatro etapas publicados na Cloudflare Workers.
- 10 out 2026
Backend inteiro em um dia, em 8 fases: schema, RLS por papel, registrar_denuncia com limite por IP, Edge Function com Turnstile, login por código, painel e expurgo LGPD.
- 10 out 2026
Primeira auditoria de segurança; contatos passam a sair só por função auditada e o histórico deixa de ser forjável.
- 11 out 2026
Auditoria de lançamento com 12 achados corrigidos: HTTPS forçado, sessão com prazo e revogação, aba Auditoria, hook de token, e-mail e telefone estritos.
- 11 out 2026
Links curtos /r/<slug> com UTM, QR Code personalizado, atribuição da denúncia e métricas só para admin.
- 11 out 2026
Aba Dashboard com jornada por plataforma, temas, provas a vencer, triagem rápida e relatório PDF rastreável.
- 13 out 2026
Robô copiar-provas no ar: fila no banco, pg_cron condicional, cópia em fluxo para o Storage e prazo real de 3 dias.
10Stack
- HTML
- CSS
- JavaScript sem framework e sem build
- supabase-js 2.49.1 (local)
- qr-code-styling 1.9.2 (local)
- SVG desenhado à mão
- Impressão para PDF
- Supabase Edge Functions (Deno)
- PostgREST
- Cloudflare Workers
- Postgres
- RLS por papel
- pg_cron
- pg_net
- Supabase Vault
- Supabase Storage (bucket privado)
- Cloudflare Workers + assets estáticos
- Wrangler
- Supabase CLI
- SMTP próprio
- Cloudflare Turnstile validado no servidor
- Honeypot
- Rate limit por IP com advisory lock na transação
- Hash de IP com sal (IPv6 por /64)
- CSP sem inline e sem CDN
- HSTS, nosniff, X-Frame-Options, COOP, CORP
- Login por código de 8 dígitos, sem senha
- Sessão checada em auth.sessions (12 h) e revogada por trigger
- Grants por coluna e funções security definer
- Auditoria com IP e navegador lidos no servidor
- Relatório PDF com código rastreável
- Anti-SSRF no robô de provas
- Retenção automática (LGPD)
11Ficha técnica
- type
- formulário público + painel interno
- stack
- html · css · vanilla js · deno
- edge
- cloudflare workers + turnstile
- db
- postgres · rls · 43 funções · pg_cron
- auth
- código de 8 dígitos · sem senha · sessão 12 h
- jobs
- expurgo diário · robô de provas
- tests
- 68 unit · 13 sql · 3 e2e
- status
- concluído
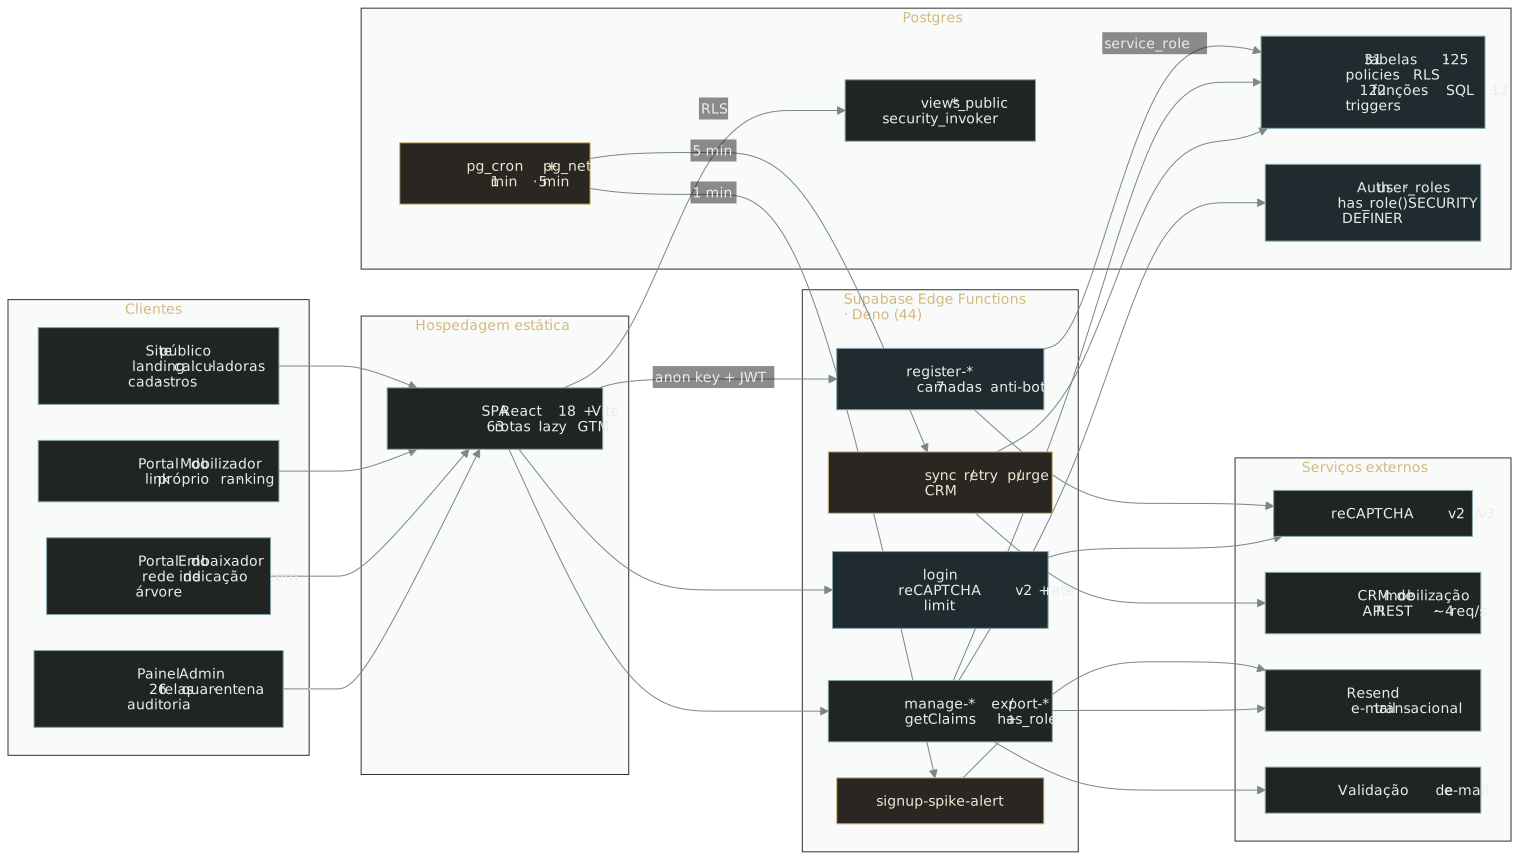
A plataforma da campanha pelo fim da escala 6x1: adesão nacional, rede de voluntários e defesa anti-bot em 7 camadas
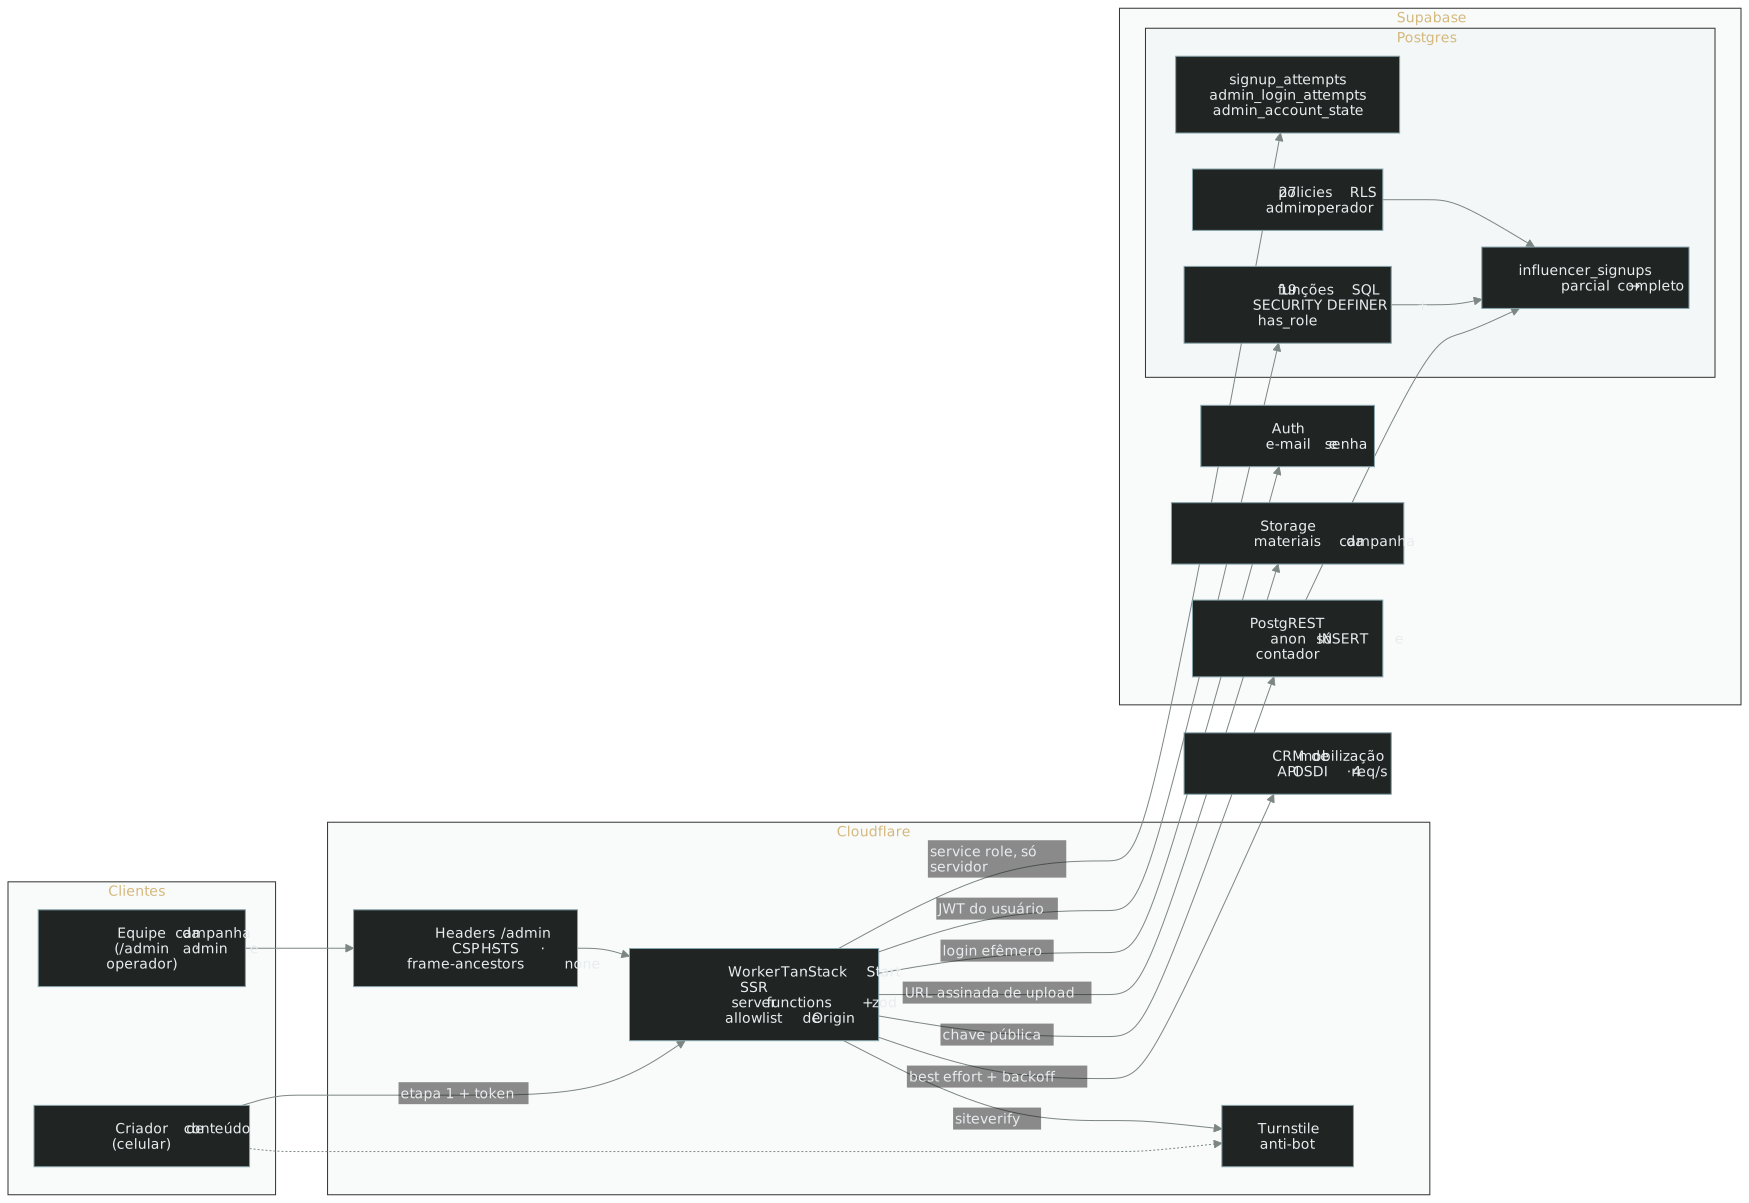
A plataforma que pôs milhares de criadores de conteúdo na campanha pelo fim das bets: cadastro nacional, contador público à prova de inflação e painel blindado contra força bruta.
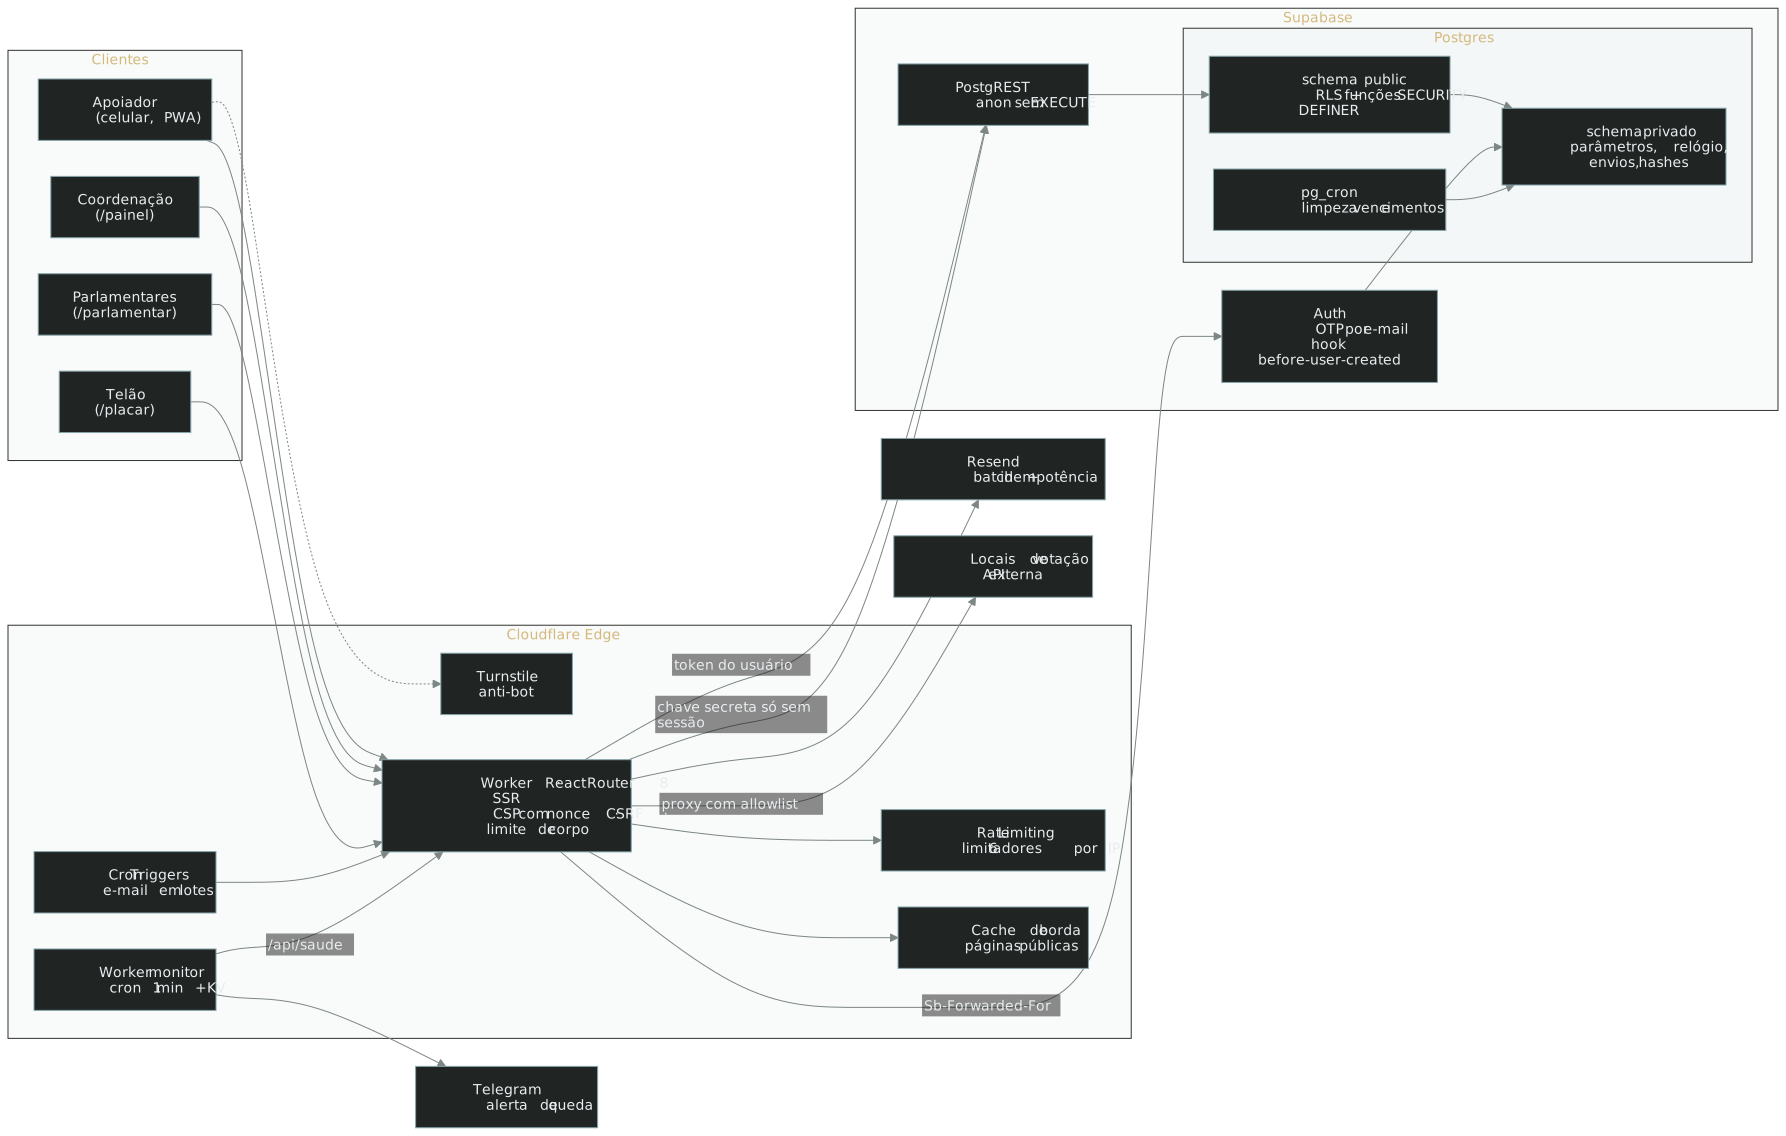
Mobilização de voluntários com prazo legal e público hostil: toda regra vale no banco.
Quer um sistema assim para a sua operação?
A Node projeta, constrói e protege plataformas sob medida para campanhas, mandatos e movimentos.
TECNOLOGIA E INTELIGÊNCIA POLÍTICA
© 2026 NODE. Todos os direitos reservados.