
P-16
Censura Digital
Un canal público de denuncias con un panel de triaje donde la autorización vive en la base de datos: RLS por rol, contactos solo mediante una función auditada, revocación inmediata de sesiones y un robot que guarda las pruebas antes de que expiren.
clienteComité digital de una campaña electoral mayoritaria nacional
Desarrollador responsable del backend, la base de datos, la seguridad, el panel interno, los enlaces y códigos QR, el robot de pruebas, las pruebas automatizadas y el despliegue
Un sitio estático con un formulario de cuatro pasos para denunciar remociones, pérdida de alcance y bloqueos de cuentas en plataformas digitales durante una campaña, más un panel interno con triaje, dashboard, informes PDF rastreables, enlaces cortos con códigos QR y auditoría de accesos. Edge Functions en Deno, Postgres con 17 policies de RLS y 43 funciones, inicio de sesión sin contraseña con código de 8 dígitos, límites por IP aplicados dentro de la transacción, retención automática conforme a la LGPD y un robot que copia en flujo las pruebas de WeTransfer a un bucket privado. En línea en tres días, con dos auditorías de seguridad corregidas en producción.
- supabase
- postgres
- rls
- edge
- cloudflare
- anti-bot
- rate-limiting
- lgpd
- audit-log
- pg-cron
- vanilla-js
- tests
01Sinopsis
Durante una campaña nacional, simpatizantes comenzaron a reportar que sus publicaciones eran eliminadas, perdían alcance o que sus cuentas eran bloqueadas en las redes sociales. El equipo digital necesitaba un canal público para reunir esas denuncias de forma organizada, con pruebas, y un equipo pequeño para hacer el triaje, validar y consolidar cifras lo bastante sólidas como para respaldar consultas formales a las plataformas.
Censura Digital es ese canal. De un lado, un sitio público con un formulario de cuatro pasos que devuelve un número de protocolo al final. Del otro, un panel interno donde el equipo hace el triaje de las denuncias, sigue un dashboard, genera informes PDF rastreables, crea enlaces cortos con códigos QR para la difusión y audita cada acceso. Un robot guarda una copia de las pruebas enviadas mediante enlaces que expiran.
Todo se diseñó en torno a un hecho: cada denuncia contiene datos personales y puede revelar opinión política, algo que la ley brasileña de protección de datos (LGPD) trata como dato sensible. Por eso las reglas de acceso no viven en el panel. Viven en la base de datos, y el panel solo oculta botones. El sistema entró en línea tras tres días de desarrollo y pasó por dos auditorías de seguridad, con las correcciones aplicadas en producción antes del lanzamiento.
02El problema
- Plazo corto, volumen impredecible. El canal tenía que estar en línea en pocos días, unas semanas antes del final de la elección, y soportar cualquier volumen sin caerse ni dejar que robots inflaran las cifras.
- Datos sensibles, equipo rotativo. El e-mail, el teléfono y la propia denuncia son datos personales. El equipo de triaje cambia a lo largo de la campaña. Quien sale debe perder el acceso de inmediato, y todo lo que alguien vio o exportó debe quedar registrado.
- Pruebas que desaparecen. Los denunciantes envían las pruebas como enlace. Los enlaces gratuitos de WeTransfer expiran a los tres días, según lo medido contra la API del servicio, y la prueba desaparece antes de que el equipo llegue a ella.
- Operación ligera. Sin equipo de infraestructura. El sistema tenía que ser estático en el borde, sin paso de build y con la menor cantidad posible de piezas móviles.
03La solución
Un formulario público de cuatro pasos. Contacto, qué pasó, cómo reaccionó la plataforma y qué vino después. Once categorías de restricción y diez plataformas en listas cerradas, un campo "Otro" obligatorio exactamente cuando esa opción está marcada, formato de fecha brasileño, teléfono validado contra el plan de numeración nacional y e-mail con verificación de dominio. Al final, un protocolo aleatorio de ocho caracteres sin letras ambiguas.
Un panel interno con cinco pestañas, al que se accede con un código de ocho dígitos enviado por e-mail, sin contraseñas:
- Denuncias: cola de casos nuevos, atajos de teclado para aceptar, validar o descartar, marcado de duplicados, reclasificación de categoría, notas, datos de contacto mostrados a pedido y siempre registrados, exportación CSV.
- Dashboard: totales, variación frente al período anterior, el recorrido del denunciante por plataforma (notificado, recibió un motivo, apeló, obtuvo respuesta, contenido restaurado), serie diaria, mapas de calor por hora y día de la semana, temas recurrentes en las denuncias, pruebas que vencen en 48 h, ritmo del triaje. Filtros por período, plataforma y "solo validadas". Informe PDF con un código rastreable.
- Equipo: invitación por e-mail con un rol (lector, analista o admin), cambios de rol, remoción y solicitudes de borrado de la LGPD.
- Auditoría: una línea de tiempo de cada solicitud de código, inicio de sesión, cierre por inactividad, consulta de contacto, exportación y cambio en el equipo, con IP y navegador leídos en el servidor.
- Enlaces: enlaces cortos con parámetros UTM, códigos QR personalizados en PNG y SVG, conteo de clics y escaneos, únicos diarios y conversión en denuncias, por campaña, fuente e influencer.
Robot de pruebas. Cada denuncia con un enlace de WeTransfer entra en una cola. Un job de la base de datos llama a una Edge Function solo cuando hay trabajo. La función copia el archivo en flujo a un bucket privado, clasifica lo que no se puede copiar (expirado, protegido con contraseña, más de 1 GB) y marca la prueba como guardada.
Retención automática. Un job diario borra el hash de IP y la cadena del navegador a los 30 días, elimina la auditoría de accesos a los 180 días y remueve todos los datos de contacto en una fecha fija, 180 días después del final de la elección.
- La autorización vive por completo en la base de datos: 17 policies de RLS, grants por columna y una función tem_papel que además exige una sesión viva en auth.sessions, de menos de 12 h y con inicio de sesión sin contraseña. El panel solo oculta botones.
- Los datos de contacto del denunciante nunca se leen directamente: ver_contato devuelve uno a la vez, exige analista, registra el acceso en la misma transacción y se detiene en 60 por hora.
- Un límite de 5 envíos por hora y 20 por día contado dentro de la transacción de inserción, con advisory lock sobre el hash de IP y una clave tomada del header que controla Cloudflare.
- Un historial que ni el admin puede falsificar: el equipo solo inserta notas; estado, creación, eliminación, IP y navegador los escriben triggers a partir de los headers de la solicitud.
- Un robot que copia en flujo las pruebas de WeTransfer a un bucket privado antes de que expiren en 3 días, con anti-SSRF, backoff y eliminación automática ante solicitudes de borrado de la LGPD.
- Informe PDF rastreable: un código REL-XXXX-XXXX y la identidad de quien lo solicitó, ambos provenientes del servidor, en la marca de agua de todas las páginas y en el registro de auditoría.
- Sin framework y sin build: sitio y panel en HTML, CSS y JavaScript puros, una CSP sin CDN, 68 pruebas unitarias sin red y 3 pruebas de punta a punta con Playwright.
04Arquitectura
Leer el diagrama como lista (14 componentes, 18 conexiones)
Componentes
- Cloudflare: Worker<br>HTTPS 301 · headers · /r/slug, Recursos estáticos<br>sitio + panel, Turnstile
- Supabase: enviar-denuncia, registrar-acesso, convidar-membro, copiar-provas, Auth · código de 8 dígitos, Postgres<br>RLS · 43 funciones · pg_cron, Storage · bucket privado, Vault
Conexiones
- Denunciante → Worker<br>HTTPS 301 · headers · /r/slug
- Worker<br>HTTPS 301 · headers · /r/slug → Recursos estáticos<br>sitio + panel
- Equipo → Worker<br>HTTPS 301 · headers · /r/slug
- Denunciante → enviar-denuncia (JSON + token)
- enviar-denuncia → Turnstile (siteverify)
- enviar-denuncia → Postgres<br>RLS · 43 funciones · pg_cron (rpc registrar_denuncia)
- Equipo → Auth · código de 8 dígitos (OTP)
- Auth · código de 8 dígitos → Postgres<br>RLS · 43 funciones · pg_cron (hook_token)
- Equipo → Postgres<br>RLS · 43 funciones · pg_cron (PostgREST con JWT)
- Equipo → registrar-acesso
- registrar-acesso → Postgres<br>RLS · 43 funciones · pg_cron
- Equipo → convidar-membro
- convidar-membro → Auth · código de 8 dígitos
- Worker<br>HTTPS 301 · headers · /r/slug → Postgres<br>RLS · 43 funciones · pg_cron (rpc abrir_link<br>clave dedicada)
- Postgres<br>RLS · 43 funciones · pg_cron → copiar-provas (pg_cron + pg_net)
- copiar-provas → WeTransfer (API pública)
- copiar-provas → Storage · bucket privado
- Vault → Postgres<br>RLS · 43 funciones · pg_cron (secreto del robot)
Tres piezas, ninguna de ellas un servidor que mantener:
- Borde (Cloudflare Workers). Un Worker se ejecuta antes de los assets estáticos: fuerza HTTPS, redirige el dominio antiguo, aplica los headers de seguridad, marca el panel como sin caché y sin indexación, y resuelve los enlaces cortos. Un segundo Worker responde 301 para
www. - Backend (Supabase). Cuatro Edge Functions en Deno, Postgres con RLS y 43 funciones, Auth por código, Storage privado, Vault para el secreto del robot,
pg_cronypg_netpara los jobs. - Cliente. HTML, CSS y JavaScript sin framework y sin build. El panel habla directamente con PostgREST usando la clave publicable; la autorización es tarea exclusiva de la base de datos.
05Por dentro
Esquema. Once tablas públicas y dos privadas, creadas a lo largo de 23 migraciones. La denuncia vive en denuncias, sin datos de contacto. El e-mail y el teléfono viven en denuncia_contatos, con acceso más restringido y su propia purga. El historial está en denuncia_eventos, una tabla de solo inserción. El equipo y sus cambios están en equipe y equipe_eventos. Enlaces, clics, atribución de denuncia a enlace, registros de acceso al panel y la cola de copia de pruebas completan el modelo. Un esquema private, fuera de la Data API, guarda la configuración de seguridad y las funciones auxiliares.
Integridad en la base de datos, no en el cliente. 55 constraints CHECK. Las listas de categoría y plataforma están cerradas en la base de datos y reflejadas en el formulario y en la Edge Function. Los campos "Otro" existen exactamente cuando la opción fue marcada. Las preguntas condicionales son coherentes entre sí (nadie "obtuvo respuesta" sin haber apelado). Los teléfonos siempre se guardan como código de área más número, 10 u 11 dígitos. La fecha de la restricción debe caer dentro del año y nunca en el futuro, en hora de Brasilia.
Escritura atómica. registrar_denuncia solo puede ejecutarse con la clave de servicio. Verifica el consentimiento, toma un advisory lock sobre el hash de IP, aplica el límite de 5 envíos por hora y 20 por día, inserta denuncia, contacto, evento de creación y atribución en una sola transacción y devuelve el protocolo. Una colisión de protocolo, por improbable que sea, se reintenta.
Roles como enum ordenado. reader < analyst < admin. Una única función tem_papel(minimum) responde si quien llama tiene al menos ese rol, y toda policy y toda función la consultan.
El dashboard es una función. dashboard(days, platform, validated_only) devuelve un documento JSON con unos veinte bloques calculados en una sola lectura: totales, recorrido por plataforma, serie diaria, demora entre la restricción y la denuncia, temas por frecuencia de palabras, pruebas a punto de expirar, ritmo del triaje y, solo para admins, origen por enlace y campaña.
Cola de pruebas. provas_copias guarda estado, intentos, próximo intento y la fecha real de expiración. El robot toma un ítem a la vez con for update skip locked, como máximo dos en curso, en orden de vencimiento más próximo. Las fallas transitorias vuelven a la cola con un backoff de 15 min, 30 min, 1 h y 2 h y se abandonan en el quinto intento. Un ítem atascado durante 10 minutos vuelve a la cola.
Jobs. expurgar-contatos se ejecuta a diario a las 3 a. m., hora de Brasilia. copiar-provas se ejecuta cada minuto, pero el comando SQL solo dispara la llamada HTTP cuando hay un ítem pendiente en la cola o un archivo por borrar.
- Sin framework, sin build. El sitio tiene 484 líneas de JavaScript. El panel tiene tres archivos, unas 2.600 líneas, uno por grupo de pestañas. La CSP no permite CDN, así que
supabase-js2.49.1 yqr-code-styling1.9.2 se sirven desde el propio dominio del sitio. - Un formulario por pasos con validación espejada del servidor: la misma regla de teléfono existe en el navegador, en la Edge Function y en una función de la base de datos. Los caracteres invisibles pegados junto con un e-mail se eliminan antes de validar.
- Atribución. Si la visita llegó por un enlace corto o con parámetros UTM, el sitio lo guarda en el almacenamiento de sesión, limpia la barra de direcciones y lo envía junto con la denuncia.
- Sesión del panel en
sessionStorage: al cerrar el navegador, la sesión desaparece. Treinta minutos de inactividad terminan la sesión y registran el motivo. - Gráficos SVG dibujados a mano en el dashboard, sin biblioteca de gráficos. El informe PDF se genera mediante el flujo de impresión del navegador, con una marca de agua repetida y un pie de página en cada página.
- Pruebas de punta a punta con Playwright: formulario, dashboard y enlaces se ejecutan bajo la CSP de producción con Turnstile y Supabase simulados. El código QR generado se vuelve a leer con
zbarimg. La prueba del formulario pasa el payload que armó el navegador por la validación real de la función, en Deno.
- Cloudflare Workers con assets estáticos (
run_worker_first), publicados conwrangler deploy. Un segundo Worker, sin rutaworkers.dev, responde 301 parawww. - Secretos. Dos en las Edge Functions (el secreto de Turnstile y la sal del hash de IP) y dos en el Worker (una clave de API dedicada que solo puede ejecutar
abrir_link, y la sal del hash diario de visitantes). El secreto del robot vive en Vault y nunca sale de la base de datos: el cron lo lee y la función lo verifica mediante un RPC. - Migraciones versionadas sincronizadas con el historial remoto; la última fue renombrada para coincidir con la versión aplicada.
06Seguridad
8 ataques considerados, 8 defensas en producción.
Scripts que saturan formularios, inflan cifras o rastrean el sitio buscando brechas.
Un robot inunda el formulario para inflar las cifras
Honeypot con un 200 falso, Turnstile verificado en el servidor con hostname y acción, y un límite de 5/h y 20/día por IP contado dentro de la transacción con advisory lock.
Saltarse la interfaz y hablar directo con la base o la API, con la clave pública en mano.
Usar la clave publicable del panel para leer denuncias o contactos por la API
anon no tiene grants sobre nada; authenticated solo lee las columnas permitidas y solo con un rol en el equipo; la tabla de contactos no tiene select, solo la función auditada ver_contato, limitada a 60 por hora.
Fuerza bruta, creación indebida de cuentas, restablecimiento de contraseña y robo de cuenta.
Un miembro del equipo registra una contraseña y entra sin el código del e-mail
tem_papel lee el claim amr del JWT y rechaza las sesiones abiertas con contraseña; convidar-membro repite la verificación; las invitaciones rechazan cuentas preexistentes.
Reutilizar un JWT después de que la persona deja el equipo o cierra sesión
La sesión debe existir en auth.sessions y tener menos de 12 h; un trigger borra las sesiones de quien es removido o cambia de rol, y el acceso cae en la siguiente solicitud.
CSRF, webhooks falsos, tokens reutilizados, enlaces firmados y redirección abierta.
Falsificar X-Forwarded-For o rotar direcciones IPv6 para eludir el límite
La clave es CF-Connecting-IP, definido por Cloudflare y verificado en producción contra un header falsificado; IPv6 se cuenta por /64; el hash lleva sal secreta y la función rechaza todo sin ella.
Un enlace de prueba que apunta a una red interna (SSRF) o a un archivo gigante
El robot solo habla con hosts de WeTransfer por HTTPS sin puerto personalizado, sigue las redirecciones a mano verificando cada salto y cancela por encima de 1 GB; el nombre del archivo se normaliza antes de llegar a Storage.
Un enlace corto usado como open redirect o un código QR que lleva a una página de error
El destino debe empezar con una sola barra y no contener '..', el Worker reconstruye la URL en su propio dominio y cualquier falla lleva a la página de inicio; la clave del Worker solo puede ejecutar abrir_link.
Alterar conteos, borrar la base, editar el historial o negar lo que fue autorizado.
Un admin falsifica o antedata eventos del historial
El equipo solo tiene grant de insert en denuncia_id, autor, tipo y nota, con tipo restringido a notas y exportaciones; estado, creación, eliminación, fecha, IP y navegador provienen de triggers security definer y de los headers de la solicitud.
Borde
- Siete headers en cada respuesta: una CSP sin
inliney sin CDN, HSTS de un año con subdominios,nosniff,X-Frame-Options: DENY,Referrer-Policy,Permissions-Policyy COOP. El panel recibe ademásCache-Control: no-store,X-Robots-Tag: noindexy CORPsame-origin. - HTTP se convierte en un 301 a HTTPS antes de servir cualquier asset. El dominio antiguo redirige y fue retirado de los orígenes aceptados por las funciones.
- Los mismos headers están en
_headerscomo segunda capa.
Formulario público
La Edge Function enviar-denuncia procesa en este orden: origen, método, tamaño, JSON, honeypot, Turnstile, validación, DNS del e-mail y solo entonces el RPC.
- Origen: un navegador en otro sitio ni siquiera recibe headers CORS.
- Tamaño: el cuerpo se lee como stream y se cancela por encima de 32 KB, sin confiar en
Content-Length. - Honeypot: un campo oculto rellenado recibe un 200 falso para que el robot no reintente.
- Turnstile verificado en el servidor con la IP del cliente, y la respuesta debe traer el hostname del sitio y la acción
denuncia. Una verificación fallida o no disponible rechaza el envío. - Límite por IP: 5 por hora y 20 por día. La clave viene de
CF-Connecting-IP, que Cloudflare define e impide que el cliente falsifique, medido en producción con unX-Forwarded-Forfalsificado. IPv6 se cuenta por prefijo /64. La IP nunca se guarda: solosha256(key + salt), y la función rechaza todo si la sal tiene menos de 32 caracteres. - Validación y normalización: NFC, eliminación de caracteres de control, marcas de dirección de texto e invisibles de ancho cero,
<y>prohibidos en campos cortos, enlaces sin credenciales, IP nilocalhost. Formato de e-mail estricto, una lista de dominios desechables, 70 errores de tipeo comunes con sugerencia de corrección y una consulta MX o A para dominios desconocidos, con un interruptor de emergencia para desactivar el DNS. - Metadatos del cliente solo cuando tienen sentido: el origen debe ser el propio dominio del sitio y la marca de tiempo del cliente debe estar dentro de un día.
- Logs sin datos personales: estado, motivo y protocolo.
Base de datos
- Cero grants por defecto.
anonno tiene acceso a nada.authenticatedrecibe solo lo que usa el panel, columna por columna. Los privilegios por defecto están revocados, así que los objetos nuevos nacen cerrados. El esquemaprivateestá fuera de la Data API. - 17 policies de RLS activas, todas respaldadas por
tem_papel. Los lectores leen denuncias e historial. Los analistas solo pueden actualizarstatusyduplicada_de(grant por columna). Los admins gestionan el equipo y los enlaces. - Los contactos nunca se leen directamente. La tabla no tiene
selectpara el equipo.ver_contato(id)devuelve un contacto por llamada, exige analista, escribe un eventocontato_lidoen la misma transacción y se detiene en 60 por hora por persona.exportar_contatosexige admin, acepta hasta mil denuncias y registra la exportación. - Columnas invisibles para el equipo:
ip_hash,user_agent,origem,enviado_em_clientey el hash de visitante en los clics de enlaces. - Un historial que el equipo no puede falsificar.
denuncia_eventossolo acepta inserciones denotay del registro de exportación, conautor = auth.uid(). Los cambios de estado, la creación y la eliminación los escriben triggerssecurity definer. La IP y el navegador de cada acción provienen de los headers de la solicitud leídos dentro de Postgres, no del cliente. - Eliminación solo con registro. El equipo no puede borrar denuncias.
excluir_dados_titular(email)exige admin, deja un evento con el protocolo y sin datos personales, borra las notas (que pueden mencionar al titular de los datos) y pone en cola la eliminación de la copia de las pruebas. - Equipo protegido por trigger: nunca sin un admin,
user_ides inmutable y cada cambio de rol se convierte en un evento. - Funciones
security definerconsearch_pathvacío, yrevoke execute from publicen todo lo que el panel no llama.
Autenticación y sesiones
- Sin contraseñas. El registro y el inicio de sesión anónimo están desactivados. Un código de ocho dígitos por e-mail, válido por 10 minutos, con Turnstile en la solicitud y un intervalo mínimo entre e-mails.
- No se aceptan sesiones con contraseña.
tem_papelinspecciona el claimamrdel JWT y rechaza cualquier sesión abierta con el métodopassword.convidar-membrorepite la verificación antes de aceptar a un admin. - Un JWT no basta. La sesión debe existir en
auth.sessionsy tener menos de 12 horas (configurable). El cierre de sesión, la remoción del equipo o un cambio de rol disparan un trigger que borra las sesiones de la persona: el acceso cae en la siguiente solicitud. - Invitaciones seguras.
convidar-membrovalida al admin contra el servidor de Auth, rechaza cuentas preexistentes (que podrían tener contraseña), confirma el e-mail sin un enlace clicable (los antivirus de correo "hacen clic" y queman esos enlaces) y borra al usuario si falla la inserción en el equipo.
Auditoría
- Tres fuentes en una sola línea de tiempo, solo para admins: la Edge Function
registrar-acesso(código solicitado, rechazado, incorrecto, inicio de sesión, cierre de sesión, inactividad, sesión expirada), el hook de token de Auth (hook_token, registra cada token emitido y nunca bloquea) y las acciones sobre denuncias y equipo. - El panel solo dice qué evento ocurrió. La IP, el país, el navegador y la identidad vienen del servidor. Un e-mail escrito antes del inicio de sesión se marca como no confirmado.
- Alertas: fallas por IP en las últimas 24 h, inicios de sesión fuera del panel (un token de Auth sin inicio de sesión en el panel en la misma sesión), consultas de contacto y exportaciones.
registrar-acessoacepta 2 KB y 60 eventos por IP cada 10 minutos.- Informe PDF rastreable. Antes de generarlo, el servidor registra la exportación con un código
REL-XXXX-XXXXy devuelve el nombre y el e-mail de quien lo solicita desde la tabla del equipo. Ese código y esa identidad van en la marca de agua y en el pie de cada página. Si el registro falla, no se genera nada. Un Ctrl+P directo sobre el dashboard imprime solo un aviso.
LGPD
- Consentimiento guardado por denuncia con la versión de la política.
- Contacto separado de la denuncia, leído a pedido y registrado.
- Derecho de eliminación atendido por una función que registra sin datos personales y borra la copia de las pruebas.
- Retención automática: hash de IP y navegador eliminados a los 30 días, auditoría del equipo a los 180 días, hash diario de visitantes en los enlaces a los 30 días, contactos en una fecha fija.
- Logs de las funciones sin datos personales identificables.
Robot de pruebas y enlaces cortos
- Anti-SSRF: el enlace viene del denunciante. El robot solo habla con hosts de WeTransfer, por HTTPS, sin puerto personalizado, y sigue las redirecciones a mano verificando cada salto. Las descargas tienen un tope de 1 GB y se cancelan por encima de eso. Los nombres de archivo se normalizan antes de llegar a Storage.
- Autorización del robot: el cron envía el secreto de Vault en un header; la función lo verifica en la base de datos y responde 202 antes de trabajar en segundo plano. Las funciones
robo_provas_*solo se ejecutan con la clave de servicio. - Copia y LGPD: si la denuncia fue eliminada durante la copia, el archivo se borra al final.
- Enlaces cortos sin open redirect: el destino debe empezar con una sola barra, no contener
.., y el Worker reconstruye la URL en su propio dominio. Cualquier falla lleva a la página de inicio: un código QR impreso nunca termina en una página de error. Los robots de vista previa de enlaces no se cuentan. Como máximo 20 clics por visitante por enlace por día. El Worker usa su propia clave de API, que solo puede ejecutarabrir_link.
Auditorías y pruebas
- Auditoría del 10 de octubre: dos hallazgos confirmados (los analistas podían leer contactos sin registro; el historial podía falsificarse) y seis dependientes de configuración. Corregidos en la migración
correcoes_auditoria. - Auditoría de lanzamiento, 11 de octubre: doce hallazgos, desde HTTP sin redirección hasta sesiones sin expiración, todos corregidos en producción y documentados con pasos de rollback.
- 60 pruebas unitarias en Deno y 8 pruebas en Node pasan localmente sin red. Trece archivos de pruebas SQL cubren constraints, RLS, sesiones, auditoría, dashboard, enlaces y pruebas, con rollback al final. Tres pruebas de punta a punta con Playwright.
07Desafíos técnicos
Un límite por IP que no se puede eludir y sin condición de carrera
El rate limiting en una Edge Function sin estado compartido es fácil de eludir y difícil de contar correctamente. La solución fue llevar el conteo a la transacción de inserción: registrar_denuncia toma un advisory lock sobre el hash de IP, cuenta la última hora y el último día y solo entonces inserta. El hash usa una sal secreta, IPv6 se reduce a su /64 y la clave viene del header que controla Cloudflare, verificado en producción. Sin la sal, la función falla cerrada.
Revocación inmediata de sesiones con JWT sin estado
Un JWT es válido hasta que expira, lo que dejaría a alguien removido del equipo con acceso hasta por una hora. tem_papel ahora exige que la sesión del token exista en auth.sessions y tenga menos de 12 horas, además de rechazar las sesiones con contraseña. Un trigger en equipe borra las sesiones de quien es removido o cambia de rol. Como toda policy y toda función pasan por tem_papel, la regla se aplica a todo el sistema sin tocar el panel.
Pruebas que expiran en tres días
Los enlaces gratuitos de WeTransfer expiran antes de que el triaje llegue a ellos. En lugar de pedir subidas de archivos (un cambio en el formulario en plena campaña), un trigger pone cada enlace en cola, el cron llama a la función solo cuando hay trabajo, y la función copia el archivo en flujo directamente desde la API pública del servicio a Storage, sin cargarlo en memoria. Lo que no se puede copiar se clasifica y se muestra en el dashboard para descarga manual. En sus primeras horas, el robot copió 26 archivos en unos tres minutos, en orden de vencimiento.
Un historial que ni siquiera el admin puede falsificar
La primera auditoría mostró que un admin podía insertar eventos de estado y de eliminación con fechas falsas. La corrección quitó el grant de insert del equipo sobre las columnas de fecha, origen y destino: hoy el equipo solo inserta nota y registros de exportación, y todo lo demás lo escriben triggers security definer que registran la IP y el navegador leídos de los headers de la solicitud dentro de Postgres.
08Resultados
- En línea el mismo día del primer commit del backend. Tres días de desarrollo, 61 commits.
- 1.558 denuncias recibidas en los primeros tres días, 480 con enlace de prueba y 140 en WeTransfer, medido el 13 de octubre y documentado en el plan del robot.
- Dos auditorías de seguridad antes del lanzamiento, con 20 hallazgos corregidos en producción.
- 68 pruebas automatizadas que pasan sin red, más 13 suites SQL y 3 pruebas de punta a punta.
- Cero dependencias de build. Dos bibliotecas de terceros en el panel, servidas desde el propio dominio del sitio.
- 61
- compromisos
- 3 días
- Período activo
- 2
- autores
- 23
- Migraciones
- 13
- cuadros
- 17
- policies de RLS activas
- 43
- funciones de base de datos
- 11
- desencadenantes
- 55
- constraints CHECK
- 4
- funciones de borde
- 2
- Trabajos de pg_cron
- 7 + 3
- cabeceras de seguridad
- 5/h · 20/día por IP
- límite de envíos del formulario
- 68
- pruebas unitarias
- 13
- suites SQL
- 3
- pruebas e2e
- 20
- hallazgos de auditoría corregidos
- 1,558
- denuncias en los 3 primeros días
- 4,764
- Líneas SQL
- 1,671
- Líneas TypeScript
- 3,386
- líneas de JavaScript
- 0
- dependencias de build
cómo lo medimos
git rev-list --cuenta la cabeza
cómo lo medimos
git log: commits del 2026-10-10, 2026-10-11 y 2026-10-13
cómo lo medimos
git log --format=%an | sort -u (52 + 9 commits)
cómo lo medimos
es supabase/migrations/*.sql wc -l
cómo lo medimos
create table en las migraciones: 11 en public, 2 en private
cómo lo medimos
23 create policy menos 6 drop policy en las migraciones (incluye 1 en storage.objects)
cómo lo medimos
nombres únicos en create function en las migraciones (19 en private, 24 en public)
cómo lo medimos
create trigger en las migraciones
cómo lo medimos
constraint ... check con nombre en las migraciones
cómo lo medimos
supabase/functions/: enviar-denuncia, registrar-acesso, convidar-membro, copiar-provas
cómo lo medimos
cron.schedule en las migraciones: expurgar-contatos (diario) y copiar-provas (cada minuto, condicional)
cómo lo medimos
SEGURANCA en worker/index.js; más 3 solo en /painel
cómo lo medimos
limite_hora y limite_dia en registrar_denuncia (migración funcoes_registro)
cómo lo medimos
deno test enviar-denuncia (55) + copiar-provas (5) + node --test worker (8), ejecutadas localmente sin red
cómo lo medimos
supabase/tests/*.test.sql
cómo lo medimos
tests/e2e/formulario.mjs, painel-dashboard.mjs, painel-links.mjs (Playwright)
cómo lo medimos
docs/BACKEND.md: 2 confirmados + 6 de configuración (10 de octubre) y 12 del lanzamiento (11 de octubre)
cómo lo medimos
docs/PLANO_PROVAS.md, medido el 13 de octubre de 2026
cómo lo medimos
wc -l supabase/migrations y supabase/tests (36 archivos)
cómo lo medimos
wc -l supabase/functions y tests/e2e/servidor.ts (17 archivos)
cómo lo medimos
wc -l site, panel, worker y tests/e2e, sin vendor (8 archivos)
cómo lo medimos
no hay package.json en la raíz; solo playwright-core en tests/e2e
09Línea de tiempo
- 10 oct 2026
Landing page y formulario de cuatro pasos publicados en Cloudflare Workers.
- 10 oct 2026
Todo el backend en un día, en 8 fases: esquema, RLS por rol, registrar_denuncia con límite por IP, Edge Function con Turnstile, inicio de sesión por código, panel y purga LGPD.
- 10 oct 2026
Primera auditoría de seguridad; los contactos pasan a salir solo mediante una función auditada y el historial deja de poder falsificarse.
- 11 oct 2026
Auditoría de lanzamiento con 12 hallazgos corregidos: HTTPS forzado, expiración y revocación de sesiones, pestaña Auditoría, hook de token, validación estricta de e-mail y teléfono.
- 11 oct 2026
Enlaces cortos /r/<slug> con UTM, códigos QR personalizados, atribución de denuncias y métricas solo para admin.
- 11 oct 2026
Pestaña Dashboard con recorrido por plataforma, temas, pruebas por vencer, triaje rápido e informe PDF rastreable.
- 13 oct 2026
Robot copiar-provas en línea: cola en la base de datos, pg_cron condicional, copia en flujo a Storage y el plazo real de 3 días.
10Stack
- HTML
- CSS
- JavaScript sem framework e sem build
- supabase-js 2.49.1 (local)
- qr-code-styling 1.9.2 (local)
- SVG desenhado à mão
- Impressão para PDF
- Supabase Edge Functions (Deno)
- PostgREST
- Cloudflare Workers
- Postgres
- RLS por papel
- pg_cron
- pg_net
- Supabase Vault
- Supabase Storage (bucket privado)
- Cloudflare Workers + assets estáticos
- Wrangler
- Supabase CLI
- SMTP próprio
- Cloudflare Turnstile validado no servidor
- Honeypot
- Rate limit por IP com advisory lock na transação
- Hash de IP com sal (IPv6 por /64)
- CSP sem inline e sem CDN
- HSTS, nosniff, X-Frame-Options, COOP, CORP
- Login por código de 8 dígitos, sem senha
- Sessão checada em auth.sessions (12 h) e revogada por trigger
- Grants por coluna e funções security definer
- Auditoria com IP e navegador lidos no servidor
- Relatório PDF com código rastreável
- Anti-SSRF no robô de provas
- Retenção automática (LGPD)
11Ficha técnica
- type
- formulario público + panel interno
- stack
- html · css · vanilla js · deno
- edge
- cloudflare workers + turnstile
- db
- postgres · rls · 43 funciones · pg_cron
- auth
- código de 8 dígitos · sin contraseña · sesión de 12 h
- jobs
- purga diaria · robot de pruebas
- tests
- 68 unit · 13 sql · 3 e2e
- status
- Completado
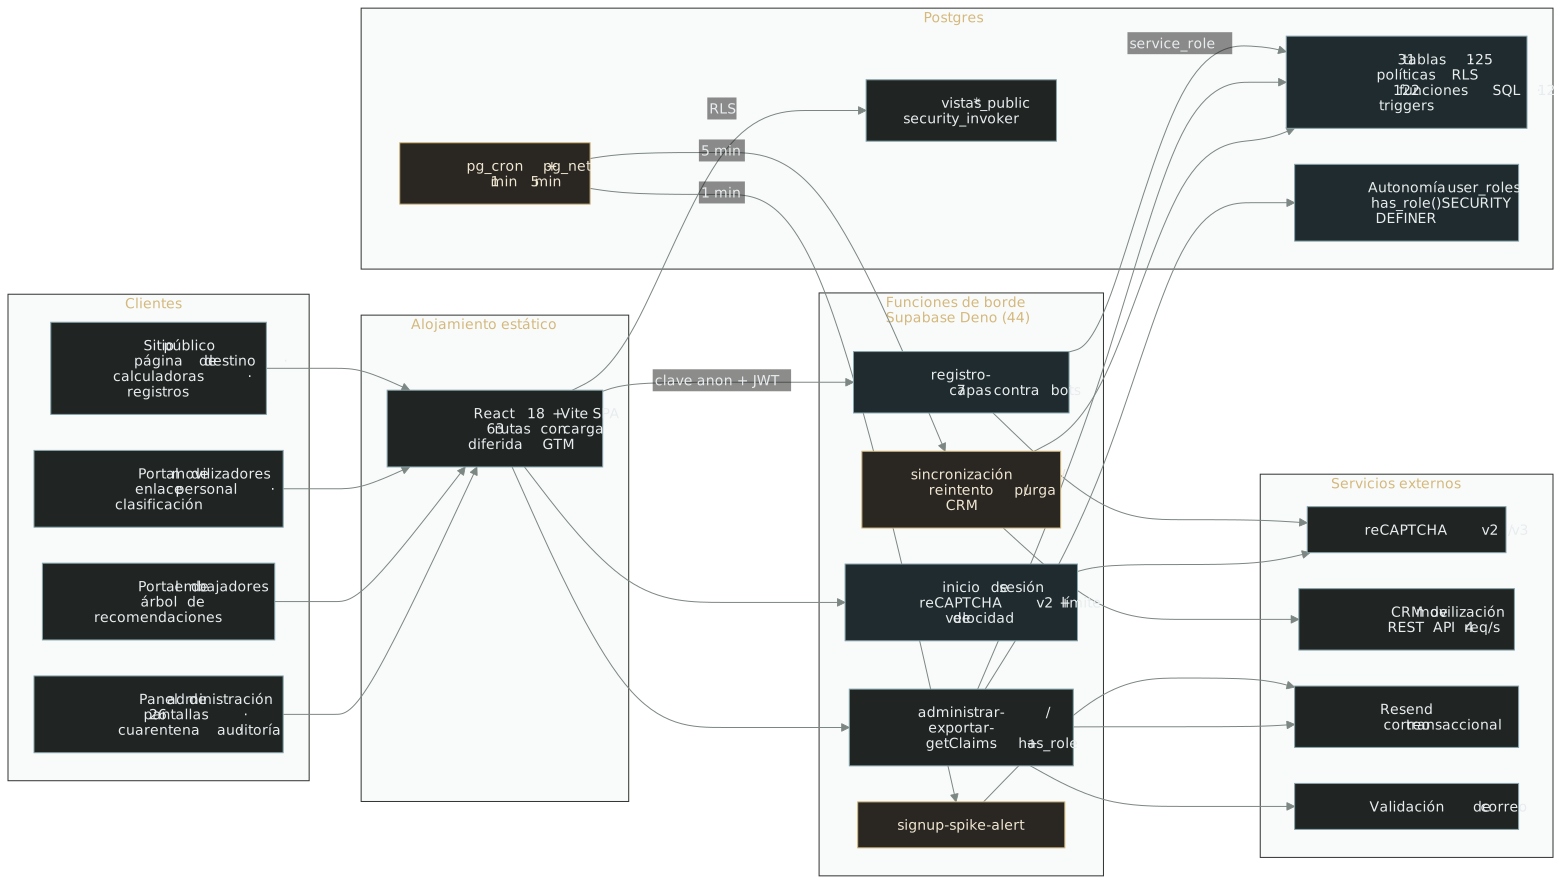
Plataforma de la campaña contra la jornada 6x1: registros nacionales, red de voluntariado y siete capas contra bots.
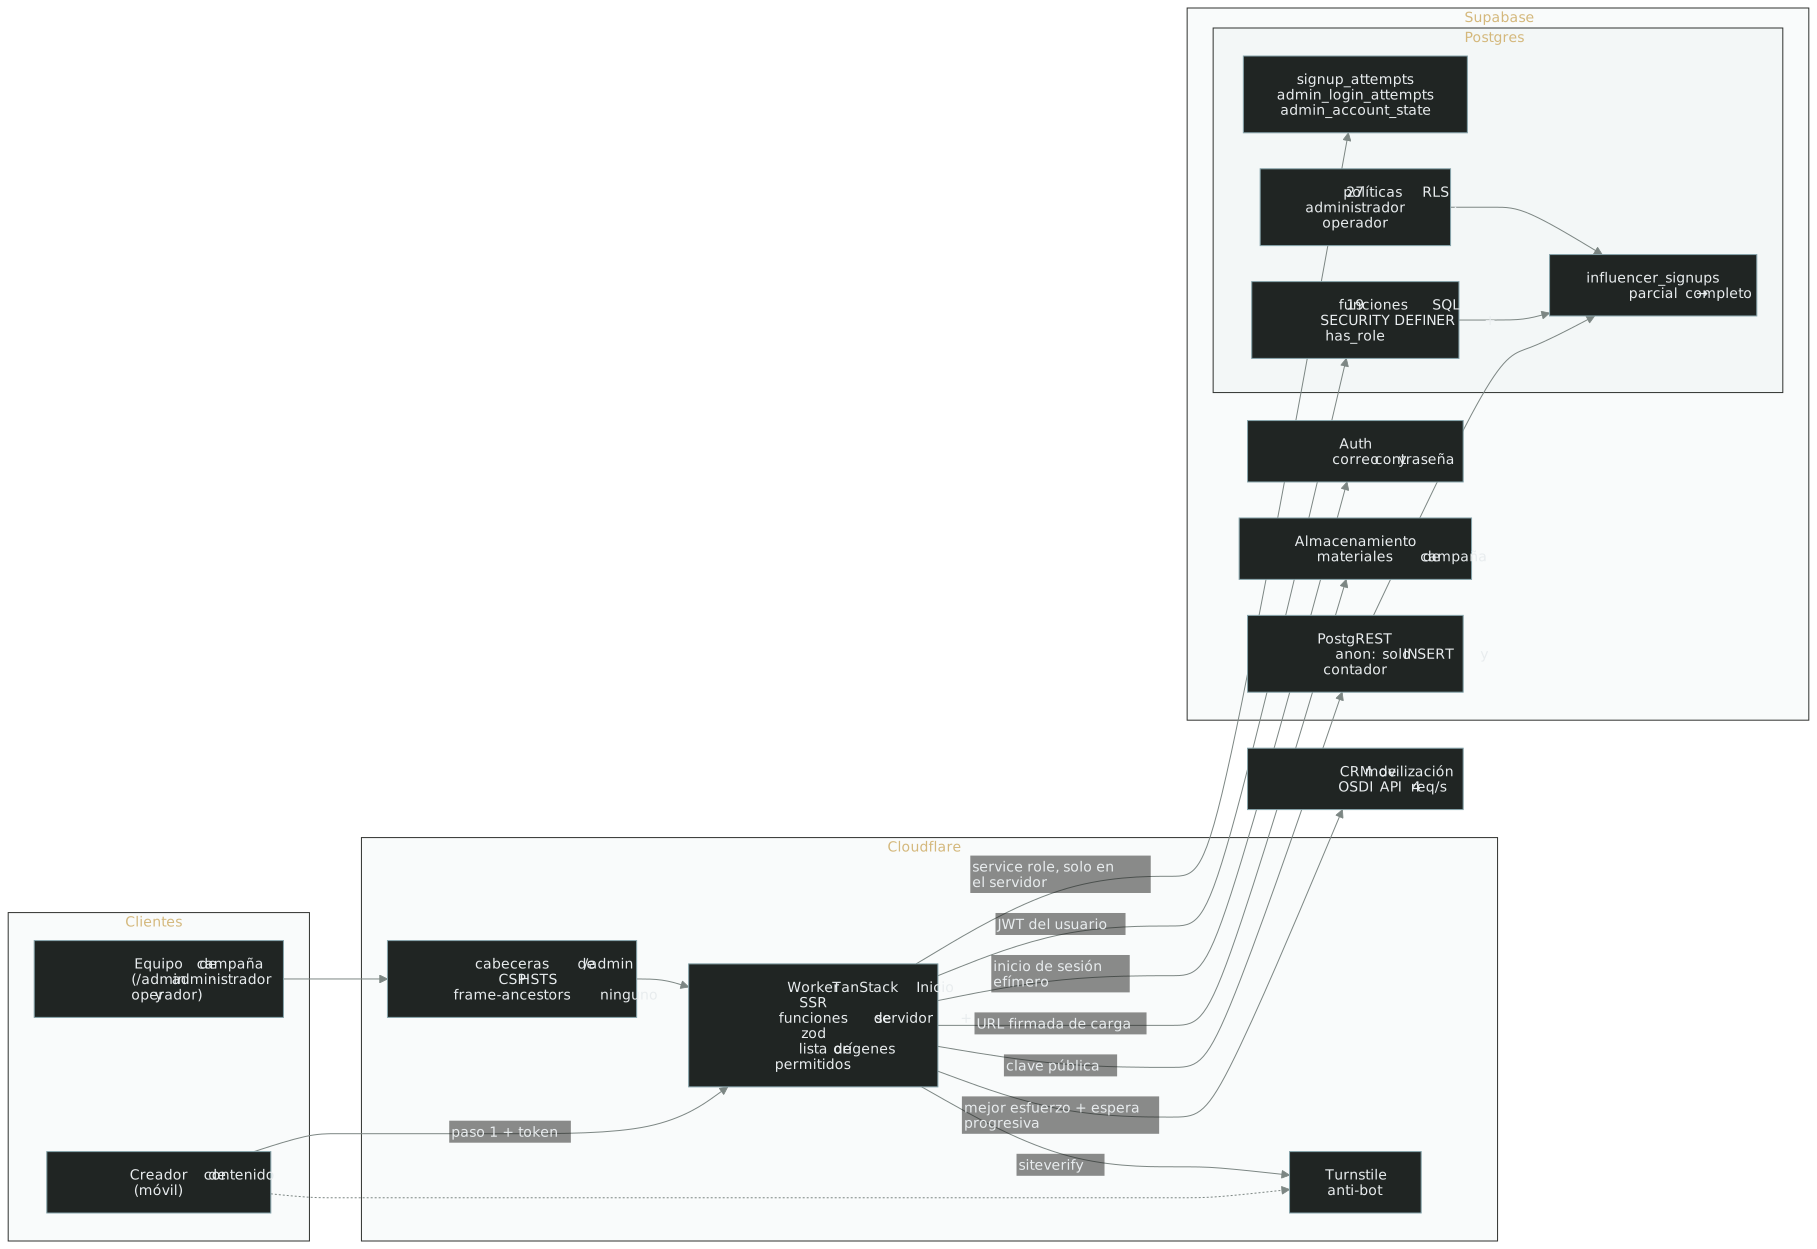
Registros nacionales de creadores, contador público resistente a la manipulación y administración protegida contra fuerza bruta.
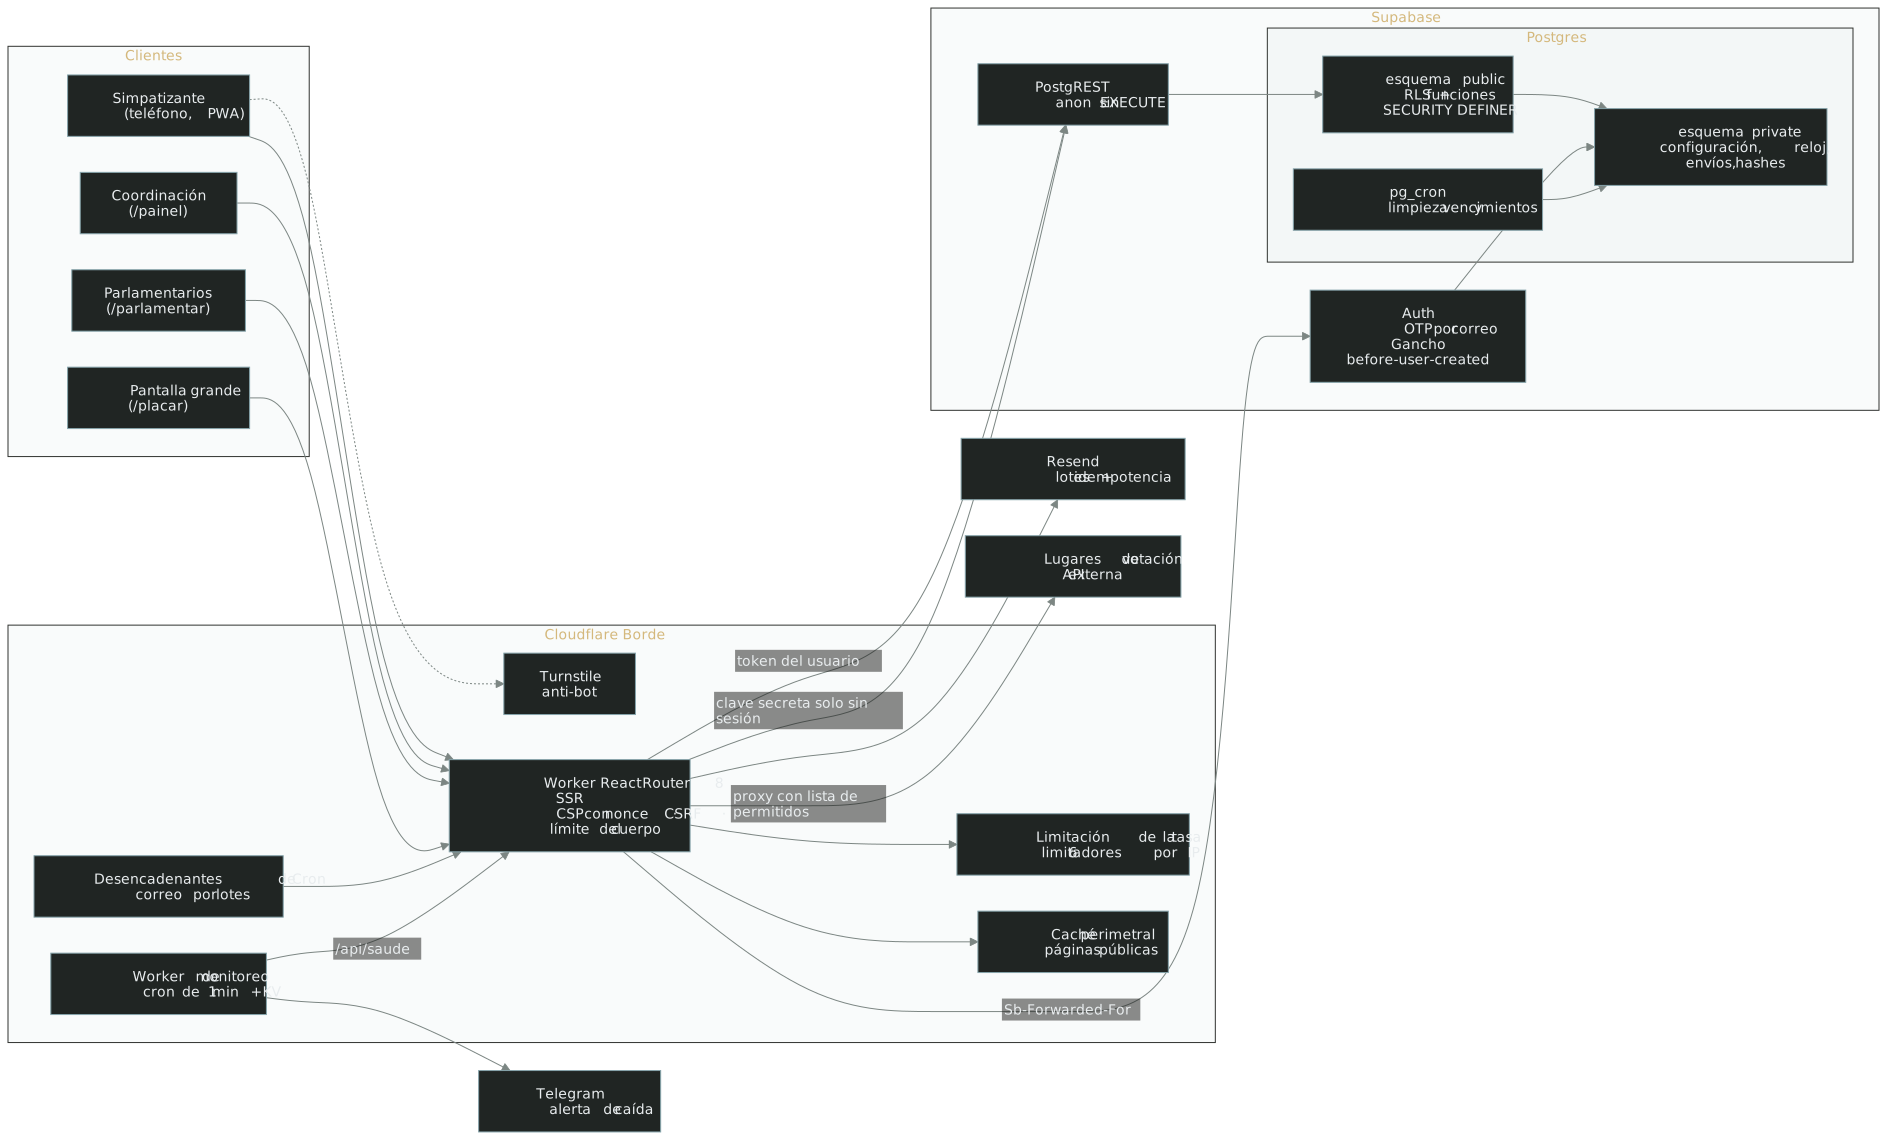
Movilización de voluntariado con plazo electoral y una audiencia adversarial: las reglas residen en la base de datos.
¿Quieres un sistema así para tu operación?
Node diseña, construye y protege plataformas a la medida para campañas, mandatos y movimientos.
TECNOLOGÍA E INTELIGENCIA POLÍTICA
© 2026 NODE. Todos los derechos reservados.