
P-15
Cadência
Una app de asesoría fitness generada por IA, llevada a estándar de producción: RLS sin evaluación por fila, entrenamientos que sobreviven sin conexión y un CI que prueba la base de datos real
cliente████Asesoría fitness de pequeño tamaño (entrenadores personales y nutricionistas) con alumnos de pago
Ingeniero responsable de llevar la app a estándar de producción: migración de hosting, seguridad, CI, plan de correcciones y auditoría de rendimiento
PWA de asesoría fitness con tres áreas (alumno, entrenador y admin): prescripción de entrenamientos y dietas, registro de series y cargas, check-ins con foto, métricas corporales, cuestionarios, una arena social con ranking, facturación, avisos masivos y exportación de informes. La app nació en una plataforma de generación de apps por IA y se asumió como proyecto de ingeniería en septiembre de 2026: migración a Cloudflare Workers, una auditoría en cinco frentes, correcciones en nueve fases y una auditoría de rendimiento sobre una base sintética de 100 entrenadores y 10,000 alumnos. Supabase con 41 tablas bajo RLS, 44 funciones SQL, 7 edge functions en Deno, 4 jobs de pg_cron y un CI de seis jobs que levanta la base de datos desde cero, ejecuta 36 verificaciones de RLS y falla si alguna consulta supera 500 ms en la escala objetivo.
- pwa
- react
- supabase
- postgres
- rls
- edge
- pg-cron
- cloudflare
- ci
- csp
- lgpd
01Sinopsis
Cadência es la plataforma que una asesoría fitness usa para atender a sus clientes: el entrenador arma entrenamientos y dietas, el cliente registra desde el celular lo que hizo, y el negocio sigue la adherencia, la facturación y los cuestionarios. Es una PWA (app web instalable) con tres áreas, una por rol: alumno, entrenador y admin. Los alumnos ven el entrenamiento del día, registran series y cargas, siguen su dieta, hacen check-in diario, registran peso y fotos y participan en una arena social con un ranking mensual. Los entrenadores prescriben a partir de una biblioteca de ejercicios, alimentos y plantillas y solo ven a los alumnos vinculados a ellos. Los admins gestionan planes, suscripciones, pagos, avisos masivos, exportación de informes y el equipo.
La app nació en febrero de 2026 en una plataforma de generación de apps por IA (Lovable), que produjo las pantallas y la base de datos en dos meses. En septiembre de 2026 se asumió como proyecto de ingeniería: se migró a Cloudflare Workers, se auditó en cinco frentes (seguridad, flujos del producto, arquitectura, preparación para la App Store y bugs), se corrigió en nueve fases y, por último, pasó por una auditoría de rendimiento sobre una base sintética de 100 entrenadores y 10,000 alumnos, la escala que el negocio busca cuando la app llegue a las tiendas.
Este case trata de esa segunda etapa: lo que hace falta para heredar una app generada por IA con datos de personas reales en producción y dejarla lista para crecer 700× sin perder un entrenamiento, filtrar los datos de un alumno ni cobrarle dos veces a nadie.
02El problema
Las apps generadas por IA tienen una calidad engañosa: las pantallas existen, los botones responden y la base de datos tiene las tablas correctas. La auditoría de septiembre encontró lo que eso esconde:
- Trabajo del alumno perdido. Un entrenamiento de cincuenta minutos vivía solo en memoria y desaparecía al bloquearse la pantalla. Los ejercicios marcados como hechos nunca se guardaban, así que los entrenadores no podían ver la adherencia, que es justamente lo que vende la asesoría.
- Escrituras de varios pasos sin transacción. Editar una plantilla de entrenamiento borraba sus ejercicios y podía fallar al reinsertarlos. Asignar una dieta ignoraba el error de una comida y reportaba éxito con un plan incompleto.
- Autorización solo en la interfaz. Un entrenador sin vínculo con un alumno podía prescribirle una dieta con un POST directo. Un alumno podía reactivar su propio plan y desactivar el cambio de contraseña obligatorio editando su propio perfil.
- Números equivocados presentados con seguridad. Ninguna de las 28 pantallas manejaba errores de consulta. El panel financiero mostraba ingresos en cero por un 400 que nadie vio.
- Escala. En la base sintética, las listas se cortaban sin aviso en 1,000 filas, la tarjeta de ingresos del admin mostraba el 14% del valor real, abrir un entrenamiento tardaba 9 segundos y la consulta de cargas anteriores pasaba de 42 segundos y caía por timeout.
- Operación. Un solo entorno (producción), deploys manuales desde el generador, migraciones que no corrían desde cero y ninguna prueba de las políticas de acceso.
03La solución
La app mantuvo su stack (React + Supabase); no hubo reescritura. El trabajo fue de ingeniería sobre lo que existía: una frontera de datos, transacciones en la base de datos, políticas correctas, un CI que ejercita la base de datos y una auditoría de rendimiento con antes y después.
Para los alumnos
- Entrenamiento del día con registro de series y cargas, cargas anteriores por ejercicio y un borrador que sobrevive al bloqueo de pantalla.
- Registro de entrenamiento idempotente con cola offline: sin red, el entrenamiento se guarda en el dispositivo y se envía en el siguiente inicio, aunque la app se haya cerrado o actualizado entre medio.
- Dieta vigente con macros, check-ins de comidas con foto (reducida en el dispositivo antes de subirla: de 5.7 MB a 454 kB).
- Check-in diario, métricas corporales (peso, estatura, grasa corporal, fotos), cuestionarios programados, notificaciones en la app y Web Push.
- Arena: feed mensual de publicaciones de entrenamientos, me gusta, comentarios, ranking por puntos, denuncias y bloqueos.
- Onboarding, cambio de contraseña obligatorio en el primer inicio de sesión y eliminación de la cuenta por el propio usuario.
Para los entrenadores
- Alumnos vinculados con búsqueda en el servidor, ficha completa del alumno, asignación de plantillas de entrenamiento y dieta, y avisos restringidos a sus propios alumnos.
Para los admins
- Alumnos, entrenadores y administradores, planes y suscripciones, pagos paginados, panel financiero agregado en la base de datos.
- Avisos masivos resueltos en el servidor ("notificar a todos" llega a 10,000 alumnos en 312 ms) y notificaciones automáticas por trigger (pago por vencer, alumno inactivo, nuevo entrenamiento, nueva dieta, recordatorio de check-in).
- Diez informes en CSV y PDF, con el volumen calculado antes del clic y un tope por archivo (200,000 filas en CSV, 5,000 filas en PDF).
- Configuración por plataforma: versión mínima de la app e interruptores de funciones sin publicar un binario nuevo.
- App generada por IA (Lovable, feb–mar 2026) asumida como proyecto de ingeniería y llevada a estándar de producción sin reescritura
- RLS en 41 tablas evaluada una vez por consulta: tiempo de base de datos de una pasada por las pantallas de 11,918 a 392 ms en la escala de 10,000 alumnos
- Registro de entrenamiento idempotente y transaccional, con una cola offline que sobrevive a los deploys: sin red, de 0 a 1 entrenamiento guardado
- Idempotencia por clave en las RPC financieras y de copia, con lock por alumno: doble toque de 2 cobros a 1
- CI que levanta Supabase desde cero, compara los tipos generados, ejecuta 36 verificaciones de RLS y 47 pruebas de integración contra la API real
- Guardrail semanal con 100 entrenadores y 10,007 alumnos: una consulta de más de 500 ms o una respuesta cortada en 1,000 filas hace fallar el CI
- Ninguna función SQL ejecutable sin sesión, con verificaciones que fallan cerrado; corrección aplicada en producción con logs que no muestran explotación
- CSP sin unsafe-inline en script-src; el único script inline está permitido por un hash SHA-256 verificado por una prueba
- Preparación para la App Store: eliminación de cuenta, denuncia y bloqueo, versión mínima por plataforma, interruptores de funciones y una prueba que impide vender en el área del alumno
- Exportaciones completas con cursor: un mes de check-ins de 1,000 filas sin nombre a 146,529 filas con nombre en 2 s
04Arquitectura
Leer el diagrama como lista (19 componentes, 20 conexiones)
Componentes
- Clientes: App del alumno (PWA)<br>entrenamiento · dieta · check-in · arena, Panel del entrenador<br>alumnos vinculados · prescripción, Panel de administración<br>facturación · exportación · avisos
- Cloudflare Workers: React 18 + Vite SPA<br>37 rutas lazy · CSP por hash<br>service worker (precache + push), _headers<br>CSP · nosniff · frame-ancestors
- Dispositivo: IndexedDB<br>caché de consultas · cola offline
- Supabase Edge Functions · Deno (7): create-student / create-staff<br>requireRole(admin), delete-account<br>confirmación + registro, send-notification<br>Web Push RFC 8291 · ≤500 por lote, promote-to-admin<br>reset-student-password
- Postgres (Supabase): 41 tablas · RLS en todas<br>44 funciones SQL · 26 triggers, user_roles + has_role()<br>ids_dos_meus_alunos()<br>(select …) una vez por consulta, RPC transaccionales<br>log_workout · suscripciones<br>idempotencia por clave, pg_cron (4 jobs)<br>cuestionarios · avisos · purgas, Storage (4 buckets)<br>2 privados · URL firmada de 1 h, En tiempo real<br>solo feed_posts
- GitHub Acciones: 6 jobs: typecheck · lint · 281 pruebas<br>migraciones desde cero · 36 verificaciones de RLS<br>47 pruebas de integración · CSP/PWA en Chrome, Volumen semanal<br>100 entrenadores · 10k alumnos<br>> 500 ms o 1,000 filas = falla
Conexiones
- App del alumno (PWA)<br>entrenamiento · dieta · check-in · arena → React 18 + Vite SPA<br>37 rutas lazy · CSP por hash<br>service worker (precache + push)
- Panel del entrenador<br>alumnos vinculados · prescripción → React 18 + Vite SPA<br>37 rutas lazy · CSP por hash<br>service worker (precache + push)
- Panel de administración<br>facturación · exportación · avisos → React 18 + Vite SPA<br>37 rutas lazy · CSP por hash<br>service worker (precache + push)
- _headers<br>CSP · nosniff · frame-ancestors → React 18 + Vite SPA<br>37 rutas lazy · CSP por hash<br>service worker (precache + push)
- React 18 + Vite SPA<br>37 rutas lazy · CSP por hash<br>service worker (precache + push) → IndexedDB<br>caché de consultas · cola offline
- React 18 + Vite SPA<br>37 rutas lazy · CSP por hash<br>service worker (precache + push) → 41 tablas · RLS en todas<br>44 funciones SQL · 26 triggers (anon key + JWT · RLS)
- React 18 + Vite SPA<br>37 rutas lazy · CSP por hash<br>service worker (precache + push) → create-student / create-staff<br>requireRole(admin) (JWT)
- React 18 + Vite SPA<br>37 rutas lazy · CSP por hash<br>service worker (precache + push) → delete-account<br>confirmación + registro
- React 18 + Vite SPA<br>37 rutas lazy · CSP por hash<br>service worker (precache + push) → send-notification<br>Web Push RFC 8291 · ≤500 por lote
- React 18 + Vite SPA<br>37 rutas lazy · CSP por hash<br>service worker (precache + push) → promote-to-admin<br>reset-student-password
- React 18 + Vite SPA<br>37 rutas lazy · CSP por hash<br>service worker (precache + push) → En tiempo real<br>solo feed_posts (WebSocket)
- React 18 + Vite SPA<br>37 rutas lazy · CSP por hash<br>service worker (precache + push) → Storage (4 buckets)<br>2 privados · URL firmada de 1 h (URL firmada)
- create-student / create-staff<br>requireRole(admin) → 41 tablas · RLS en todas<br>44 funciones SQL · 26 triggers (service_role)
- send-notification<br>Web Push RFC 8291 · ≤500 por lote → 41 tablas · RLS en todas<br>44 funciones SQL · 26 triggers
- send-notification<br>Web Push RFC 8291 · ≤500 por lote → Navegador<br>servicios de push (VAPID)
- 41 tablas · RLS en todas<br>44 funciones SQL · 26 triggers → user_roles + has_role()<br>ids_dos_meus_alunos()<br>(select …) una vez por consulta
- 41 tablas · RLS en todas<br>44 funciones SQL · 26 triggers → RPC transaccionales<br>log_workout · suscripciones<br>idempotencia por clave
- pg_cron (4 jobs)<br>cuestionarios · avisos · purgas → 41 tablas · RLS en todas<br>44 funciones SQL · 26 triggers
- 6 jobs: typecheck · lint · 281 pruebas<br>migraciones desde cero · 36 verificaciones de RLS<br>47 pruebas de integración · CSP/PWA en Chrome → CF (wrangler deploy)
- Volumen semanal<br>100 entrenadores · 10k alumnos<br>> 500 ms o 1,000 filas = falla → DB
No hay servidor propio. El frontend es una SPA estática servida por un Cloudflare Worker que habla directamente con Supabase: PostgREST con RLS para lecturas y escrituras, RPC en PL/pgSQL para todo lo que necesite una transacción o una agregación, siete edge functions en Deno para lo que requiere la clave de servicio (crear cuentas, ascender admins, enviar push, eliminar cuentas) y cuatro jobs de pg_cron.
La decisión de arquitectura más importante es la capa de datos dividida en 16 dominios (src/api/*): toda lectura y escritura pasa por un hook de dominio, y una regla de ESLint prohíbe que páginas y componentes importen directamente el cliente de Supabase o TanStack Query. Esa frontera es lo que permitió cambiar consultas por RPC, paginar listas y cambiar políticas sin tocar pantallas, y es lo que hace viable una app nativa (Capacitor) sin duplicar lógica.
05Por dentro
- Postgres 17 en Supabase: 41 tablas, 90 migraciones (45 de ellas de la fase de refuerzo de septiembre de 2026), 44 funciones SQL, 26 triggers y 79 índices. Extensiones:
pg_cron,pg_net,pg_trgm. - Regla de escritura: todo lo que tenga más de un paso se convierte en una RPC transaccional. Guardar una plantilla de entrenamiento, asignar un entrenamiento o una dieta, crear una suscripción con su primer pago, cambiar de plan, cancelar un alumno y registrar un entrenamiento se ejecutan en PL/pgSQL, en una sola transacción.
- Idempotencia en la base de datos. Las RPC financieras y de copia reciben
p_idempotency_key uuid default null; la primera llamada registra la operación en una tablaidempotenciay la segunda devuelve el primer resultado sin escribir. Las RPC de suscripción también toman un lock por alumno para que dos cambios de plan simultáneos no dejen dos suscripciones activas. El registro de entrenamiento usa el id generado al iniciar el entrenamiento, así que reenviar nunca duplica. Un job semanal purga las claves de más de 30 días. - Agregar en la base de datos, no en el cliente. El panel del admin, los alumnos por entrenador, el estado de los cuestionarios, las cargas anteriores, la lista de alumnos paginada por cursor y los cumpleaños de la semana son todos RPC. El límite de 1,000 filas de PostgREST dejó de ser una trampa silenciosa.
- Compatibilidad con versiones antiguas de la app. Con la app en las tiendas, las versiones antiguas siguen llamando al backend nuevo durante semanas. La regla documentada es expandir, migrar y después contraer: los parámetros nuevos siempre tienen
default, un formato de retorno nuevo se convierte en una función nueva, y una columna antigua solo se elimina después de subir la versión mínima enapp_config. - Jobs de pg_cron, cada uno una función SQL
SECURITY DEFINERcon un lock contra ejecuciones concurrentes: cuestionarios programados (diario), notificaciones automáticas (diario), purga de notificaciones antiguas y de claves de idempotencia (semanal). - Fechas en la zona horaria de São Paulo. La clase de error más extendida en la auditoría era leer una columna
DATEcomo UTC y perder un día; los valores por defecto de las columnas pasaron a la hora local y la suite de pruebas corre a propósito conTZ=America/Sao_Paulopara que el CI no pueda esconder el caso. - Storage: cuatro buckets. Los avatares y las imágenes de la arena son públicos; las fotos de comidas y los archivos de cuestionarios son privados, servidos mediante URL firmadas de una hora con una política que solo admite al dueño, a un admin o al entrenador vinculado.
- Realtime solo en la tabla de publicaciones del feed, con contadores desnormalizados: un me gusta o un comentario produce un UPDATE en la publicación con los números nuevos, y nada más invalida el feed completo.
- React 18 + Vite 5 + TypeScript 5 en modo strict, Tailwind 3, shadcn/ui sobre Radix, TanStack Query 5, react-hook-form con zod, Recharts.
- Una página por chunk: 37 rutas con carga diferida; el esqueleto compartido pesa 185 kB con gzip y el CI falla por encima de 190 kB, o si alguna ruta supera 320 kB. Los gráficos (Recharts) salieron de la ruta crítica de las pantallas que no los usan: la ficha del alumno bajó de 414 kB a 309 kB.
- PWA con
injectManifest: un service worker escrito a mano con precaching, actualizaciones con aviso (no automáticas, para que un deploy con code splitting no rompa las pestañas abiertas), cachés para miniaturas y Storage, y Web Push cuyo clic solo abre rutas internas de la app. - Caché de consultas en el dispositivo (IndexedDB) asociada a un solo usuario: la app abre al instante con lo que tenía la última vez y se actualiza en segundo plano. La caché de otra cuenta se descarta; cerrar sesión borra todo. Las listas completas del admin quedan excluidas a propósito.
- Cola de mutaciones offline para el registro de entrenamiento. Un deploy nuevo descarta la caché de consultas pero conserva la cola, porque la RPC es idempotente.
- Control de versión: al iniciar, la app compara su propia versión con la mínima de la plataforma en
app_configy muestra "actualiza la app" en lugar de romperse con errores de la API. La consulta corre después del primer render para no competir por conexiones con los datos de la pantalla. - Los errores nunca pasan en silencio:
QueryCache.onError,MutationCache.onErrory un error boundary externo pasan todos por un único punto de entrada de observabilidad, con los avisos al usuario deduplicados durante 8 segundos. - Una identidad visual propia (sep 2026) con un sistema de tokens documentado en
DESIGN.md: fondo ambiental azul eléctrico, superficies redondeadas, Inter Tight para los títulos, modo oscuro. - Accesibilidad: el zoom nunca se bloquea en el viewport (WCAG 1.4.4), manifest en
pt-BR, pruebas de accesibilidad ensrc/lib. - Una prueba que protege una decisión de negocio: el área del alumno nunca debe mostrar un precio, "suscribirse", "comprar" ni el nombre de una pasarela de pago. La prueba recorre los archivos fuente de las pantallas del alumno y falla si alguien agrega "tu plan cuesta R$ X", porque eso obligaría a usar la compra dentro de la app de Apple (del 15 al 30% de los ingresos).
- Cloudflare Workers con static assets (
wrangler.jsonc), fallback de SPA y observabilidad del Worker activada. Los headers de seguridad vienen depublic/_headers. Los assets con hash recibenCache-Control: immutablepor un año: una nueva visita sin el service worker pasó de 6 viajes al servidor a 0. - GitHub Actions con seis jobs en cada push y PR: typecheck, lint, 281 pruebas unitarias y un build con presupuesto de bundle; un Supabase local levantado desde cero con las 90 migraciones, una comparación de los tipos generados con el esquema, 36 verificaciones de RLS en SQL puro y 47 pruebas de integración contra PostgREST y Auth reales; validación de los 196 strings de
selectcontra el esquema; verificaciones de PWA y CSP en Chrome headless servido por el Worker en lugar devite preview;deno check,deno linty 18 pruebas de edge functions. El deploy a producción solo corre después de todos ellos. - Job semanal de volumen: levanta un Supabase local, carga 100 entrenadores, 10,007 alumnos y dos años de historial (3.7 GB, unos 13 minutos) y falla si alguna consulta de las rutas principales supera 500 ms o vuelve cortada en 1,000 filas. En su primera ejecución detectó una RPC que truncaba la lista de alumnos.
- Versión fija de la CLI de Supabase en el CI: una actualización cambió el formato de los tipos generados y habría roto la comparación sin ningún cambio en la base de datos.
- Variables de build (URL, clave publicable, clave pública VAPID) vienen de las variables del repositorio. Ninguna clave de servicio vive en el código: los secretos de las funciones se configuran en el panel de Supabase.
- Región: la base de datos corre en
us-west-2; está planificada una migración paso a paso asa-east-1(São Paulo), con el plan Pro ya aprobado. Medida desde la máquina de desarrollo, la latencia de conexión baja de 211 ms a 38 ms.
06Seguridad
8 ataques considerados, 8 defensas en producción.
Saltarse la interfaz y hablar directo con la base o la API, con la clave pública en mano.
Llamar a una RPC de listado solo con la clave pública, sin sesión
execute revocado de public y anon en todas las funciones; las verificaciones SECURITY DEFINER usan 'is not true' (fallan cerrado); una prueba del CI falla si alguna función de public queda ejecutable por anon
Quien ya tiene algún acceso intentando ganar más: volverse admin, leer lo que no debe, conservar un acceso revocado.
Un entrenador sin vínculo prescribe una dieta o lee la ficha del alumno de otro entrenador
RLS en todas las tablas con el vínculo en staff_students leído mediante ids_dos_meus_alunos(); WITH CHECK en las escrituras; 36 verificaciones en el CI, incluida 'el entrenador A no lee los entrenamientos del alumno de B'
Un alumno reactiva su propio plan o desactiva el cambio de contraseña obligatorio con un PATCH en su propio perfil
Un trigger en profiles rechaza cambios de status, fecha de fin del plan y must_change_password por parte de quien no sea admin ni el service role
Un usuario común se asciende a admin o crea cuentas a través de la edge function
verify_jwt en las 7 funciones, requireRole(admin) antes de usar la clave de servicio, roles en user_roles separados del perfil; el último admin no puede degradarse ni eliminarse
CSRF, webhooks falsos, tokens reutilizados, enlaces firmados y redirección abierta.
Una notificación con un enlace externo usada para phishing desde dentro de la app
El enlace solo puede ser una ruta interna (/app/...), validada en la edge function y de nuevo al hacer clic en el push dentro del service worker
XSS, iframe, fórmulas en CSV, subidas disfrazadas y manipulación del prompt de la IA.
Un XSS lee el token de sesión guardado en el navegador
CSP sin unsafe-inline en script-src (el único script inline está permitido por hash y probado), object-src none, base-uri self, frame-ancestors none, nosniff; cero dangerouslySetInnerHTML y cero eval
Disparar la factura, agotar límites, inundar logs y tumbar funciones con carga.
Las consultas lentas acaparan el pool de 10 conexiones y tumban la API para todos
statement_timeout de 4 s para authenticated y 3 s para anon, RLS sin evaluación por fila, listas paginadas en la base de datos y un guardrail semanal que falla por encima de 500 ms
Alterar conteos, borrar la base, editar el historial o negar lo que fue autorizado.
Un doble toque o un reintento tras un timeout genera dos cobros o dos entrenamientos
Claves de idempotencia en las RPC financieras y de copia con un lock por alumno; el registro de entrenamiento usa el id generado al iniciar e ignora las repeticiones
Autenticación. Supabase Auth con email y contraseña. No hay registro público en la app: los alumnos y entrenadores se crean mediante una edge function con una contraseña temporal fuerte generada con crypto.getRandomValues, y un flag must_change_password obliga a cambiarla en el primer inicio de sesión. Ese control falla cerrado: si la lectura del perfil falla, la app asume que el cambio es obligatorio en lugar de liberar la navegación mientras la contraseña temporal sigue siendo válida. Los roles de la última sesión se guardan en el dispositivo solo para decidir qué pantalla abrir; los datos están protegidos por RLS.
Autorización en tres capas, todas en la base de datos.
- Roles en una tabla separada (
user_roles), nunca en el perfil, leídos por unhas_role()SECURITY DEFINERconsearch_pathfijo. El vínculo entre entrenador y alumno vive enstaff_studentsy se lee medianteids_dos_meus_alunos(). - RLS activado en las 41 tablas, con políticas
TO authenticated(excepto la lectura del logo en la pantalla de inicio de sesión). Los entrenadores solo leen y escriben a sus alumnos vinculados; los alumnos, solo sus propios datos; la biblioteca de plantillas es compartida para el uso y privada para la edición. - Un trigger en
profilesrechaza cualquier intento de los usuarios de cambiar columnas administrativas (status, fecha de fin del plan,must_change_password), porque unGRANT UPDATEpor columna no sobreviviría a la evolución de la tabla. - Las políticas se evalúan una vez por consulta, no por fila:
has_roleva dentro de(select …)(un InitPlan) y la verificación del vínculo se convierte en un semi-join. Una verificación estructural en el CI falla si alguna política vuelve al patrón antiguo. Esto es seguridad y rendimiento a la vez: en la base sintética, las lecturas de índice enuser_rolesdurante una pasada por las pantallas bajaron de 4.5 millones a 113.
Funciones SQL fuera del alcance anónimo. Cada función nueva revoca execute de public y anon en la misma migración, y una prueba del CI falla si alguna función del esquema public es ejecutable sin sesión. Las verificaciones dentro de funciones SECURITY DEFINER usan if (...) is not true, porque con un auth.uid() nulo la condición es nula y if not null la dejaría pasar.
Edge functions. Las siete exigen un JWT (verify_jwt = true), pasan por requireRole antes de tocar la clave de servicio, validan cada campo del cuerpo (email, UUID, longitud, caracteres prohibidos en nombres) y devuelven un 500 genérico sin filtrar detalles. send-notification acepta como máximo 500 destinatarios por llamada, resuelve "todos" en la base de datos, y los entrenadores solo pueden llegar a sus propios alumnos. El link de una notificación solo puede ser una ruta interna de la app, impuesto en el servidor y al hacer clic en el push, para que una notificación no pueda convertirse en phishing desde dentro del producto. Web Push está implementado con WebCrypto puro (RFC 8030, 8291 y 8292), sin dependencias externas. CORS usa una lista cerrada de orígenes y Vary: Origin.
Eliminación de cuenta (LGPD y App Store). Los usuarios eliminan su propia cuenta con una confirmación explícita; la solicitud se registra en una tabla fuera de la cascada antes de borrar auth.users, lo que se lleva consigo perfil, entrenamientos, dietas, check-ins, métricas y publicaciones mediante on delete cascade. El último admin restante no puede eliminarse ni degradarse.
Contenido generado por usuarios. Denuncia de publicaciones o comentarios (una por persona por elemento) y bloqueo de usuarios, que oculta el contenido del usuario bloqueado en las RPC del feed y de los comentarios.
Frontend y entrega. CSP sin unsafe-inline en script-src: el único script inline (el tema antes del primer render) está permitido por hash SHA-256, y una prueba recalcula el hash a partir de index.html y falla si cambia. object-src 'none', base-uri 'self', frame-ancestors 'none', X-Frame-Options: DENY, nosniff, Referrer-Policy y una Permissions-Policy cerrada. Cero dangerouslySetInnerHTML y cero eval en el código.
Límites del radio de impacto. statement_timeout de 4 s para authenticated y 3 s para anon: PostgREST tiene 10 conexiones para todos, y una consulta trabada retiene una hasta el timeout. Una RPC pesada de conciliación está restringida a la clave de servicio. Las fotos de comidas y los archivos de cuestionarios (datos de salud) son privados, detrás de URL firmadas.
Pruebas de políticas como parte del CI. supabase/tests/rls.sql asume la identidad de cada rol e intenta lo que no debería poder hacer: el entrenador A leyendo el perfil, los entrenamientos, las dietas y las cargas del alumno de B; un alumno cambiando su propio status o extendiendo su propio plan; un alumno registrándose como profesional; una función llamada sin sesión. Corre en psql puro dentro de una transacción revertida al final, y bloquea el merge.
Corrección aplicada en producción (sep 2026). La propia auditoría encontró que una migración anterior había otorgado execute sobre todas las funciones a anon, y que la verificación de acceso en una RPC de listado de alumnos fallaba abierta sin sesión. La corrección cerró 25 funciones al rol anónimo y reescribió la verificación para que falle cerrada; la llamada sin autenticación pasó de 200 con la lista a 401. Los logs de la API disponibles para el período no mostraron uso del hueco.
07Desafíos técnicos
RLS que costaba 4.5 millones de lecturas de índice por pasada
Las políticas ya envolvían auth.uid() en (select …), pero no las funciones de rol y de vínculo. Como son SECURITY DEFINER, el planificador no las incorpora en línea, y las políticas permisivas se combinan con OR: la política de admin se evaluaba en cada fila, para cada rol. Con 127,000 pagos, un count del admin tardaba 1,370 ms. La reescritura fue mecánica y no cambió nada de lo que ve cada rol: has_role dentro de (select …) y el vínculo como column in (select ids_dos_meus_alunos()). El tiempo de base de datos de una pasada por las 16 rutas pasó de 11,918 ms a 392 ms, y antes de la migración se generó un script de rollback a partir de pg_policies.
Entrenamientos perdidos sin red
El flujo central del producto escribía dos inserts sueltos con un id nuevo en cada intento: reenviar tras un timeout duplicaba el entrenamiento, y si el segundo insert fallaba quedaba un entrenamiento sin ejercicios. La corrección tiene tres partes: la app genera el id cuando el entrenamiento empieza y lo guarda en el borrador; la RPC log_workout escribe el registro y sus ítems en una transacción e ignora la llamada si el id ya existe; y la mutación entra en una cola persistida en IndexedDB, retomada en el siguiente inicio aunque el componente que la disparó ya no exista. El caso más delicado fue el deploy: el cache buster de TanStack descartaba la cola junto con las consultas, y un entrenamiento registrado antes de un build nuevo desaparecía. restoreClient se reescribió para descartar las consultas y conservar la cola.
Exportaciones completas sin tumbar la base de datos
Los informes cargaban tablas enteras y se detenían en 1,000 filas, el 90% de ellas sin nombre por un embed inválido. La primera idea (hacer el embed de workouts(nome) por página) costaba 1,708 ms frente a 213 ms; la paginación por offset tardaba 1.6 s en la página 199,000. El resultado: un cursor sobre la columna de fecha más id, un mapa de nombres cargado una sola vez, y el volumen calculado antes del clic, con lo que será rechazado resaltado. Un mes de check-ins pasó de 1,000 filas sin nombre a 146,529 filas con nombre, en 2 segundos. Y el statement_timeout de authenticated pudo bajar de 8 s a 4 s una vez que las consultas largas quedaron fuera del camino.
Un job de cron que se detuvo durante tres semanas
El job de cuestionarios recurrentes calculaba la próxima fecha como date + 7 incluso cuando esa fecha ya había pasado: tras tres semanas detenido, una programación semanal se convertía en un aviso por día hasta alcanzar la fecha de hoy, y para "todos los alumnos" eso significaba 10,000 avisos por cada día perdido. Ahora la próxima fecha es la primera posterior a hoy, las programaciones duplicadas se marcan juntas, y "todos" omite a los alumnos inactivos. Medido: cron detenido durante tres semanas, de 3 avisos a 1.
08Resultados
Todo medido en local, A/B en la misma máquina, con la base sintética de 100 entrenadores y 10,007 alumnos y el mismo método en ambos lados (docs/audit/07-relatorio-final.md).
| Qué | Antes | Después |
|---|---|---|
| Tiempo de base de datos sumado en una pasada por 16 rutas | 11,918 ms | 392 ms |
Lecturas de índice en user_roles en esa pasada |
4,539,385 | 113 |
| Cargas anteriores de un entrenamiento (EXPLAIN) | 42,682 ms, timeout | 2.98 ms |
| Pantalla de entrenamiento hasta quedar inactiva | 9,158 ms | 753 ms |
/admin/students: Lighthouse · TBT · alumnos alcanzables |
65 · 1,807 ms · 1,000 de 10,007 | 99 · 95 ms · 10,007 |
| Ingresos mensuales en la tarjeta del admin | 14% del valor real | igual al SQL |
| Pantalla de inicio de sesión | 579 kB | 333 kB |
| "Notificar a todos" | HTTP 400 | 10,007 alumnos en 312 ms |
| Pruebas unitarias · de integración · Deno · RLS | 193 · 0 · 0 · 20 | 281 · 47 · 18 · 36 |
Nada empeoró: la visibilidad de los datos por rol se comparó antes y después (10,007 de 10,007 alumnos con el mismo estado), y package-lock.json y deno.lock quedaron idénticos a la línea base.
Las cifras reales de producción (usuarios, ingresos, uso) no forman parte de este case.
- 41
- tablas bajo RLS
- 90
- Migraciones
- 44
- Funciones SQL
- ≈99
- Políticas de RLS
- 26 · 79
- triggers · índices
- 7
- funciones de borde
- 4
- Trabajos de pg_cron
- 43 · 37
- rutas · chunks lazy
- 16
- dominios de la capa de datos
- 281
- pruebas unitarias
- 47 · 18 · 36
- pruebas de integración · Deno · RLS
- 855
- compromisos
- ≈50k
- Líneas TS/TSX
- ≈8k
- Líneas SQL
- 11,918 → 392 ms
- tiempo de base de datos por pasada por las pantallas (escala objetivo)
cómo lo medimos
Tablas en src/integrations/supabase/types.ts; todas aparecen en ALTER TABLE ... ENABLE ROW LEVEL SECURITY en las migraciones
cómo lo medimos
ls supabase/migrations | wc -l (45 con marca de tiempo de sep 2026)
cómo lo medimos
CREATE [OR REPLACE] FUNCTION distintos en las migraciones (39 expuestas en types.ts)
cómo lo medimos
CREATE POLICY distintos por nombre y tabla en las migraciones (205 sentencias en el historial, 31 DROP); un conteo en vivo requiere pg_policies
cómo lo medimos
CREATE TRIGGER y CREATE INDEX distintos en las migraciones
cómo lo medimos
ls supabase/functions (carpetas), todas con verify_jwt = true en config.toml
cómo lo medimos
cron.schedule en las migraciones menos los cron.unschedule posteriores
cómo lo medimos
<Route> y lazy() en src/App.tsx
cómo lo medimos
ls src/api (frontera impuesta por no-restricted-imports en eslint.config.js)
cómo lo medimos
npx vitest run: 40 archivos, 281 pruebas aprobadas (ejecutado el 2026-10-29)
cómo lo medimos
it()/test() en src/test/integracao (13 archivos); deno test (18 aprobadas); llamadas a verificar() en supabase/tests/rls.sql
cómo lo medimos
git rev-list --count HEAD (feb–oct 2026; 719 del bot del generador, 128 de Bernardo desde sep 2026)
cómo lo medimos
wc -l sobre los archivos .ts/.tsx versionados (18,164 + 31,730, incluidas 2,272 de tipos generados)
cómo lo medimos
wc -l sobre los archivos .sql versionados (7,007 en las migraciones)
cómo lo medimos
docs/audit/07-relatorio-final.md, pg_stat_statements, 16 rutas, base sintética de 10,007 alumnos
09Línea de tiempo
- feb 2026
Inicio en una plataforma de generación de apps por IA: Supabase, áreas de admin, entrenador y alumno, entrenamientos, dietas y facturación
- mar 2026
Cuestionarios dinámicos con programación, check-ins de comidas con foto y envío de acceso al alumno
- sep 2026
Hosting migrado a Cloudflare Workers, CI con deploy, autenticación centralizada en las edge functions y refuerzo de RLS
- sep 2026
Auditoría en cinco frentes y plan de correcciones F0–F9: transacciones, autorización en la base de datos, fechas, errores, App Store, pruebas de RLS en el CI
- sep 2026
Nueva identidad visual y onboarding del alumno
- sep 2026
Auditoría de rendimiento sobre una base sintética de 10,000 alumnos: RLS sin evaluación por fila, paginación, idempotencia, cola offline, control de versión y guardrails semanales
- sep 2026
Corrección de seguridad aplicada en producción: ninguna función SQL ejecutable sin sesión
- oct 2026
Plan Pro aprobado y plan de migración de la base de datos a São Paulo (conexión de 211 a 38 ms)
10Stack
- React 18
- Vite 5 (SWC)
- TypeScript 5 strict
- Tailwind CSS 3
- shadcn/ui (Radix)
- TanStack Query 5 + IndexedDB
- react-router 6
- react-hook-form + zod
- Recharts
- Workbox 7 (service worker próprio)
- PostgREST
- PL/pgSQL (RPCs transacionais e idempotentes)
- Supabase Edge Functions (Deno 2)
- Web Push em WebCrypto puro
- PostgreSQL 17 (Supabase)
- Row Level Security
- pg_cron
- pg_net
- pg_trgm
- Supabase Storage
- Supabase Realtime
- Cloudflare Workers (static assets)
- wrangler 4
- GitHub Actions (6 jobs + volume semanal)
- Supabase CLI fixa no CI
- Node 22
- Supabase Auth
- user_roles + has_role() SECURITY DEFINER
- RLS sem avaliação por linha
- trigger de colunas administrativas
- revoke execute from anon
- verify_jwt + requireRole
- validação de entrada
- CSP por hash
- statement_timeout por papel
- URLs assinadas
- testes de RLS no CI
11Ficha técnica
- type
- PWA de asesoría fitness · 3 roles
- stack
- React 18 · Vite · Deno edge · PL/pgSQL
- db
- Postgres 17 · 41 tablas · RLS en todas
- auth
- Supabase Auth · user_roles · falla cerrado
- offline
- caché en IndexedDB · cola idempotente
- jobs
- pg_cron ×4 · guardrail semanal con 10k alumnos
- deploy
- Cloudflare Workers · CI de 6 jobs
- status
- completado · listo para las tiendas
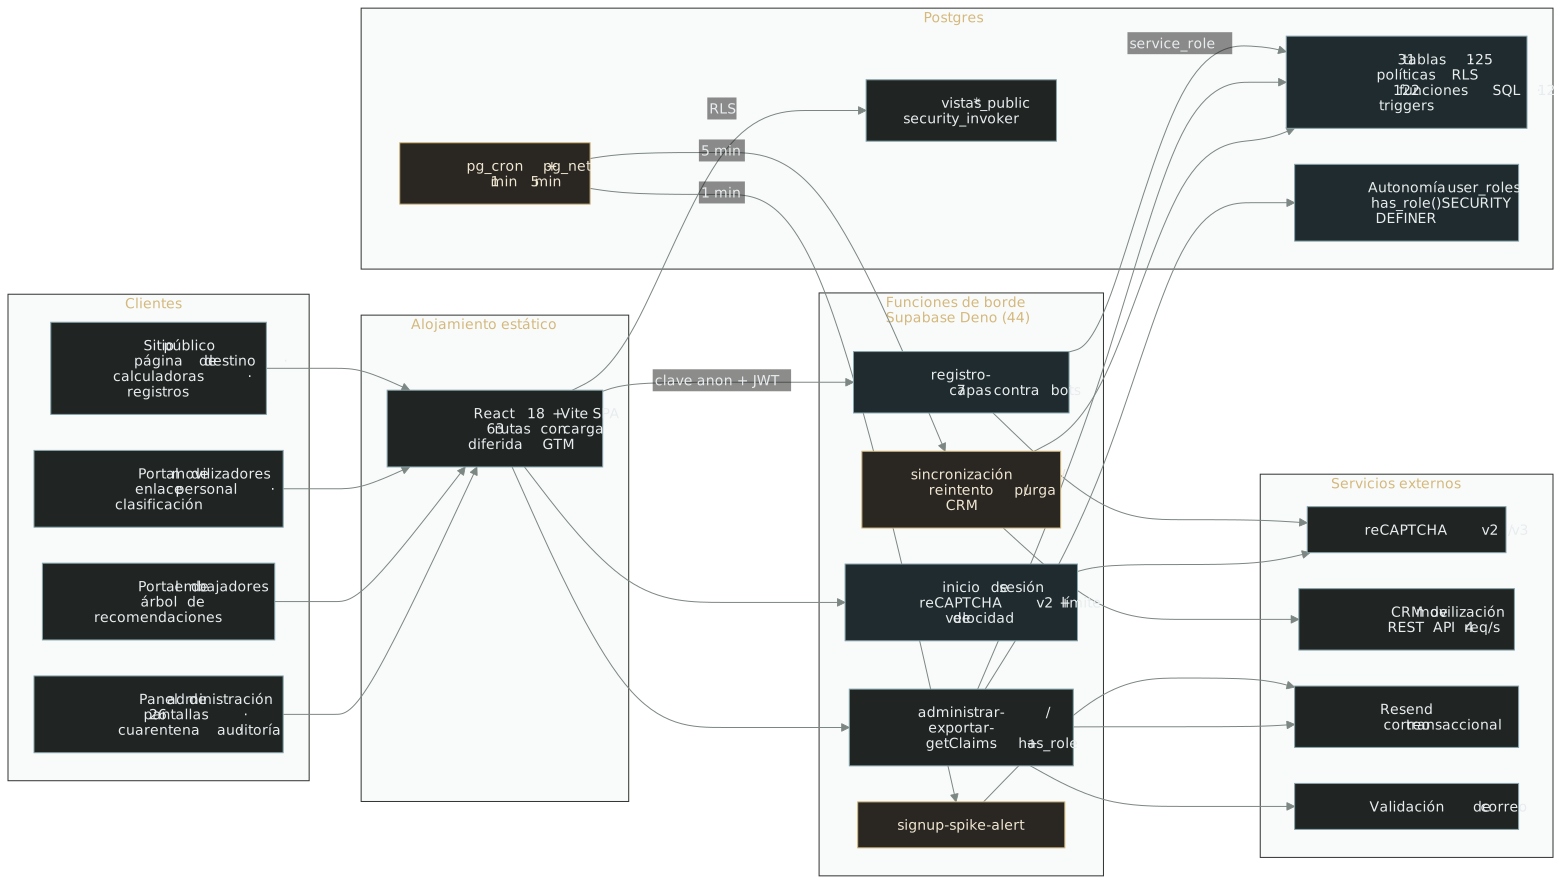
Plataforma de la campaña contra la jornada 6x1: registros nacionales, red de voluntariado y siete capas contra bots.
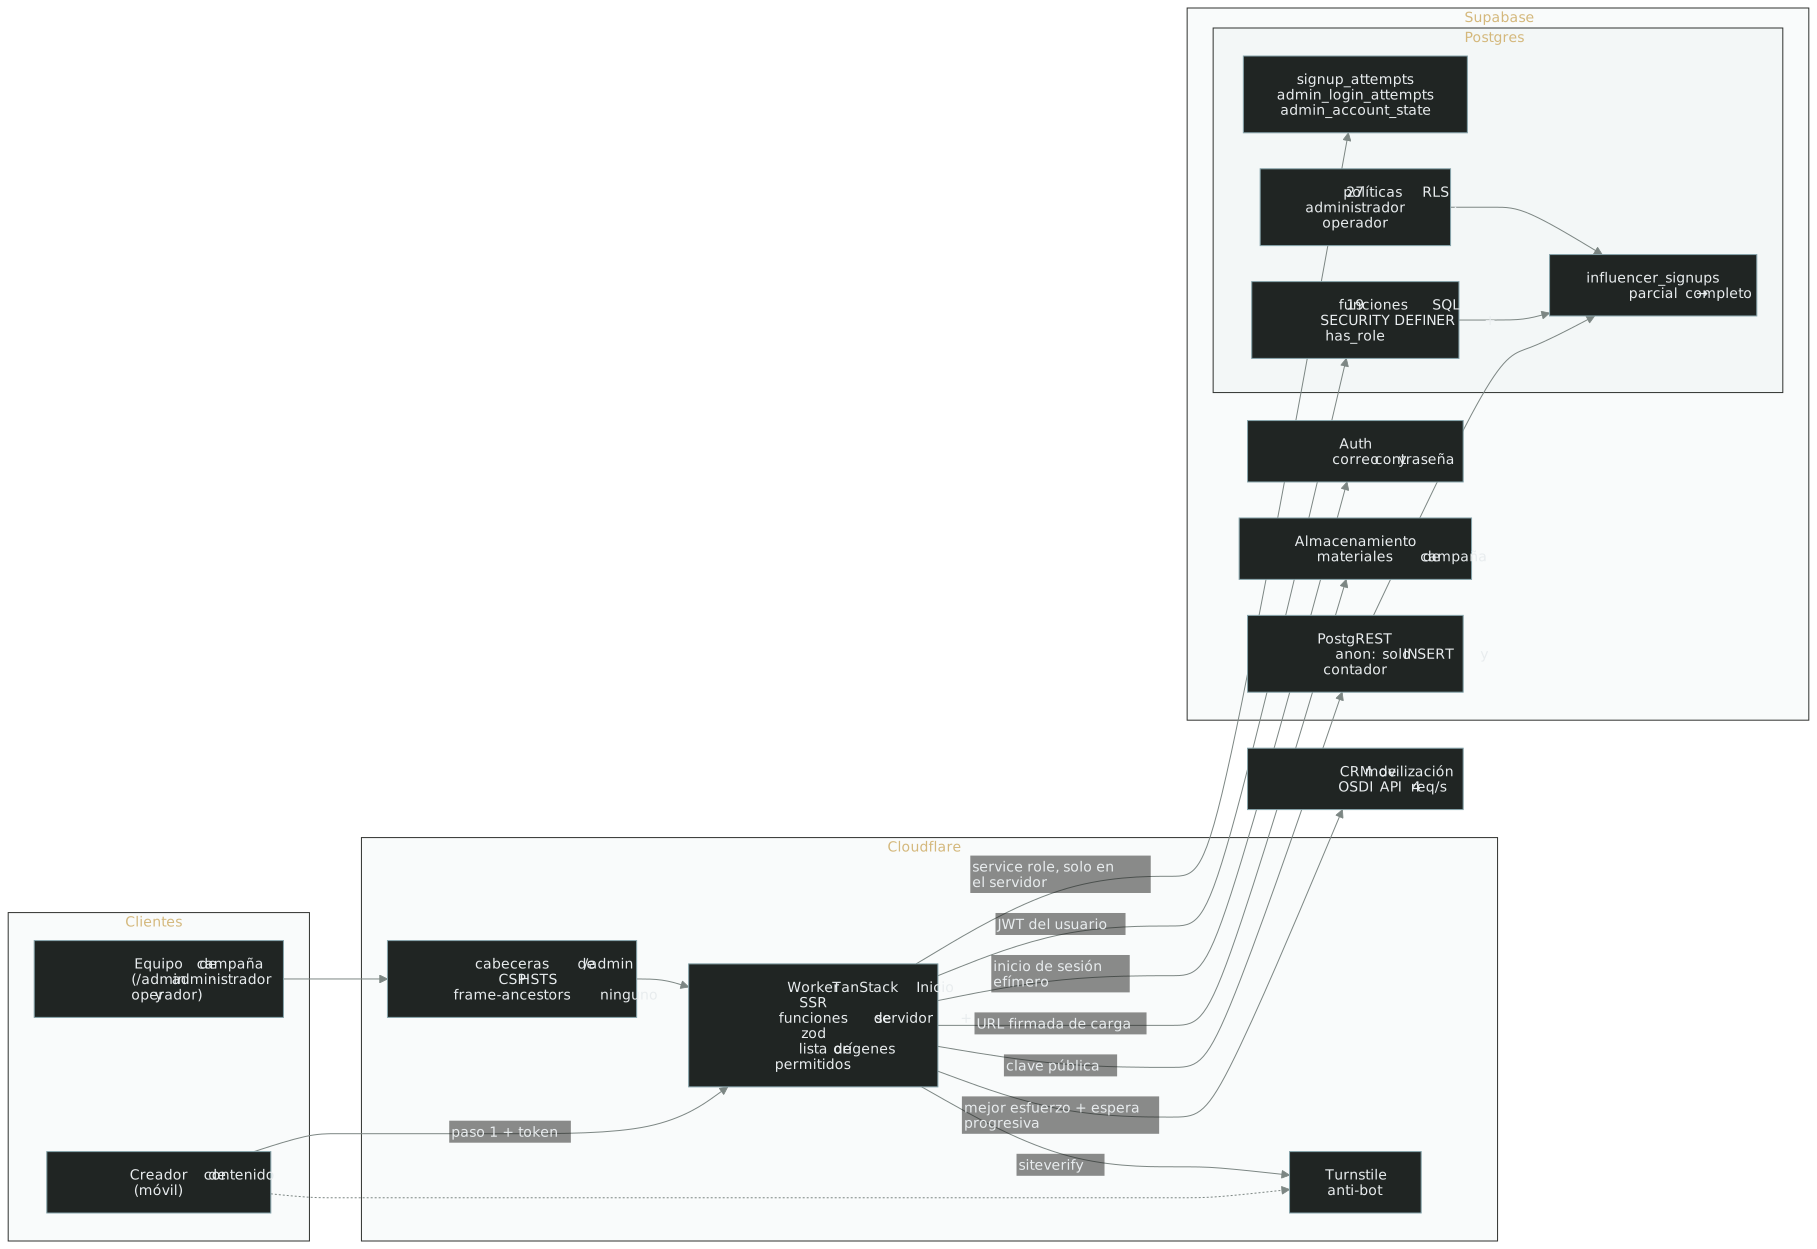
Registros nacionales de creadores, contador público resistente a la manipulación y administración protegida contra fuerza bruta.
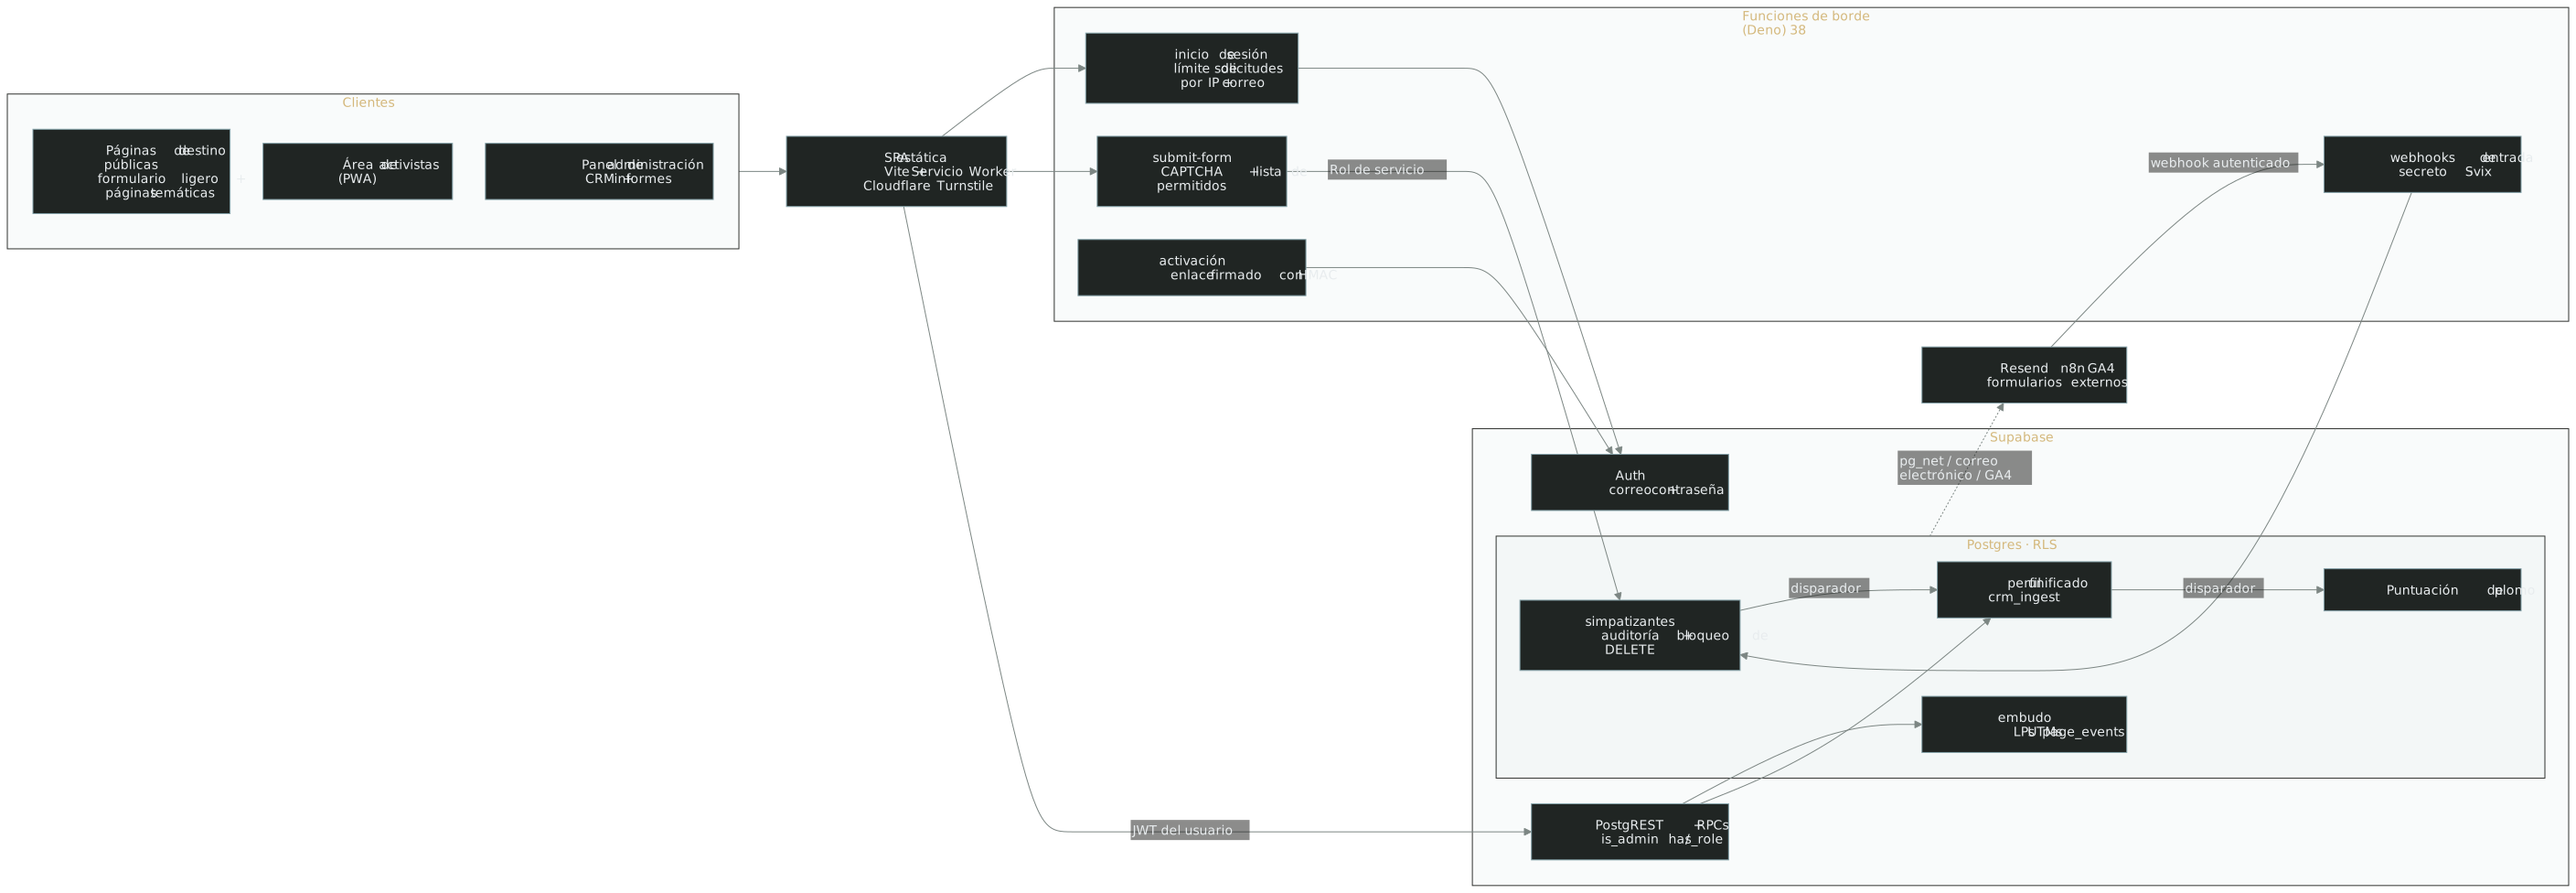
Registros, voluntariado y CRM de movilización en una misma base, con permisos definidos en Postgres.
¿Quieres un sistema así para tu operación?
Node diseña, construye y protege plataformas a la medida para campañas, mandatos y movimientos.
TECNOLOGÍA E INTELIGENCIA POLÍTICA
© 2026 NODE. Todos los derechos reservados.