
P-05
Régua
Operação de relacionamento por WhatsApp com envio humano, histórico imutável e o banco como última palavra.
cliente████Operações de relacionamento por WhatsApp conduzidas por equipes de community managers (white label, uma instância isolada por cliente)
Plataforma white label que organiza, distribui, executa e mede o trabalho de equipes de community managers no WhatsApp: réguas de contato em etapas, fila do dia por pessoa, registro de cada retorno, ciclo do dia comandado pelo gestor e painel com métricas que não confundem volume com pessoas. O envio é sempre humano; a regra de negócio vive em funções puras testadas e no Postgres, com RLS em todas as tabelas, segundo fator imposto no banco e histórico append-only por trigger. Uma instância isolada por cliente, três em produção, publicadas do mesmo código.
- cloudflare
- supabase
- postgres
- rls
- react
- mfa
- lgpd
- white-label
- security-audit
01Visão geral
A Régua é o sistema de trabalho de uma equipe que conversa com milhares de pessoas pelo WhatsApp. Antes dele, a operação vivia em planilhas, links soltos e celulares: ninguém sabia com certeza quem já tinha recebido mensagem, quem respondeu, quem pediu para não ser mais procurado, nem quanto cada pessoa da equipe produziu no dia.
A plataforma transforma isso num processo rastreável. Cada pessoa da base tem uma ficha permanente, identificada pelo telefone. As campanhas carregam uma régua, o roteiro em etapas (primeiro contato, reengajamentos, convite, mobilização), e cada community manager (CM) recebe sua fila do dia com o link wa.me já montado e a mensagem certa para aquela etapa. O CM envia do próprio aparelho e registra o retorno; é esse registro que faz a régua avançar e alimenta o painel de gestão e os relatórios.
02O problema
- Envio sem rastro. Mensagens saíam de vários aparelhos sem registro de quem mandou o quê, de qual número, em que etapa.
- Distribuição manual. O gestor dividia planilhas entre a equipe todas as manhãs; contatos repetidos trocavam de responsável sem ninguém perceber.
- Opt-out frágil. O pedido de "não me procure mais" dependia de alguém lembrar de tirar a pessoa de todas as listas.
- Medição enganosa. "Mensagens enviadas" e "pessoas alcançadas" eram somadas como se fossem a mesma coisa.
- Dado pessoal em escala. Uma base de terceiros com nome e telefone, sob LGPD, manipulada por uma equipe com perfis de acesso muito diferentes.
03A solução
O desenho parte de premissas que o código trata como invioláveis:
- O envio é humano. A plataforma prepara o link; quem envia é a pessoa. Não existe integração que dispare mensagem sozinha.
- O registro do CM é o motor. Nada avança por automação cega; o tempo apenas expõe contatos parados (aba "Contatos sem atualização"), nunca age em nome do CM.
- Histórico append-only. Interações, observações e log de auditoria não aceitam UPDATE nem DELETE, garantido por trigger no banco.
- Opt-out trava a pessoa em todas as campanhas, na hora.
- Três contagens distintas: volume de interações, quantidade de respostas e pessoas únicas engajadas.
Funcionalidades:
- Área de Trabalho do CM: a fila do dia em tabela, com o registro em dois atos (Resposta Sim/Não e o movimento na régua) e uma trava lida do banco: só avança com envio e resposta registrados. O CM escolhe a etapa de destino e quando o contato volta (agora ou pela cadência da régua).
- Réguas e scripts: o Estrategista monta o roteiro, etapa por etapa, com variações de mensagem (até 12 por etapa) e marcação de etapas que podem encerrar a jornada.
- Participações: a mesma pessoa pode estar em várias campanhas ao mesmo tempo, cada uma rodando sua régua; o CM continua sendo da pessoa, não da campanha.
- Ciclo do dia: o Gestor abre e encerra o dia (ou o dia abre sozinho quando o primeiro CM começa), acompanha cada CM em tempo real (enviados, respostas, carteira, % da meta) e decide o destino dos pendentes antes de fechar: manter, transferir ou destacar para amanhã.
- Importação e "base geral": planilha com normalização de telefone e duplicidade decidida por campanha; a base geral funciona como uma cesta de cadastros que o Gestor distribui em lotes iguais entre os CMs escolhidos.
- Números de WhatsApp: cada CM cadastra até 4 números; cada envio registra de qual número saiu, e o número usado no primeiro contato segue a pessoa nas etapas seguintes. A Central de Contas guarda credenciais de infraestrutura cifradas e governa números banidos.
- Painel e relatórios: métricas por qualquer recorte, consolidado diário por e-mail, relatório de meta não batida, exportações auditadas.
- LGPD: direito ao esquecimento com redação do log e lista de supressão, e uma exclusão administrativa separada, com motivo obrigatório e registro gravado antes de apagar.
Seis perfis (Administrador, Gestor, Community Manager, Estrategista, Operador de contas, Liderança), um perfil por usuário, com a matriz de permissões em um único arquivo consumido pela navegação do front e pela autorização da API.
- O segundo fator é imposto duas vezes: no middleware da API e numa política RLS restritiva em cada tabela.
- Interações, observações e log de auditoria não aceitam UPDATE nem DELETE, por trigger, com só duas válvulas nomeadas (LGPD e exclusão administrativa).
- Escrita operacional fora do alcance do cliente: o RLS decide linhas, não colunas, então só a API escreve, depois de conferir o escopo.
- Credenciais em AES-256-GCM e lista de supressão LGPD por HMAC, com a chave no Cloudflare e o dado no Postgres: custódias separadas.
- Um código, N deploys: cada cliente com banco, Worker e domínio próprios, e uma ferramenta que recusa terminar se as instâncias servirem versões diferentes.
- Auditoria de segurança em sete fases, provada por uma ferramenta que mede o que o sistema recusa.
04Arquitetura
Ler o diagrama como lista (18 componentes, 19 conexões)
Componentes
- Seis perfis · um usuário = um perfil: Community Manager<br>Área de Trabalho, Gestor / Admin<br>ciclo do dia · distribuição, Estrategista<br>réguas e scripts, Liderança / Operador<br>painel · Central de Contas
- Cloudflare · uma instância por cliente: Pages<br>SPA React 19 + Vite<br>CSP gerada por instância, Turnstile, Rate Limiting<br>por IP e por usuário, Worker · Hono<br>~140 endpoints<br>matriz de permissões · 2FA · validação, Cron Trigger horário<br>relatório diário · meta
- Postgres: RLS em todas as tabelas<br>política restritiva de 2º fator, Funções SECURITY DEFINER<br>exclusões auditadas · dia de operação, Triggers append-only<br>histórico e log imutáveis
- Supabase · projeto próprio por instância: Auth (GoTrue)<br>TOTP · gancho Send Email, DB, Storage privado<br>anexos · URL assinada 300 s
Conexões
- Community Manager<br>Área de Trabalho → Pages<br>SPA React 19 + Vite<br>CSP gerada por instância
- Gestor / Admin<br>ciclo do dia · distribuição → Pages<br>SPA React 19 + Vite<br>CSP gerada por instância
- Estrategista<br>réguas e scripts → Pages<br>SPA React 19 + Vite<br>CSP gerada por instância
- Liderança / Operador<br>painel · Central de Contas → Pages<br>SPA React 19 + Vite<br>CSP gerada por instância
- Community Manager<br>Área de Trabalho → WhatsApp do CM<br>link wa.me · envio humano (prepara o link)
- Pages<br>SPA React 19 + Vite<br>CSP gerada por instância → Turnstile
- Pages<br>SPA React 19 + Vite<br>CSP gerada por instância → Rate Limiting<br>por IP e por usuário (/api/* same-origin)
- Rate Limiting<br>por IP e por usuário → Worker · Hono<br>~140 endpoints<br>matriz de permissões · 2FA · validação
- Pages<br>SPA React 19 + Vite<br>CSP gerada por instância → Auth (GoTrue)<br>TOTP · gancho Send Email (sessão)
- Worker · Hono<br>~140 endpoints<br>matriz de permissões · 2FA · validação → RLS em todas as tabelas<br>política restritiva de 2º fator (JWT do usuário)
- Worker · Hono<br>~140 endpoints<br>matriz de permissões · 2FA · validação → Funções SECURITY DEFINER<br>exclusões auditadas · dia de operação (service role após checar escopo)
- Worker · Hono<br>~140 endpoints<br>matriz de permissões · 2FA · validação → Storage privado<br>anexos · URL assinada 300 s
- Worker · Hono<br>~140 endpoints<br>matriz de permissões · 2FA · validação → Resend<br>código de acesso · consolidado
- Worker · Hono<br>~140 endpoints<br>matriz de permissões · 2FA · validação → Segredos no Cloudflare<br>AES-256-GCM · HMAC
- Worker · Hono<br>~140 endpoints<br>matriz de permissões · 2FA · validação → packages/shared<br>motor da régua · métricas · permissões<br>regras puras + Vitest (importa regras)
- Pages<br>SPA React 19 + Vite<br>CSP gerada por instância → packages/shared<br>motor da régua · métricas · permissões<br>regras puras + Vitest (importa regras)
- Cron Trigger horário<br>relatório diário · meta → Worker · Hono<br>~140 endpoints<br>matriz de permissões · 2FA · validação
- Auth (GoTrue)<br>TOTP · gancho Send Email → Worker · Hono<br>~140 endpoints<br>matriz de permissões · 2FA · validação (gancho assinado)
- Funções SECURITY DEFINER<br>exclusões auditadas · dia de operação → Triggers append-only<br>histórico e log imutáveis
Monorepo com npm workspaces:
apps/web         SPA React + Vite (Cloudflare Pages)
apps/api         Hono em Cloudflare Workers (API + Cron Trigger)
packages/shared  tipos, matriz de permissões e regras de negócio puras, com testes
supabase/        migrations versionadas (espelho do que foi aplicado)
ferramentas/     publicação por instância, migração em todas as instâncias e verificações ponta a ponta
As regras sensíveis (avanço da régua, cálculo de reengajamento, fila do dia, carteira, métricas, distribuição, permissões) são funções puras em packages/shared, testadas sem banco e importadas tanto pela API quanto pelo front. A tela nunca é a última palavra: a API decide, e o RLS do Postgres confere de novo.
05Por dentro
- API: Hono em Cloudflare Workers, ~140 endpoints em 24 módulos de rota, front e API no mesmo domínio (
/api/*). - Banco: Postgres no Supabase, 96 migrations, ~35 tabelas no schema
public, todas com RLS. Nomes de tabelas e colunas em português, no vocabulário do domínio (contatos,participacoes_campanha,interacoes,operacoes_diarias). - Modelo central: o contato é a pessoa (telefone normalizado, único no banco); a participação é o contato dentro de uma campanha, onde vivem régua, etapa, status e datas; a interação é o histórico append-only de cada toque.
- Funções
SECURITY DEFINERfazem os atos que precisam de garantia transacional e auditoria: exclusão LGPD, exclusão administrativa de contato/régua/campanha (log gravado antes do delete), abertura idempotente do dia de operação. - Métricas em SQL dinâmico: a função do painel é PL/pgSQL que monta os predicados conforme os filtros presentes: com o mesmo corpo, a consulta caiu de 2,3 s para 81 ms ao parar de enganar o planejador com
(p_x is null or col = p_x). As regras de "o que conta como resposta" existem como funções SQL espelhadas das funções TypeScript, e uma ferramenta confronta as duas sobre o mesmo recorte. - Sem cron para o que pode ser derivado: rollover e "contatos sem atualização" são calculados do estado existente; um job que falhasse poderia sumir com contatos da fila. O único Cron Trigger (horário) emite o relatório diário no horário configurado e o relatório de meta.
- Paginação como padrão: um módulo
paginacao.ts(buscarTudo,buscarPorIds,emPedacos) contorna o teto de 1.000 linhas do PostgREST com ordem declarada e um teto explícito que avisa quando é alcançado; filtrosin(...)vão em pedaços de 200 para a URL não estourar. - Observabilidade: toda resposta da API traz
Server-Timingcom o tempo e a quantidade de idas ao banco da requisição: o número comparável entre versões, independente de onde se mede.
- React 19 + TypeScript + Vite 8, Tailwind CSS 4, componentes no estilo shadcn/ui sobre Radix.
- 26 telas, carregadas sob demanda (
lazypor rota) e com vendors separados em pedaços próprios; o bundle inicial de um CM caiu de 253 KB para ~157 KB gzip. - Só o cliente de autenticação do Supabase (
@supabase/auth-js) entra no front. O front não fala com o PostgREST: todo dado passa pela API. - A Área de Trabalho atualiza uma linha após cada ato, por uma rota montada pelo mesmo código da fila, em vez de recarregar o dia inteiro.
- UI inteira em português do Brasil, marca configurável por instância (white label), contraste de cores verificado por teste.
- Cloudflare Workers (API, Smart Placement ligado para executar perto do banco) e Cloudflare Pages (SPA), com o Postgres do Supabase em São Paulo.
- Um código, N deploys. Cada instância é um
[env.<nome>]nowrangler.tomlcom Worker, rota, variáveis e namespaces de rate limit próprios; o front évite build --mode <nome>, e o build recusa rodar sem o arquivo de ambiente da instância. O nível de cima dowrangler.tomlé só desenvolvimento: um deploy sem--envcria um Worker inalcançável em vez de sobrescrever a produção de alguém. - CSP gerada no build: um plugin do Vite escreve o
_headersde cada instância com a URL do Supabase dela noconnect-src. ferramentas/publicar.mjsconfere os quatro lugares que precisam dizer a mesma coisa, roda tipos e testes, publica, e pergunta ao domínio quem respondeu:/api/saudedevolve a instância, o commit e a última migration aplicada.--todaspublica em sequência e recusa terminar se as instâncias servirem versões diferentes, de código ou de schema.ferramentas/migrar.mjsaplica a mesma migration em todas as instâncias pela Management API, com a mesma versão e nome, e para na primeira falha; migrations que mexem em dado de um cliente específico ficam marcadas e são recusadas nas outras.- Configuração de Auth declarada em código (
configurar-auth.mjs): ganchos, TOTP e parâmetros de sessão aplicados nas instâncias, com--statusacusando divergência feita no painel.
06Segurança
8 ataques considerados, 8 defesas em produção.
Pular a interface e falar direto com o banco ou a API, com a chave pública na mão.
Usar o próprio JWT e a chave pública para escrever direto no PostgREST (limpar opt-out, pular etapa, registrar envio retroativo)
Políticas de escrita direta removidas: só a API escreve, após checar escopo; triggers carimbam autor e relógio e impedem desfazer opt-out
Força bruta, criação de contas indevidas, redefinição de senha e tomada de conta.
Roubar uma sessão sem segundo fator de um gestor e ler a base
TOTP obrigatório nos perfis com maior alcance, imposto no middleware e numa política RLS restritiva em cada tabela
Força bruta no código de acesso ou abuso do pedido de código
Código de 8 dígitos, 10 min, uso único, 3 tentativas, bloqueio progressivo por e-mail e IP, Turnstile e limite de 30/min por IP na borda
Contornar o login pelos endpoints nativos do Supabase Auth (magic link, recuperação de senha)
Gancho Send Email assinado recusa os dois; cadastro público desligado; usuários criados sem senha
Quem tem algum acesso tentando ganhar mais: virar admin, ler o que não deve, manter acesso revogado.
Um perfil de leitura disparar ações de escrita, ou um CM ver a carteira de outro
Matriz de permissões única na API, perfil relido do banco a cada requisição e RLS por escopo do perfil
XSS, iframe, fórmula em CSV, upload disfarçado e manipulação do prompt da IA.
Injetar fórmula numa exportação CSV ou sintaxe PostgREST numa busca
Células neutralizadas na exportação e caracteres de sintaxe removidos de todo valor que entra num filtro .or()
Enumerar quem está na base, raspar dados pessoais, ligar perguntas a pessoas, extrair segredos.
Obter um dump do banco e extrair credenciais das contas ou a lista de quem pediu opt-out
AES-256-GCM e HMAC com a chave no Cloudflare, fora do banco; colunas cifradas sem grant de leitura
Mexer em contagens, apagar a base, editar o histórico ou negar o que foi autorizado.
Apagar ou reescrever histórico para esconder um ato
Triggers append-only recusam UPDATE e DELETE para qualquer papel; as duas exceções gravam o log antes de agir
O projeto passou por uma auditoria completa (OWASP API Top 10 e Web Top 10) cruzando o código com o estado real do banco e dos cabeçalhos servidos; os achados viraram sete fases de correção, todas publicadas e provadas por uma ferramenta própria.
Autenticação
- Sem senha. Login por código de 8 dígitos enviado por e-mail, válido por 10 minutos, de uso único, no máximo 3 tentativas por código, guardado como HMAC.
- Bloqueio progressivo por e-mail e por IP (uma escada de esperas crescentes) mais Cloudflare Turnstile no pedido de código.
- A sessão continua sendo do Supabase Auth (é o
auth.uid()que sustenta o RLS): o Worker gera o token comadmin.generateLink, troca-o por sessão no servidor e entrega ao front só os tokens. - TOTP obrigatório para Admin, Gestor, Operador de contas e Liderança (opcional para os demais), com códigos de recuperação de uso único e destravamento pelo Admin. O segundo fator é imposto no middleware e numa política RLS restritiva em cada tabela: um token
aal1não lê nada que o exija. - Portas laterais do Supabase Auth fechadas: um gancho Send Email assinado (Standard Webhooks) recusa os endpoints de magic link e recuperação de senha que qualquer um poderia chamar com a chave pública; cadastro público desligado; usuários criados sem senha.
- O perfil do usuário novo vem de
app_metadata(controlado pelo servidor), nunca deuser_metadata(que o próprio usuário preenche).
Autorização
- Matriz de permissões única (
permissoes.ts) para a navegação e para a API; a checagem de perfil nunca é umperfil === 'admin'solto num handler. - O perfil é lido de
public.usuariosa cada requisição (desativação imediata), e não do JWT; osubdo token só antecipa a consulta, nunca autoriza. - RLS em todas as tabelas de
public, com o perfil lido por funçãoSECURITY DEFINERenvelopada em(select …)para virar InitPlan. Um CM vê só os próprios contatos; o Estrategista não vê contato individual; o Operador de contas não vê conteúdo de relacionamento. - O RLS decide linhas, não colunas: por isso a escrita operacional saiu do alcance do cliente: as políticas de escrita direta foram removidas e só a API escreve, pelo cliente administrativo, depois de conferir o escopo. Onde a API escreve com o JWT do usuário, um trigger carimba autor e relógio (ninguém registra envio retroativo em nome de outro).
- Privilégio explícito:
alter default privilegesrevoga deanontoda tabela e deanon/authenticatedtoda função nova; uma função só vira RPC comgrant executena própria migration. Credenciais de contas têm grant por coluna: as colunas cifradas não são selecionáveis.
Dados e LGPD
- Credenciais de infraestrutura em AES-256-GCM com a chave no Cloudflare, fora do banco (custódias separadas: um dump do banco não revela credencial), formato versionado para rotação.
- Lista de supressão por HMAC do telefone com chave derivada: quem exerceu o direito ao esquecimento e tinha opt-out não volta numa importação futura, e a lista não é revertível por força bruta.
- Append-only por trigger, com só duas válvulas nomeadas (direito ao esquecimento e exclusão administrativa), cada uma registrando o ato antes de agir. Opt-out não se desfaz, nem por
service_role. - Exportações auditadas no log, paginadas, com aviso de truncamento e neutralização de fórmulas em CSV.
Hardening
- Rate limiting na borda (binding do Workers): 30 req/min por IP nas rotas de entrada e 10 req/min por usuário em exportação, importação e recuperação de segundo fator, antes do limitador em banco.
- Validação de entrada centralizada: UUID nos parâmetros de caminho (400 antes do banco), datas
AAAA-MM-DD, teto de 8 KB por campo de texto e 10 MB por corpo, saneamento de caracteres de sintaxe do PostgREST em filtros.or(). - O log de acesso não grava a query string (a busca leva nome e telefone).
workers.deve URLs de preview desligados: a API só responde no domínio da instância. CORS por lista exata.- Front com HSTS,
X-Frame-Options: DENY,Permissions-Policy, COOP e CSP (em modo relatório antes de ser promovida). ZerodangerouslySetInnerHTML, zeroeval. - Anexos em bucket privado, entregues por URL assinada de 300 s.
Prova
ferramentas/verificar-seguranca.mjsmede o que o sistema recusa: o CM tentando escrever direto no PostgREST, o perfil de leitura tentando desfazer atos,anonchamando funções, ganchos sem assinatura, endpoints laterais do Auth, CSV com=, cabeçalhos do front. Cria usuários e dados temporários e apaga tudo pelo caminho administrativo. As ferramentas de verificação recusam rodar contra produção sem flag explícita.
07Desafios técnicos
O contato que sumia em silêncio
A fila do dia decidia "volta quando chegar a data do próximo toque", mas essa data só nasce quando o CM registra o retorno. Quem recebeu mensagem e não teve o retorno registrado saía da fila para sempre no dia seguinte, sem erro. A correção generalizou a regra: o caso vira "enviado, aguardando retorno", com a caixa de envio já marcada para o CM não mandar a mensagem de novo. Depois veio a versão mais profunda do mesmo erro: a fila media o progresso da etapa por "hoje", e à meia-noite zerava marcações de ciclos ainda abertos. A janela passou a ser o ciclo da etapa, derivado de dado que já existia, sem migration.
O teto de 1.000 linhas que ninguém via
O PostgREST devolve no máximo mil linhas com status 206, sem erro. Isso explicava ao mesmo tempo uma distribuição que entregava menos do que o pedido, um acompanhamento que mostrava um terço da operação como se fosse tudo e uma fila que não enxergava parte da carteira de cada CM, agravada por um filtro em embed sem !inner, que parecia filtrar mas trazia a tabela inteira. A solução foi um padrão de paginação com ordem declarada e teto explícito, aplicado em todas as rotas de volume, e escritas em blocos transacionais.
Uma regra, várias implementações
Três telas mostravam três números diferentes para "a carteira do CM", e o painel mediu zero respostas por quatro dias porque a função SQL ainda contava resposta pelo campo antigo depois de uma mudança de produto. O padrão adotado: a regra mora numa função pura (TypeScript) e, quando precisa existir em SQL, numa função espelhada, com uma ferramenta que confronta as duas sobre os mesmos dados.
White label sem fork
Levar o sistema a novos clientes sem copiar o repositório: ambientes nomeados no Wrangler, build do front por modo com guarda pelo arquivo, CSP gerada por instância, migração aplicada em todas as instâncias de uma vez, e uma ferramenta de publicação que confere, depois do deploy, se o domínio está servindo o bundle certo, com a URL do banco certo, na versão de schema certa.
08Resultados
- Em produção desde o primeiro dia de desenvolvimento, operado por equipes reais de CMs; três instâncias isoladas servidas pelo mesmo código, com versão de código e de schema conferidas entre elas.
- 126 commits em 24 dias (03/08 a 26/08/2026).
- Auditoria de segurança com ~35 achados classificados (5 altos, 10 médios, ~20 baixos), nenhum crítico explorável por anônimo; todas as sete fases de correção publicadas e provadas.
- Auditoria de performance: a rota da fila do CM caiu de ~17 idas ao banco em série para 4; a função de métricas do painel, de 2,3 s para 81 ms; o bundle inicial do front, de 253 KB para ~157 KB gzip.
- 34 arquivos de teste com ~750 casos nas regras puras (régua, reengajamento, fila, métricas, permissões, importação, distribuição), e 30 ferramentas de verificação ponta a ponta contra API e banco reais.
- 126
- commits
- 24 dias
- período
- 96
- migrations SQL
- 35
- tabelas em public com RLS
- 127
- comandos create policy
- ~140
- endpoints da API
- 6
- perfis de acesso
- ~750
- casos de teste (Vitest)
- 30
- ferramentas de verificação ponta a ponta
- 17 → 4
- idas ao banco na fila do CM
- 2,3 s → 81 ms
- função de métricas do painel
- ~56.100
- linhas TS/TSX
- ~8.400
- linhas SQL
como medimos
git rev-list --count HEAD
como medimos
git log: primeiro commit 2026-08-03, último 2026-08-26 (18 dias com commit)
como medimos
ls supabase/migrations/*.sql | wc -l
como medimos
anexo B de docs/tecnico/plano-seguranca-2026-08-25.md (RLS em todas)
como medimos
grep -ci 'create policy' nas migrations
como medimos
grep de rotas*.get/post/put/patch/delete em apps/api/src (140); a auditoria de 25/08 enumerou 137
como medimos
packages/shared/src/perfis.ts e permissoes.ts
como medimos
grep de it(/test( em 34 arquivos *.test.ts versionados
como medimos
ls ferramentas/verificar-*.mjs
como medimos
CLAUDE.md, decisão US-CM-12 (2026-08-18)
como medimos
CLAUDE.md e docs/tecnico/auditoria-performance-2026-08-25.md
como medimos
linhas não vazias em .ts/.tsx versionados, sem database.types.ts
como medimos
linhas não vazias em .sql versionados
09Linha do tempo
- 03 ago 2026
Primeiro commit, publicação no Cloudflare e login sem senha por código de acesso
- 04 ago 2026
Turnstile, TOTP com códigos de recuperação e o segundo fator levado ao RLS
- 07 ago 2026
Nova modelagem: a participação do contato em várias campanhas ao mesmo tempo
- ago 2026
17–18/08: Fluxo Principal: registro em dois atos, distribuição na subida da planilha e o dia sem turnos
- 25 ago 2026
Auditorias de performance e de segurança, sete fases de correção publicadas
- 26 ago 2026
White label de verdade: um código, três instâncias, migração e publicação conferidas entre elas
10Stack
- React 19
- TypeScript
- Vite 8
- Tailwind CSS 4
- Radix UI (shadcn/ui)
- React Router 8
- Hono
- Cloudflare Workers
- Cron Triggers
- Supabase Auth
- PL/pgSQL SECURITY DEFINER
- Resend
- PostgreSQL (Supabase)
- Row Level Security
- PostgREST
- Supabase Storage
- Cloudflare Pages
- Workers Smart Placement
- Workers Rate Limiting
- Supabase Management API
- npm workspaces
- Login sem senha (código HMAC)
- TOTP com política RLS restritiva
- Cloudflare Turnstile
- AES-256-GCM com chave fora do banco
- Auth Hooks assinados
- Triggers append-only
- CSP e HSTS
11Ficha técnica
- type
- plataforma de operação no WhatsApp
- stack
- React 19 · Hono · Workers
- db
- Postgres · RLS em todas as tabelas
- auth
- código sem senha · TOTP
- roles
- 6 perfis · matriz única
- deploy
- 1 código · 1 instância por cliente
- tests
- Vitest · 30 verificadores e2e
- status
- em produção
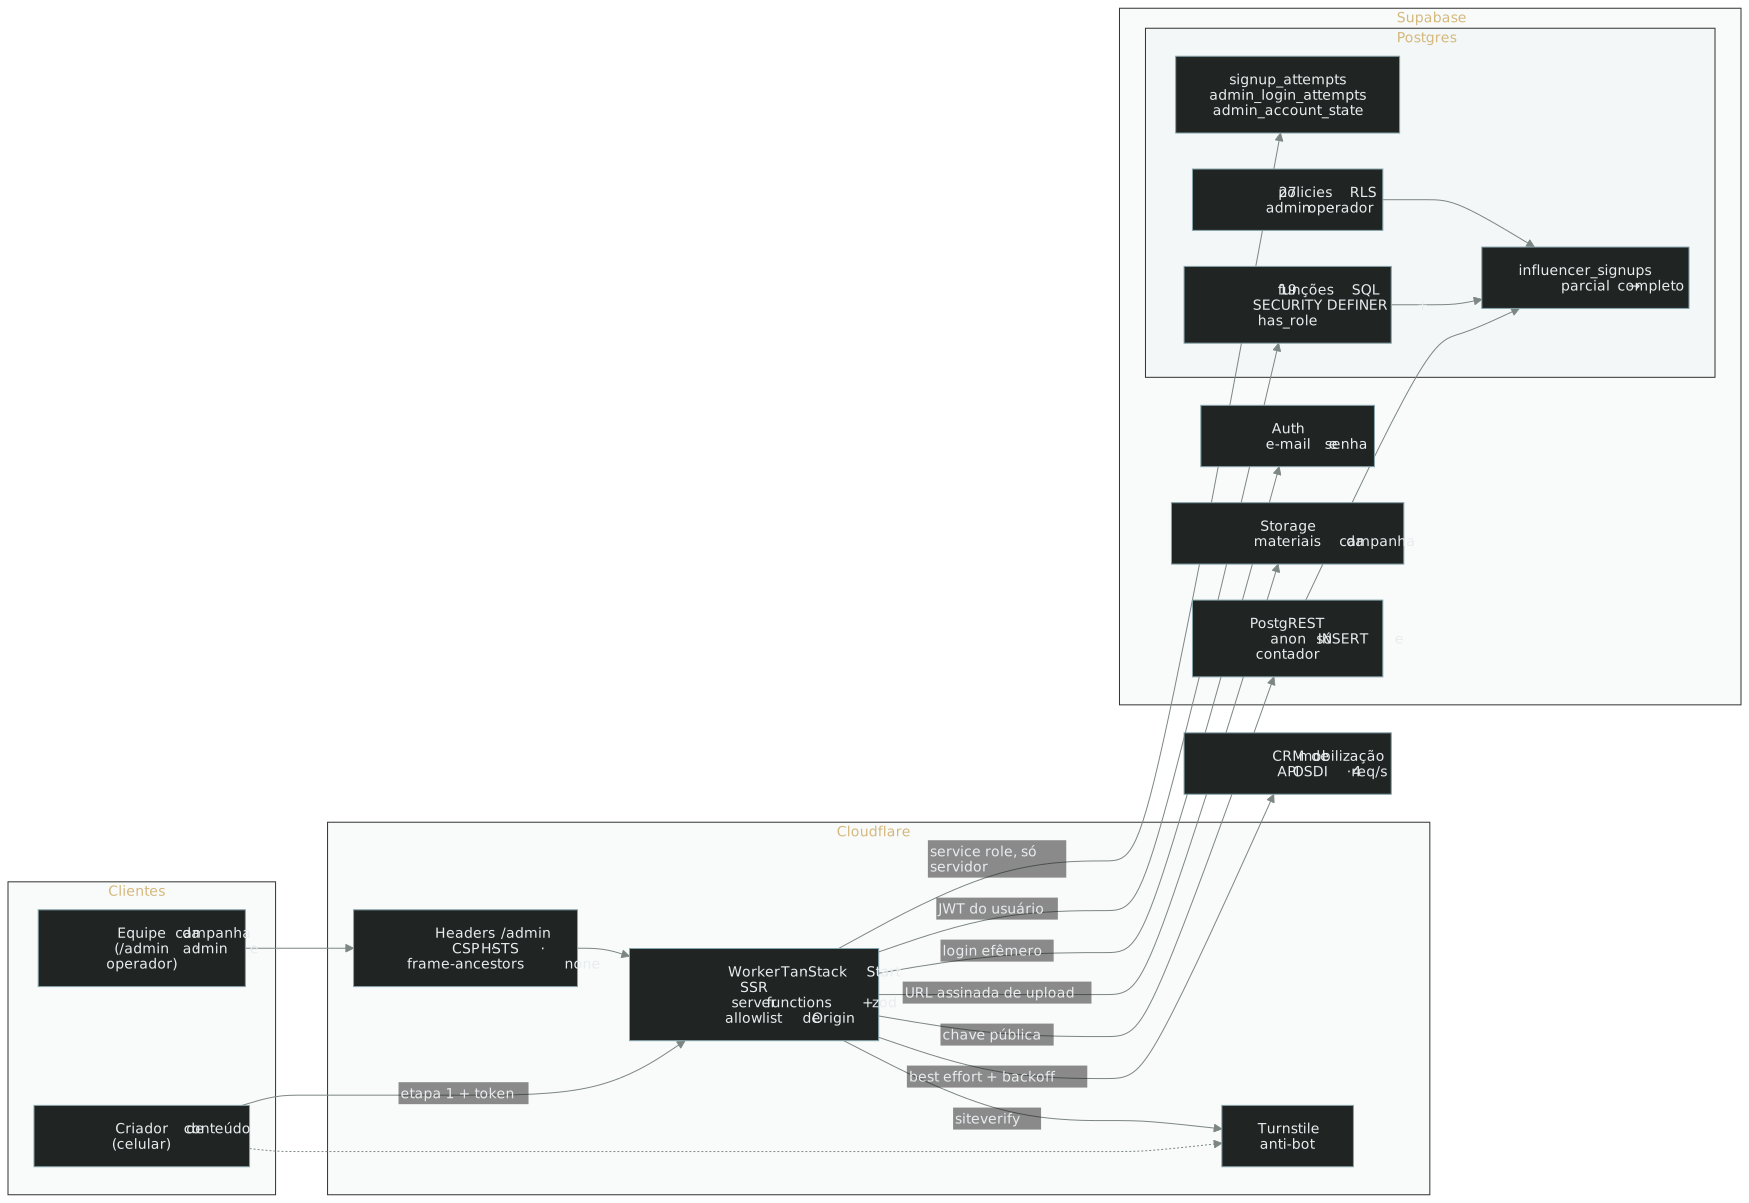
A plataforma que pôs milhares de criadores de conteúdo na campanha pelo fim das bets: cadastro nacional, contador público à prova de inflação e painel blindado contra força bruta.
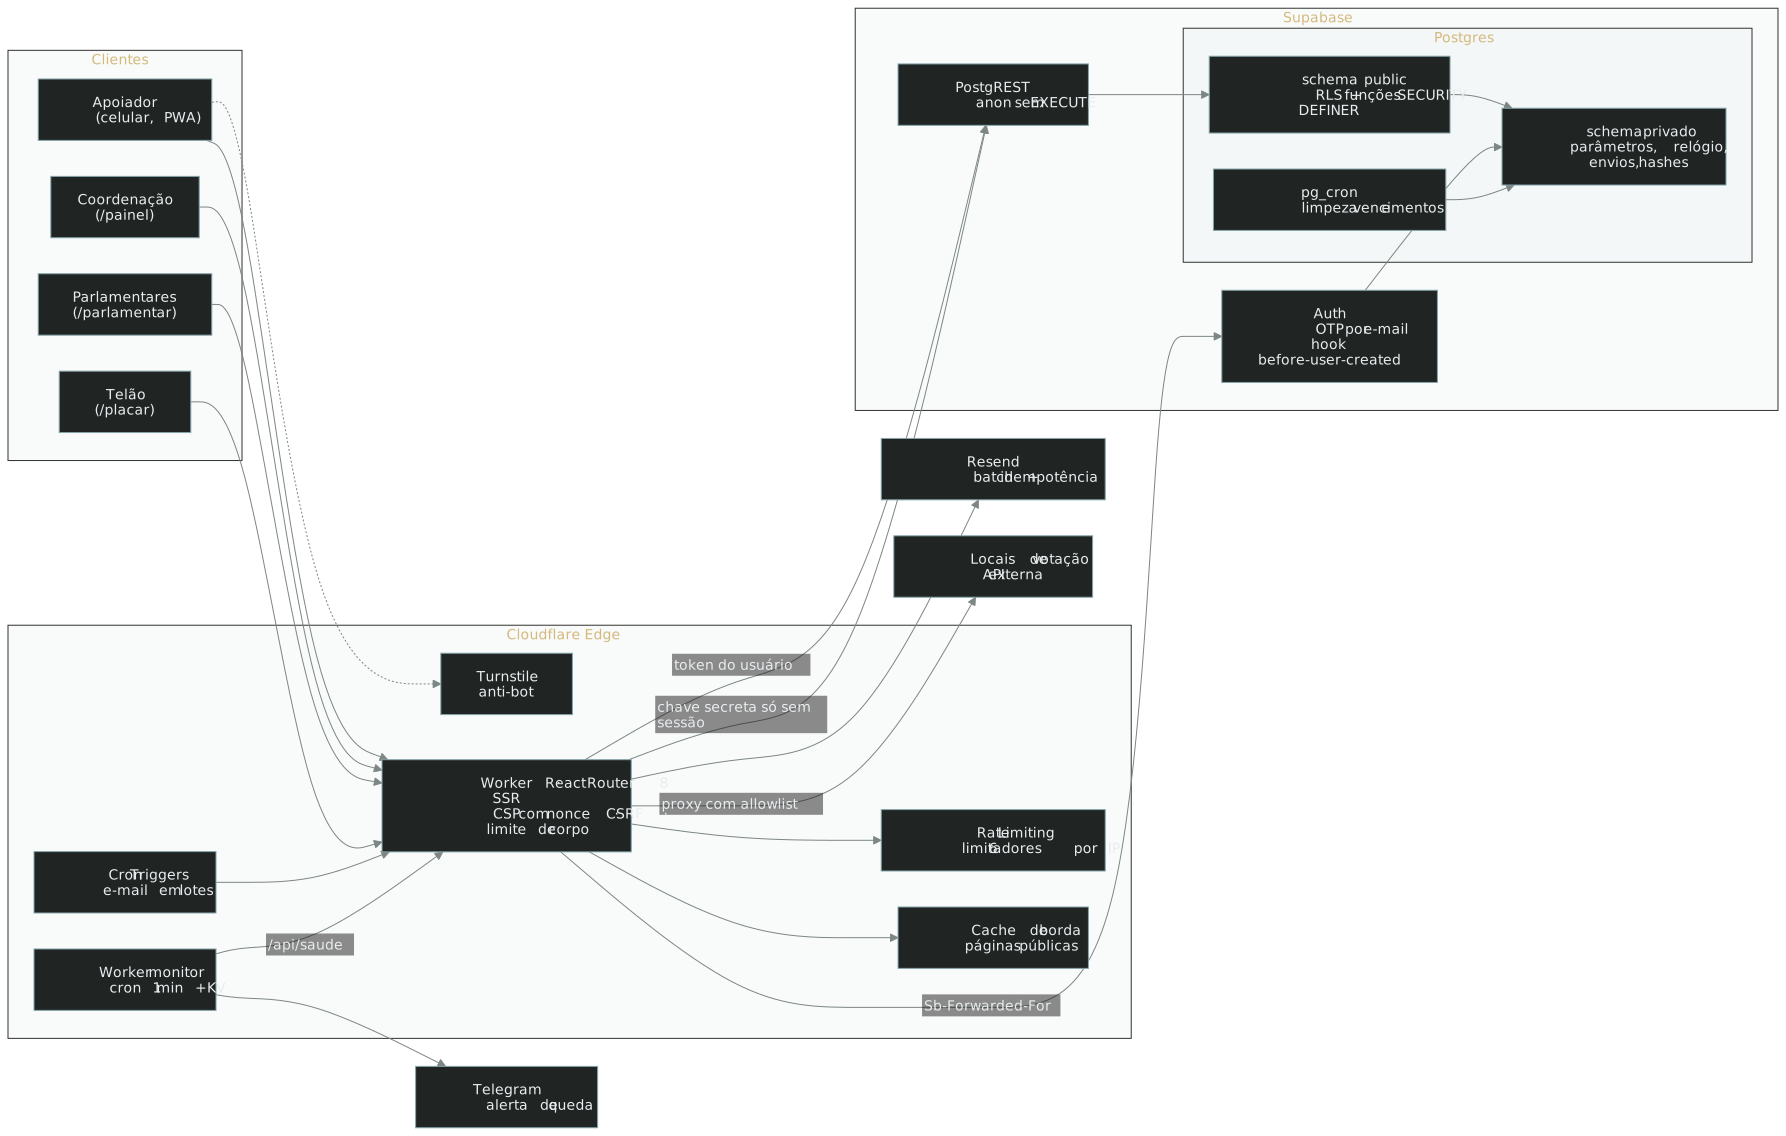
Mobilização de voluntários com prazo legal e público hostil: toda regra vale no banco.
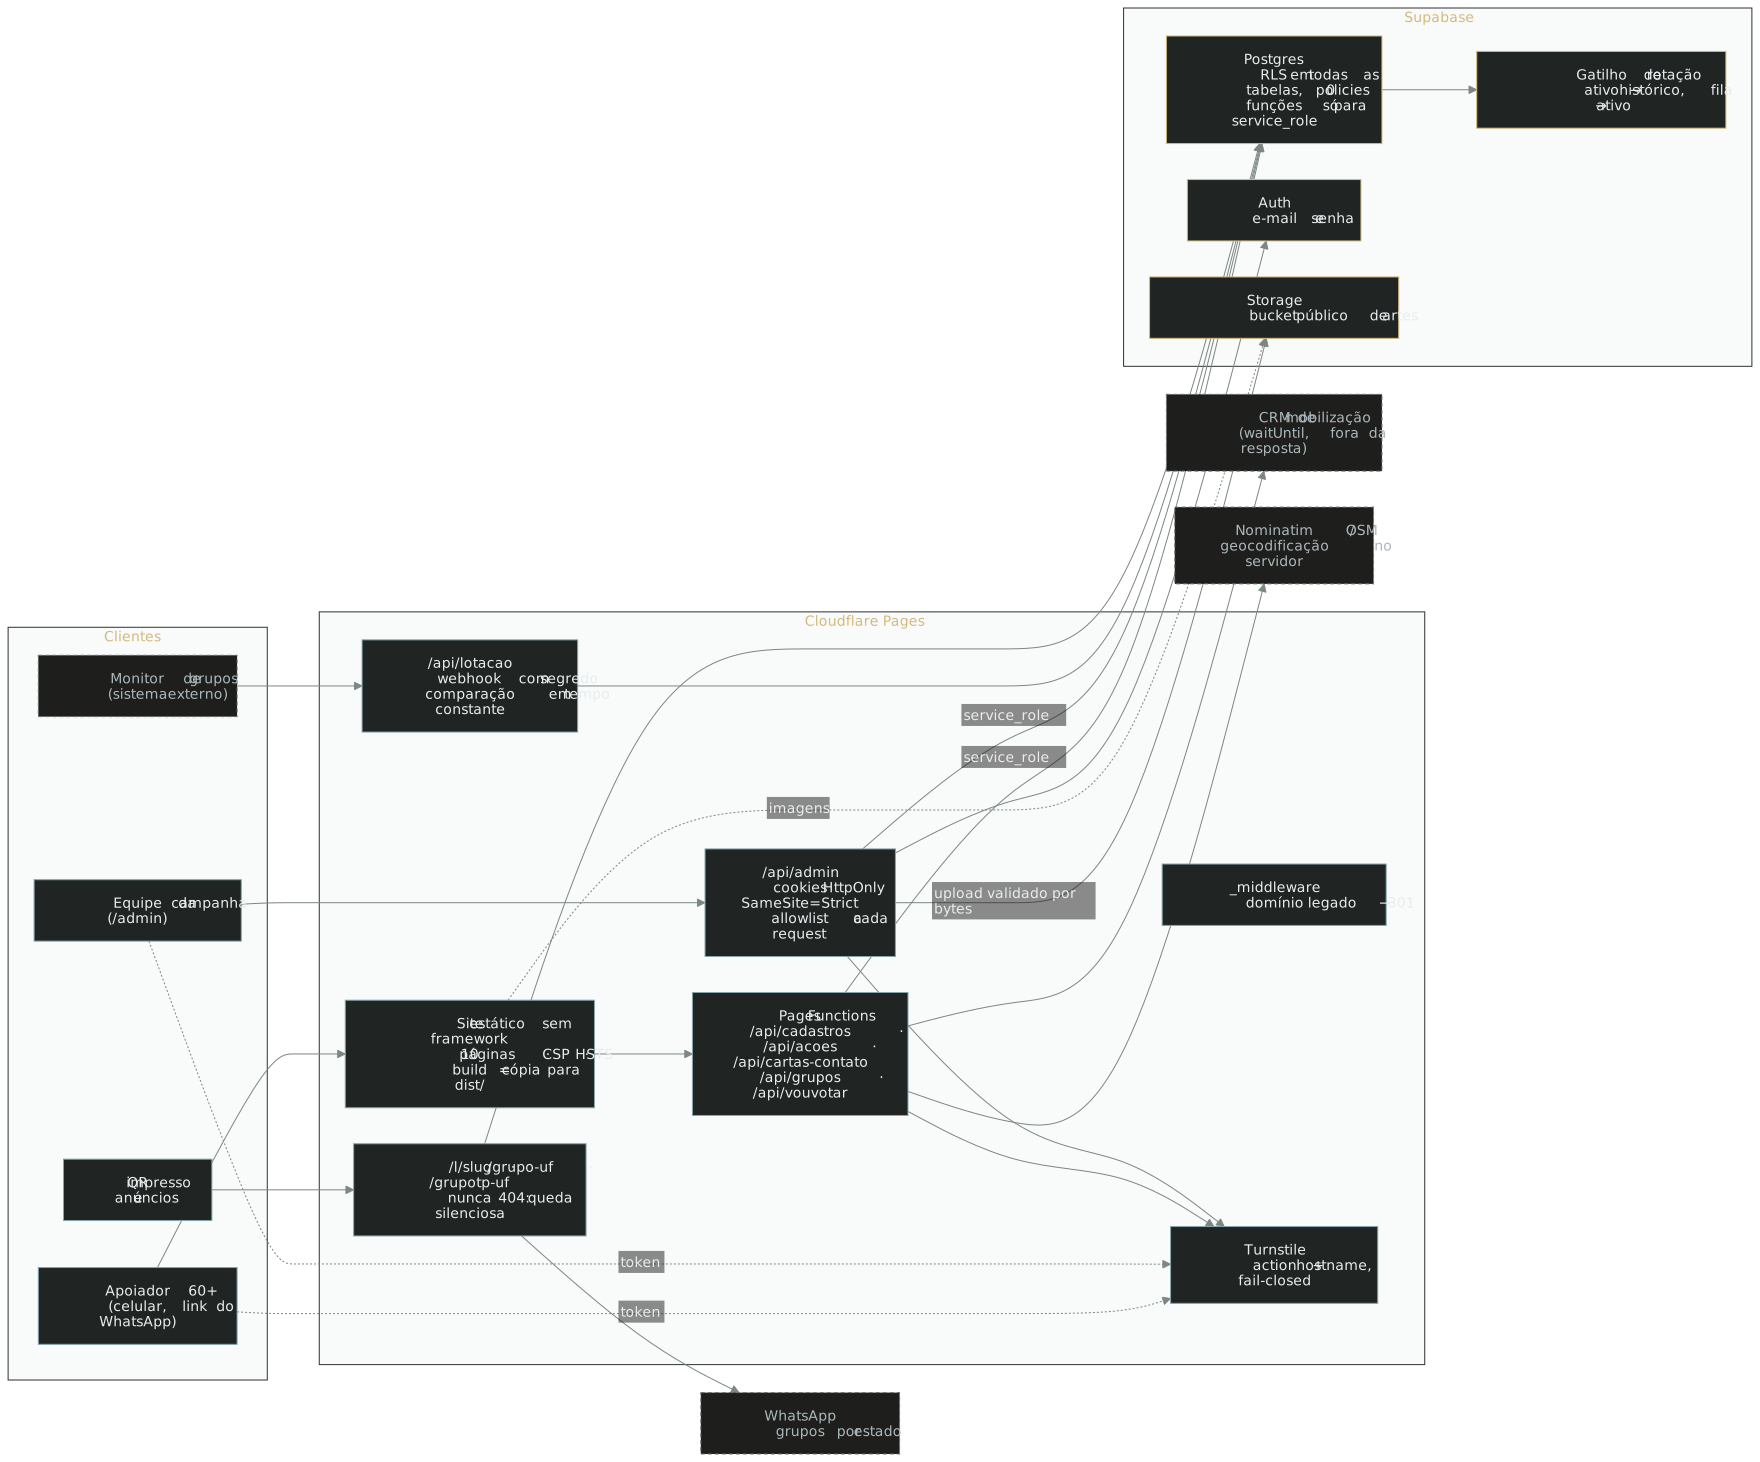
Cadastro político aberto ao público, links impressos que não quebram e um banco que não responde a ninguém além das Functions.
Quer um sistema assim para a sua operação?
A Node projeta, constrói e protege plataformas sob medida para campanhas, mandatos e movimentos.
TECNOLOGIA E INTELIGÊNCIA POLÍTICA
© 2026 NODE. Todos os direitos reservados.