
P-05
Régua
Relaciones por WhatsApp con envío humano, historial inmutable y reglas de negocio en Postgres.
cliente████Operaciones de relación WhatsApp dirigidas por equipos de community manager (marca blanca, una instancia aislada por cliente)
Plataforma de marca blanca para organizar, distribuir, ejecutar y medir el trabajo de equipos de gestión comunitaria en WhatsApp. Incluye secuencias de contacto, colas diarias por persona, registro de resultados, ciclo de gestión y métricas que distinguen volumen de actividad y personas. Los mensajes los envían personas. Las reglas viven en funciones puras probadas y en Postgres, con RLS, segundo factor exigido en la base de datos e historial de solo anexado mediante triggers. Cada cliente dispone de una instancia aislada del mismo código.
- cloudflare
- supabase
- postgres
- rls
- react
- mfa
- lgpd
- white-label
- security-audit
01Sinopsis
Régua es el sistema de trabajo para un equipo que habla con miles de personas sobre WhatsApp. Antes de eso, la operación vivía en hojas de cálculo, enlaces sueltos y teléfonos: nadie podía decir con certeza a quién ya se le había enviado un mensaje, quién respondió, quién pidió no ser contactado nuevamente o cuánto hizo cada miembro del equipo ese día.
La plataforma convierte eso en un proceso rastreable. Cada persona en la base tiene un registro permanente, identificado por número de teléfono. Las campañas llevan un cadencia (régua), un script escenificado de primer contacto, re-engagements, invitación y movilización, y cada community manager (CM) recibe una cola diaria con el wa.me enlace ya construido y el mensaje correcto para esa etapa. El CM envía desde su propio teléfono y registra el resultado; ese registro es lo que mueve la cadencia hacia adelante y alimenta el panel de administración y los informes.
02El problema
- Envíos no rastreados. Los mensajes salieron de varios teléfonos sin registro de quién envió qué, de qué número, en qué etapa.
- distribución manual. El gerente dividía hojas de cálculo en todo el equipo todas las mañanas; los contactos duplicados cambiaban silenciosamente de propietario.
- Frágil opt-out. "No me contactes de nuevo" dependía de que alguien recordara eliminar a la persona de cada lista.
- Métricas engañosas. "Mensajes enviados" y "personas alcanzadas" se agregaron como si fueran la misma cosa.
- Datos personales a escala. Una base de terceros de nombres y números de teléfono, bajo la LGPD de Brasil, manejada por un equipo con necesidades de acceso muy diferentes.
03La solución
El diseño se basa en las instalaciones del código trata como non-negotiable:
- El envío es humano. La plataforma prepara el enlace; una persona lo envía. No hay integración que dispare mensajes por sí sola.
- El registro del CM es el motor. Nada avanza por automatización ciega; solo el tiempo superficies contactos estancados, nunca actúa en nombre del CM.
- Historia de Solo adición. Las interacciones, las notas y el registro de auditoría rechazan UPDATE y DELETE, impuestas por los desencadenadores de la base de datos.
- Opt-out bloquea a la persona en cada campaña, inmediatamente.
- Tres cuentas distintas: volumen de interacción, número de respuestas y personas únicas comprometidas.
Características:
- Espacio de trabajo CM: la cola diaria como una tabla, con un registro en dos pasos (Respuesta yes/no, luego el movimiento a lo largo de la cadencia) y una puerta leída de la base de datos: el contacto solo avanza una vez que se registran tanto el envío como la respuesta. El CM escoge la etapa de destino y cuando el contacto vuelve (ahora, o en el intervalo de cadencia).
- Cadencias y guiones: el Estratega construye el guion etapa por etapa, con variaciones de mensajes (hasta 12 por etapa) y etapas marcadas como finales de viaje válidos.
- Participaciones: la misma persona puede estar en varias campañas a la vez, cada una ejecutando su propia cadencia; el CM pertenece a la persona, no a la campaña.
- Ciclo diario: el Gestor abre y cierra el día (o se abre solo cuando comienza el primer CM), sigue a cada CM en vivo (envío, respuestas, cartera, % de destino), y debe decidir qué sucede con los contactos pendientes antes del cierre: mantener, transferir o marcar para mañana.
- Importación y la "base general": importación de hojas de cálculo con normalización de teléfono y reglas duplicadas por campaña; la base general actúa como un grupo que el Administrador reparte en lotes iguales a los CM elegidos.
- WhatsApp números: cada CM registra hasta los números 4; cada envío registra de qué número proviene, y el número utilizado en el primer contacto sigue a la persona a través de etapas posteriores. El Centro de Cuentas almacena las credenciales de infraestructura cifradas y rige los números prohibidos.
- Tablero e informes: métricas por cualquier segmento, resumen diario por correo electrónico, informe missed-target, exportaciones auditadas.
- LGPD: derecho a borrar con redacción de registros y una lista de supresión, además de una eliminación administrativa separada con una razón obligatoria y una entrada de auditoría escrita antes de que se elimine nada.
Seis roles (Administrador, Gerente, Community Manager, Estratega, Operador de cuentas, Liderazgo), un rol por usuario, con la matriz de permisos en un solo archivo consumido tanto por la navegación front-end como por la autorización API.
- El segundo factor se aplica dos veces: en el middleware API y por una política restrictiva RLS en todas las tablas.
- Las interacciones, las notas y el registro de auditoría rechazan UPDATE y DELETE a través de activadores, con solo dos válvulas con nombre (borrado de LGPD y eliminación administrativa).
- Las escrituras operativas están fuera del alcance del cliente: RLS decide filas, no columnas, por lo que solo la API escribe, después de verificar el alcance.
- Credenciales en AES-256-GCM y una lista de supresión HMAC-based LGPD, con la clave en Cloudflare y los datos en Postgres: custodia separada.
- Una base de código, N implementaciones: cada cliente tiene su propia base de datos, Worker y dominio, y una herramienta se niega a terminar si las instancias sirven diferentes versiones.
- Una auditoría de seguridad seven-phase, probada por un verificador que mide lo que el sistema rechaza.
04Arquitectura
Leer el diagrama como lista (18 componentes, 19 conexiones)
Componentes
- Seis roles un usuario un rol: Community Manager<br>Espacio de trabajo, Gestor / Administrador<br>ciclo diario · distribución, Estratega<br>cadencias y guiones, Dirección / Operador<br>panel · centro de cuentas
- Cloudflare una instancia por cliente: Páginas<br>React 19 + Vite SPA<br>CSP generada por instancia, Turnstile, Limitación de la tasa<br>por IP y por usuario, Worker Hono<br>Endpoints 140<br>matriz de permisos · 2FA · validación, Cron Trigger cada hora<br>informe diario · meta
- Postgres: RLS en cada tabla<br>política restrictiva de 2FA, Funciones SECURITY DEFINER<br>eliminaciones auditadas · día operativo, Triggers que solo permiten adiciones<br>historial y registro inmutables
- Supabase proyecto propio por instancia: Auth (GoTrue)<br>TOTP Enviar gancho de correo electrónico, DB, Almacenamiento privado<br>adjuntos · URL firmada de 300 s
Conexiones
- Community Manager<br>Espacio de trabajo → Páginas<br>React 19 + Vite SPA<br>CSP generada por instancia
- Gestor / Administrador<br>ciclo diario · distribución → Páginas<br>React 19 + Vite SPA<br>CSP generada por instancia
- Estratega<br>cadencias y guiones → Páginas<br>React 19 + Vite SPA<br>CSP generada por instancia
- Dirección / Operador<br>panel · centro de cuentas → Páginas<br>React 19 + Vite SPA<br>CSP generada por instancia
- Community Manager<br>Espacio de trabajo → WhatsApp del community manager<br>enlace wa.me · envío humano (prepara el enlace)
- Páginas<br>React 19 + Vite SPA<br>CSP generada por instancia → Turnstile
- Páginas<br>React 19 + Vite SPA<br>CSP generada por instancia → Limitación de la tasa<br>por IP y por usuario (/api/* same-origin)
- Limitación de la tasa<br>por IP y por usuario → Worker Hono<br>Endpoints 140<br>matriz de permisos · 2FA · validación
- Páginas<br>React 19 + Vite SPA<br>CSP generada por instancia → Auth (GoTrue)<br>TOTP Enviar gancho de correo electrónico (sesión)
- Worker Hono<br>Endpoints 140<br>matriz de permisos · 2FA · validación → RLS en cada tabla<br>política restrictiva de 2FA (JWT del usuario)
- Worker Hono<br>Endpoints 140<br>matriz de permisos · 2FA · validación → Funciones SECURITY DEFINER<br>eliminaciones auditadas · día operativo (service role tras comprobar el alcance)
- Worker Hono<br>Endpoints 140<br>matriz de permisos · 2FA · validación → Almacenamiento privado<br>adjuntos · URL firmada de 300 s
- Worker Hono<br>Endpoints 140<br>matriz de permisos · 2FA · validación → Resend<br>código de acceso · resumen diario
- Worker Hono<br>Endpoints 140<br>matriz de permisos · 2FA · validación → Secretos en Cloudflare<br>AES-256-GCM HMAC
- Worker Hono<br>Endpoints 140<br>matriz de permisos · 2FA · validación → packages/shared<br>motor de cadencias · métricas · permisos<br>reglas puras + Vitest (importa reglas)
- Páginas<br>React 19 + Vite SPA<br>CSP generada por instancia → packages/shared<br>motor de cadencias · métricas · permisos<br>reglas puras + Vitest (importa reglas)
- Cron Trigger cada hora<br>informe diario · meta → Worker Hono<br>Endpoints 140<br>matriz de permisos · 2FA · validación
- Auth (GoTrue)<br>TOTP Enviar gancho de correo electrónico → Worker Hono<br>Endpoints 140<br>matriz de permisos · 2FA · validación (hook firmado)
- Funciones SECURITY DEFINER<br>eliminaciones auditadas · día operativo → Triggers que solo permiten adiciones<br>historial y registro inmutables
(El renderizado architecture.svg utiliza las etiquetas portuguesas de la base de código.)
npm-workspaces monorepo:
apps/web         React + Vite SPA (Cloudflare Pages)
apps/api         Hono on Cloudflare Workers (API + Cron Trigger)
packages/shared  types, permission matrix and pure business rules, with tests
supabase/        versioned migrations (mirror of what was applied)
ferramentas/     per-instance publishing, cross-instance migrations, end-to-end verifiers
Las reglas sensibles (avance de la cadencia, fechas re-engagement, la cola diaria, recuentos de cartera, métricas, distribución, permisos) son: Funciones puras en packages/shared, probado sin una base de datos e importado por API y front-end. La interfaz de usuario nunca es la última palabra: el API decide, y Postgres RLS comprueba de nuevo.
05Por dentro
- API: Hono en Cloudflare Workers, 140 puntos finales a través de módulos de ruta 24, front-end y API en el mismo origen (
/api/*). - Base de datos: Postgres en las tablas Supabase, 96, 35 en
public, todos con RLS. Los nombres de las tablas y columnas están en portugués, en el propio vocabulario del dominio. - Modelo básico: la contacto es la persona (teléfono normalizado, único en la base de datos); el participación es que el contacto dentro de una campaña, la celebración de cadencia, etapa, estado y fechas; el interacción es el registro de solo anexado de cada toque.
SECURITY DEFINERfunciones manejar actos que necesitan garantías transaccionales y auditoría: borrado de LGPD, eliminación administrativa de contacts/cadences/campaigns (registro escrito antes de la eliminación), apertura idempotente del día de operación.- Métricas Dynamic-SQL: la función de tablero de instrumentos es PL/pgSQL que solo agrega los predicados para los filtros realmente presentes: la misma lógica, desde 2.3 s a 81 ms una vez que dejó de engañar al planificador con
(p_x is null or col = p_x)"Lo que cuenta como una respuesta" existe como funciones SQL que reflejan las TypeScript, y un verificador compara ambas sobre los mismos datos. - No hay cron para lo que se puede derivar: El rollover y los "contactos estáticos" se calculan a partir del estado actual; de lo contrario, un trabajo fallido podría hacer que los contactos desaparezcan de la cola. El disparador de Cron por hora solo envía el informe diario en el momento configurado y el informe missed-target.
- Paginación por defecto: a
paginacao.tsEl módulo funciona alrededor de la tapa de la fila 1,000 de PostgREST con un pedido declarado y un techo explícito que informa cuando se golpea;in(...)los filtros son fragmentados por 200 para que las URL no exploten. - Observabilidad: cada respuesta API lleva
Server-Timingcon el tiempo y el número de viajes redondos de base de datos para esa solicitud: la métrica que se mantiene comparable en todas las versiones, independientemente de desde dónde se mida.
- React 19 + TypeScript + Vite 8, componentes CSS de viento de cola 4, shadcn/ui-style en Radix.
- Pantallas 26, con carga diferida por ruta con proveedores divididos en sus propios trozos; el paquete inicial de un CM se redujo de 253 KB a 157 KB con gzip.
- Solo el cliente auth de Supabase se envía al navegador. El front end nunca habla con PostgREST; todos los datos pasan por el API.
- El espacio de trabajo se actualiza una sola fila después de cada acción, a través de una ruta construida por el mismo código que la cola, en lugar de recargar todo el día.
- Interfaz de usuario completa en portugués brasileño, marca per-instance (marca blanca), contraste de color verificado por pruebas.
- Cloudflare Workers (API, Smart Placement para que se ejecute cerca de la base de datos) y Páginas Cloudflare (SPA), con Supabase Postgres en So Paulo.
- Una base de código, N despliegues. Cada instancia es un
[env.<name>]inwrangler.tomlcon sus propios espacios de nombres Worker, route, vars y rate-limit; el front-end esvite build --mode <name>, y la compilación se niega a ejecutarse sin el archivo env de esa instancia. El nivel superior dewrangler.tomles solo en desarrollo: una implementación sin--envcrea un Worker inalcanzable en lugar de sobrescribir la producción de alguien. - CSP generado en el tiempo de construcción: un plugin Vite escribe el código de cada instancia
_headerscon su propia URL Supabase enconnect-src. publicar.mjscomprueba los cuatro lugares que deben estar de acuerdo, ejecuta tipos y pruebas, implementa, luego pregunta al dominio que respondió:/api/saudedevuelve la instancia, el commit y la última migración aplicada.--todasimplementa todas las instancias y se niega a finalizar si sirven a diferentes versiones de código o esquema.migrar.mjsaplica la misma migración a cada instancia a través de la administración API, con la misma versión y nombre, deteniéndose en el primer error; Las migraciones de datos client-specific se marcan y rechazan en otro lugar.- Configuración de autenticación como código (
configurar-auth.mjs): ganchos, TOTP y ajustes de sesión aplicados a cada instancia, con--statusmarcar cualquier cosa cambiada a mano en el tablero de instrumentos.
06Seguridad
8 ataques considerados, 8 defensas en producción.
Saltarse la interfaz y hablar directo con la base o la API, con la clave pública en mano.
Utilice su propio JWT y la clave pública para escribir directamente en PostgREST (borrar opt-out, omitir etapas, enviar fechas anteriores)
Se eliminan las directivas Direct-write: solo el API escribe, después de una comprobación de alcance; activa el autor y el reloj de sellos y bloquea la eliminación de un opt-out
Fuerza bruta, creación indebida de cuentas, restablecimiento de contraseña y robo de cuenta.
Roba la sesión de un manager sin el segundo factor y lee la base
Obligatorio TOTP en los roles highest-reach, aplicado en middleware y por una política restrictiva RLS en cada tabla
Fuerza bruta el código de acceso o las solicitudes de código de abuso
Código de dígitos 8, TTL de minutos 10, un solo uso, intentos 3, bloqueo progresivo por correo electrónico e IP, Turnstile y un límite de borde 30/min por IP
Omitir el inicio de sesión a través de los puntos finales nativos de Supabase Auth (enlace mágico, recuperación de contraseña)
Un gancho de envío de correo electrónico firmado rechaza ambos; registro público desactivado; usuarios creados sin contraseñas
Quien ya tiene algún acceso intentando ganar más: volverse admin, leer lo que no debe, conservar un acceso revocado.
Una función de solo lectura que desencadena escrituras, o un CM que ve la cartera de otro CM
Una única matriz de permisos en el API, rol re-read de la base de datos en cada solicitud, y role-scoped RLS
XSS, iframe, fórmulas en CSV, subidas disfrazadas y manipulación del prompt de la IA.
Inyectar una fórmula en una exportación de CSV o sintaxis PostgREST en una búsqueda
Celdas neutralizadas en caracteres de exportación y sintaxis despojados de cada valor que ingresa un filtro .or()
Enumerar quién está en la base, raspar datos personales, vincular preguntas a personas, extraer secretos.
Obtener un volcado de base de datos y extraer credenciales de cuenta o la lista opt-out
AES-256-GCM y HMAC con la clave en Cloudflare, fuera de la base de datos; las columnas cifradas no tienen concesión de lectura
Alterar conteos, borrar la base, editar el historial o negar lo que fue autorizado.
Eliminar o reescribir el historial para ocultar una acción
Los disparadores Solo adición rechazan UPDATE y DELETE para cada rol; las dos excepciones escriben el registro antes de actuar
El proyecto pasó por una auditoría completa (OWASP API Top 10 y Web Top 10), cross-checking el código contra el estado de la base de datos en vivo y sirvió encabezados; los hallazgos se convirtieron en siete fases de remediación, todos enviados y probados por un verificador dedicado.
Autenticación
- Sin contraseña. Inicie sesión con un código enviado por correo electrónico de 8, válido para 10 minutos, de un solo uso, como máximo 3 intentos por código, almacenado como un HMAC.
- Bloqueo progresivo por correo electrónico y por IP (una escalera de espera creciente) más Cloudflare Turnstile en las solicitudes de código.
- La sesión todavía pertenece a Supabase Auth (
auth.uid()RLS): el Worker acuña el token conadmin.generateLink, lo intercambia por una sesión del lado del servidor, y entrega al navegador solo las fichas. - Obligatorio TOTP para Administrador, Gerente, Operador de Cuentas y Liderazgo (opcional para el resto), con códigos de recuperación de un solo uso y desbloqueo de administrador. El segundo factor se aplica en el middleware y por una política restrictiva de RLS en cada tabla: un
aal1El token no lee nada que lo requiera. - Supabase Puertas laterales traseras cerradas: un gancho de envío de correo electrónico firmado (Webhooks estándar) rechaza los puntos finales magic-link y password-recovery que cualquiera podría golpear con la clave pública; registro pública desactivada; usuarios creados sin contraseñas.
- El rol de un nuevo usuario proviene de server-controlled
app_metadata, nunca de user-writableuser_metadata.
Autorización
- Matriz de permisos única (
permissoes.ts) para la navegación y API; los controles de roles nunca son un extravíorole === 'admin'dentro de un controlador. - El papel se lee de
public.usuariosen cada solicitud (la desactivación entra en vigencia inmediatamente), no desde el JWT; el tokensubsolo prefetches, nunca autoriza. - RLS en cada
publictabla, con el papel leído aSECURITY DEFINERfunción envuelta en(select …)Esto se convierte en un InitPlan. Un CM solo ve sus propios contactos; el Estratega nunca ve contactos individuales; el Operador de Cuentas nunca ve contenido de relación. - RLS decide filas, no columnas: por lo que las escrituras operativas se eliminaron del alcance del cliente: las políticas de direct-write se eliminaron y solo API escribe, con el cliente de administración, después de verificar el alcance. Donde el API escribe con el JWT del usuario, un disparador marca el autor y el reloj (nadie puede registrar un envío con fecha anterior en el nombre de otra persona).
- Privilegios explícitos:
alter default privilegesRevoca cada nueva tabla deanony cada nueva función deanon/authenticated; una función solo se convierte en un RPC a través de ungrant executeen su propia migración. Las credenciales de cuenta usan concesiones a nivel de columna: las columnas cifradas no se pueden seleccionar.
Datos y LGPD
- Credenciales de infraestructura en AES-256-GCM con la clave en Cloudflare, fuera de la base de datos (custodia separada: un volcado de base de datos no revela credenciales), formato versionado para la rotación de claves.
- Lista de supresión de HMAC de números de teléfono con una clave derivada: alguien que ejerció el borrado después de excluirse nunca regresa a través de una importación futura, y la lista no puede ser brute-forced.
- Solo adición a través de disparadores, con exactamente dos válvulas nombradas (derecho al borrado y eliminación administrativa), cada registro del acto antes de actuar. Opt-out no se puede deshacer, ni siquiera por
service_role. - Las exportaciones son auditadas, paginadas, truncadas y neutralizar la inyección de fórmula CSV.
Endurecimiento
- Limitación de la velocidad de borde (Enlace Workers): 30 req/min por IP en rutas de entrada y 10 req/min por usuario en exportaciones, importación y recuperación de 2FA, frente al limitador respaldada por la base de datos.
- Validación de entrada centralizada: Parámetros de ruta UUID (400 antes de tocar la base de datos),
YYYY-MM-DDfechas, un límite de 8 KB por campo de texto y 10 MB por cuerpo, eliminando los caracteres sintácticos PostgREST de.or()filtros. - El registro de acceso no graba cadenas de consulta (Las búsquedas llevan nombres y números de teléfono).
workers.devy previsualizar URLs deshabilitadas: el API solo responde en el dominio de la instancia. CORS por allowlist exacto.- Front-end servido con HSTS,
X-Frame-Options: DENY,Permissions-Policy, COOP y un CSP (en report-only antes de la promoción). CerodangerouslySetInnerHTML, ceroeval. - Adjuntos en un depósito privado, servidos a través de las URL firmadas de 300 segundos.
Prueba
verificar-seguranca.mjsmide lo que el sistema Rechazar: un CM escribiendo directamente a PostgREST, el rol de solo lectura tratando de deshacer acciones,anonfunciones de llamada, ganchos sin firmar, puntos finales del lado de Auth, celdas CSV que comienzan con=, cabeceras front-end. Crea usuarios y datos temporales y elimina todo a través de la ruta administrativa. Los verificadores se niegan a apuntar a la producción sin una bandera explícita.
07Desafíos técnicos
El contacto que desapareció en silencio
La cola diaria decía "vuelve cuando llega la fecha next-touch", pero esa fecha solo existe una vez que el CM registra el resultado. Cualquier persona que recibió un mensaje pero nunca tuvo el resultado registrado salió de la cola. para bien Al día siguiente, sin error. La solución generalizó la regla: el caso se convierte en "enviado, esperando respuesta", con la casilla de envío ya marcada para que el CM no vuelva a enviar mensajes. Una versión más profunda del mismo error siguió: la cola midió el progreso de la etapa por "hoy", por lo que la medianoche borró las marcas de los ciclos aún abiertos. La ventana se convirtió en ciclo de la etapa, derivados de datos que ya existían, sin migración.
El techo de la fila 1,000 que nadie vio
PostgREST devuelve como máximo mil filas con un estado 206 y sin error. Esa única causa explicó una distribución que entregó menos de lo solicitado, una vista de monitoreo que muestra un tercio de la operación como si fuera todo, y una cola ciega a parte de la cartera de cada CM, empeorada por un filtro de incrustación sin !inner Parecía un filtro, pero recogía toda la mesa. La solución era un patrón de paginación con un pedido declarado y un techo explícito, aplicado a cada ruta de alto volumen, además de escrituras transaccionales por lotes.
Una regla, muchas implementaciones
Tres pantallas mostraron tres números diferentes para "la cartera del CM", y el tablero de instrumentos no reportó ninguna respuesta durante cuatro días porque la función SQL todavía contaba las respuestas por un campo que un cambio de producto había hecho opcional. El patrón adoptado: la regla vive en una función TypeScript pura y, cuando también debe existir en SQL, en una función reflejada, con un verificador que compara ambos en los mismos datos.
Etiqueta blanca sin horquillas
Llevando el sistema a nuevos clientes sin copiar el repositorio: llamado entornos Wrangler, mode-based front-end construye protegido por la presencia de archivos, per-instance CSP, migraciones aplicadas a todas las instancias a la vez y una herramienta de implementación que comprueba, después de implementar, que el dominio sirve el paquete correcto, apuntando a la base de datos correcta, en la versión de esquema correcta.
08Resultados
- En producción desde el primer día de desarrollo, utilizado por equipos de CM reales; tres instancias aisladas en el mismo código, con versiones de código y esquema contrastadas entre sí.
- 126 se compromete durante los días 24 (Aug 326, 2026).
- Auditoría de seguridad con hallazgos clasificados 35 (5 alto, 10 medio, 20 bajo), ninguno crítico o explotable de forma anónima; las siete fases de remediación enviadas y verificadas.
- Auditoría de rendimiento: la ruta de la cola de CM pasó de 17 ida y vuelta de la base de datos secuencial a 4; la función de métricas del panel de control de 2.3 s a 81 ms; el paquete inicial front-end de 253 KB a 157 KB gzipped.
- Archivos de prueba de 34 con casos 750 en las reglas puras (cadencia, re-engagement, cola, métricas, permisos, importación, distribución), más verificadores 30 de extremo a extremo contra el API real y la base de datos.
- 126
- compromisos
- 24 días
- marco de tiempo
- 96
- Migraciones SQL
- 35
- mesas públicas con RLS
- 127
- crear declaraciones de política
- ~140
- Endpoints API
- 6
- roles de acceso
- ~750
- Casos de prueba (Vitest)
- 30
- Herramientas de verificación de extremo a extremo
- 17 → 4
- DB viajes de ida y vuelta en la cola de CM
- 2.3 s → 81 ms
- función de métricas de panel
- ~56,100
- Líneas TS/TSX
- ~8,400
- Líneas SQL
cómo lo medimos
git rev-list --cuenta la cabeza
cómo lo medimos
git log: primera confirmación 2026-08-03, última 2026-08-26 (18 días con confirmaciones)
cómo lo medimos
es supabase/migrations/*.sql wc -l
cómo lo medimos
Apéndice B de docs/tecnico/plano-seguranca-2026-08-25.md (RLS en todos)
cómo lo medimos
grep -ci 'crear política' en las migraciones
cómo lo medimos
grep para la ruta .get/.post/.put/.patch/.delete en apps/api/src (140); la auditoría de agosto 25 enumeraba 137
cómo lo medimos
packages/shared/src/perfis.ts y permissoes.ts
cómo lo medimos
grep para it(/test( en archivos .test.ts rastreados 34
cómo lo medimos
ls ferramentas/verificar-*.mjs
cómo lo medimos
CLAUDE.md, decisión US-CM-12 (2026-08-18)
cómo lo medimos
CLAUDE.md y docs/tecnico/auditoria-performance-2026-08-25.md
cómo lo medimos
Líneas no vacío en archivos .ts/.tsx rastreados, sin database.types.ts
cómo lo medimos
Líneas no vacío en archivos .sql rastreados
09Línea de tiempo
- 03 ago 2026
Primera confirmación, implementación de Cloudflare y inicio de sesión sin contraseña access-code
- 04 ago 2026
Turnstile, TOTP con códigos de recuperación y el segundo factor empujado en RLS
- 07 ago 2026
Nuevo modelo: la participación de un contacto en varias campañas a la vez
- ago 2026
Aug 1718: Flujo principal: registro en dos pasos, distribución en la carga de hojas de cálculo y un día sin turnos
- 25 ago 2026
Auditorías de rendimiento y seguridad, siete fases de remediación enviadas
- 26 ago 2026
Etiqueta blanca real: una base de código, tres instancias, migraciones y despliegues verificados a través de ellas
10Stack
- React 19
- TypeScript
- Vite 8
- Tailwind CSS 4
- Radix UI (shadcn/ui)
- React Router 8
- Hono
- Cloudflare Workers
- Cron Triggers
- Supabase Auth
- PL/pgSQL SECURITY DEFINER
- Resend
- PostgreSQL (Supabase)
- Row Level Security
- PostgREST
- Supabase Storage
- Cloudflare Pages
- Workers Smart Placement
- Workers Rate Limiting
- Supabase Management API
- npm workspaces
- Login sem senha (código HMAC)
- TOTP com política RLS restritiva
- Cloudflare Turnstile
- AES-256-GCM com chave fora do banco
- Auth Hooks assinados
- Triggers append-only
- CSP e HSTS
11Ficha técnica
- type
- whatsapp ops plataforma
- stack
- React 19 Hono Workers
- db
- Postgres RLS en todas las mesas
- auth
- código sin contraseña TOTP
- roles
- Perfiles 6 matriz única
- deploy
- Base de código 1 instancia 1 por cliente
- tests
- Vitest Verificadores 30 e2e
- status
- en producción
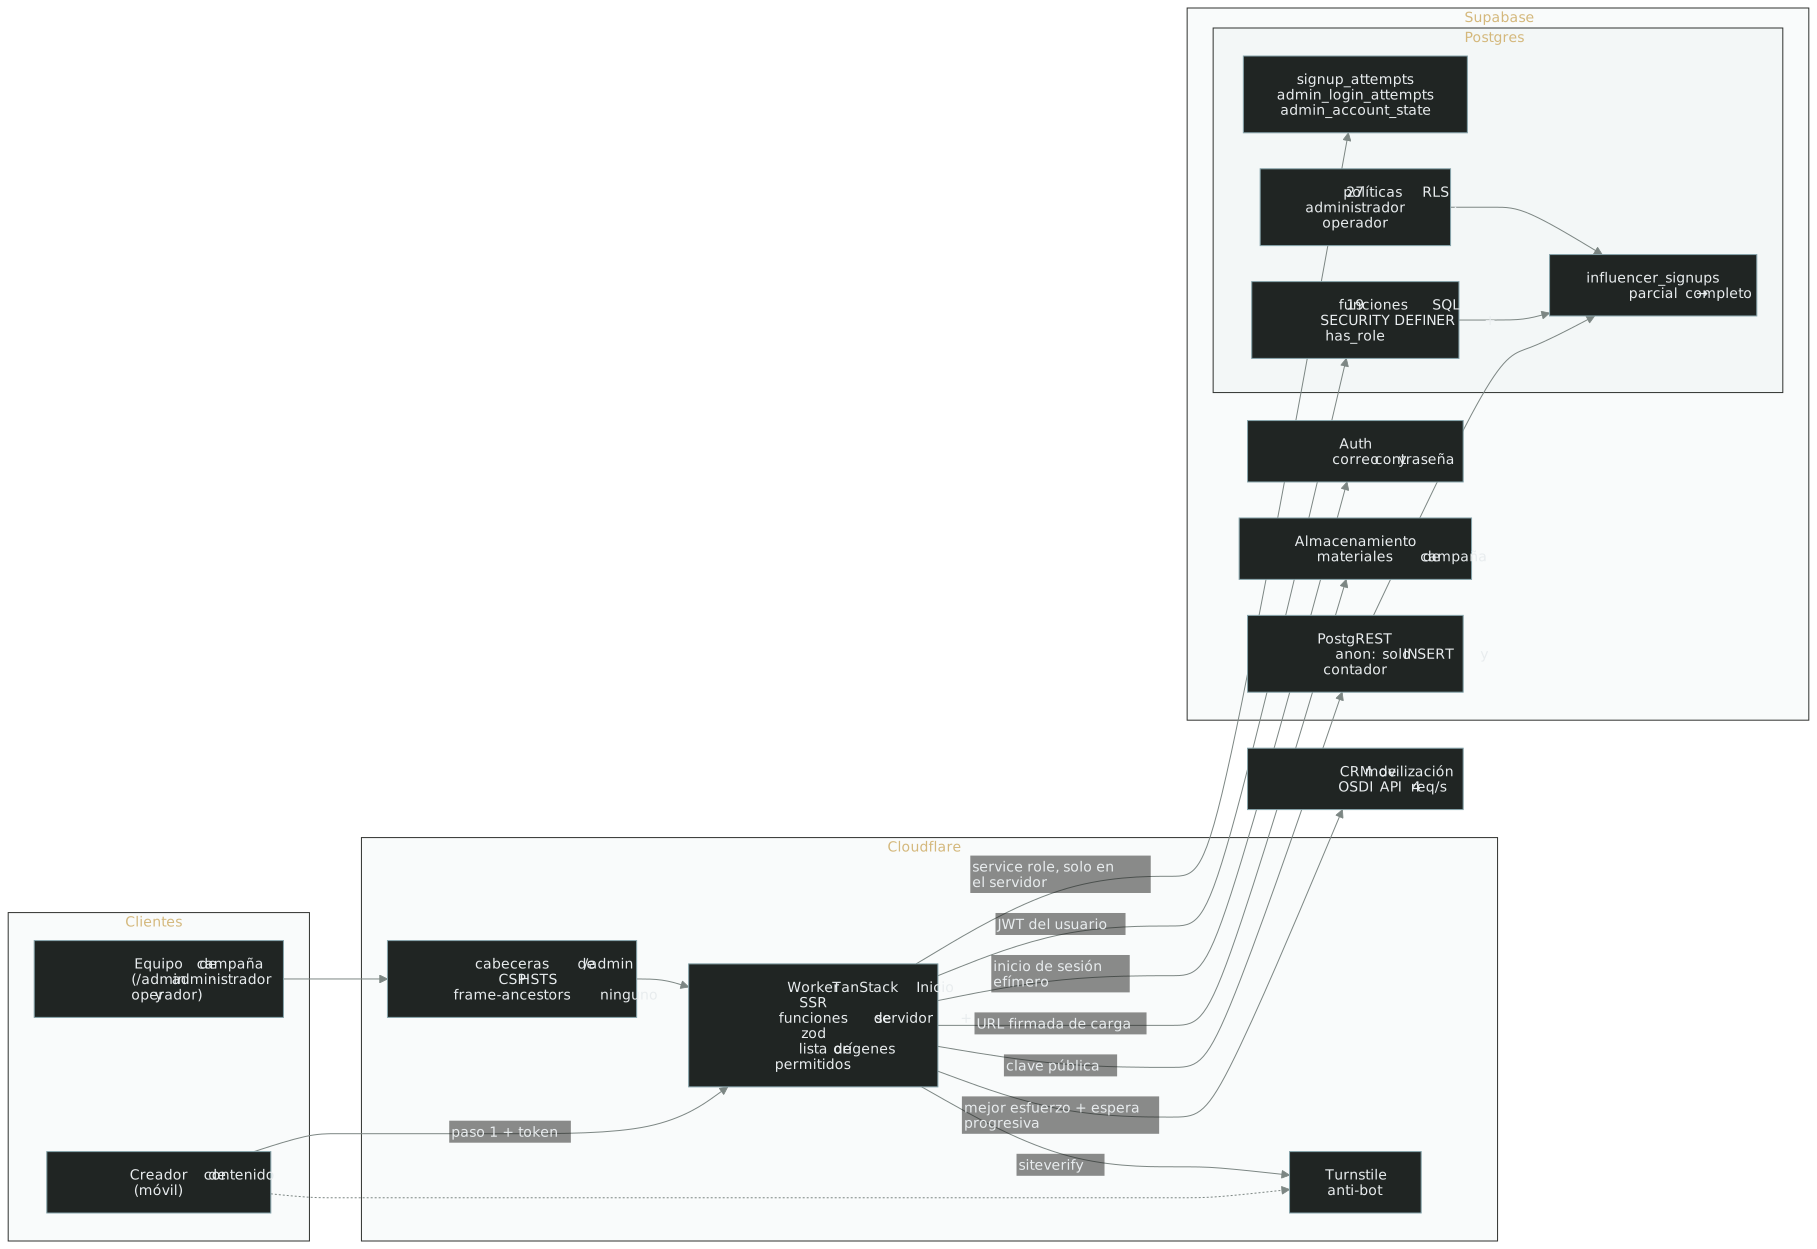
Registros nacionales de creadores, contador público resistente a la manipulación y administración protegida contra fuerza bruta.
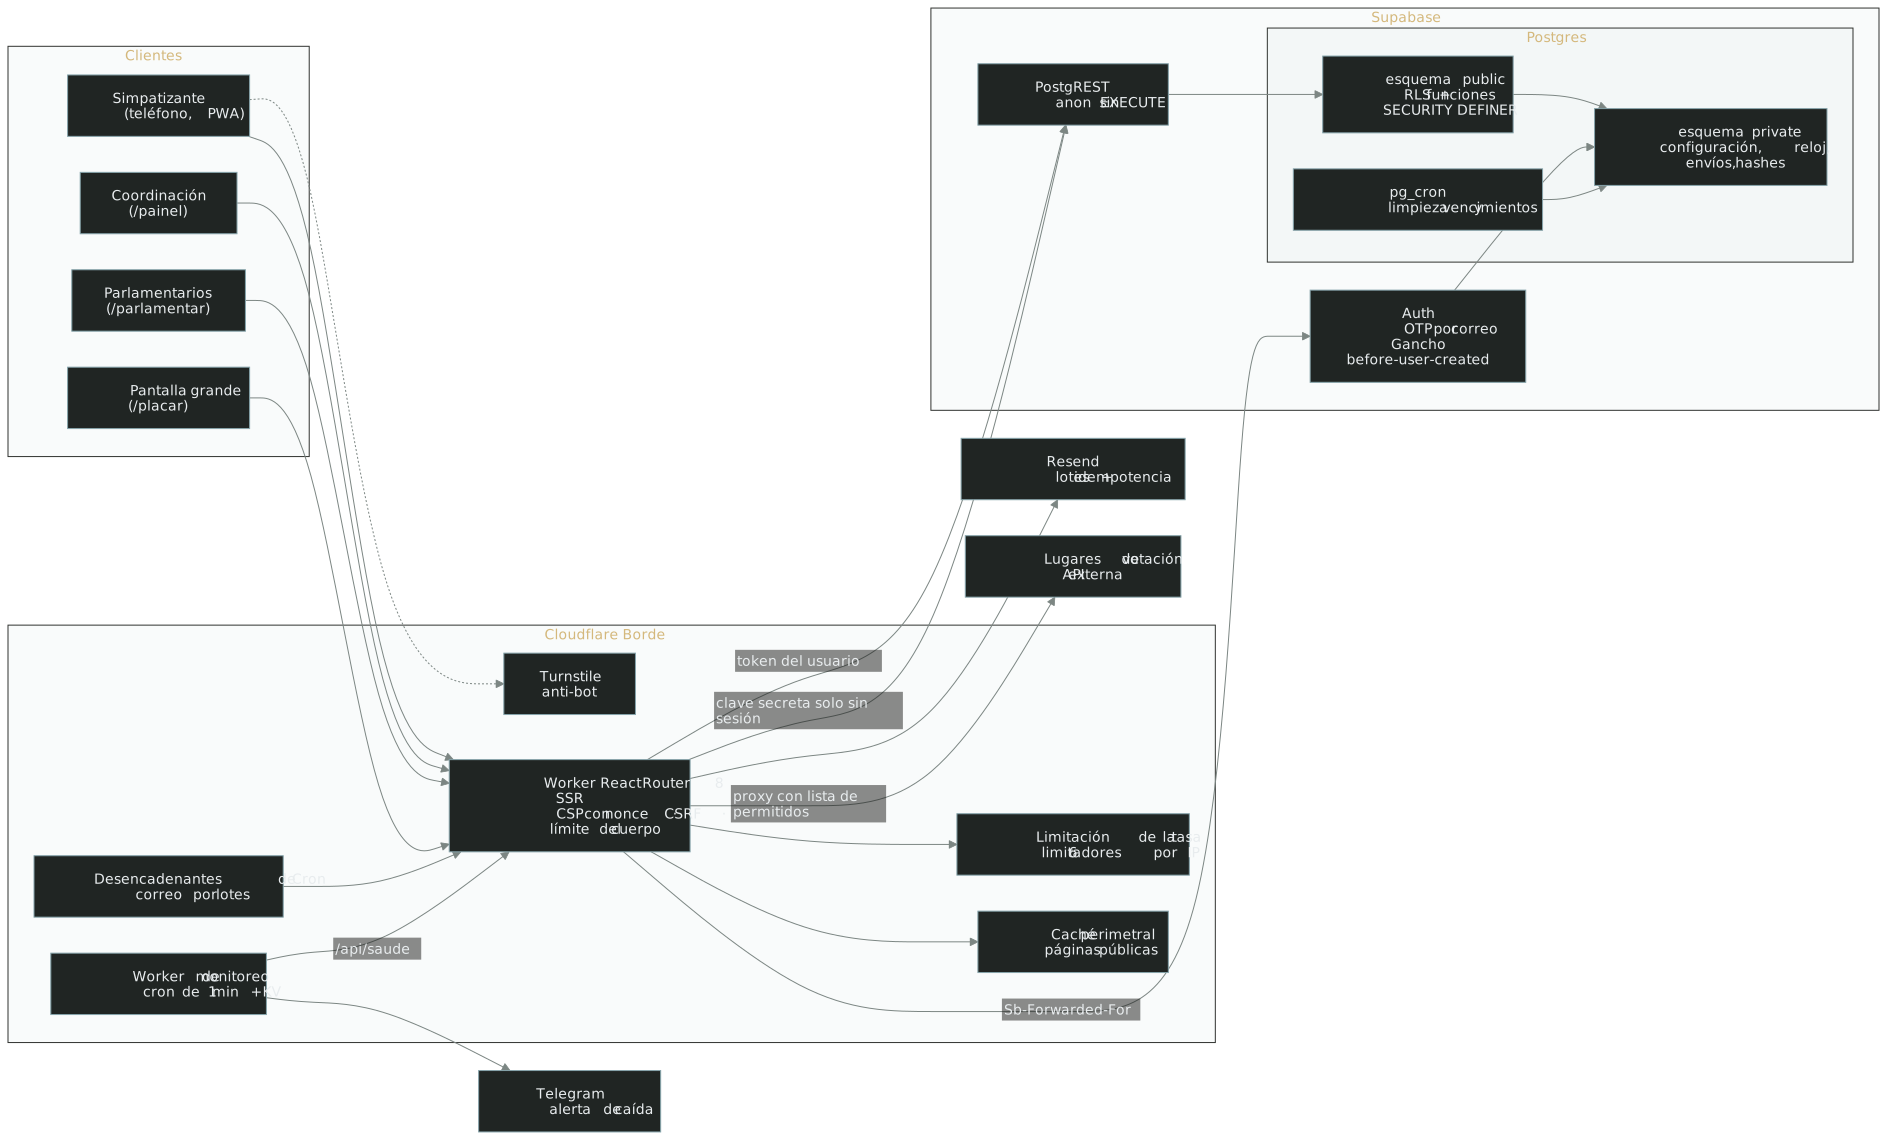
Movilización de voluntariado con plazo electoral y una audiencia adversarial: las reglas residen en la base de datos.
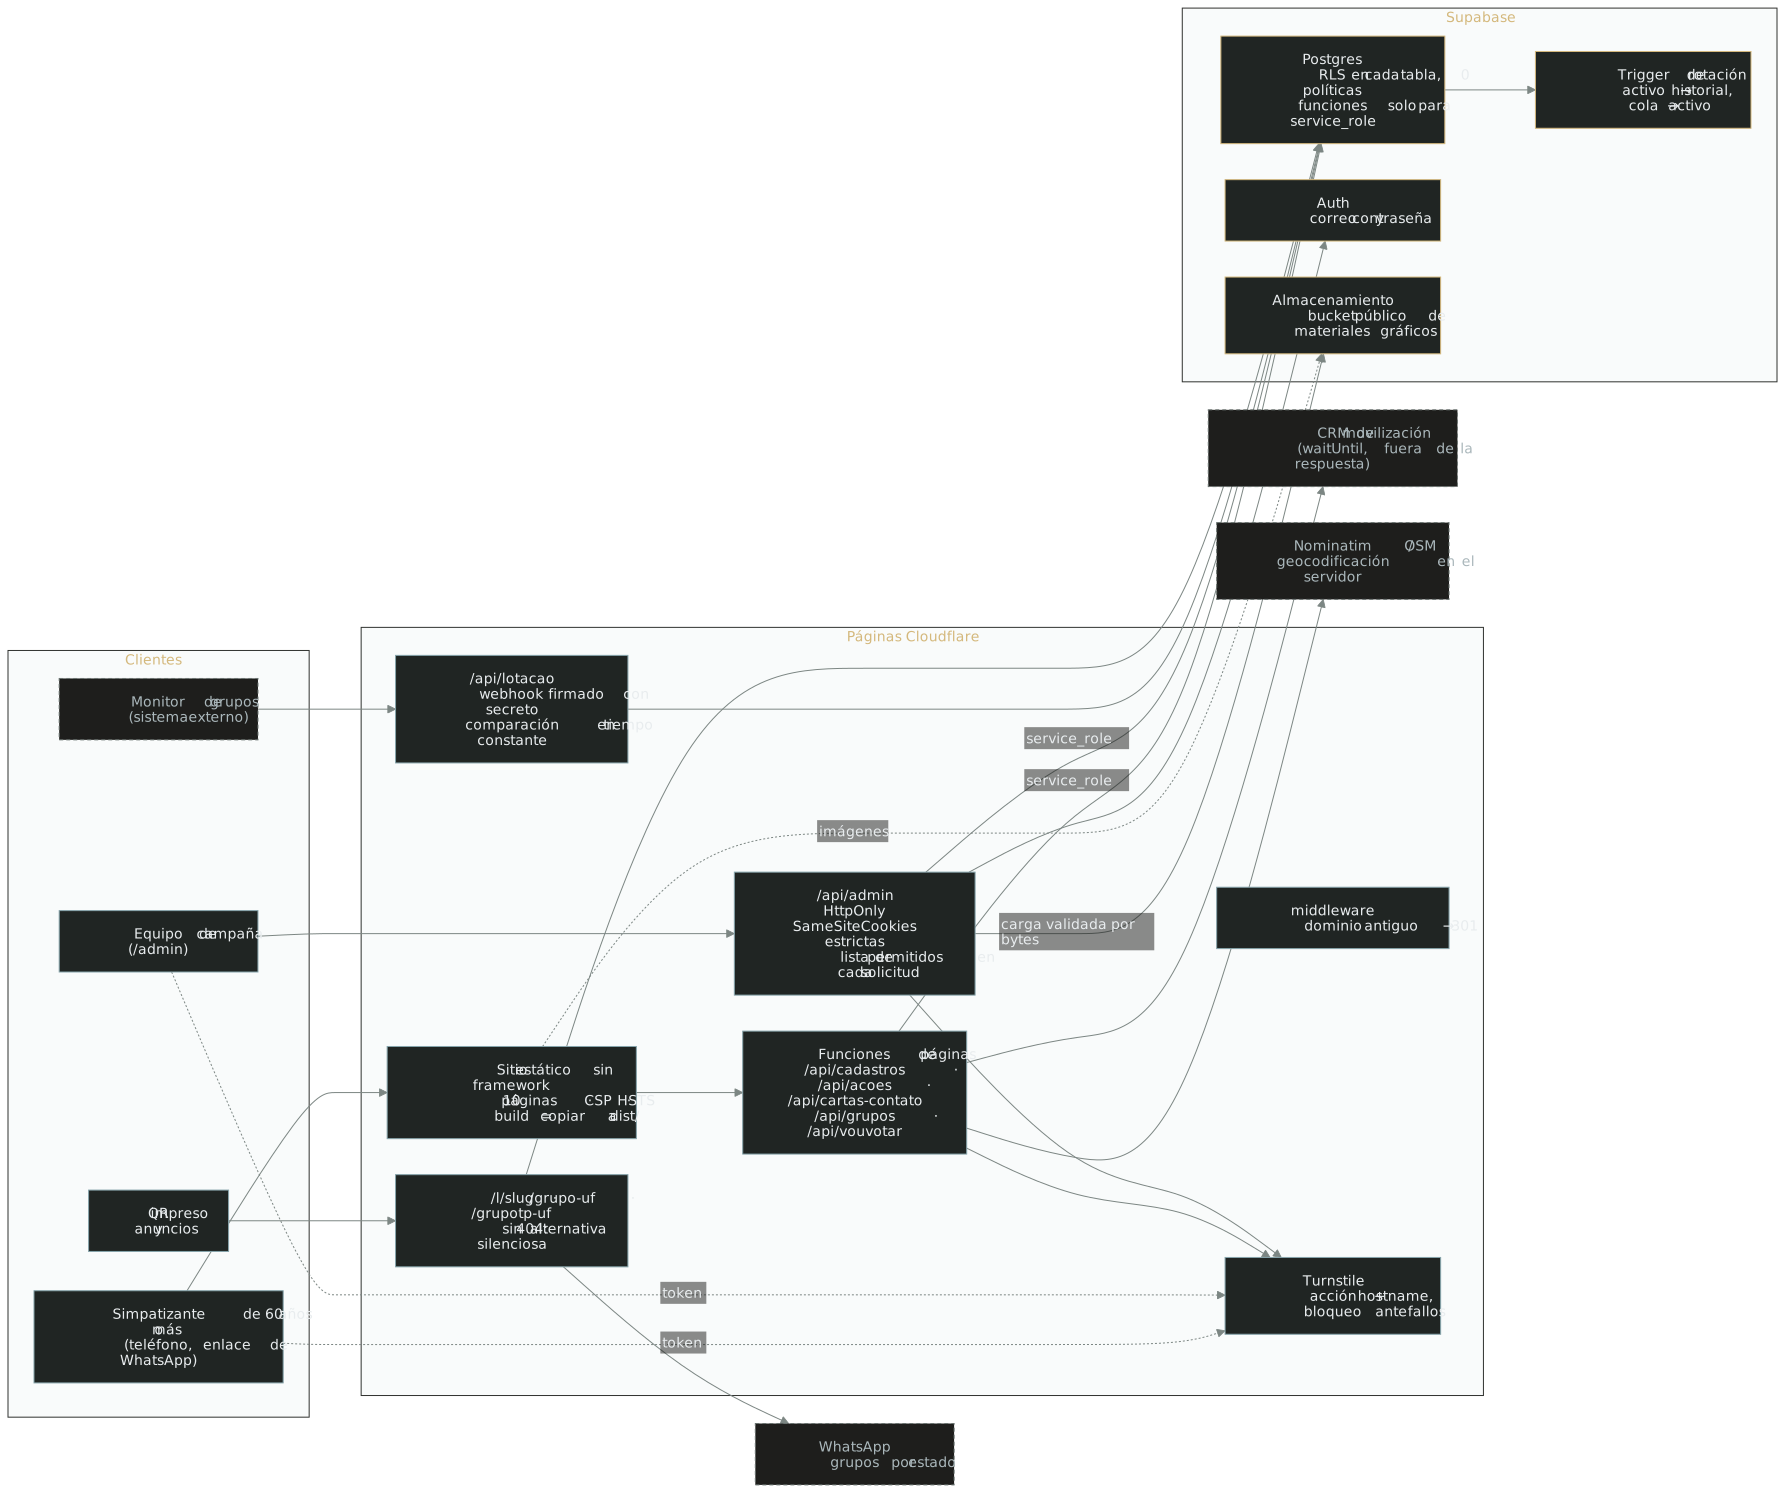
Registro público, enlaces impresos estables y una base de datos accesible únicamente mediante funciones autorizadas.
¿Quieres un sistema así para tu operación?
Node diseña, construye y protege plataformas a la medida para campañas, mandatos y movimientos.
TECNOLOGÍA E INTELIGENCIA POLÍTICA
© 2026 NODE. Todos los derechos reservados.