
P-04
Direto ao Ponto
Un asistente de IA que responde con fuentes y limita el gasto mediante cuatro capas de control.
Chat público gratuito sobre un cambio constitucional de la jornada laboral en Brasil. Las respuestas se basan en 37 fichas revisadas en Git, con citas obligatorias y el estado jurídico de cada regla. El sitio y la API funcionan en un Cloudflare Worker, con Supabase, RLS en todas las tablas, cuotas atómicas en Postgres y un panel de administración que permite operar sin nuevos despliegues.
- cloudflare
- supabase
- postgres
- rls
- rag
- llm
- streaming
- astro
- rate-limiting
- lgpd
01Sinopsis
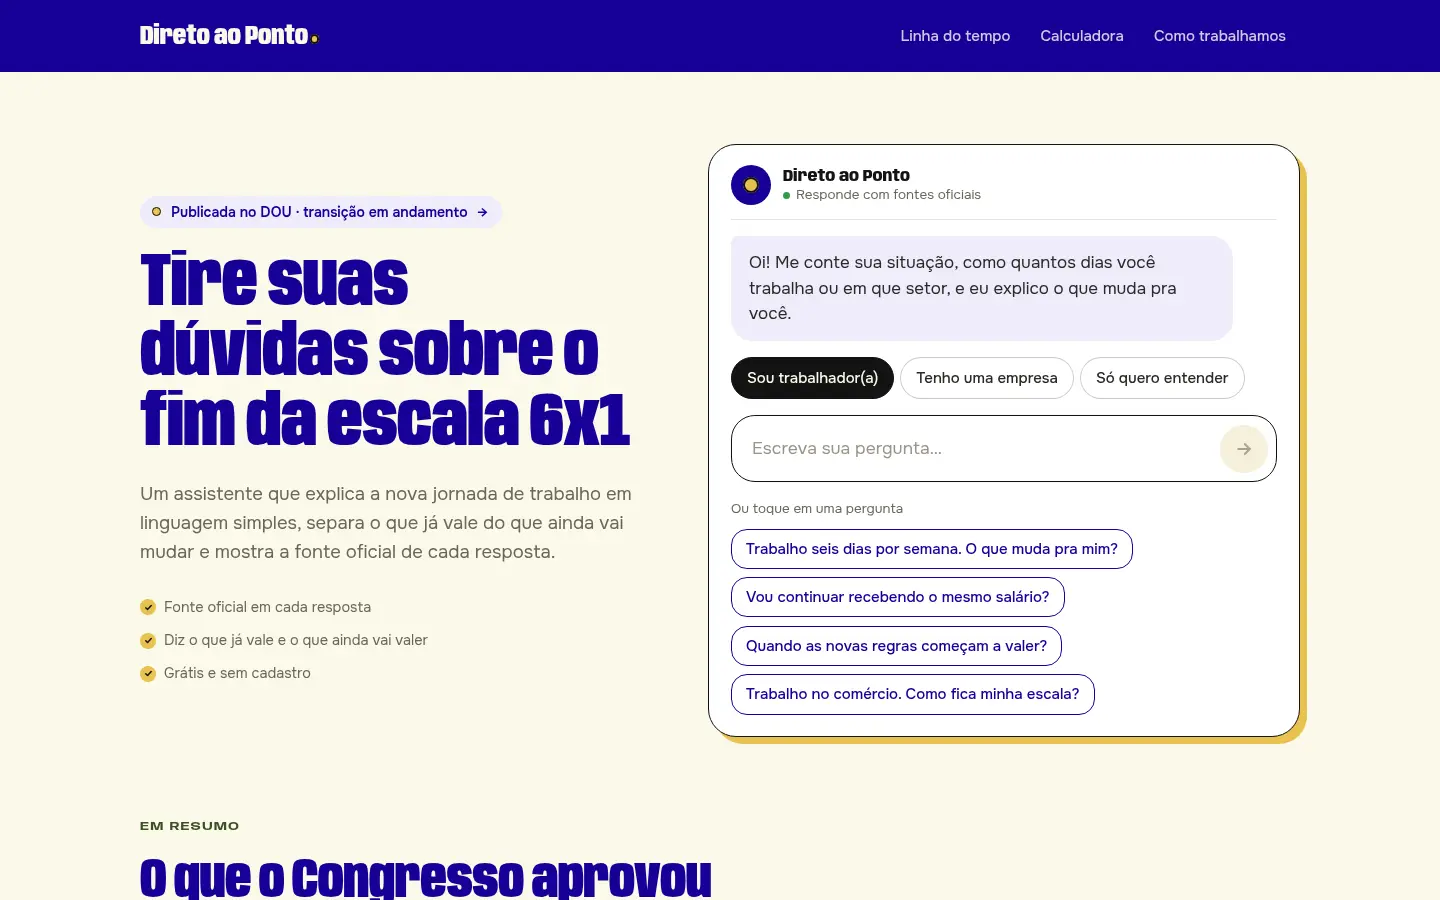
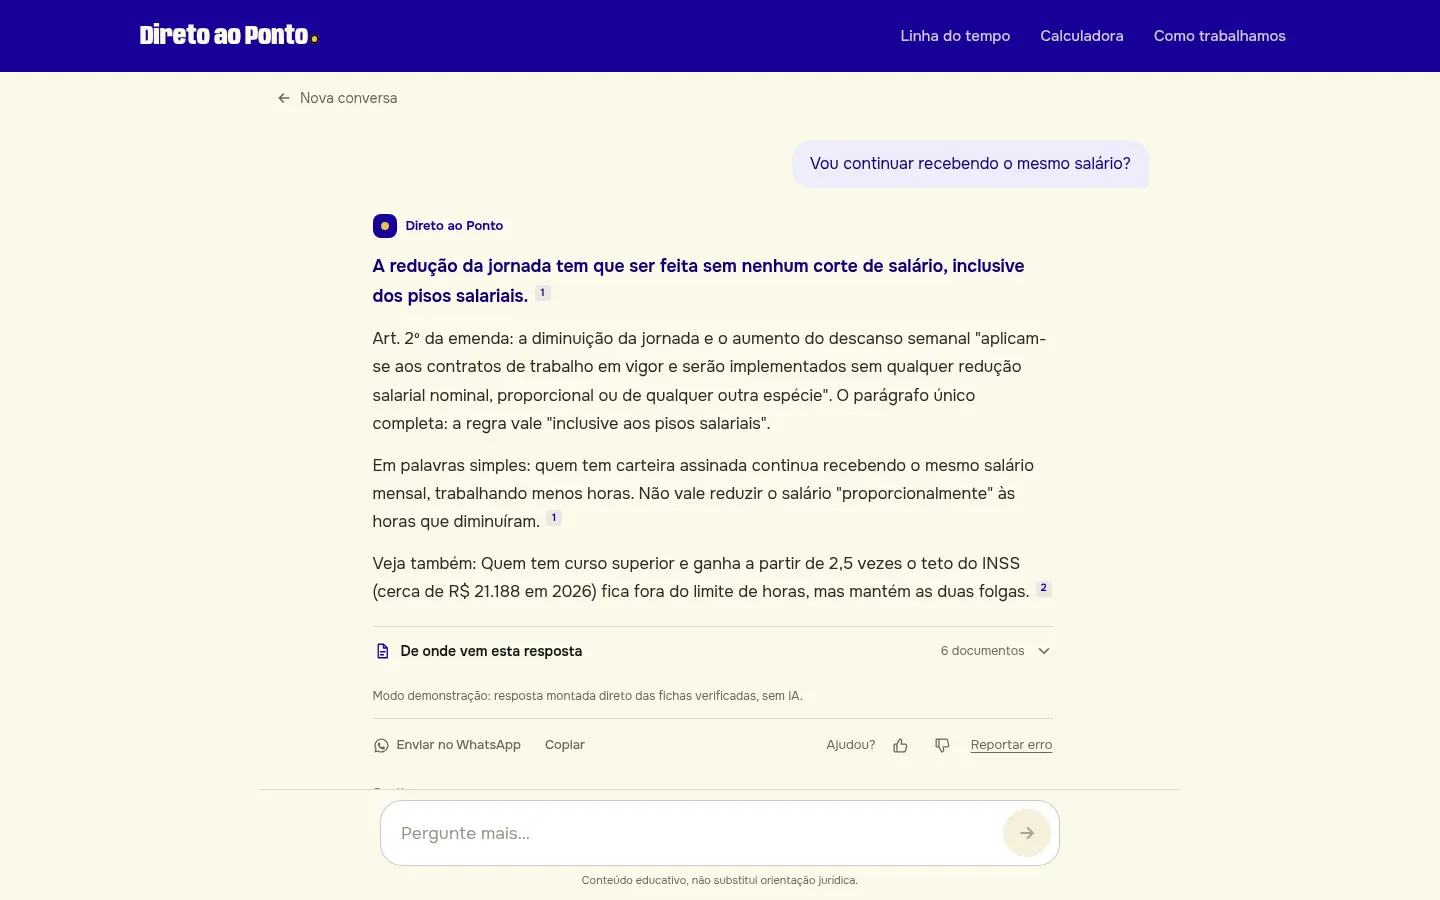
Direto ao Ponto es una plataforma pública gratuita que explica, en portugués sencillo, el final del horario de trabajo 6-on-1-off de Brasil (el "6x1") y la transición a una semana laboral más corta. Su pieza central es un chat de IA. Usted dice si es un trabajador, un empleador o simplemente curioso, haga su pregunta y obtenga una respuesta corta que cite una fuente oficial para cada reclamo. Cada respuesta también establece claramente lo que ya está en vigor, lo que ha pasado pero aún no está en efecto, y lo que todavía depende de la negociación colectiva o la regulación futura.
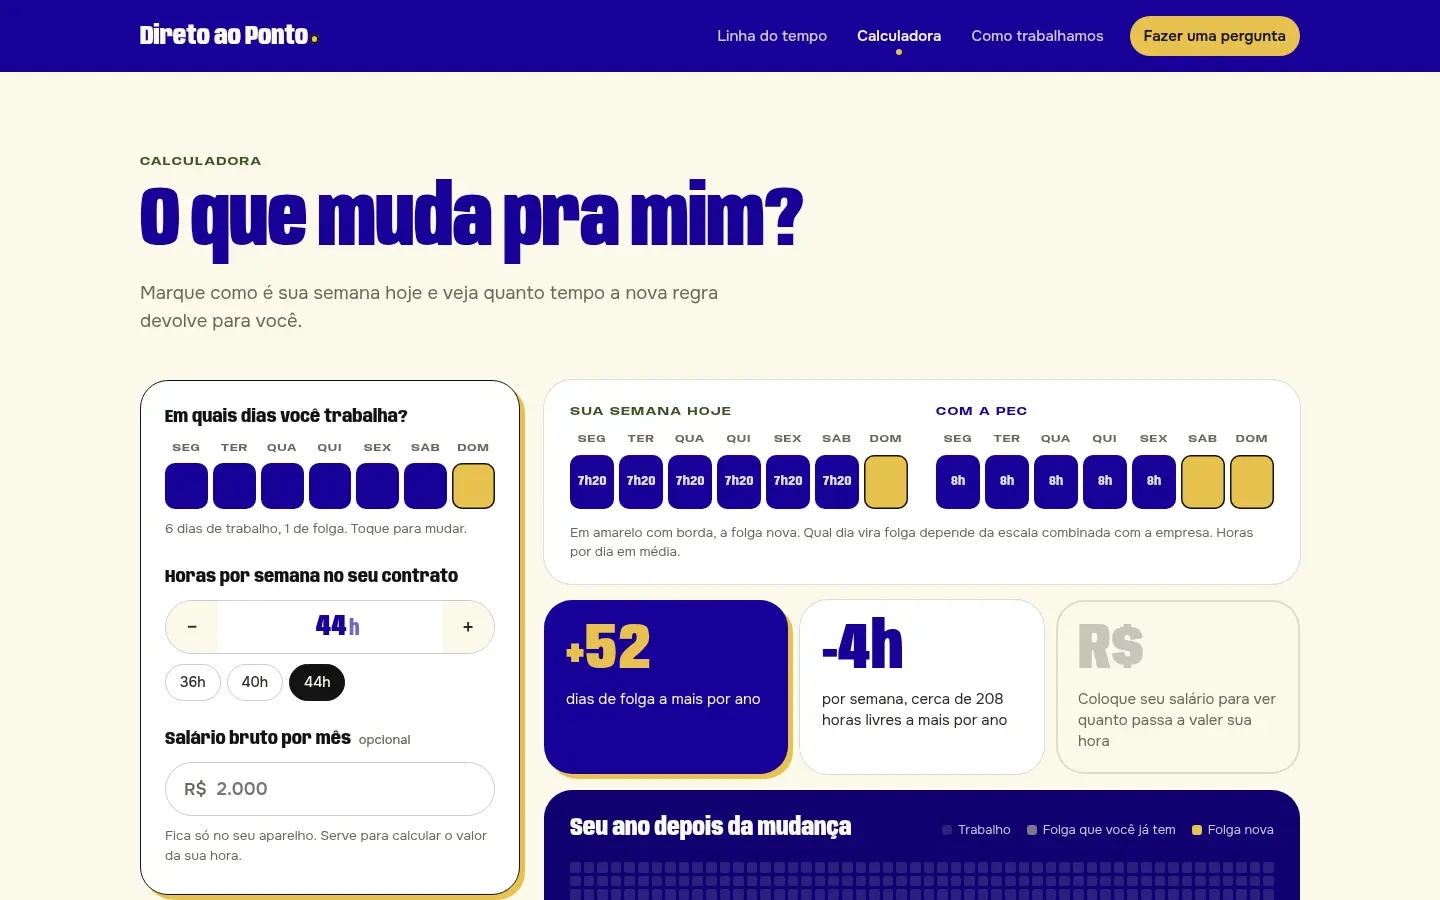
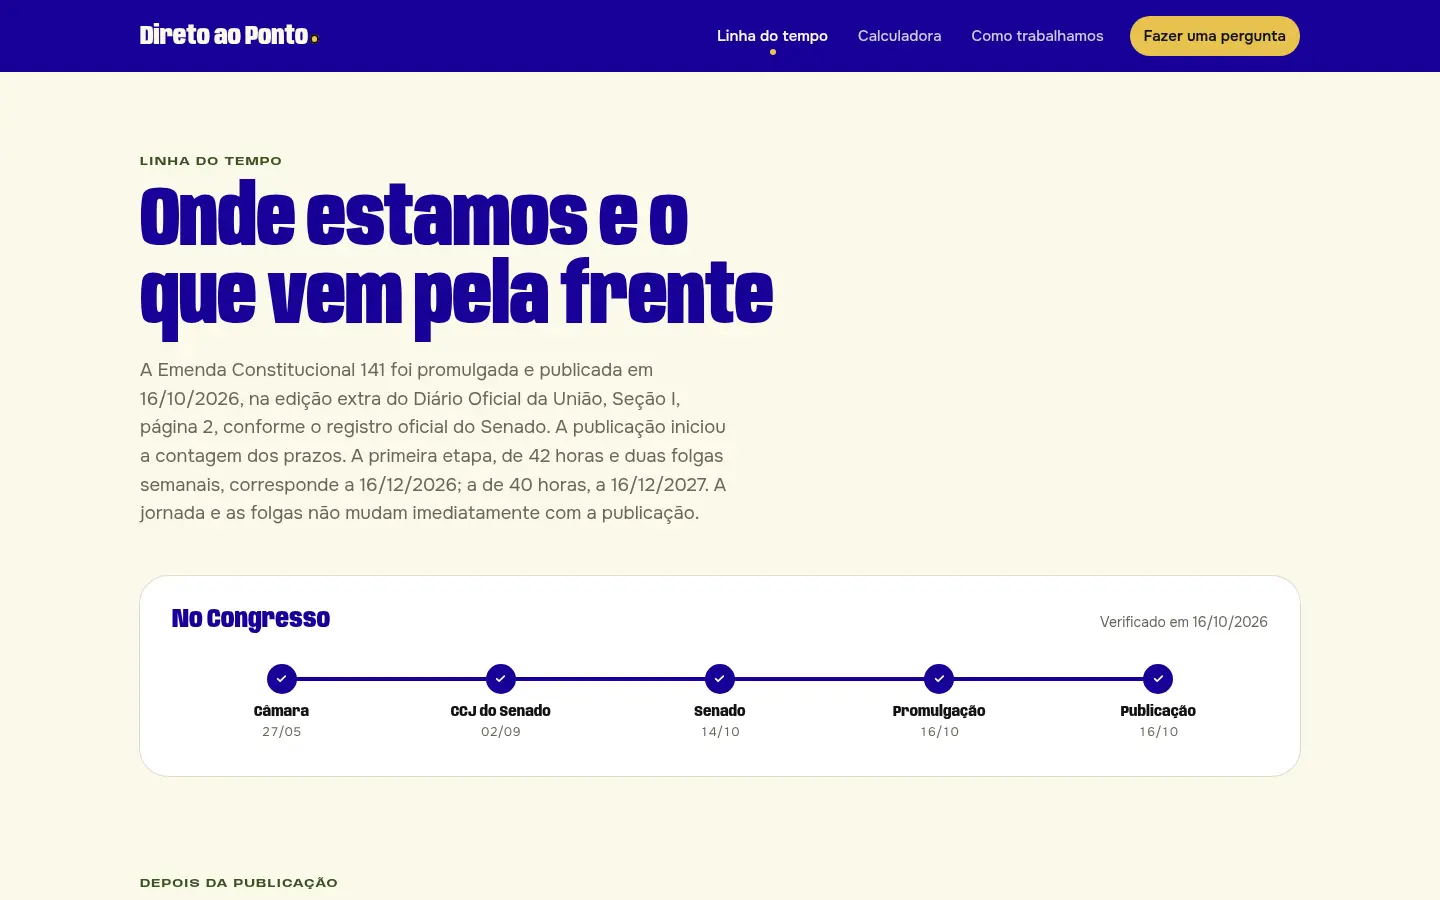
El chat se encuentra junto a una calculadora ("¿Qué cambia para mí?") que hace sus cálculos en código determinista en lugar de a través de la IA, una línea de tiempo del proceso legislativo y una página que explica el método editorial. El mismo chat también se puede colocar en otros sitios web como un solo archivo JavaScript.
El backend fue construido para un servicio que está abierto a todo Internet. Cada respuesta se limita a una base de conocimientos curada, el gasto de AI tiene un techo en cuatro capas separadas, y un pequeño equipo ejecuta todo desde un panel de administración sin redespliegues.
02El problema
- Los cambios en la ley laboral desencadenan una ola de preguntas prácticas ("¿bajará mi salario?", "¿cuándo comienza?", "¿cubre a los trabajadores domésticos?"). Mientras tanto la información que circula mezcla el texto aprobado con propuestas alternativas, proyecciones y opinión.
- Un chatbot genérico empeora esto. Inventa plazos, redondea números y presenta reglas que todavía se están introduciendo gradualmente como si ya fueran ley.
- Un chat público de IA también es un objetivo: cualquiera puede disparar miles de preguntas y convertir la curiosidad en una factura.
- El equipo tuvo que actualizar el contenido a medida que se desarrollaban los eventos (la enmienda fue promulgada y publicada durante el desarrollo) sin reescribir el sistema.
03La solución
- Base de conocimiento versionada en git: Hojas de datos de 37 Markdown, un hecho cada una. Cada hoja tiene un estado (en vigor, aprobado, programado, depende de la negociación, en debate, estimación), las fuentes y una fecha última actualización, y las fuentes 47 están catalogadas. Un paso de compilación valida todo y falla en un estado faltante o una referencia a una fuente desconocida.
- Citas obligatorias: el modelo cita hojas por ID (
[[salario-mantido]]) y el frontend convierte cada ID en una referencia numerada vinculada a su fuente. El modelo nunca escribe enlaces. Cada vínculo proviene de la base de conocimientos. - Respuestas ricas: el modelo escribe lean Markdown más bloques (
:::cards,:::numeros,:::linha-do-tempo,:::estudo,:::atencao…). Un analizador personalizado que tolera entradas incompletas las convierte en componentes mientras la respuesta fluye. - Perfiles (trabajador, empleador, solo curiosidad) cambie el ángulo de la respuesta sin romper la caché rápida.
- Modo de demostración: sin clave de AI, o con el interruptor del panel encendido, el chat reúne respuestas de la base de conocimientos a través de la coincidencia de palabras clave, sin costo alguno.
- Calculadora para días libres, horas semanales y pago por hora, todo computado en código determinista.
- Widget incrustable:
npm run widgetproduce una sola.jsarchivo (Preact más la base de conocimiento público, sobre 25 KB gzipped por el README) que cualquier sitio monta en un<div data-chat-6x1>. - Panel de administración con seis pestañas: saldo, uso y costo de la cuenta de AI, conversaciones, comentarios, operaciones (modelo, interruptor de apagado, modo de demostración, RAG, cuotas, duración de la respuesta) y administración de administradores.
- RAG construido, medido y apagado a propósito: búsqueda híbrida en pgvector está a un clic de distancia. Se mantiene apagado mientras toda la base de conocimientos todavía cabe en el prompt almacenado en caché.
- Base de datos Locked-down: RLS en cada tabla, anon/authenticated subvenciones revocadas, 9 Políticas solo para administradores
- Gasto limitado a cuatro capas: límite de velocidad nativo, cuota atómica diaria denegación ante fallos en Postgres, clave credit-limited y un interruptor de apagado del panel
- Un aviso de 25k-token mantuvo byte-for-byte estable para el almacenamiento en caché: US$0.00060.0011 por respuesta medida en producción
- Citas obligatorias: el modelo nunca escribe enlaces; cada enlace proviene de hojas de datos versionadas en git
- Híbrido RAG (pgvector + FTS + RRF) medido en 22/22 recuperación y deliberadamente dejado fuera
- La revocación del administrador entra en vigor inmediatamente: el Worker re-checks es el rol actual en cada solicitud, no solo en el JWT
04Arquitectura
Leer el diagrama como lista (14 componentes, 16 conexiones)
Componentes
- Clientes: Navegador<br>sitio Astro + Preact, Widget integrado<br>sitios asociados, lista de orígenes CORS permitidos, panel /admin<br>acceso con OTP por correo
- Cloudflare Worker: sitio + API en el mismo origen: Recursos estáticos<br>Astro dist/, /api/chat · /api/feedback<br>/api/saude · /api/admin/*, Límite nativo de solicitudes<br>20 preguntas/min por hash de IP, kb.json incluido al compilar<br>37 fichas + prompt almacenable en caché, Cron cada hora<br>saldo + alerta, Workers AI<br>bge-m3 incrustaciones
- Supabase: Postgres + pgvector + pg_cron<br>RLS en cada tabla, consumir_cota()<br>cuota diaria por persona y global, Supabase Auth<br>registro cerrado · app_metadata.role
Conexiones
- Navegador<br>sitio Astro + Preact → Recursos estáticos<br>Astro dist/
- Navegador<br>sitio Astro + Preact → /api/chat · /api/feedback<br>/api/saude · /api/admin/* (POST, texto transmitido)
- Widget integrado<br>sitios asociados, lista de orígenes CORS permitidos → /api/chat · /api/feedback<br>/api/saude · /api/admin/* (POST, texto transmitido)
- panel /admin<br>acceso con OTP por correo → /api/chat · /api/feedback<br>/api/saude · /api/admin/* (JWT Portador)
- panel /admin<br>acceso con OTP por correo → Postgres + pgvector + pg_cron<br>RLS en cada tabla (lectura mediante PostgREST + RLS)
- /api/chat · /api/feedback<br>/api/saude · /api/admin/* → Límite nativo de solicitudes<br>20 preguntas/min por hash de IP
- Límite nativo de solicitudes<br>20 preguntas/min por hash de IP → consumir_cota()<br>cuota diaria por persona y global
- /api/chat · /api/feedback<br>/api/saude · /api/admin/* → kb.json incluido al compilar<br>37 fichas + prompt almacenable en caché
- /api/chat · /api/feedback<br>/api/saude · /api/admin/* → Workers AI<br>bge-m3 incrustaciones (modo RAG opcional)
- /api/chat · /api/feedback<br>/api/saude · /api/admin/* → Postgres + pgvector + pg_cron<br>RLS en cada tabla (clave secreta)
- /api/chat · /api/feedback<br>/api/saude · /api/admin/* → OpenRouter<br>Claude Haiku con caché de prompts (SSE)
- /api/chat · /api/feedback<br>/api/saude · /api/admin/* → Supabase Auth<br>registro cerrado · app_metadata.role (getClaims + rol actual)
- Cron cada hora<br>saldo + alerta → OpenRouter<br>Claude Haiku con caché de prompts (/credits)
- Cron cada hora<br>saldo + alerta → Postgres + pgvector + pg_cron<br>RLS en cada tabla
- kb/ en git<br>fuente editorial de referencia → kb.json incluido al compilar<br>37 fichas + prompt almacenable en caché (build-kb)
- kb/ en git<br>fuente editorial de referencia → Postgres + pgvector + pg_cron<br>RLS en cada tabla (sincronizar-kb: embeddings solo del contenido modificado)
El diseño se basa en tres decisiones:
- Sitio y API comparten un Worker.
run_worker_first = ["/api/*"]Sirve páginas directamente desde la caché de activos y ejecuta código solo para el API. Debido a que el sitio principal es same-origin, no necesita CORS. - El mensaje proviene de la compilación, no de la base de datos. El Worker envía el mismo
kb.jsonel sitio utiliza para representar citas, por lo que el modelo nunca ve una hoja que el frontend no puede resolver. La base de datos contiene una copia para búsqueda, métricas, cuotas y configuración. - Git es la fuente de la verdad y la base de datos es una copia. El contenido editorial nunca se edita en Postgres. El script de sincronización re-embeds solo cambiaba las hojas.
05Por dentro
- TypeScript Cloudflare Worker (
src/worker/, módulos 16): enrutamiento, chat, cuotas, validación, comentarios, administración, administración, catálogo de modelos, un cliente OpenRouter con un analizador SSE personalizado, RAG y colección de saldos. - Rutas del 12 API: 4 público (
/api/chat,/api/feedback,/api/saude,/api/config-publica) y 8 admin (/api/admin/eu,openrouter,saldo/coletar,config,modelos,adminsGET/POST,admins/remover). - End-to-end streaming: el Worker consume el texto sin formato SSE y vuelve a emitir de OpenRouter a través de un
TransformStream. Cada conversación se registra dentroctx.waitUntiluna vez que la respuesta ha salido: tokens, hits de caché, costo real, latencia, hojas citadas vs. recuperadas y razón de parada. - Supabase Postgres: Migraciones de 6, tablas 8, 4
security_invokervistas y 3pg_cronTrabajos de retención. - RAG híbrido:
vector(1024)con un coseno índice HNSW, un portuguéstsvectorcon un índice GIN, y abuscar_fichasfunción que fusiona ambas clasificaciones con Fusión de Rango Recíproco. Las incrustaciones provienen del multilinge@cf/baai/bge-m3modelo a través de la vinculación Workers AI, por lo que no hay ningún proveedor adicional. Cada consulta utiliza las dos últimas preguntas del usuario para que follow-ups siga recuperando las hojas correctas. - Configuración en vivo: a
configLa tabla jsonb contiene el modelo, el interruptor de apagado, las cuotas y los límites. Cada aislado lo almacena en caché para 30 s, por lo que un cambio de panel llega a todos los servidores en 30 segundos sin implementarlo. - Rápida almacenamiento en caché: las instrucciones y cada hoja forman un establo
systemBloque marcadocache_control: ephemeral, con el proveedor anclado a Anthropic (allow_fallbacks: false). La fecha, el perfil y el origen se agregan al último mensaje del usuario y nunca al mensaje del sistema, por lo que la caché permanece intacta.
- Astro 7 + Preact 11: páginas estáticas (casa con chat, calculadora, línea de tiempo, método, 404, administrador) con islas interactivas.
- Analizador de respuesta de transmisión (
src/lib/formato.ts, unit-tested) que interpreta Markdown y los bloques como tokens que llegan y tolera la sintaxis rota. Todo se renderiza como JSX; la base de código no tieneinnerHTMLordangerouslySetInnerHTML. - Sistema de diseño personalizado con tokens, Ver transiciones entre páginas y movimiento que respeta
prefers-reduced-motion. - Panel de administración en Preact. Se autentica con Supabase Auth (correo electrónico 8-digit OTP), lee datos directamente a través de PostgREST bajo RLS y escribe solo a través del Worker.
- Widget (
src/widget/) agrupado como un solo archivo. El sitio anfitrión posee el estilo (cx-*clases); el script solo emite marcado.
- Cloudflare Workers con activos estáticos, los enlaces Rate Limiting y Workers AI, un disparador de Cron por hora,
version_metadata(La versión aparece en/api/saude) y observabilidad habilitada. - Gestionado Supabase (región de So Paulo) con pgvector y pg_cron. La pila completa también se ejecuta localmente a través de
supabase start(Docker), con Mailpit capturando correos electrónicos de inicio de sesión. - Implementar tubería:
supabase db pushSincronización knowledge-basewrangler deployPrueba de contrato HTTP contra la producción. Los documentos explican el orden para agregar versus eliminar hojas, porque el frontend solo resuelve las citas que estaban en su compilación. - Tres niveles de reversión:
wrangler rollbackpara el Worker, el modo de demostración o el interruptor de apagado solo para el chat, y las migraciones aditivas con pasos documentados de deshacer. - Simulador de OpenRouter (
scripts/testes/mock-openrouter.mjs) para ejercitar el modo AI localmente, incluidos los errores 402, 429 y 5xx, sin gastar nada.
06Seguridad
8 ataques considerados, 8 defensas en producción.
Saltarse la interfaz y hablar directo con la base o la API, con la clave pública en mano.
Leer conversaciones o comentarios directamente desde la base de datos API usando la clave pública
RLS en cada tabla con concesiones anon/authenticated revocadas; solo los administradores (app_metadata.role) pueden leer, y un script prueba la matriz de acceso
Quien ya tiene algún acceso intentando ganar más: volverse admin, leer lo que no debe, conservar un acceso revocado.
Siga usando el panel después de que se revoque el acceso de administrador
Además de verificar el JWT contra el JWKS, el Worker vuelve a leer el rol actual del usuario en cada solicitud; el registro público está cerrado y el rol vive solo en app_metadata
CSRF, webhooks falsos, tokens reutilizados, enlaces firmados y redirección abierta.
Llama al chat API desde cualquier sitio web
CORS solo para una lista de orígenes de inclusión; el resto del API es same-origin
XSS, iframe, fórmulas en CSV, subidas disfrazadas y manipulación del prompt de la IA.
Enviar una carga útil de gran tamaño o un historial falsificado para manipular el mensaje
Lectura del cuerpo con un límite de bytes real (413), preguntas de hasta caracteres 1,000, una ventana de mensaje 12, marcadores de protocolo eliminados, perfil y permiso de origen listados
Obtener el modelo para inyectar enlaces o HTML en la página
El modelo cita solo los identificadores de hoja; los enlaces provienen de la base versionada y las respuestas se representan como componentes JSX, nunca innerHTML
Disparar la factura, agotar límites, inundar logs y tumbar funciones con carga.
Despedir miles de preguntas para acelerar la factura de la IA
Límite de velocidad nativo 20/min, por persona y cuotas diarias globales verificadas en Postgres antes de que se llame al modelo (denegación ante fallos), una clave credit-capped y un interruptor de apagado
Enumerar quién está en la base, raspar datos personales, vincular preguntas a personas, extraer secretos.
Rastrear quién preguntó qué de los registros
Las IP nunca se almacenan: clave de cuotas en sha256 (IP + día + sal); el registro de conversaciones no tiene IP o ID de sesión y pg_cron lo elimina después de 90 días
Alterar conteos, borrar la base, editar el historial o negar lo que fue autorizado.
Un administrador comprometido escribe una configuración arbitraria o un modelo inexistente
Validadores con rango validado escritos y leídos; cambios de modelo limitados a ID de catálogo; concesión de actualización a nivel de columna
Modelo de acceso: el público nunca habla con la base de datos.
- RLS está disponible para todas las mesas. La migración base revoca todas las subvenciones de
anonyauthenticatedPermite el acceso explícito aservice_rolesolo, que solo el Worker utiliza. - Los administradores son usuarios Supabase Auth con
app_metadata.role = 'admin'.eh_admin()lee el rol de la JWT. Solo el servidor escribeapp_metadata, nuncauser_metadataque el usuario puede editar. - Hay políticas 9, todas cerradas en
eh_admin(): leer el acceso en las tablas 8, además de la actualización enconfiglimitada por una subvención de a nivel de columna avalor,atualizado_emyatualizado_por. Un administrador no puede cambiar el nombre de una clave de configuración, insertar comentarios o eliminar una hoja de conocimientos. EXECUTEonconsumir_cotaybuscar_fichases revocado depublic,anonyauthenticated. Cada función essecurity invokerconsearch_path = ''y cada visión es creada consecurity_invoker = truepor lo que el RLS de las tablas subyacentes todavía se aplica.scripts/testes/acesso-banco.shcomprueba una matriz de administración anónima usuario regular a través de objetos 12 a través de PostgREST, junto con el registro cerrado y el acceso a RPC.
Autenticación de administrador.
- El inicio de sesión sin contraseña utiliza un OTP de 8 dígitos que caduca después de 600 s; el registro público está deshabilitado. La pantalla de inicio de sesión muestra el mismo mensaje para cualquier correo electrónico, por lo que nunca revela quién es un administrador.
- El Worker verifica el JWT con
auth.getClaims()(firma ES256 contrastada con la JWKS) y requiereaud = authenticatedy el rol de administrador. Debido a que un token vive hasta una hora, el Worker también vuelve a leer el rol actual del usuario a través del administrador API en cada solicitud. Por lo tanto, la revocación de un administrador tiene efecto inmediato para todo lo que pasa por el Worker. - Nadie puede revocar su propio acceso, y el último administrador no puede ser eliminado.
Costo y abuso: un techo en cuatro capas.
- Límite de tarifa nativa de Cloudflare: preguntas de 20 y comentarios de 30 por minuto por persona.
- Cuotas diarias por persona (150 por defecto) y site-wide (5,000) en Postgres. Una sola declaración atómica (
insert … on conflict do update … returning count <= limit) los hace cumplir antes El modelo se llama. - Un límite de crédito en la propia clave de OpenRouter.
- Un interruptor de apagado y modo de demostración en el panel, sin necesidad de despliegue.
La cuota diaria falla cerrado: si la base de datos está inactiva, el chat responde a 429 en lugar de pasar sin un medidor. El limitador por minuto falla deliberadamente porque la capa Postgres todavía se aplica.
Privacidad (LGPD de Brasil).
- En las tablas de cuotas una "persona" es
sha256(IP + day + salt). La IP nunca se almacena, y la clave rota diariamente. Rotar la sal restablece cada cuota. conversas_logguarda el texto de la pregunta durante 90 días (pg_cron) sin IP, ID de usuario o ID de sesión. Las cuotas se mantienen durante 30 días y las instantáneas de saldo durante un año.- La calculadora mantiene el salario que un usuario escribe dentro del navegador.
Validación y endurecimiento de API.
- Los cuerpos de solicitud se leen como una secuencia con un límite de bytes que no confía
content-lengthsolo (50 KB para chat, 16 KB para comentarios, 24 KB para administración) y devuelve 413 cuando se excede. - El historial de chat está estrictamente validado: solo roles permitidos, preguntas de hasta caracteres 1,000, una ventana de mensaje 12 que siempre comienza con el usuario y respuestas anteriores despojadas de marcadores de protocolo y limitadas a caracteres 4,000. Los valores de perfil y origen deben estar en una lista de permisos.
- Cada escritura de configuración pasa por validadores con rango validado tipeados (
max_tokens500-8000,rag_top_k3-15…). Se acepta un cambio de modelo solo si el ID existe en el catálogo de OpenRouter, y la lectura de configuración de la base de datos se valida nuevamente antes de su uso. - CORS
/api/chaty/api/feedbackse limita a una lista de orígenes que incrustan el widget. - Encabezados:
nosniff,X-Frame-Options: DENY,Referrer-Policy, y aPermissions-Policyque bloquea la cámara, micrófono y geolocalización./adminSe sirve connoindexyno-store.
Secretos. La llave OpenRouter tiene un límite de crédito. Una clave de administración separada, creada con una fecha de caducidad, solo puede leer el saldo. La clave secreta Supabase existe solo como un secreto Worker. Los pasos de rotación se documentan para cada secreto, y wrangler.toml Solo posee valores que son públicos por diseño.
Seguridad del contenido. El modelo responde solo desde la base de conocimientos, bajo reglas explícitas sobre neutralidad y sobre la separación de hechos, proyecciones y opiniones. Los enlaces provienen solo de la base de conocimientos, y las respuestas se presentan como componentes, nunca como model-supplied HTML. Los avaliar.mjs suite (casos 29) comprueba las citas esperadas y los patrones prohibidos, incluida una pregunta who-should-I-vote-for que debe rechazarse.
07Desafíos técnicos
Streaming que llegó todo a la vez
Con la compresión activada, tanto Cloudflare como el tiempo de ejecución local almacenaron en búfer toda la respuesta, por lo que parecía completamente formada en lugar de transmisión. La solución era servir /api/chat con cache-control: no-store, no-transform y content-encoding: identity, y para usar un analizador de SSE personalizado que vuelve a emitir texto sin formato.
Costo predecible con un símbolo de 25k
Enviar toda la base de conocimientos con cada pregunta es costoso sin almacenamiento en caché, y cualquier cambio en el mensaje del sistema invalida la caché. El mensaje es byte-for-byte estable: la fecha, el perfil y el origen van al último mensaje, y el proveedor está anclado, por lo que el almacenamiento en caché está garantizado. El costo de producción medido fue de US$0.00060.0011 por respuesta almacenada en caché, y el panel rastrea la tasa cache-hit para detectar regresiones.
Respuestas cortadas por tokens de razonamiento
Las respuestas con bloques ricos (tarjetas, tablas, líneas de tiempo) se estaban truncando. El registro de conversación mostró stop = length: los tokens de razonamiento del modelo cuentan contra el mismo max_tokens presupuesto. El límite se convirtió en una configuración de panel, una migración lo elevó a 6,000, y el registro ahora registra tokens de razonamiento.
RAG: medir antes de encenderlo
La búsqueda híbrida se construyó y evaluó (revocación de 22/22 en top-7 sobre casos 22) y luego se dejó. Con las hojas 37, toda la base cabe en el indicador almacenado en caché, por lo que no hay riesgo de que la recuperación falte a la hoja correcta. La evaluación también captó una paráfrasis que RRF empujó fuera de la parte superior 7, que ahora se documenta como una puerta antes de habilitar RAG. Si la búsqueda o incrustación falla, el Worker vuelve a la base completa.
08Resultados
- 16 se confirma entre octubre 15 y octubre 21, 2026, cubriendo el MVP, el backend Workers, la actualización de contenido post-enactment y el widget incrustable.
- Funciona en producción en Cloudflare, con el modelo conmutable desde el panel sin despliegue.
- Costo medido de US$0.00060.0011 por respuesta almacenada en caché (aproximadamente US$0.0035 cuando la caché tiene que ser escrita), según los documentos de operaciones con fecha de octubre 15, 2026.
- Recuperación de búsqueda híbrida de 22/22 en los casos de evaluación (top-7).
- Pruebas unitarias 37 (answer parser, SSE, validación, publicación), además de una prueba de contrato HTTP, una prueba de cuota y una matriz de acceso a la base de datos.
- 16
- compromisos
- Oct 15 Oct 21, 2026
- marco de tiempo
- 6
- Migraciones
- 8 / 4
- tablas / vistas
- 9
- Políticas de RLS
- 3
- Trabajos de pg_cron
- 12
- Rutas de API
- 37 / 47
- hojas de datos / fuentes
- 37
- pruebas unitarias
- 29
- casos de evaluación
- 22/22
- Recordar RAG (top-7)
- US$ 0.0006–0.0011
- Coste por respuesta
- 5,739
- Líneas TS/TSX
- 2,603 / 2,067 / 558
- Astro/CSS/SQL líneas
cómo lo medimos
git log --oneline wc -l (HEAD 5c317d4)
cómo lo medimos
Fechas de la primera y última confirmación en git log
cómo lo medimos
supabase/migrations/ en la cabeza
cómo lo medimos
crear tabla / crear vista en las migraciones
cómo lo medimos
crear una política en las migraciones (8 admin_le + 1 admin_edita)
cómo lo medimos
cron.schedule en 20261015190000operacao.sql
cómo lo medimos
src/worker/index.ts y src/worker/admin.ts (4 público + 8 admin)
cómo lo medimos
nodo scripts/build-kb.mjs --comprobar
cómo lo medimos
prueba()/it() en .test.ts en commit HEAD
cómo lo medimos
Matriz CASOS en scripts/avaliar.mjs
cómo lo medimos
docs/backend/RAG.md, medido en 2026-10-15
cómo lo medimos
docs/backend/OPERACAO.md, medido en producción en 2026-10-15 (con caché)
cómo lo medimos
wc -l en HEAD: .ts 2,634 (archivos 30) + .tsx 3,105 (16), sin tipos generados
cómo lo medimos
wc -l en HEAD; SQL solo de las migraciones
09Línea de tiempo
- 15 oct 2026
MVP: sitio, chat y base de conocimientos
- 16 oct 2026
Cloudflare Workers backend: chat, pgvector RAG, panel de administración y operaciones
- 16 oct 2026
Dossier fuente Knowledge-base
- 16 oct 2026
Contenido actualizado después de la promulgación de la enmienda
- 16 oct 2026
Respuestas ricas: Markdown y bloques renderizados como componentes
- 16 oct 2026
Max_tokens elevado a 6000 después de rastrear el truncamiento de los tokens de razonamiento
- 21 oct 2026
Chat integrable en sitios asociados
10Stack
- Astro 7
- Preact 11
- TypeScript
- CSS com tokens
- View Transitions
- Cloudflare Workers
- TypeScript
- SSE streaming
- Cron Triggers
- Rate Limiting binding
- Supabase Postgres
- pgvector (HNSW)
- Full-text search (portuguese)
- pg_cron
- PostgREST
- Cloudflare Workers static assets
- Supabase gerenciado
- Wrangler
- Supabase CLI
- Docker (local)
- Row Level Security
- Supabase Auth OTP
- JWT via JWKS
- Cotas atômicas em Postgres
- IP hasheado com sal diário
- Retenção via pg_cron
- CORS por allowlist
- OpenRouter
- Claude Haiku
- Prompt caching
- Workers AI bge-m3
- RAG híbrido (RRF)
11Ficha técnica
- type
- Asistente de AI pública
- stack
- Astro Preact CF Workers
- db
- Postgres + pgvector (RLS en todos)
- auth
- Supabase OTP app_metadata.role
- ai
- Claude Haiku caché rápida RAG híbrido
- guard
- 4-Capa de costo de capa denegación ante fallos
- deploy
- wrangler deploy borde
- status
- en producción
Registros nacionales de creadores, contador público resistente a la manipulación y administración protegida contra fuerza bruta.
Un canal público de denuncias con un panel de triaje donde la autorización vive en la base de datos: RLS por rol, contactos solo mediante una función auditada, revocación inmediata de sesiones y un robot que guarda las pruebas antes de que expiren.
CRM y sitio web de un servicio técnico de computadoras: clientes, órdenes de servicio, etiquetas de precio y vitrina, en el borde y con RLS como última palabra.
¿Quieres un sistema así para tu operación?
Node diseña, construye y protege plataformas a la medida para campañas, mandatos y movimientos.
TECNOLOGÍA E INTELIGENCIA POLÍTICA
© 2026 NODE. Todos los derechos reservados.