
P-10
Prumo
Registro público, enlaces impresos estables y una base de datos accesible únicamente mediante funciones autorizadas.
cliente████Captación de votantes mayores de 60 años en una campaña electoral nacional mayoritaria
Plataforma de movilización para votantes mayores de 60 años. El registro lleva al grupo de WhatsApp de su estado; ofrece enlaces con QR, rotación de invitaciones cuando se llena un grupo, mapa de acciones, generador de cartas y administración sin nuevos despliegues. Usa HTML y JavaScript sin framework en Cloudflare Pages y Postgres en Supabase sin acceso directo desde el navegador. Los nueve hallazgos de una auditoría de seguridad se corrigieron en lotes probados.
- cloudflare
- supabase
- postgres
- rls
- anti-bot
- csp
- security-audit
- lgpd
- vanilla-js
- webhooks
01Sinopsis
Prumo es la plataforma web para un frente de divulgación dentro de una campaña electoral mayoritaria nacional, dirigida a personas mayores de 60. Los visitantes llegan a través de un enlace WhatsApp, un código QR en un folleto o un anuncio, se registran y aterrizan directamente en el grupo WhatsApp de su estado. Desde allí, el sitio les brinda herramientas para atraer a más personas: materiales imprimibles, un generador de cartas personalizado large-print, un mapa de acciones callejeras y una galería de obras de arte listo para publicar.
Por otro lado, el equipo de la campaña ejecuta un panel de administración para seguir registros por estado, ciudad y campaña, crear enlaces rastreables con códigos QR, intercambiar invitaciones de grupo WhatsApp cuando los grupos se llenan, moderar acciones callejeras y publicar ilustraciones, todo sin un desarrollador o una implementación.
El sitio es simple HTML, CSS y JavaScript, sin framework y cero dependencias de tiempo de ejecución, servido desde páginas Cloudflare. La parte dinámica es un conjunto de funciones de borde que hablan con Postgres en Supabase. Fue un proyecto de equipo, construido y ejecutado en producción durante ocho semanas de campaña; Mi parte fue la seguridad (una auditoría completa y las correcciones), el seguimiento de la campaña y la infraestructura del grupo.
02El problema
- una forma política pública. Una página que recopila el nombre de los partidarios, el número WhatsApp, el correo electrónico, el año de nacimiento y la ciudad maneja datos que la LGPD de Brasil trata como sensibles (opinión política). Tiene que enfrentarse a los bots, a las personas que intentan contaminar la lista y a cualquiera que intente averiguar quién se inscribió.
- Una audiencia que no es digital-native. Tipo grande, pocos pasos, sin JavaScript donde se puede evitar, enlaces que nunca se rompen.
- La impresión no tiene nada que deshacer. Los códigos QR en volantes y carteles apuntan a URL que deben seguir funcionando hasta que finalice la campaña, incluso si el objetivo cambia o la base de datos se cae.
- Los grupos WhatsApp se llenan. Cada estado tiene un grupo con un límite de miembros; una vez que está lleno, cada enlace ya en circulación tiene que comenzar a apuntar al siguiente, sin que nadie edite el material.
- Saber lo que funciona. La campaña quería saber qué evento, cartel o anuncio trajo cada registro, y pasarlo a su movilización CRM.
03La solución
- One-screen registro con una máscara de teléfono, validación código de área y mobile-digit, opt-in explícito y la versión de política de privacidad almacenada con cada registro. En el éxito, la persona va al grupo de su estado.
- Por estado enlaces de grupo (
/grupo-<uf>) para códigos QR y de boca en boca, redireccionando víameta refreshpor lo que funcionan sin JavaScript, más una variante de anuncios (/grupotp-<uf>) que mantiene la invitación fuera del HTML, porque el validador de la plataforma de anuncios rechaza las páginas de destino que contienen enlaces de grupo. - Rotación automática de invitaciones. Un sistema de monitoreo externo publica los recuentos de miembros en un webhook; cuando un grupo toca su límite, el sitio pone la siguiente invitación en la cola de ese estado en vivo.
- Enlaces cortos rastreables (
/l/<slug>) creado en el panel, con códigos QR generados en el sitio, recuentos de clics que ignoran los bots vista previa de enlaces y atribución registro a través de parámetros UTM. - Mapa de acción callejera: un mapa SVG de Brasil construido a partir de la malla IBGE oficial, la geocodificación del lado del servidor de direcciones y un botón "usar mi ubicación" resuelto completamente en el navegador, por lo que la posición nunca sale de la página.
- Generador de letras on
<canvas>(1080 1920, tipo escalado al tamaño más grande que se ajuste), compartido a través de la hoja de acciones nativa del teléfono. - Galería de arte alimentado desde el panel, con cargas directas a Storage y un visor full-screen.
- Panel de administración con KPIs, desgloses por estado, ciudad y campaña, exportación CSV, enlaces UTM, grupos, acciones callejeras y la galería.
- Descubribilidad:
sitemap.xmlgenerados en el tiempo de construcción conlastmodtomado de git, JSON-LD se mantuvo constante en todas las páginas, y unrobots.txtcon directivas explícitas para motores de búsqueda y motores generativos.
- Auditoría adversa con hallazgos de 9 (2 alto); 8 corregido en código el mismo día, en lotes probados de 5.
- El registro dejó de ser un oráculo: respuestas idénticas para números nuevos y repetidos, revelando ni quién apoya ni dónde viven.
- RLS en cada tabla, cero políticas y funciones ejecutables solo por service_role: la clave pública no puede leer ni escribir nada.
- WhatsApp invitar rotación manejado por un disparador Postgres y race-proofed con un condicional UPDATE.
- Los enlaces QR impresos nunca devuelven un 404 o un 500: cualquier error se convierte en una redirección silenciosa del no-store.
- Cero dependencias en tiempo de ejecución, pruebas 209 y comprobaciones de lint 178 que fallan la compilación cuando se rompe el contrato.
04Arquitectura
Leer el diagrama como lista (18 componentes, 20 conexiones)
Componentes
- Clientes: Simpatizante de 60 años o más<br>(teléfono, enlace de WhatsApp), QR impreso<br>y anuncios, Equipo de campaña<br>(/admin), Monitor de grupos<br>(sistema externo)
- Páginas Cloudflare: Sitio estático sin framework<br>10 páginas · CSP · HSTS<br>build = copiar a dist/, middleware<br>dominio antiguo → 301, Funciones de páginas<br>/api/cadastros · /api/acoes · /api/cartas-contato<br>/api/grupos · /api/vouvotar, /api/admin<br>HttpOnly SameSiteCookies estrictas<br>lista de permitidos en cada solicitud, /api/lotacao<br>webhook firmado con secreto<br>comparación en tiempo constante, /l/slug · /grupo-uf · /grupotp-uf<br>sin 404: alternativa silenciosa, Turnstile<br>acción + hostname, bloqueo ante fallos
- Supabase: Postgres<br>RLS en cada tabla, 0 políticas<br>funciones solo para service_role, Trigger de rotación<br>activo → historial, cola → activo, Auth<br>correo y contraseña, Almacenamiento<br>bucket público de materiales gráficos
Conexiones
- Simpatizante de 60 años o más<br>(teléfono, enlace de WhatsApp) → Sitio estático sin framework<br>10 páginas · CSP · HSTS<br>build = copiar a dist/
- QR impreso<br>y anuncios → /l/slug · /grupo-uf · /grupotp-uf<br>sin 404: alternativa silenciosa
- Simpatizante de 60 años o más<br>(teléfono, enlace de WhatsApp) → Turnstile<br>acción + hostname, bloqueo ante fallos (token)
- Equipo de campaña<br>(/admin) → Turnstile<br>acción + hostname, bloqueo ante fallos (token)
- Sitio estático sin framework<br>10 páginas · CSP · HSTS<br>build = copiar a dist/ → Funciones de páginas<br>/api/cadastros · /api/acoes · /api/cartas-contato<br>/api/grupos · /api/vouvotar
- Equipo de campaña<br>(/admin) → /api/admin<br>HttpOnly SameSiteCookies estrictas<br>lista de permitidos en cada solicitud
- Monitor de grupos<br>(sistema externo) → /api/lotacao<br>webhook firmado con secreto<br>comparación en tiempo constante
- Funciones de páginas<br>/api/cadastros · /api/acoes · /api/cartas-contato<br>/api/grupos · /api/vouvotar → Turnstile<br>acción + hostname, bloqueo ante fallos
- /api/admin<br>HttpOnly SameSiteCookies estrictas<br>lista de permitidos en cada solicitud → Turnstile<br>acción + hostname, bloqueo ante fallos
- Funciones de páginas<br>/api/cadastros · /api/acoes · /api/cartas-contato<br>/api/grupos · /api/vouvotar → Postgres<br>RLS en cada tabla, 0 políticas<br>funciones solo para service_role (service_role)
- /api/admin<br>HttpOnly SameSiteCookies estrictas<br>lista de permitidos en cada solicitud → Postgres<br>RLS en cada tabla, 0 políticas<br>funciones solo para service_role (service_role)
- /api/admin<br>HttpOnly SameSiteCookies estrictas<br>lista de permitidos en cada solicitud → Auth<br>correo y contraseña
- /api/admin<br>HttpOnly SameSiteCookies estrictas<br>lista de permitidos en cada solicitud → Almacenamiento<br>bucket público de materiales gráficos (carga validada por bytes)
- /api/lotacao<br>webhook firmado con secreto<br>comparación en tiempo constante → Postgres<br>RLS en cada tabla, 0 políticas<br>funciones solo para service_role
- Postgres<br>RLS en cada tabla, 0 políticas<br>funciones solo para service_role → Trigger de rotación<br>activo → historial, cola → activo
- /l/slug · /grupo-uf · /grupotp-uf<br>sin 404: alternativa silenciosa → Postgres<br>RLS en cada tabla, 0 políticas<br>funciones solo para service_role
- /l/slug · /grupo-uf · /grupotp-uf<br>sin 404: alternativa silenciosa → WhatsApp<br>grupos por estado
- Funciones de páginas<br>/api/cadastros · /api/acoes · /api/cartas-contato<br>/api/grupos · /api/vouvotar → CRM de movilización<br>(waitUntil, fuera de la respuesta)
- Funciones de páginas<br>/api/cadastros · /api/acoes · /api/cartas-contato<br>/api/grupos · /api/vouvotar → Nominatim / OSM<br>geocodificación en el servidor
- Sitio estático sin framework<br>10 páginas · CSP · HSTS<br>build = copiar a dist/ → Almacenamiento<br>bucket público de materiales gráficos (imágenes)
Las etiquetas del diagrama están en portugués, como en el código base.
Cada lectura y escritura pasa por una función de páginas. La clave Supabase nunca llega al navegador, y la base de datos no otorga nada a los usuarios. anon y authenticated roles: si la clave pública alguna vez se filtró, no podía leer ni escribir una sola fila.
05Por dentro
- 12 Pages Archivos de funciones: Rutas 7 API, rutas de página 3 server-rendered (grupo orgánico por estado, grupo de anuncios por estado y el punto de entrada de la red nacional), el enlace corto y un middleware legacy-domain.
/api/adminmaneja acciones 25 (12 lee, 11 escribe, inicia sesión y cierra sesión) a través de un solo enrutador con una lista explícita de métodos de escritura. - Postgres en Supabase: Tablas 10 creadas por los scripts versionados (además de la tabla registro, que los precede y es alterada por ellos), funciones 20 y disparadores 3. Todas las funciones tienen
EXECUTErevocado depublic,anonyauthenticatedy concedidos sólo paraservice_role; ninguno esSECURITY DEFINER. - Invite a rotación vive en la base de datos. El intercambio de la invitación activa de un estado es una
UPDATEonwhatsapp_grupos.link. Un disparador hace el resto en la misma transacción: archiva la invitación saliente (como "llena" o "reemplazada"), saca la nueva de la cola y restablece el recuento de miembros. El panel, las cargas SQL y la rotación automática comparten esa ruta. Un índice único evita que la misma invitación se siente en las colas de dos estados, y una invitación marcada como llena nunca puede volver. - Atribución sin una columna extra. Un registro pertenece a un enlace cuando los cinco
utm_*los valores coinciden. La normalización (en minúsculas, espacios para guiones, símbolos eliminados, caracteres 80) vive en una biblioteca utilizada por la función y reflejada en el panel, con una prueba que demuestra que ambos producen el mismo valor. Es por eso que la base de datos rechaza dos enlaces con la misma combinación, y un enlace con el historial ya no puede cambiar su UTMs. - Integración CRM. Cada registro aceptado se envía a la movilización CRM fuera de la ruta de respuesta (
waitUntil, tiempo de espera de 8): el formulario nunca espera al CRM, y un error de CRM no puede deshacer un registro ya almacenado. La campaña llega a la CRM de tres maneras (fuente, campos personalizados y una etiqueta) porque el equipo se filtra de diferentes maneras. - Geocodificación ocurre del lado del servidor cuando se presenta una acción, con como máximo tres consultas escalonadas (dirección, vecindario, ciudad), una identificación
User-Agent, y una comprobación de que el resultado cae dentro de la ciudad dada. Si nada coincide, la acción se almacena sin un pin en lugar de ser rechazada. - Exportación CSV desde el panel en lotes de filas 1,000, hasta 50,000.
- Sin marco, sin dependencias:
package.jsonno tienedependencies. La compilación copia archivos endist/y genera el mapa del sitio. Hay páginas públicas 10 más el panel. - Accesibilidad para un público mayor: listas semánticas (
<ul>/<li>) así que los lectores de pantalla cuentan los elementos, un nativo<details>menú para propuestas de políticas (funciona sin JS),prefers-reduced-motionhonrada, y cada imagen conalt,widthyheight. - Representación segura en el panel: los datos del servidor entran
textContent/createElement, nuncainnerHTML. La biblioteca de códigos QR incluye en el sitio porque el CSP del panel no permite CDN. - Tipo de letra personalizado: el tipo de letra de la marca enviado sin caracteres acentuados; un script Python (
fontTools) dibuja signos diacríticos portugueses a partir de las propias formas de la fuente y produce WOFF2 bajo un apellido distinto. - Mapa SVG con la proyección Mercator incrustada, que permite que latitude/longitude coloque pines y que el estado del usuario sea encontrado por point-in-polygon, sin llamada API.
- Páginas Cloudflare Construyendo con
npm run buildendist/. Los secretos viven en las variables cifradas del proyecto, nunca en el repositorio (solo una.env.examplecon marcadores de posición). _routes.jsonmantiene los activos estáticos fuera de la ruta Functions: las imágenes, CSS y JS no activan el Worker, que corta las invocaciones facturadas._headersestablece CSP, HSTS y anti-framing en cada ruta, un bloque más estricto para el panel y el almacenamiento en caché por tipo de activo (fuentes inmutables durante un año, ilustraciones durante un mes).- Un explícito
404.html: sin él, Pages trata el sitio como un SPA y las rutas dinámicas dejan de ser llamadas. - Pelusa estructural (
scripts/check.mjs, comprobaciones 178) que falla la compilación cuando se rompe cualquier parte del contrato: un secreto al que se hace referencia en el código front-end, deriva CSP entre_headersy la página renderizada por Worker, divergenteDisallowListas a travésrobots.txtgrupos, la ruta de anuncios que expone la invitación de nuevo, un límite de miembro que difiere entre JS y SQL, una página indexable que falta en el mapa del sitio. - Ensayos: Pruebas 209 a través de archivos 19 utilizando
node:testCon una burlafetch, sin dependencias, sin red.
06Seguridad
8 ataques considerados, 8 defensas en producción.
Scripts que saturan formularios, inflan cifras o rastrean el sitio buscando brechas.
Bots inundando la forma pública y el CRM con registros falso
Campo Honeypot, verificación de origen y verificación del lado del servidor Turnstile de acción y nombre de host, fallando cerrado
Saltarse la interfaz y hablar directo con la base o la API, con la clave pública en mano.
Usando la clave pública Supabase para leer la base de datos directamente a través de PostgREST
RLS en cada tabla, cero políticas, concesiones revocadas de anon y autenticadas, funciones ejecutables solo por service_role
Quien ya tiene algún acceso intentando ganar más: volverse admin, leer lo que no debe, conservar un acceso revocado.
Iniciar sesión en el panel con una cuenta válida de Supabase que no es administrador
Listar re-checked en cada solicitud; una cuenta fuera de ella recibe el mismo error que una contraseña incorrecta
CSRF, webhooks falsos, tokens reutilizados, enlaces firmados y redirección abierta.
La forja cuenta con la capacidad webhook para intercambiar invitaciones de grupo
Comparación secreta de Constant-time, 503 sin ningún secreto configurado, y cambia solo por la invitación exacta que se llenó
Convirtiendo el enlace corto en una redirección abierta para phishing
Objetivo validado al guardar y al redirigir, que solo acepta el mismo origen; invita solo en el formato oficial de WhatsApp
XSS, iframe, fórmulas en CSV, subidas disfrazadas y manipulación del prompt de la IA.
Subir HTML disfrazado como una imagen a través del panel para servirlo desde Almacenamiento
Tipo verificado por los primeros bytes, nombre de archivo UUID fresco y límite de tamaño per-type
Disparar la factura, agotar límites, inundar logs y tumbar funciones con carga.
Un enorme cuerpo en trozos para agotar la CPU y la memoria de la función
Transmitir leídos en trozos y cancelados más allá del límite, sin confiar en Content-Length
Enumerar quién está en la base, raspar datos personales, vincular preguntas a personas, extraer secretos.
Enviar números de teléfono conocidos a la registro para saber quién es un partidario y en qué estado viven
Respuesta idéntica para números nuevos y repetidos; la función descarta el cuerpo RPC y la función SQL solo devuelve un booleano
Una auditoría adversarial de todo el repositorio y de la base de datos de producción (de solo lectura) produjo hallazgos de 9: 2 alto, 2 medio, 3 bajo e información de 2. Las correcciones se enviaron en lotes 5 el mismo día, cada uno con pruebas que prueban el comportamiento.
Privacidad y contra enumeración
- El punto final registro era un oráculo: la respuesta decía si un número WhatsApp ya estaba registrado y en qué estado. Para cualquier número de teléfono conocido, eso reveló si la persona era un partidario y dónde vivía. La respuesta ahora es idéntica para números nuevos y repetidos, la función descarta el cuerpo RPC sin leer, y la función de base de datos solo devuelve un booleano.
- El enlace corto siempre responde con el mismo body-less
302, ya sea que la babosa exista o no, por lo que la ruta no revela qué enlaces existen. - No hay datos personales en los registros: para los errores CRM, solo se registra el mensaje, nunca el registro repetido; la respuesta exitosa ni siquiera se lee.
- Consentimiento explícito obligatorio, con la versión de la política de privacidad almacenada en cada registro.
Autenticación y autorización de panel
- Inicio de sesión protegido por Cloudflare Turnstile verificado del lado del servidor:
success,actionyhostnamedebe coincidir, y cualquier fallo (falta de token, lista de permisos de nombre secreto o de host, error de red) deniega el acceso. - La sesión Supabase se mantiene en
HttpOnly; Secure; SameSite=StrictLas cookies están incluidas en/api/admin, invisible a la página JavaScript. - En cada solicitud, el usuario se revalida contra Auth y se comprueba contra una lista de permisos de administración. Una cuenta válida fuera de la lista recibe el mismo error que una contraseña incorrecta.
- Cada escritura comprueba el origen de la solicitud; los métodos fuera de la lista explícita obtienen una
405.
Base de datos
- RLS en todas las tablas, sin políticas en absoluto y las subvenciones revocadas de
anonyauthenticated: la única manera en es elservice_roleclave, que solo existe dentro de las Funciones. La pelusa evita que los nombres secretos aparezcan en los archivos servidos al navegador. - No
SECURITY DEFINERfunciones, y todas las funciones ejecutables solo porservice_role, funciones de activación incluidas (higiene marcada por la auditoría). - La búsqueda del panel se escapa
%,_y\antes de que lleguenilike.
Insumos y abusos
- Límites reales de body-size: el flujo se lee en trozos y se cancela una vez que excede el límite, en lugar de confiar en el límite.
Content-Length(que desaparece con la transferencia fragmentada). Los límites van desde 4 KB a 60 KB dependiendo de la ruta. - Los formularios públicos tienen un campo honeypot, una verificación de origen y Turnstile con una por formulario.
action, conmutable por la variable de entorno para que el código pudiera enviarse antes de que el widget fuera validado en producción. - El webhook group-capacity compara su secreto en tiempo constante, falla cerrado (
503) cuando no se configura ningún secreto, y acepta como máximo grupos 100 por llamada. - Las subidas del panel son type-checked por sus primeros bytes (un archivo HTML renombrado a
.pngse rechaza), almacenado bajo un UUID nuevo, y size-capped por tipo (imágenes de 15 MB, vídeo de 45 MB).
Navegador
- CSP en cada página, con
frame-ancestors 'none',object-src 'none',base-uri 'none'yform-action 'self'; nounsafe-inlineen el panel. - HSTS,
X-Frame-Options: DENY,nosniff,Referrer-Policy, y aPermissions-Policyque desactiva la cámara, el micrófono, el pago y el USB (la geolocalización solo se permite en el sitio, para el mapa). - El objetivo de un enlace corto es el texto editable en el panel, por lo que se valida dos veces: en guardar y en redirigir, que solo acepta el mismo origen. Las invitaciones grupales solo se aceptan como
https://chat.whatsapp.com/<code>. Tampoco puede convertirse en una redirección abierta.
07Desafíos técnicos
Cerrar un oráculo sensitive-data sin romper el flujo
El punto final registro devuelto duplicado y el estado del registro existente, y eso alimentó la redirección al grupo. La fijación tocó tres capas a la vez: la función ahora siempre regresa { success: true }, el cliente usa el estado desde su propia forma, y la función SQL solo devuelve {gravado}. Debido a que el código tenía que funcionar tanto antes como después de que el SQL se volviera a aplicar en producción, la función elimina el cuerpo del RPC sin leer, y una prueba compara las respuestas de los números nuevos y repetidos byte por byte.
Invitar a rotación sin condición de carrera
Dos lecturas del mismo grupo completo que llegan juntas (o el panel intercambiando al mismo tiempo) podrían quemar dos invitaciones de reserva. El Swap UPDATE Filtros por estado y por la invitación que se llenó, por lo que solo la primera llamada encuentra la fila; la segunda obtiene cero filas e informa "invitar ya intercambiado". Los recuentos identificados solo por el estado registran el estado, pero nunca activan un intercambio, ya que una lectura tardía del antiguo grupo eliminaría la reserva que acaba de entrar en funcionamiento. El historial, la cola y el recuento se manejan con un solo desencadenador, por lo que las tres rutas de intercambio se comportan igual.
Una URL que pasa el validador de anuncios y aún llega al grupo
El validador de la plataforma de anuncios lee el HTML de la página de destino y rechaza la campaña si encuentra un enlace de grupo WhatsApp. La ruta de los anuncios no tiene href, no meta refresh y no preconnect a ese dominio: el código de invitación viaja en un atributo de datos, y la URL se ensambla en el navegador a partir de piezas que no forman el dominio por su cuenta. La pelusa impide que alguien vuelva a poner el enlace en el HTML de ese canal, porque el error sería silencioso: la página seguiría funcionando y solo la campaña publicitaria se reduciría.
Enlaces impresos que nunca pueden fallar
Un código QR en papel no puede ser parcheado. El enlace corto, las páginas de grupo y el punto de entrada de la red nacional convierten cualquier problema (slug desconocido, estado sin un grupo, base de datos con un tiempo de espera de 3) en una redirección silenciosa al grupo nacional o la página de inicio, nunca un 404 o un 500. Las redirecciones se envían con no-store por lo que ningún intermediario almacena en caché un objetivo antiguo, y los bots vista previa de enlaces se excluyen del recuento de clics, de lo contrario, un mensaje reenviado a un grupo se convertiría en docenas de "clics".
08Resultados
- En producción durante toda la campaña, de agosto a octubre 2026, con 158 se compromete durante 8 semanas.
- Una auditoría de seguridad con hallazgos de 9; 8 fijo en código el mismo día, en lotes probados de 5. El resto depende de la configuración manual en los paneles de los proveedores.
- Pruebas automatizadas 209 que pasan y comprobaciones estructurales 178, con cero dependencias de tiempo de ejecución.
- Cero secretos en el árbol o en el historial de git (escaneo de patrones clave y JWT durante la auditoría).
- 158
- compromisos
- 8 semanas
- marco de tiempo
- 0
- dependencias de tiempo de ejecución
- 209
- ensayos
- 178
- Comprobaciones de pelusa
- 9
- conclusiones de auditoría
- 12
- Funciones de páginas
- 25
- /api/admin actions
- 10
- mesas con RLS
- 20
- Funciones SQL
- ~31.9k
- Líneas de código
cómo lo medimos
git rev-list --cuenta la cabeza
cómo lo medimos
git log: primera confirmación 2026-08-13, última 2026-10-07
cómo lo medimos
package.json no tiene campo de dependencias
cómo lo medimos
node --test en los archivos rastreados 19 en scripts/test (paso 209, falla 0)
cómo lo medimos
cuenta de 'throw new Error' en scripts/check.mjs
cómo lo medimos
SECURITY_AUDIT.md: 2 alto, 2 medio, 3 bajo, 2 info
cómo lo medimos
archivos en funciones / (7 APIs, páginas generadas 3, enlace corto, middleware)
cómo lo medimos
router en functions/api/admin.js: 12 lee, 11 escribe, inicia sesión y cierra sesión
cómo lo medimos
crear tabla + habilitar la seguridad a nivel de fila en supabase/*.sql; 0 crear directiva
cómo lo medimos
crear o reemplazar función en supabase/*.sql; Definidor de seguridad 0
cómo lo medimos
wc -l en archivos rastreados .js/.mjs/.css/.html/.sql/.py/.md (cloc no disponible)
09Línea de tiempo
- ago 2026
Página de destino con registro a través de una función de páginas y Supabase; panel de administración detrás de Turnstile; CRM sincronización.
- sep 2026
Auditoría de seguridad: los hallazgos de 9 se fijaron en lotes de 5 el mismo día, con un arnés de prueba.
- sep 2026
Enlaces cortos rastreables con códigos QR, atribución UTM y métricas por enlace en el panel.
- sep 2026
Por estado enlaces de grupo, una variante de anuncios sin invitación en el HTML, y la capacidad webhook.
- sep 2026
Mapa de acción callejera construido en la malla IBGE con geocodificación del lado del servidor.
- sep 2026
Invitar a cola, historial e intercambio de grupo automático en la tapa, a través de un disparador Postgres.
- oct 2026
Galería de obras de arte con cargas signature-validated; red nacional de grupos con una tapa editable en el panel.
10Stack
- HTML
- CSS
- JavaScript (sem framework)
- Canvas 2D
- SVG
- Web Share API
- Cloudflare Pages Functions
- PostgREST
- Supabase Auth
- PostgreSQL
- Row Level Security
- PL/pgSQL (gatilhos)
- Supabase Storage
- Cloudflare Pages
- _headers / _routes.json
- Node.js (build, lint, testes)
- Python + fontTools
- Cloudflare Turnstile
- CSP + HSTS
- Cookies HttpOnly / SameSite=Strict
- Allowlist de administradores
- Comparação de segredo em tempo constante
- Validação de arquivo por assinatura
11Ficha técnica
- type
- plataforma de movilización
- stack
- vanilla JS Funciones de páginas
- db
- Postgres · RLS deny-all
- auth
- Supabase Auth + Turnstile
- deploy
- Páginas Cloudflare
- modules
- registro grupos UTM enlaces mapa letras tablero de instrumentos
- tests
- 209 pasando 178 cheques de pelusa
- status
- Completado
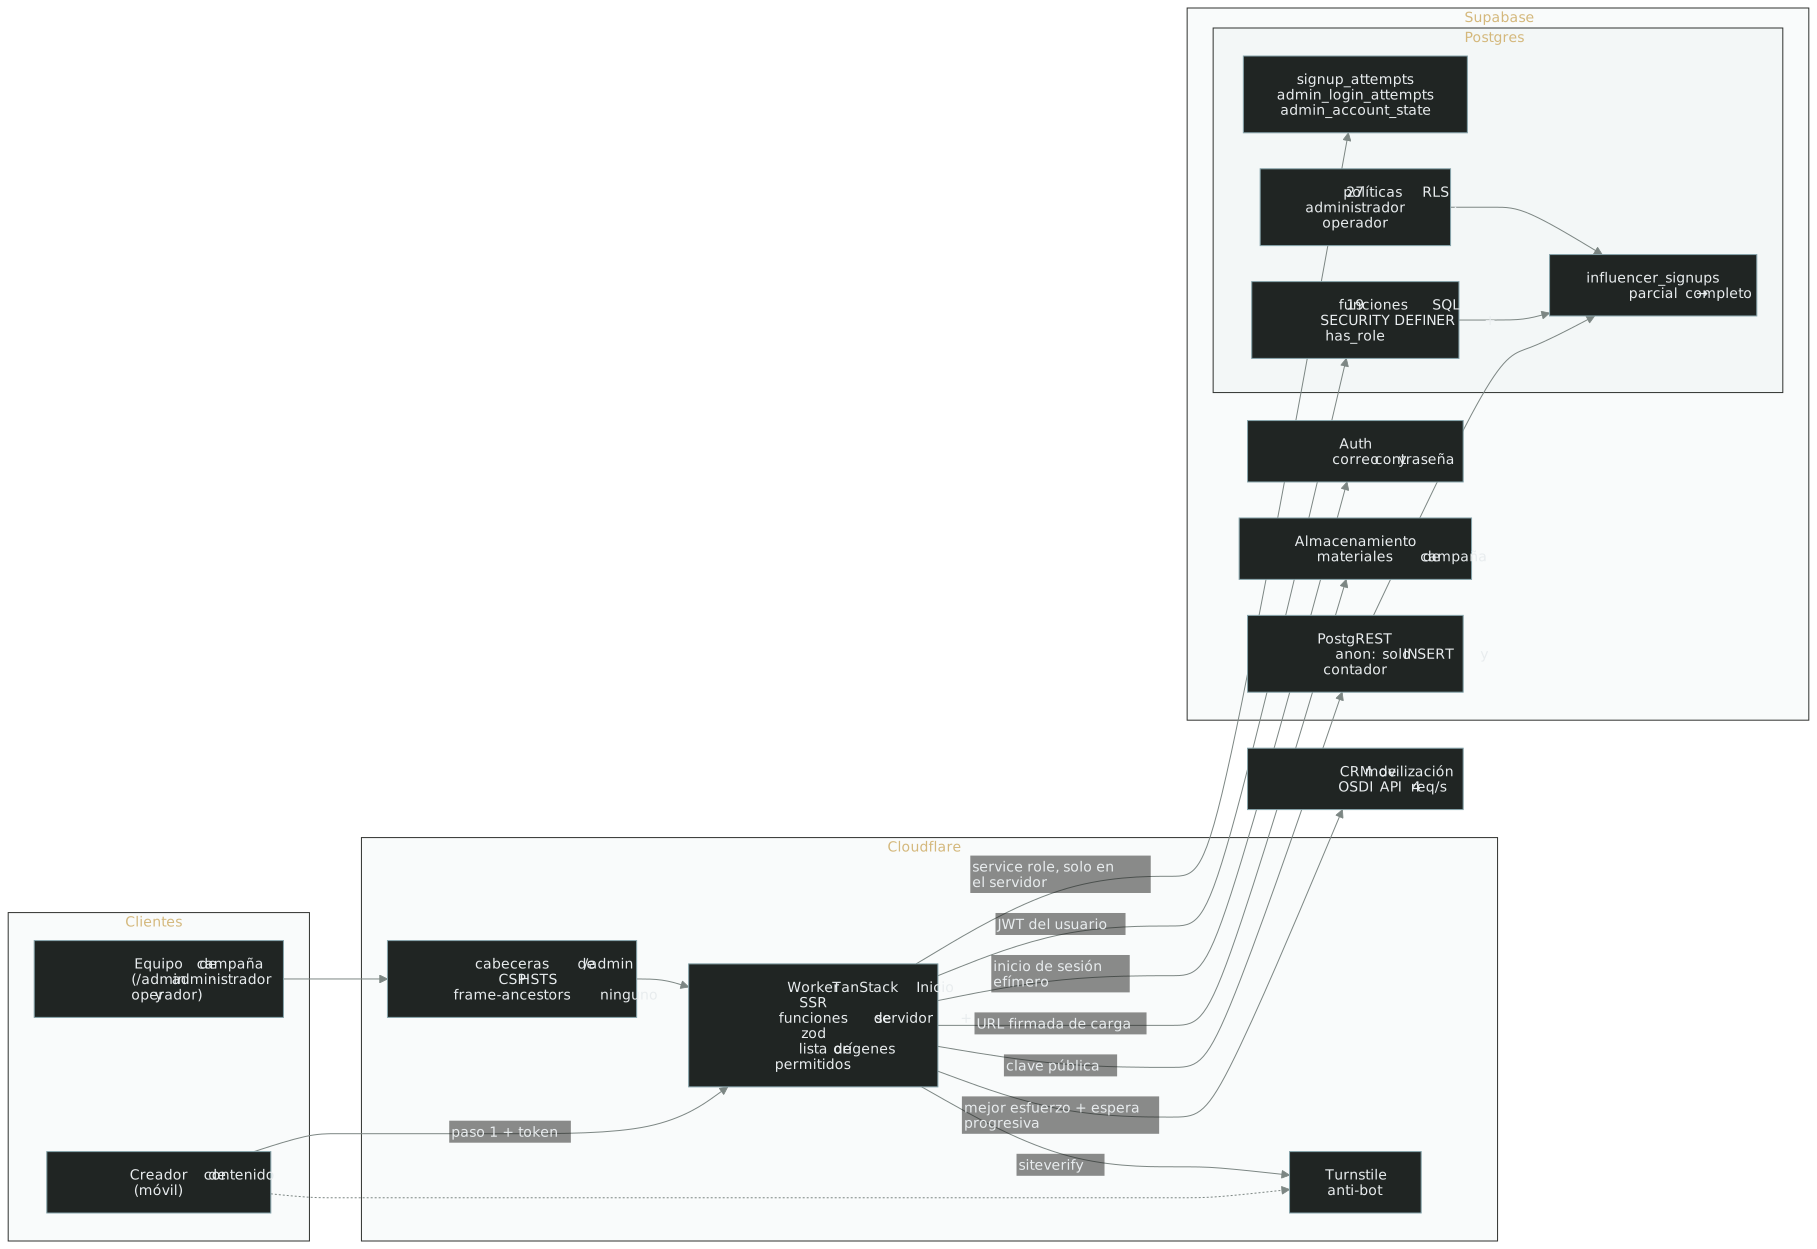
Registros nacionales de creadores, contador público resistente a la manipulación y administración protegida contra fuerza bruta.
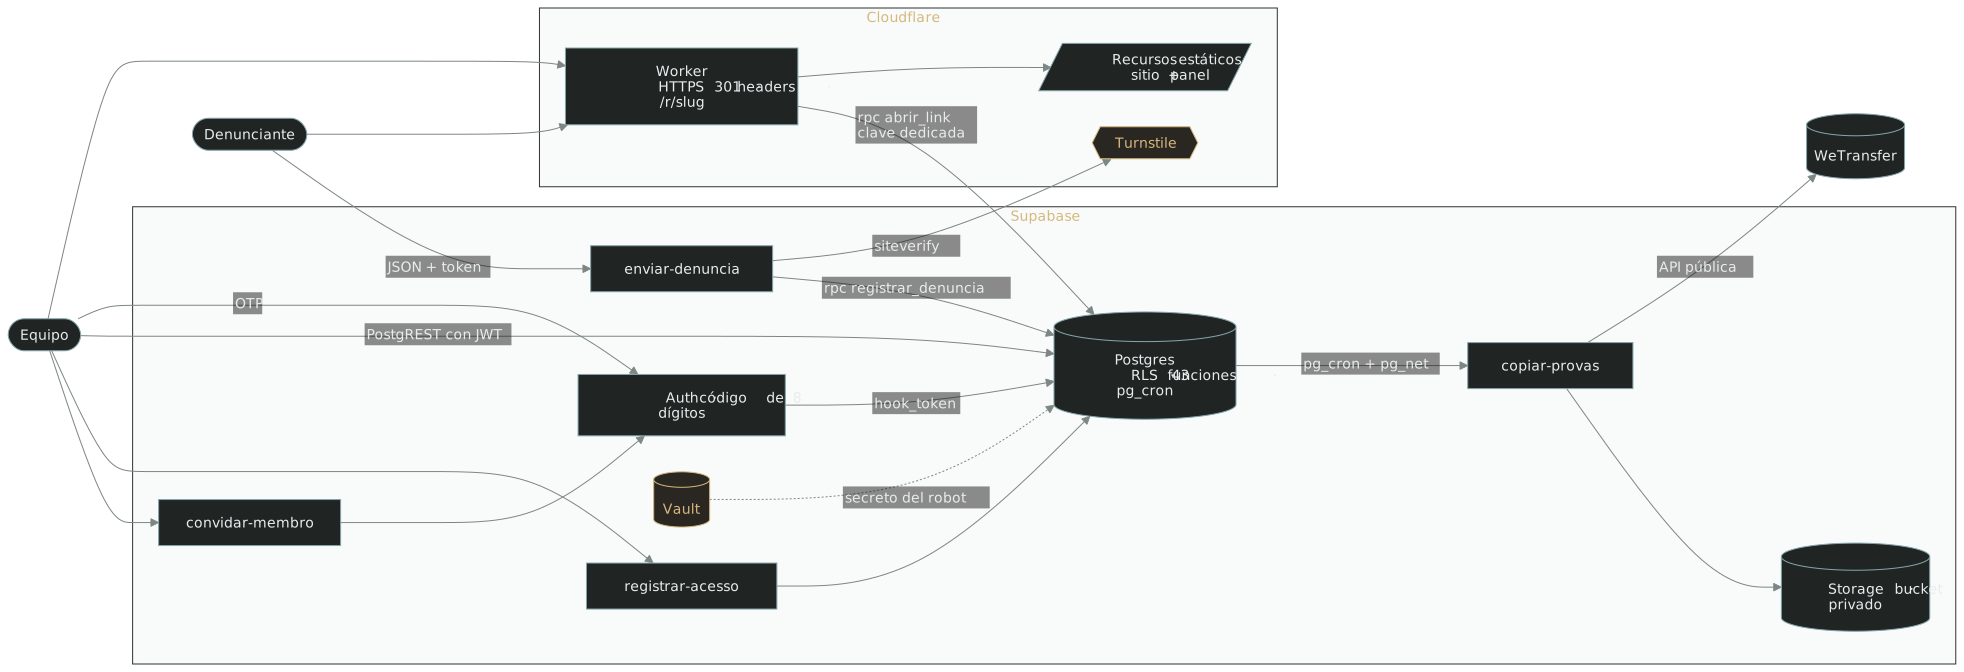
Un canal público de denuncias con un panel de triaje donde la autorización vive en la base de datos: RLS por rol, contactos solo mediante una función auditada, revocación inmediata de sesiones y un robot que guarda las pruebas antes de que expiren.
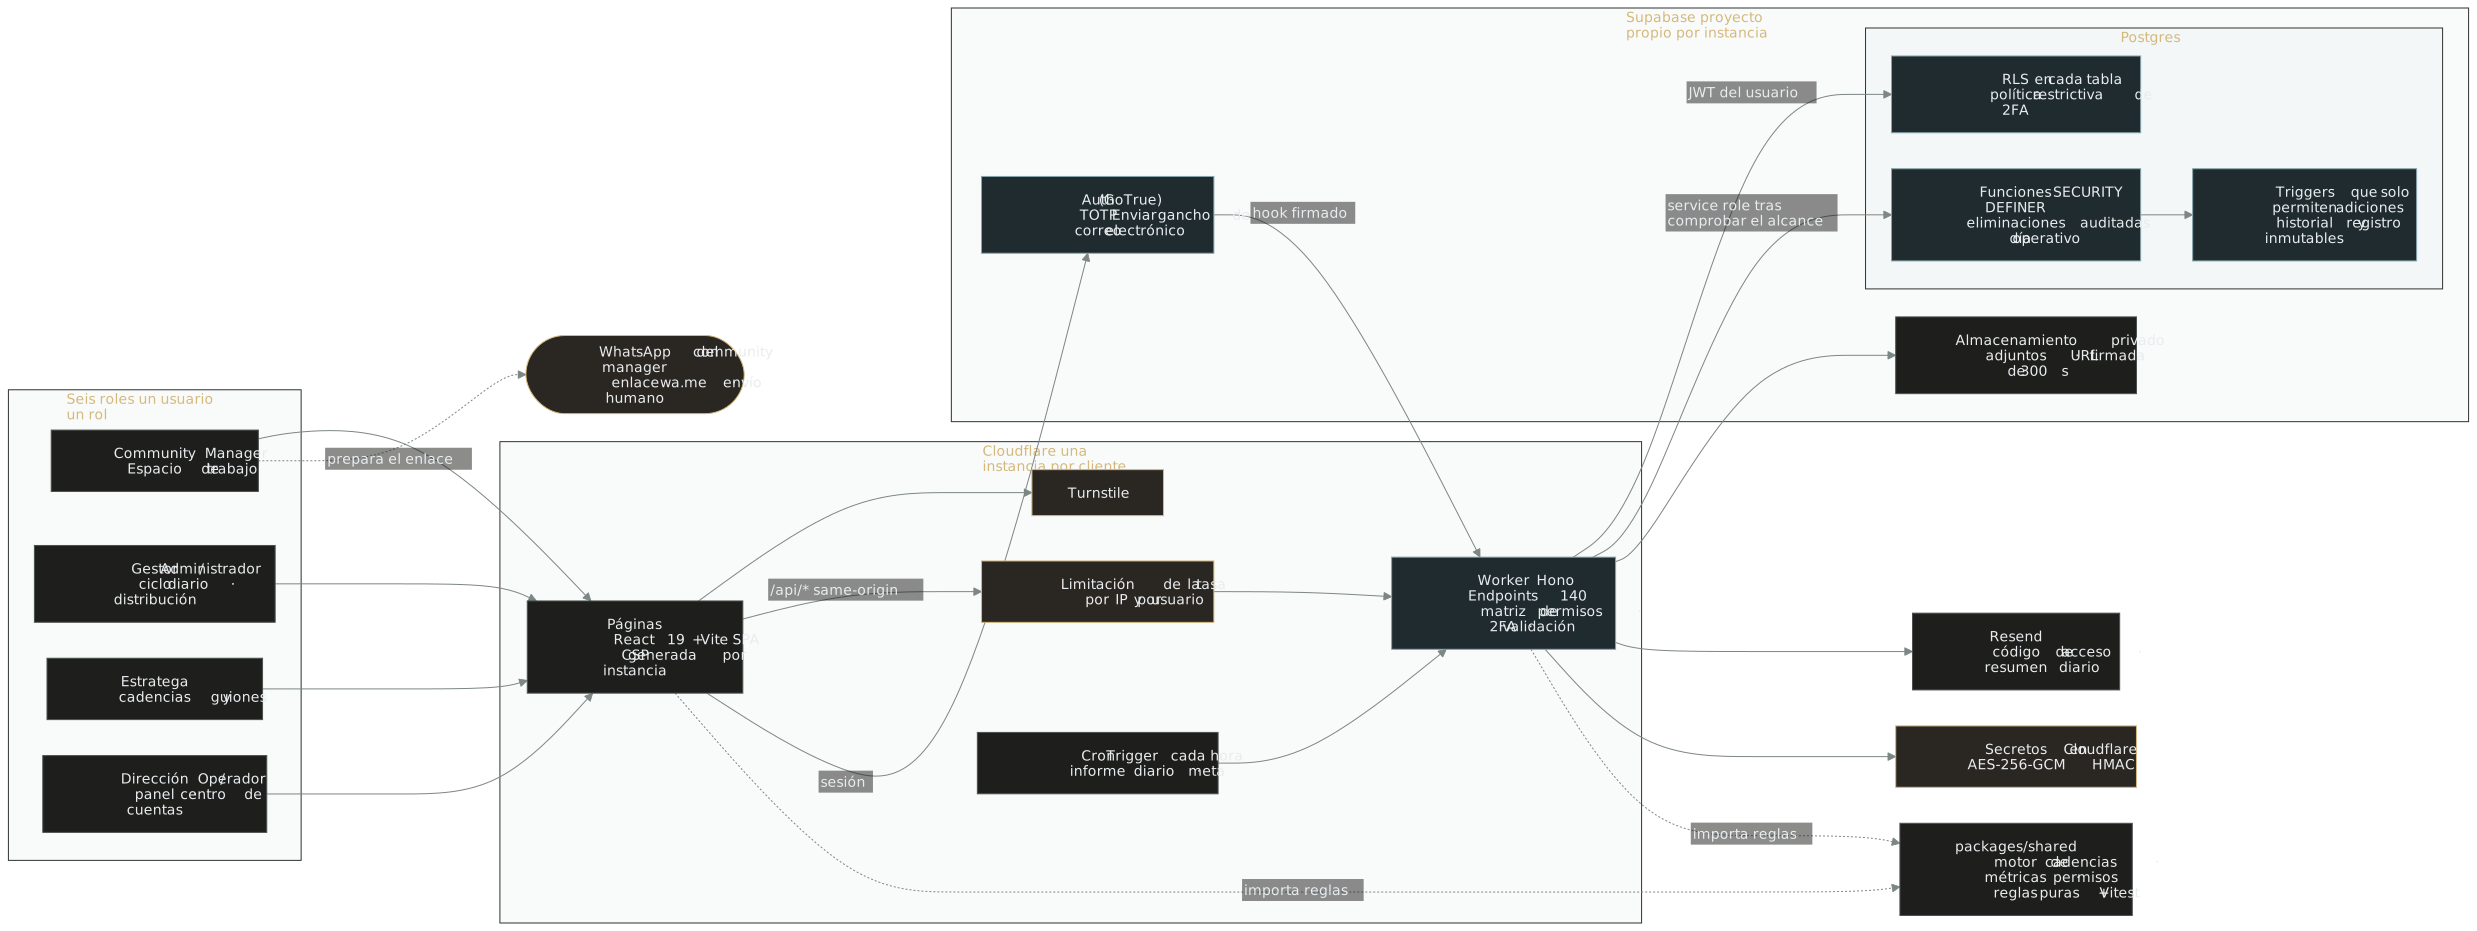
Relaciones por WhatsApp con envío humano, historial inmutable y reglas de negocio en Postgres.
¿Quieres un sistema así para tu operación?
Node diseña, construye y protege plataformas a la medida para campañas, mandatos y movimientos.
TECNOLOGÍA E INTELIGENCIA POLÍTICA
© 2026 NODE. Todos los derechos reservados.