
P-13
Pimenta no Senado
Captação, ativistas e CRM numa só base: cada pessoa vira um perfil único, e o banco decide quem pontua.
clienteCampanha majoritária estadual
Plataforma de uma campanha majoritária estadual com três frentes: landing pages de captação, painel de ativistas com link de indicação e ranking, e um CRM administrativo com perfil único por telefone, Lead Score automático, funil por UTM e mapa geográfico. Construída sobre Supabase com 38 Edge Functions e 221 migrations, com RLS em todas as tabelas, Turnstile e rate limit no login, cadastro público só por função de servidor e travas contra exclusão em massa.
- supabase
- postgres
- rls
- edge
- react
- crm
- anti-bot
- rate-limiting
- lgpd
- pwa
01Visão geral
Pimenta no Senado é a plataforma digital de uma campanha majoritária estadual. Ela junta três coisas que normalmente vivem em ferramentas separadas: as páginas públicas onde as pessoas se cadastram como apoiadoras, um painel para militantes (os "ativistas") acompanharem quem trouxeram e se compararem com os demais, e um CRM interno para a coordenação ver toda a base, segmentar, mandar e-mail e medir de onde vem cada cadastro.
Na prática, um cidadão entra por uma landing page ou por um link de indicação, preenche um formulário curto e passa a existir como um perfil único, identificado pelo telefone, mesmo que tenha se cadastrado em cinco páginas diferentes ao longo de meses. Cada ação dele soma pontos num Lead Score, que a coordenação usa para saber quem está frio, morno ou pronto para ser chamado para algo maior.
O sistema ficou em produção de dezembro de 2025 a setembro de 2026, passou por mais de 1.800 commits e 221 migrations de banco e lidou com dados pessoais de eleitores sob a LGPD, num ambiente em que o público inclui adversários.
02O problema
- Cadastros espalhados. A mesma pessoa aparecia em
supporters, em tabelas de cada landing page temática, em formulários de eventos e numa base histórica importada. Não havia como responder "quantas pessoas reais temos" nem "qual a jornada desta pessoa". - Atribuição. A coordenação precisava saber qual página, qual UTM e qual ativista trouxe cada cadastro, e separar indicação de apoiador de recrutamento de novo ativista.
- Engajamento mensurável. Era preciso transformar ações (cadastro, indicação, presença, interações externas por e-mail e WhatsApp) em uma pontuação configurável, sem depender de planilhas.
- Exposição. Formulários públicos atraem bots; o painel de ativistas expõe uma área autenticada a milhares de pessoas que não são da equipe; e o banco guarda nome, telefone e e-mail de eleitores.
03A solução
Captação pública
- Landing com formulário multi-step e um formulário leve (
/apoiar) com pós-cadastro de três caminhos (compartilhar, virar ativista, entrar no canal oficial). - Landing pages temáticas registradas em
landing_pages, cada uma com pontuação própria de cadastro e causa associada. - Campo de município como combobox sobre a base do IBGE (bottom sheet no celular).
- PWA instalável, widget de acessibilidade, banner de consentimento e política de privacidade.
Área do Ativista (/ativista)
- Link de indicação exclusivo com QR code, templates de mensagem e materiais para baixar.
- Ranking geral, regional e por cidade, níveis, conquistas e sequência diária.
- Visibilidade restrita: o ativista só lê, via RLS, o próprio registro e os apoiadores que ele mesmo indicou.
CRM administrativo (/admin)
- Perfil único por telefone, com jornada (um evento por página de cadastro), histórico campo a campo, score e faixa, filtros por tag, origem, UF e faixa, e exportação CSV.
- Lead Score com catálogo de ações, faixas e causas configuráveis; pontuação automática no cadastro e na indicação; importação CSV restrita a ações externas.
- Tracker: origens, criador de UTM em cinco dimensões e funil de conversão e abandono por página e por UTM.
- Dashboard com KPIs, mapa coroplético do país com drill-down no estado prioritário e filtro por origem; falha de um card não derruba a página.
- Fila de aprovação de ativistas, convite individual e em lote, reenvio de link de senha.
- E-mail marketing com templates, agendamento e métricas sincronizadas do provedor.
- Ranking de indicações com curva de Pareto, gestão de eventos, petições e carrossel de notícias, relatórios em PDF.
- Modo Privacidade: um botão no cabeçalho mascara nomes, telefones e números na tela, para apresentar o painel em reunião ou gravar a tela.
- Perfil único por telefone sobre várias tabelas de cadastro, com uma só função de ingestão usada por triggers em tempo real e por backfill idempotente em lotes de 20 mil.
- Lead Score idempotente: dois índices únicos parciais separam a deduplicação de eventos automáticos (por fonte) da de importações CSV (por dia).
- Cadastro público só pela Edge Function: INSERT anônimo revogado, Turnstile validado no servidor e whitelist de colunas.
- Login com Turnstile e rate limit duplo (5 falhas por IP, 8 por e-mail em 2 min), IP guardado só como hash.
- Após um incidente de exclusão em massa, restauração pelo audit log e trigger por statement que recusa DELETE de mais de 5 linhas.
- Envio a sistemas externos movido do navegador para trigger com pg_net e chave no Vault.
04Arquitetura
Ler o diagrama como lista (23 componentes, 23 conexões)
Componentes
- Clientes: Apoiador<br>(landing, LPs, PWA), Ativista<br>(/ativista · ranking, link, QR), Coordenação<br>(/admin · CRM)
- SPA React 18 + Vite: Turnstile<br>cadastro e login, tracking.ts<br>UTM + funil, Modo Privacidade<br>máscara no cliente
- 38 Edge Functions (Deno): submit-form<br>Turnstile + whitelist, login<br>Turnstile + rate limit, provision / ativação<br>link HMAC uid+sig, funções admin<br>JWT + is_admin(), webhooks<br>segredo / Svix
- Postgres: RLS em public.*<br>user_roles + has_role(), CRM de Mobilização<br>crm_ingest · perfil por telefone, Lead Score<br>eventos idempotentes, Guardrails<br>audit log + trava de DELETE em massa, pg_net + Vault<br>envio server-side, pg_cron<br>limpeza de logs
- Supabase: EF, Auth<br>e-mail e senha, PostgREST<br>RPCs SECURITY DEFINER, PG
Conexões
- Apoiador<br>(landing, LPs, PWA) → Turnstile<br>cadastro e login
- Turnstile<br>cadastro e login → submit-form<br>Turnstile + whitelist
- Ativista<br>(/ativista · ranking, link, QR) → login<br>Turnstile + rate limit
- Coordenação<br>(/admin · CRM) → login<br>Turnstile + rate limit
- login<br>Turnstile + rate limit → Auth<br>e-mail e senha
- Ativista<br>(/ativista · ranking, link, QR) → PostgREST<br>RPCs SECURITY DEFINER
- Coordenação<br>(/admin · CRM) → PostgREST<br>RPCs SECURITY DEFINER
- Coordenação<br>(/admin · CRM) → funções admin<br>JWT + is_admin()
- tracking.ts<br>UTM + funil → PostgREST<br>RPCs SECURITY DEFINER
- submit-form<br>Turnstile + whitelist → PG
- PostgREST<br>RPCs SECURITY DEFINER → RLS em public.*<br>user_roles + has_role()
- RLS em public.*<br>user_roles + has_role() → CRM de Mobilização<br>crm_ingest · perfil por telefone
- CRM de Mobilização<br>crm_ingest · perfil por telefone → Lead Score<br>eventos idempotentes
- provision / ativação<br>link HMAC uid+sig → Auth<br>e-mail e senha
- provision / ativação<br>link HMAC uid+sig → Resend<br>e-mail transacional e campanhas
- funções admin<br>JWT + is_admin() → Resend<br>e-mail transacional e campanhas
- funções admin<br>JWT + is_admin() → GA4<br>Data API
- webhooks<br>segredo / Svix → PG
- N8N / WhatsApp<br>webhooks → webhooks<br>segredo / Svix
- Resend<br>e-mail transacional e campanhas → webhooks<br>segredo / Svix
- pg_net + Vault<br>envio server-side → N8N / WhatsApp<br>webhooks
- submit-form<br>Turnstile + whitelist → Cloudflare<br>Turnstile siteverify
- login<br>Turnstile + rate limit → Cloudflare<br>Turnstile siteverify
A SPA conversa com o Supabase por dois caminhos: leitura autenticada via PostgREST (RLS e RPCs SECURITY DEFINER com checagem de papel) e operações sensíveis via Edge Functions, que usam a service role do lado do servidor. Escritas do CRM nunca vêm do cliente: triggers em supporters e forms_eventos chamam crm_ingest() dentro do banco.
05Por dentro
- 67 tabelas no schema público (segundo os tipos gerados), 221 migrations entre dez/2025 e set/2026, cerca de 177 funções SQL e 38 Edge Functions em Deno (8 mil linhas).
- Papéis em tabela separada (
user_roles, enumapp_role) comhas_role(),is_admin()eis_ativista()emSECURITY DEFINER, nunca emprofiles. - Perfil único.
crm_profilestemtelefone_normalizado UNIQUE;crm_eventstemUNIQUE (profile_id, form_slug), um cadastro por pessoa por página;crm_field_historyguarda cada mudança de campo. A origem do perfil é sempre o cadastro mais antigo. - Ingestão única.
crm_ingest()é o único ponto de escrita do CRM, chamado por triggers em tempo real e porcrm_backfill_core()/crm_backfill_crm_geral_batch()em lotes de 20 mil, ambos idempotentes, para migrar a base histórica. - Lead Score. O score é a soma de
crm_score_events. Eventos automáticos carregamsource='auto'esource_ref, com índice único parcial(action_slug, source_ref); importações CSV deduplicam por(profile_id, action_slug, occurred_on). Assim o mesmo cadastro nunca pontua duas vezes, mas um ativista pode receber várias indicações no mesmo dia. Causas sensíveis são marcadas como fluxo de cuidado e não pontuam. - Funil e UTM.
landing_pages,utm_linksepage_eventsalimentam RPCs de funil (get_funnel_overview,get_funnel_detail) e de geografia (get_crm_geo_overview, com normalização de município porunaccent). - Integrações server-side. Envio de cadastros a endpoints externos por trigger com
pg_net(assíncrono, não bloqueia o INSERT), com a chave lida do Supabase Vault, não do código.pg_cronlimpa logs de e-mail diariamente. - Importação de pontuação pela edge
import-score-csv, em três fases (crm_start/apply/finish_score_import) com registro do lote.
- React 18, Vite 5 (SWC), TypeScript, Tailwind CSS 3 com tokens HSL semânticos e shadcn/ui sobre Radix.
- 40 rotas carregadas com
lazy()eSuspense; TanStack Query v5 para estado de servidor. - Formulários com
react-hook-form+zod; telefone sempre no formato(DD) 9XXXX-XXXXviasrc/lib/phone.ts; validação de parâmetros de URL emurlParamValidation.ts. supabaseFetchAlle paginação em lotes de 1.000 para contornar odb-max-rowsdo PostgREST em listas grandes.- Recharts e
react-simple-mapspara gráficos e mapas; jsPDF + html2canvas para relatórios. - PWA com
vite-plugin-pwa: HTML servido pela rede (network-first na navegação) para que uma versão nova valha sem hard refresh, e materiais pesados fora do precache.
- Front publicado por deploy contínuo a partir do branch principal, com fallback de SPA em
public/_redirects. - Backend gerenciado no Supabase: Postgres, Auth, Storage, Edge Functions,
pg_cron,pg_nete Vault. - Quando o site oficial da campanha entrou no ar, a home do domínio antigo passou a redirecionar para ele por um script no topo do
<head>, preservando/admin,/ativista, as rotas de ativação, as LPs e qualquer URL com?ref=ou?utm_, para não quebrar links de indicação nem a atribuição no CRM. - Não há CI nem testes automatizados no repositório.
06Segurança
7 ataques considerados, 7 defesas em produção.
Pular a interface e falar direto com o banco ou a API, com a chave pública na mão.
Chamar RPCs administrativas ou helpers de permissão com a chave pública
EXECUTE revogado de anon e public; funções admin checam is_admin() por dentro
Força bruta, criação de contas indevidas, redefinição de senha e tomada de conta.
Força bruta ou credential stuffing no login de admin e ativista
Turnstile no login e rate limit de 5 falhas por IP e 8 por e-mail a cada 2 minutos, com 429 e Retry-After
Quem tem algum acesso tentando ganhar mais: virar admin, ler o que não deve, manter acesso revogado.
Ativista logado tentar ler a base inteira de apoiadores
RLS: o ativista só lê o próprio registro e os indicados por ele; tabelas do CRM só para admin
CSRF, webhooks falsos, tokens reaproveitados, links assinados e redirecionamento aberto.
Forjar eventos do provedor de e-mail
Assinatura Svix verificada sobre o corpo cru antes de qualquer processamento
Forjar um link de ativação para assumir uma conta
Link assinado com HMAC-SHA256 sobre o uid e verificado no servidor
Enumerar quem está na base, raspar dados pessoais, ligar perguntas a pessoas, extrair segredos.
Assinar canais Realtime para receber dados de tabelas administrativas
RLS em realtime.messages limitada a admins
Mexer em contagens, apagar a base, editar o histórico ou negar o que foi autorizado.
Apagar a base de apoiadores em uma única operação
Trigger por statement recusa DELETE de mais de 5 linhas; audit log com snapshot de cada linha apagada
Autenticação
- Login de admin e ativista passa pela edge
login, que exige Cloudflare Turnstile validado no servidor e aplica rate limit duplo: 5 falhas por IP e 8 por e-mail numa janela de 2 minutos, com resposta429eRetry-After. O IP é armazenado só como hash SHA-256. - Política de senha: mínimo de 8 caracteres, uma maiúscula e um número (
passwordValidation.ts). - Ativação de conta por link assinado com HMAC-SHA256 (
uid+sig, base64url), verificado no servidor antes de permitir definir senha. - Aviso discreto de monitoramento nas telas de login.
Autorização e RLS
- RLS habilitada em todas as tabelas públicas, com
GRANTexplícito na mesma migration. - O ativista lê
supportersapenas pelo próprio registro e pelos indicados por ele (referred_by_supporter_id = get_ativista_supporter_id(auth.uid())); só admin atualiza ou apaga. - Tabelas do CRM: leitura só para admin, escrita só via funções
SECURITY DEFINER. EXECUTErevogado deanon(e depublic) em RPCs administrativas e em helpers de RLS comois_admin,has_rolee geradores de código de indicação. Funções internas do CRM não são chamáveis pela API.- Realtime fechado: RLS em
realtime.messagesrestrita a admins, porque, sem isso, qualquer usuário autenticado poderia assinar canais de tabelas administrativas mesmo com a RLS das tabelas bloqueando oSELECT. - Edge Functions administrativas validam o JWT e chamam
is_admin()antes de agir.
Formulários e anti-abuso
INSERTanônimo emsupportersrevogado: o único caminho público de cadastro é a edgesubmit-form, que valida o Turnstile e grava apenas colunas de uma whitelist, impedindo injeção de colunas pelo PostgREST.- Endpoints de consulta pública (
check-supporter-email,get-referral-code) devolvem só o mínimo, sem nome nem papel, para reduzir enumeração. - Webhooks: assinatura Svix verificada sobre o corpo cru antes do parse (provedor de e-mail); segredo compartilhado em cabeçalho nas integrações de automação.
Proteção dos dados
supporters_audit_logguarda um snapshot JSON de cada apoiador apagado, com quem apagou, papel e origem, legível só por admin.- Trava de DELETE em massa: trigger por statement recusa qualquer
DELETEemsupportersque afete mais de 5 linhas, salvo um bypass explícito de sessão. - Exclusão de conta pelo próprio usuário desativada até revisão do fluxo, depois de um incidente.
- Segredos de integração fora do código: variáveis de ambiente nas Edge Functions e Supabase Vault para chamadas feitas pelo banco.
LGPD
- Banner de consentimento e política de privacidade públicos; IP com hash no controle de login; Modo Privacidade para exibir o painel sem expor dados pessoais; ativistas veem dados completos só dos próprios indicados.
07Desafios técnicos
Unificar a base sem perder a história
Havia cadastros em várias tabelas, com telefones em formatos diferentes. A função legada de limpeza de dígitos tinha um bug: o translate removia também o dígito 0, gerando chaves erradas. A solução foi uma camada nova por cima das tabelas existentes, sem substituí-las: crm_digits() com regexp_replace, crm_normalize_phone() (remove o 55, exige no mínimo 10 dígitos), UNIQUE no telefone normalizado e uma única função de ingestão usada tanto pelos triggers quanto pelo backfill em lotes. A primeira versão revogou EXECUTE de crm_digits e quebrou o cadastro público em produção (42501), porque um índice funcional em supporters avalia a função com o privilégio de quem insere; o hotfix devolveu o EXECUTE a essa função pura, e a regra ficou documentada.
Pontuação idempotente com duas fontes
Eventos importados por CSV e eventos automáticos têm regras de duplicidade diferentes. Dois índices únicos parciais (um por dia para importação, um por fonte para eventos automáticos) deixam o banco decidir, e reprocessar cadastros ou reimportar o mesmo arquivo não infla o score.
Incidente de exclusão em massa
Em abril de 2026, apoiadores foram apagados em massa. Como o audit log já existia havia quatro dias, uma migration reinseriu os registros a partir do snapshot mais recente de cada ID (jsonb_populate_record, ON CONFLICT DO NOTHING) e, na mesma migration, criou a trava por statement com tabela de transição. A função de autoexclusão foi desligada e, três dias depois, outra migration revogou EXECUTE de anon em RPCs administrativas e negou leitura da fila de aprovação a não-admins.
Cadastros que se perdiam no navegador
O envio de cadastros de eventos a um endpoint externo era um fetch do front, sujeito a cache de PWA, bloqueadores e conexão ruim. Ele foi movido para um trigger com pg_net, que é assíncrono, não derruba o INSERT e lê a chave do Vault; o PWA passou a buscar o HTML pela rede para que correções chegassem sem hard refresh.
08Resultados
- Em produção de dezembro de 2025 a setembro de 2026, com 1.847 commits e 221 migrations.
- 38 Edge Functions, 67 tabelas, cerca de 177 funções SQL, 40 rotas com lazy loading.
- CRM de Mobilização entregue em uma série de 28 pull requests entre 2 e 6 de julho de 2026: perfil único, Lead Score automático, funil por UTM, mapa geográfico, Turnstile e o bloqueio de INSERT anônimo.
- 1.847
- Commits
- 221
- Migrations
- 38
- Edge Functions
- 67
- Tabelas
- ~177
- Funções SQL
- 40
- Rotas com lazy()
- ~53 mil
- Linhas TS/TSX
- ~14 mil
- Linhas SQL
- dez/2025 – set/2026
- Período
como medimos
git rev-list --count HEAD
como medimos
ls supabase/migrations | wc -l
como medimos
ls supabase/functions | wc -l
como medimos
seção Tables de src/integrations/supabase/types.ts
como medimos
nomes distintos em CREATE [OR REPLACE] FUNCTION nas migrations
como medimos
grep -c 'lazy(' src/App.tsx
como medimos
wc -l dos arquivos .ts e .tsx versionados (inclui Edge Functions e tipos gerados)
como medimos
wc -l de supabase/migrations/*.sql
como medimos
git log (primeiro commit de código em 2025-12-15, último em 2026-09-28)
09Linha do tempo
- dez 2025
Início: landing de captação e funil de cadastro gamificado
- jan 2026
Mês de maior volume (635 commits): área do ativista, CRM e e-mail marketing
- abr 2026
Audit log, restauração após exclusão em massa, trava de DELETE e fechamento de Realtime e RPCs
- jul 2026
CRM de Mobilização: perfil único, Lead Score automático, funil por UTM e mapa (28 PRs em 5 dias)
- jul 2026
Turnstile em cadastro e login e revogação do INSERT anônimo
- ago 2026
Integração com o site oficial e redirecionamento preservando indicações e UTMs
- set 2026
Últimas landing pages de eventos e encerramento do desenvolvimento
10Stack
- React 18
- Vite 5 (SWC)
- TypeScript 5
- Tailwind CSS 3
- shadcn/ui
- Radix UI
- TanStack Query 5
- React Router 6
- react-hook-form
- zod
- Recharts
- react-simple-maps
- jsPDF
- Supabase Edge Functions (Deno)
- PostgREST
- PL/pgSQL SECURITY DEFINER
- Supabase Auth
- Resend
- N8N
- PostgreSQL
- Row Level Security
- pg_cron
- pg_net
- Supabase Vault
- Supabase Storage
- unaccent
- Deploy contínuo via GitHub
- PWA (vite-plugin-pwa)
- GA4 Data API
- Cloudflare Turnstile
- Rate limit por IP e por e-mail
- Hash de IP (SHA-256)
- Links de ativação HMAC-SHA256
- Webhooks Svix
- Audit log + trava de DELETE em massa
- RLS em realtime.messages
11Ficha técnica
- type
- CRM de mobilização
- stack
- React 18 · Vite · TS
- db
- Postgres · 67 tabelas · RLS
- auth
- Supabase Auth · Turnstile · rate limit
- edge
- 38 Edge Functions (Deno)
- deploy
- deploy contínuo + PWA
- modules
- captação · ativistas · CRM · lead score
- status
- concluído
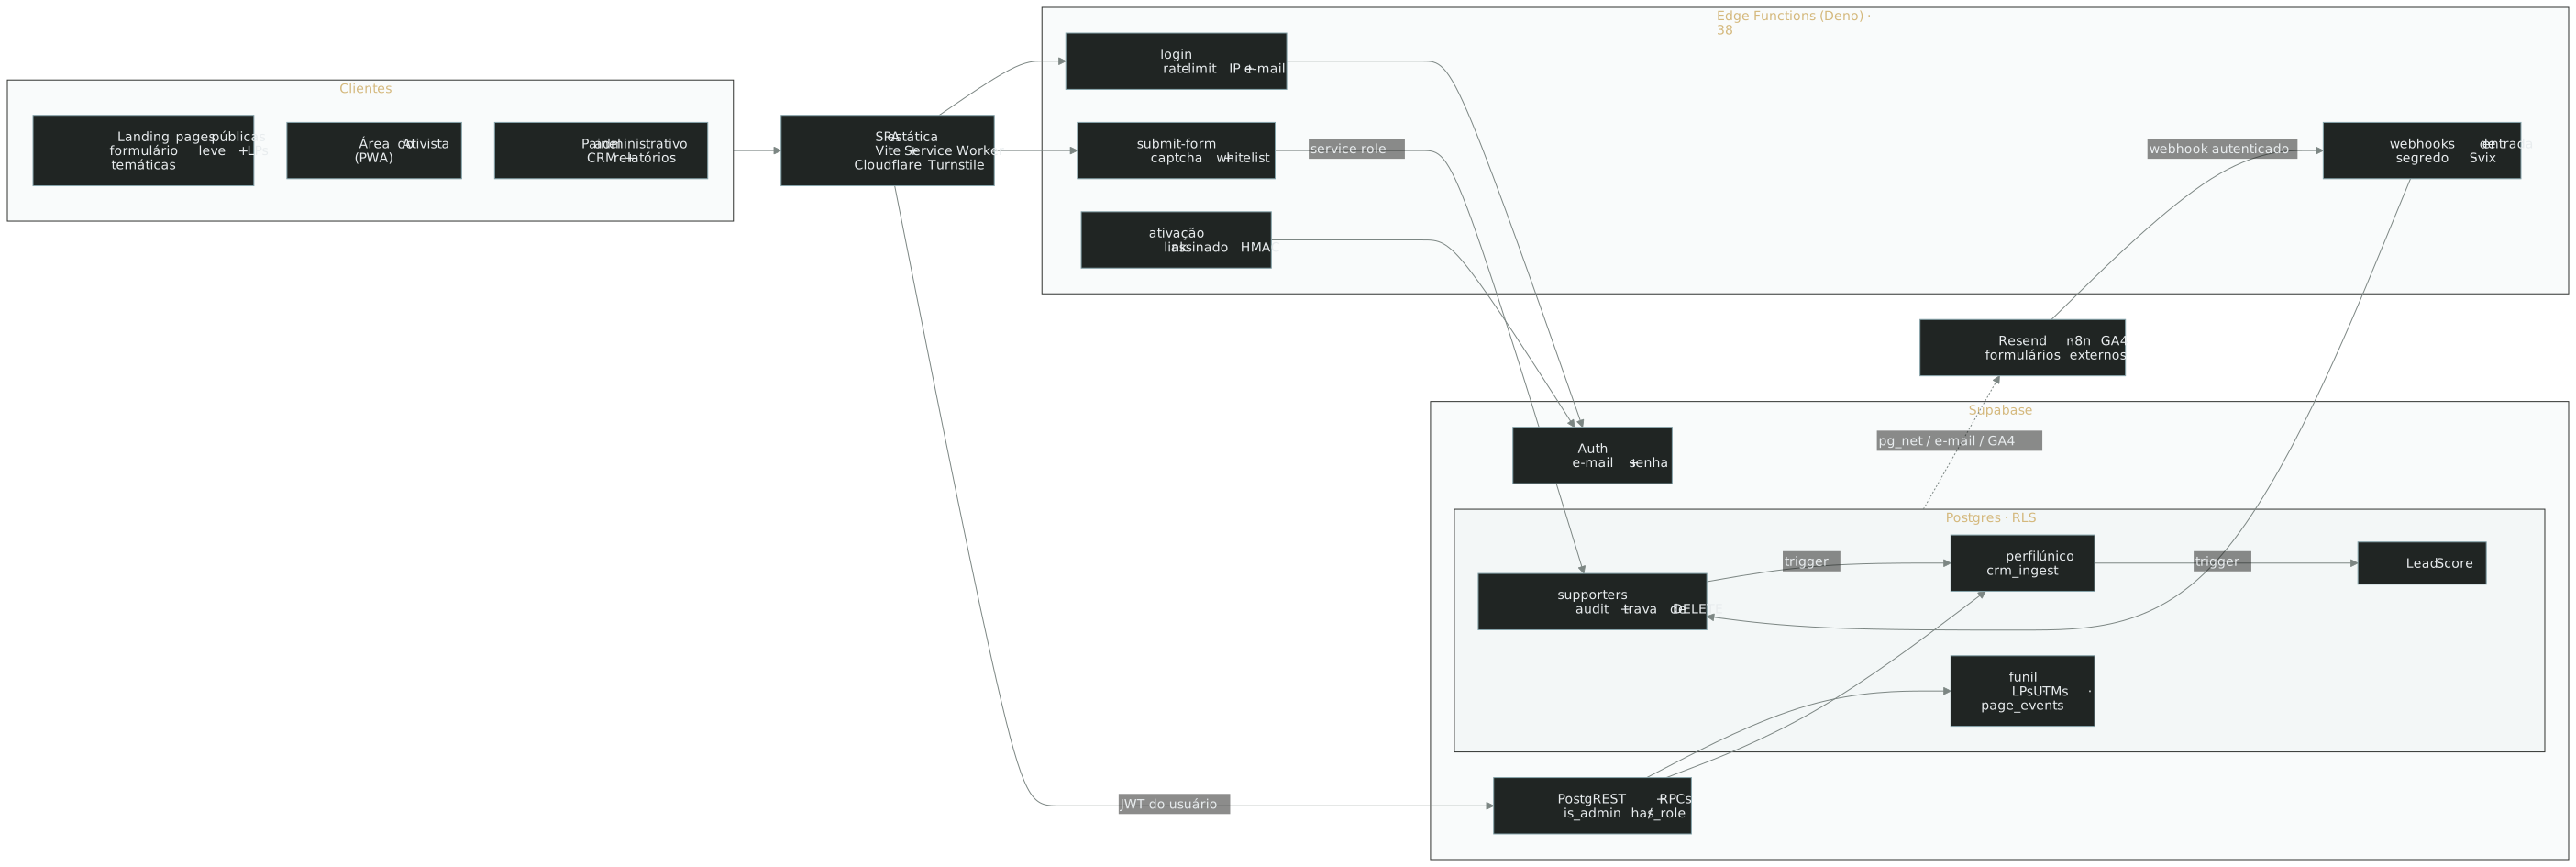
Captação, militância e CRM de mobilização numa só base, com o Postgres decidindo quem é quem.
A plataforma da campanha pelo fim da escala 6x1: adesão nacional, rede de voluntários e defesa anti-bot em 7 camadas
Cadastro público, rede de indicações e CRM sobre um banco que não confia na chave pública.
Quer um sistema assim para a sua operação?
A Node projeta, constrói e protege plataformas sob medida para campanhas, mandatos e movimentos.
TECNOLOGIA E INTELIGÊNCIA POLÍTICA
© 2026 NODE. Todos os direitos reservados.