
P-08
Rede Campus
Landing estática con WAF, CSP sin scripts inline, ocho verificaciones de registro y trampas para escáneres.
cliente████Movimiento de voluntarios de una red de educación pública durante una segunda vuelta presidencial
Sitio de movilización de una comunidad académica distribuida en cientos de campus, construido y publicado en una tarde. Reúne la transmisión de una asamblea, guía de acciones, causas del movimiento y un formulario que escribe en el CRM con prueba de consentimiento LGPD. La página estática en Astro y Cloudflare Pages combina reglas perimetrales, validación por capas en Pages Functions y eventos de seguridad en D1 con alertas por Telegram. Los escáneres encuentran trampas y un panel de administración simulado.
- astro
- cloudflare
- anti-bot
- waf
- csp
- crm
- lgpd
- rate-limiting
- tests
01Sinopsis
Un movimiento voluntario de estudiantes y personal de una red de educación pública en Brasil necesitaba un sitio web para la segunda vuelta de las elecciones presidenciales. Su audiencia se extiende a través de cientos de campus en todo el país y llega casi siempre en un teléfono, desde enlaces compartidos en chats grupales.
El sitio reúne la transmisión en vivo de la asamblea, una guía de acción, las causas del movimiento y una forma de "nete a nosotros" que envía a cada persona a la CRM del movimiento con el estado, la ciudad, el campus y el rol (estudiante, maestro, personal, etc.). Fue construido, probado y enviado en una tarde: 21 se compromete entre 3:59 pm y 7:56 pm el mismo día.
Desde el exterior es una página estática. Debajo, cada solicitud dinámica pasa por reglas de borde, una función de servidor con validación por capas y un registro de eventos de seguridad que hace ping al equipo en Telegram cuando algo se ve mal.
02El problema
- Un plazo en horas, no en semanas. El sitio tenía que estar en vivo a tiempo para promover una asamblea programada para ese mismo día.
- Las formas políticas son objetivos. Un registro abierto durante una elección atrae bots, spam y personas que intentan contaminar la lista o sobrecargar el CRM.
- Hacerse público dibuja escáneres. Cualquier nuevo dominio es investigado en cuestión de minutos por
.env,.git, WordPress y paneles de administración. - Infraestructura compartida. El sitio vive en un subdominio de zonas que también sirven a otro sitio; ninguna regla de seguridad podría afectar al vecino.
- LGPD (Ley de protección de datos de Brasil). Cada contacto necesita una prueba de consentimiento, y los registros de seguridad no deben convertirse en un segundo almacén de datos personales.
03La solución
- Una sola página Astro con secciones en capas como hojas apiladas: héroe con la transmisión en vivo, forma, guía step-by-step, sobre, causas y enlaces sociales.
- Un formulario mobile-first: enmascaramiento telefónico, estado ciudad con todos los municipios IBGE 5,571 cargados a pedido por estado, y estado campus con cientos de campus en una lista personalizada (el nativo
<datalist>ej., no se abriría en los teléfonos), con filtrado accent-insensitive y navegación táctil y por teclado. - CRM registro a través de una función Pages: crea o actualiza el contacto, escribe una nota de consentimiento LGPD y agrega el contacto a un segmento. URL UTMs se convierten en etiquetas de origen.
- Defensa en profundidad en el borde, en la Función y en el navegador (ver Seguridad).
- Observabilidad de seguridad: eventos en D1, alertas de Telegram y un informe command-line (
npm run seguranca) con tipos de eventos, IP, países, rutas escaneadas y registros en las últimas horas 24. - Operaciones documentadas: arquitectura, operaciones, integración CRM, seguridad (incluyendo un runbook "estamos bajo ataque") y pruebas bajo
docs/.
- Ocho controles ordenados en POST /api/lead: forma de la solicitud, Origin, un límite 10-per-hour por IP, honeypot y sincronización, detección de inyección, Turnstile con nombre de host y acción, validación con desinfección y deduplicación de correo electrónico.
- Un CSP sin 'unsafe-inline' en script-src en un sitio Astro: assetsInlineLimit 0, Turnstile cargado bajo demanda y violaciones reportadas a una función dedicada.
- Los prefijos de escaneo 49 (/.env, /.git, /wp-*, /phpmyadmin...) golpean una trampa que devuelve 404 y registra quién preguntó; el resto del sitio nunca toca Functions.
- Un /admin que no existe: redirige a un inicio de sesión falso que siempre falla después de un retraso de 1.1 y mantiene lo que se intentó, junto con una huella digital del navegador.
- Reglas WAF y rate-limit aplicadas por script en zonas compartidas con otro sitio, con alcance al subdominio y etiquetadas, con una ejecución en seco antes de escribir.
- Alertas de Telegram por tipo de evento y umbral, sin duplicados en concurrencia gracias a una reserva atómica en D1.
04Arquitectura
Leer el diagrama como lista (14 componentes, 16 conexiones)
Componentes
- Cloudflare reglas de zona incluidas en el subdominio: WAF<br>métodos · POST solo en 3 rutas<br>23 UA de ataque · UA vacío, Límite perimetral de solicitudes<br>POST: 5 solicitudes / 10 s por IP
- Páginas Cloudflare: Astro estático<br>CSP sin unsafe-inline<br>HSTS COOP CORP, POST /api/lead<br>estructura · Origin · límite D1<br>honeypot · inyección · Turnstile<br>validación · deduplicación, POST /api/csp<br>informes CSP, [[armadilha]]<br>49 prefijos → 404, /admin → /login falso<br>401 con retraso · huella digital
Conexiones
- Visitante<br>(teléfono, enlaces de WhatsApp) → WAF<br>métodos · POST solo en 3 rutas<br>23 UA de ataque · UA vacío
- Escáneres y bots → WAF<br>métodos · POST solo en 3 rutas<br>23 UA de ataque · UA vacío
- WAF<br>métodos · POST solo en 3 rutas<br>23 UA de ataque · UA vacío → Límite perimetral de solicitudes<br>POST: 5 solicitudes / 10 s por IP
- Límite perimetral de solicitudes<br>POST: 5 solicitudes / 10 s por IP → Astro estático<br>CSP sin unsafe-inline<br>HSTS COOP CORP
- Límite perimetral de solicitudes<br>POST: 5 solicitudes / 10 s por IP → POST /api/lead<br>estructura · Origin · límite D1<br>honeypot · inyección · Turnstile<br>validación · deduplicación
- Límite perimetral de solicitudes<br>POST: 5 solicitudes / 10 s por IP → /admin → /login falso<br>401 con retraso · huella digital
- WAF<br>métodos · POST solo en 3 rutas<br>23 UA de ataque · UA vacío → [[armadilha]]<br>49 prefijos → 404
- Astro estático<br>CSP sin unsafe-inline<br>HSTS COOP CORP → POST /api/csp<br>informes CSP (report-uri)
- POST /api/lead<br>estructura · Origin · límite D1<br>honeypot · inyección · Turnstile<br>validación · deduplicación → Turnstile<br>siteverify<br>hostname + acción (siteverify)
- POST /api/lead<br>estructura · Origin · límite D1<br>honeypot · inyección · Turnstile<br>validación · deduplicación → Mautic<br>contacto · nota LGPD<br>segmento (REST Auth básico)
- POST /api/lead<br>estructura · Origin · límite D1<br>honeypot · inyección · Turnstile<br>validación · deduplicación → D1<br>eventos · honeypot
- POST /api/csp<br>informes CSP → D1<br>eventos · honeypot
- [[armadilha]]<br>49 prefijos → 404 → D1<br>eventos · honeypot
- /admin → /login falso<br>401 con retraso · huella digital → D1<br>eventos · honeypot
- D1<br>eventos · honeypot → Telegram<br>alerta por umbral<br>reserva atómica
- GitHub<br>push a main = producción<br>branch = vista previa → Pages
El contenido se sirve como archivos estáticos desde la CDN. Sólo los caminos enumerados en public/_routes.json (el API, el honeypot y las trampas) invocan Funciones, por lo que el tráfico de lectura legítimo no utiliza cuota de ejecución y no expone ninguna superficie de servidor.
05Por dentro
Pages Functions (archivos 5 más módulo compartido 1)
| Ruta | Lo que hace |
|---|---|
POST /api/lead |
registro: ocho comprobaciones ordenadas, luego la CRM (contacto, nota de consentimiento, segmento) |
POST /api/csp |
recibe informes de violación de CSP y registra la directiva, bloquea URI y muestra |
/admin |
302 to /login, registrado como escaneado |
GET/POST /login |
inicio de sesión falso: sirve la página, siempre responde 401 después de 1.1 s y captura el intento |
[[armadilha]] |
cualquiera de los prefijos de escaneo 49: 404 con la página de error real, más una entrada de registro |
src/server/seguranca.js tiene lo que comparten las funciones: detalles del cliente de encabezados y Cloudflare cf objeto (IP, país, ASN, red, cf-ray), por IP contando, key-based dedupe, SHA-256 hashing, desinfección y despacho de alertas.
D1 (SQLite en el borde), migraciones 3
eventos: marca de tiempo, tipo, gravedad, IP, país, ASN, red, agente de usuario, método, ruta, host,cf-ray, detalle y un índicechaveclave (hash de correo electrónico para dedupe, o el tipo de alerta enviado). Trece tipos de eventos, desdecadastro(registro) ainjecao(inyección).honeypot: fake-login intenta, con el tiempo de carga de la página para enviar, idioma, encabezados y una huella digital del navegador.- Seis índices, todos compuestos con la marca de tiempo, porque cada consulta es "desde este IP/type/key en los últimos N minutos".
Integración CRM. La función habla con el REST API de Mautic con un usuario dedicado API. Los quirks que solo aparecen en la producción se manejan en código: Mautic elimina silenciosamente los campos personalizados que no existen, por lo que se comprueba la respuesta y el registro indica si se guardaron los campos del campus y del rol; y la instancia rechazada ISO 8601 dateTime en las notas, por lo que el tiempo exacto pasa en el texto de la nota en su lugar. Los fallos en la nota o segmento solo van al registro, ya que el contacto ya está guardado.
- Astro 7 con
output: 'static', componentes 12 y tres páginas (casa, una 404 real y la pantalla de inicio de sesión falsa, construida con la misma identidad visual para que parezca convincente). - Toda la copia visible en un solo archivo (
src/content/textos.ts), incluyendo la redacción de consentimiento, que la función importa para que la nota registre exactamente lo que la persona marcó. - Escrito a mano CSS con tokens, tres voces tipográficas de una sola fuente variable (eje de ancho de 62% a 125%), y fuentes oficiales conectadas para encender una vez que lleguen los archivos con licencia.
- JavaScript mínimo: el formulario (enmascaramiento, estado ciudad, validación, Turnstile, tiempo de espera de solicitud de un 15) y la caja combinada del campus, con
aria-expanded,aria-activedescendantyaria-selected. - Turnstile cargado en la primera interacción con la forma, invisible y con una
action. prefers-reduced-motionhonrado por la marquesina de cabecera y por la estrella que gira sobre el pergamino.- Imagen de vista previa social generado a partir del propio héroe por un guión (
npm run og, un JPEG de 87 KB).
- Cloudflare Páginas con integración Git: empujando a
mainse despliega en producción; cualquier otra rama obtiene su propia URL de vista previa. El proyecto fue recreado a través de la API para ser Git-linked, ya que un proyecto carga directa no se puede convertir. - No
wrangler.tomlen la raíz, a propósito: con uno, Pages ignoraría las vinculaciones y los secretos establecidos en el panel de control. La configuración de prueba vive bajotests/. - Reglas de zona como código:
scripts/seguranca-zona.mjsgenera WAF, rate-limit y redirecciona las reglas para los tres dominios, simulaciones de forma predeterminada y solo escribe con--aplicar. - Apilamiento local completo (
npm run stack:local): una compilación con la clave de prueba de Turnstile, una D1 local creada a partir de las migraciones, una CRM falsa en Node que registra cada llamada en un archivo JSONL y las funciones que se ejecutan en Wrangler. - Semanal Dependabot con actualizaciones agrupadas.
06Seguridad
8 ataques considerados, 8 defensas en producción.
Scripts que saturan formularios, inflan cifras o rastrean el sitio buscando brechas.
Un bot envíos masivos el formulario con datos falsos
Honeypot hits y presentaciones bajo 2 s obtener un falso 200; más allá de eso, un invisible Turnstile verificado del lado del servidor y un límite de tasa de borde de 5 POSTs por 10 s
Escaneo automatizado de paneles .env, .git, WordPress y admin
Las herramientas de ataque 23 y los agentes de usuario vacíos bloqueados en el WAF; los prefijos 49 caen en una trampa 404 que registra IP, país y red; /admin conduce a un inicio de sesión falso que nunca se autentica
CSRF, webhooks falsos, tokens reutilizados, enlaces firmados y redirección abierta.
Reproducir un token Turnstile emitido en otro sitio
Más allá de ser válido, el token debe llevar uno de los nombres de host del sitio y la acción 'lead'; de lo contrario, un 403 registrado como un evento de gravedad alta
Alojar un formulario falso en otro dominio que apunta a la API
El encabezado Origin debe ser uno de los dominios del sitio o una vista previa del proyecto; cualquier otra cosa obtiene un 403
XSS, iframe, fórmulas en CSV, subidas disfrazadas y manipulación del prompt de la IA.
Inyecte HTML, script, plantilla o SQL que termine en el panel de control de CRM
Los patrones de inyección se capturan antes de Turnstile (se registra el valor intentado), luego se desinfectan con NFC Unicode y sin control, caracteres invisibles o , y se validan contra una lista cerrada de categorías
Inyectar script en el sitio a través de XSS o enmarcarlo
Un CSP sin 'unsafe-inline' en script-src, object-src 'ninguno', frame-ancestors 'ninguno', X-Frame-Options DENY y violaciones reportadas a /api/csp, alertando por encima de 10 en minutos 10
Disparar la factura, agotar límites, inundar logs y tumbar funciones con carga.
Inundar el registro o las alertas para agotar las cuotas o cegar al equipo
Un límite de 40 filas por IP cada 10 minutos en D1 y en el honeypot; como máximo 1 alerta por tipo cada 30 minutos, decidido por una reserva atómica
Alterar conteos, borrar la base, editar el historial o negar lo que fue autorizado.
Disputa que la persona haya consentido alguna vez
Cada registro escribe una nota en el contacto con la marca de tiempo UTC, IP, navegador, página, UTMs y la redacción de consentimiento exacto, más una etiqueta aceite-lgpd; en el registro de seguridad el correo electrónico solo aparece como un hash SHA-256
El contenido estático en un CDN es difícil de eliminar. Los objetivos reales son la forma, el escaneo automatizado de las debilidades y las cuentas. Las defensas se asientan en tres capas.
1. Borde (reglas de zona Cloudflare)
Las zonas se comparten con otro sitio, por lo que cada regla se asigna al host del subdominio y se etiqueta con su propio prefijo. El script solo elimina y recrea las reglas que llevan esa etiqueta; las reglas de otros proyectos se cuentan y se dejan intactas.
- Métodos distintos de GET, HEAD y POST: 403.
- POST fuera
/api/lead,/api/cspy/login: 403. - Herramientas de ataque 23 por agente de usuario (sqlmap, nucleus, gobuster, nikto, wpscan, ffuf...), sin distinguir mayúsculas, más solicitudes sin agente de usuario: 403.
- Límite de velocidad de borde: más de 5 POSTs en 10 s por IP en
/api/leador/loginse bloquea. El plan gratuito permite una sola regla, por lo que una regla cubre tanto el registro como el honeypot (sin/loginen él, la fuerza bruta en el inicio de sesión falso quemaría las mismas funciones y la cuota D1 que la registros real). - Un desafío para el tráfico desde fuera del país está listo detrás de una bandera, eximiendo a los bots verificados y a los rastreadores vista previa de enlaces (WhatsApp, Telegram y otros).
- La configuración de Zone-wide (Bot Fight Mode, Security Level, TLS mínimo) se dejó sola porque afectaría al sitio vecino.
2. Aplicación (POST /api/lead)
En orden, de más barato a más caro:
- Forma:
application/jsonsolo (415) y un cuerpo de hasta 8 KB, comprobado enContent-Lengthy otra vez en el cuerpo leído (413). JSON no válido o un non-object: 400. - Origin: debe ser uno de los dominios del sitio o una vista previa del proyecto (403).
- Límite Por IP: Envíos de 10 por hora, contados en D1 desde registro, duplicado, Turnstile, validación y eventos de bot (429).
- Honeypot y tiempo: un campo oculto lleno o una presentación bajo 2 s obtiene un falso 200 y se deja caer, por lo que el bot no recibe ninguna señal para adaptarse.
- Inyección: HTML,
on…=atributos,javascript:,data:text/html,{{ }}y${ }plantillas,<?php,UNION SELECT,DROP TABLE400 y un evento de gravedad alta Con el intento de valor. Se ejecuta antes de Turnstile a propósito, para registrar la intención incluso desde solicitudes sin un token. - Turnstile: el token debe ser válido, llevar uno de los nombres de host del sitio y tener
actionestablecido enlead. Eso rechaza los tokens acuñados por el widget de otro sitio. - Validación y desinfección: nombre, correo electrónico, un número WhatsApp con un código de área válido y prefijo móvil, un estado de dos letras, un rol de una lista cerrada y un consentimiento booleano. Todo el texto está normalizado a Unicode NFC sin control, invisible o
<>caracteres, porque el CRM es un panel de control web. - Dedupe: el mismo correo electrónico dentro de 10 minutos obtiene un ok sin golpear el CRM de nuevo.
Sin las credenciales CRM configuradas, la función devuelve 503 en lugar de aceptar datos que no llegarían a ninguna parte. Cualquier falla de CRM desencadena una alerta inmediata.
3. Navegador (public/_headers)
- CSP con
script-src 'self'más Turnstile y análisis web, no'unsafe-inline';object-src 'none',frame-ancestors 'none',base-uriyform-action 'self',upgrade-insecure-requestsyreport-uri /api/csp. - One-year HSTS,
X-Frame-Options: DENY,nosniff,Referrer-Policy,Permissions-Policy(cámara, micrófono, geolocalización, pago, USB), COOP y CORP. - El API responde con
Cache-Control: no-storeyX-Robots-Tag: noindex; los activos hashed obtienen una caché inmutable one-year. - El video está incrustado de
youtube-nocookie.com.
Trampas y honeypot
- 49 prefijos de escaneo (
/.env,/.git,/wp-*,/phpmyadmin,/vendor,/actuator,/docker-compose...) pasar por una función que devuelve la página 404 real y registra IP, país y red. - Panel de administración falso:
/adminredirecciona a/logincomo el resto del sitio. El POST nunca se autentica: responde a 401 después de 1.1 s (parece un inicio de sesión real y ralentiza la fuerza bruta) y registra el intento con una huella digital del navegador (lienzo, WebGL, pantalla, zona horaria) y el tiempo desde la carga de la página hasta el envío, lo que regala la automatización.robots.txtlistas/adminy/loginbajoDisallowcomo cebo: los rastreadores legítimos obedecen, los escáneres maliciosos se dirigen directamente allí. - Anti-flood: como máximo 40 escribe por IP cada 10 minutos en ambas tablas, por lo que un ataque no puede agotar la cuota de escritura diaria de D1; el honeypot deja de alertar desde el cuarto intento de la misma IP.
Registro, alertas y LGPD
- Cada rechazo y cada registro se convierte en una fila
eventosEscrito conwaitUntilno retrasa la respuesta. Los correos electrónicos se almacenan solo como hashes SHA-256. - Telegram alerta cuando un tipo cruza su umbral en 10 minutos (inyección: 3; falla de CRM: 1; CSP: 10; escaneo: 40...), con como máximo una alerta por tipo cada 30 minutos.
- Prueba de consentimiento en la línea de tiempo del contacto: marca de tiempo UTC, IP, agente de usuario, página, UTMs y la redacción de consentimiento exacta, además de una
aceite-lgpdetiqueta. El aviso de privacidad menciona la IP y el navegador. - Fail-open por diseño: si D1, Telegram o Turnstile está caído, registro sigue trabajando con las capas restantes. Durante una campaña, perder registros legítimo cuesta más que dejar pasar unos cuantos extras durante unos minutos.
- Los secretos viven solo en el panel de control de Pages, tipeados sin eco; la variable que acepta las claves de prueba de Turnstile existe solo localmente.
Pruebas de seguridad
tests/ataques.mjs ejecuta casos 24 contra cualquier entorno: método y tipo de contenido incorrectos, faltantes Origin, un extranjero Origin, un cuerpo 20 KB, JSON roto, el honeypot, cinco cargas útiles de inyección (XSS, ruptura de atributos, SQL, plantilla, UNION), un token Turnstile faltante, cinco trampas, un 404 real y un informe CSP. con --completo (solo local) agrega una presentación válida, deduplicación, un rol falsificado y el por IP 429.
07Desafíos técnicos
Un CSP estricto en un sitio Astro
Astro incluye pequeños scripts de forma predeterminada, lo que requeriría 'unsafe-inline' in script-src. La solución fue vite.build.assetsInlineLimit: 0 (cada script se convierte en un archivo), cargando Turnstile programáticamente con render=explicit, y manteniendo incluso el colector de la honeypot como un archivo externo. Después de la implementación, los informes de CSP mostraron una violación en cada visita: el beacon de Web Analytics inyectado por la propia zona. Se agregó a la política y el ruido se detuvo, sin una excepción general.
Un límite por IP que sobrevive a un día de tráfico
Workers KV es la primera opción obvia, pero el plan gratuito permite que 1,000 escriba un día y KV eventualmente sea consistente en todas las regiones. El límite se convirtió en un recuento en D1 sobre la tabla de eventos que ya existía para la auditoría, sin estructura adicional. Para evitar que una inundación agote las escrituras diarias de 100,000 de D1, cada IP escribe en la mayoría de las filas 40 cada minutos 10.
Alertas sin duplicados bajo concurrencia
Durante un ataque, docenas de solicitudes cruzan el umbral a la vez y cada una enviaría un mensaje. La decisión de alertar se convirtió en un INSERT … SELECT … WHERE NOT EXISTS en D1: solo la solicitud que logra escribir la fila de reserva envía el mensaje. Si Telegram falla, la reserva se elimina para que la siguiente alerta no se silencie durante los minutos de 30.
Reglas de borde en las zonas que este sitio no posee solo
WAF y limitación de velocidad tenían que existir sin tocar el sitio vecino o sus reglas. El script abarca cada expresión al host del subdominio, etiqueta sus reglas con un prefijo, cuenta las de todos los demás, solo reemplaza las suyas y simulaciones por defecto. La misma lógica produce las redirecciones 301 desde los dominios secundarios al canónico.
08Resultados
- En vivo el día de la primera confirmación, con 21 confirma entre 3:59 pm y 7:56 pm en octubre 8, 2026.
- Registros escrito a la CRM con prueba de consentimiento por contacto.
- Las defensas perimetrales aplicadas y verificadas en producción, según la documentación de seguridad del repositorio.
- Un conjunto de ataques reproducibles: 23 de casos 24 pasados localmente en un entorno de prueba sin la clave Turnstile; el caso restante depende exactamente de esa clave.
- Documentación de operaciones, seguridad y pruebas junto con el código.
- 21
- compromisos
- ≈ 4 h
- El primero en el último commit
- 5
- Funciones de páginas
- 49
- Prefijos de trampa
- 23
- bloquearon las aplicaciones de usuario
- 8
- cabeceras de seguridad
- 2 / 3
- Tablas D1 / migraciones
- 10
- alertar sobre tipos de eventos
- 24
- Casos attack-suite
- ≈ 3,700
- Líneas de código
cómo lo medimos
git log --oneline wc -l
cómo lo medimos
git log: 2026-10-08, de 15:59 a 19:56
cómo lo medimos
functions/api/lead.js, functions/api/csp.js, functions/admin.js, functions/login.js, functions/[[armadilha].js
cómo lo medimos
public/_routes.json (entradas 51, menos /api/* y /api) y docs/SEGURANCA.md
cómo lo medimos
Regla WAF en scripts/seguranca-zona.mjs (más UA vacío)
cómo lo medimos
/* block of public/_headers, checked with curl -I on wrangler pages dev
cómo lo medimos
migrations/0001_eventos.sql, 0002chave.sql, 0003honeypot.sql
cómo lo medimos
Objeto ALERTA en src/server/seguranca.js
cómo lo medimos
tests/ataques.mjs con --completo; 23 pasado localmente sin TURNSTILE_SECRET (el caso 'sin token' depende de ello)
cómo lo medimos
líneas no vacío rastreadas: .astro 1,676, .js 654, .ts 505, .mjs 439, .css 338, .sql 51, .sh 25 (datos excluidos JSON)
09Línea de tiempo
- 08 oct 2026 · 15:59
Sitio Astro con héroe, guía, causas y un formulario browser-validated
- 08 oct 2026 · 16:04
Git-based despliegue en Cloudflare Páginas con vistas previas de per-branch
- 08 oct 2026 · 16:09
El formulario se escribe en el CRM, con una nota de consentimiento LGPD y una comprobación de campos personalizados
- 08 oct 2026 · 17:11
Defensas API, trampas de escaneo, un estricto CSP, eventos D1 y alertas
- 08 oct 2026 · 17:19
Reglas WAF y rate-limit aplicadas en el borde, en el ámbito del subdominio
- 08 oct 2026 · 17:55
Documentación, pruebas de navegador y una suite de ataque en el repositorio
- 08 oct 2026 · 18:22
Un /admin falso /login honeypot captura los intentos de acceso
10Stack
- Astro 7 (output estático)
- TypeScript
- CSS próprio com tokens
- Archivo variável (self-hosted)
- Combobox acessível próprio
- Cloudflare Pages Functions
- Módulo de segurança compartilhado (src/server/seguranca.js)
- Cloudflare D1 (SQLite)
- Mautic (API REST)
- Municípios do IBGE e unidades do INEP em JSON estático
- Cloudflare Pages com integração Git
- Regras de zona via API (script próprio)
- Wrangler
- Dependabot
- Cloudflare Turnstile (hostname + action)
- WAF e rate limit de borda escopados por host
- CSP sem 'unsafe-inline' em script-src + report-uri
- Limite por IP no D1
- Detecção de injeção
- Armadilhas de varredura
- Honeypot de login
- Alertas no Telegram
- Prova de consentimento LGPD
11Ficha técnica
- type
- página de destino + funciones de borde
- stack
- astro 7 typescript css
- runtime
- funciones de páginas cloudflare
- db
- d1 (eventos honeypot)
- crm
- mautic (reposo api)
- antibot
- waf Turnstile honeypot límite de velocidad de borde
- deploy
- git push páginas
- status
- Completado
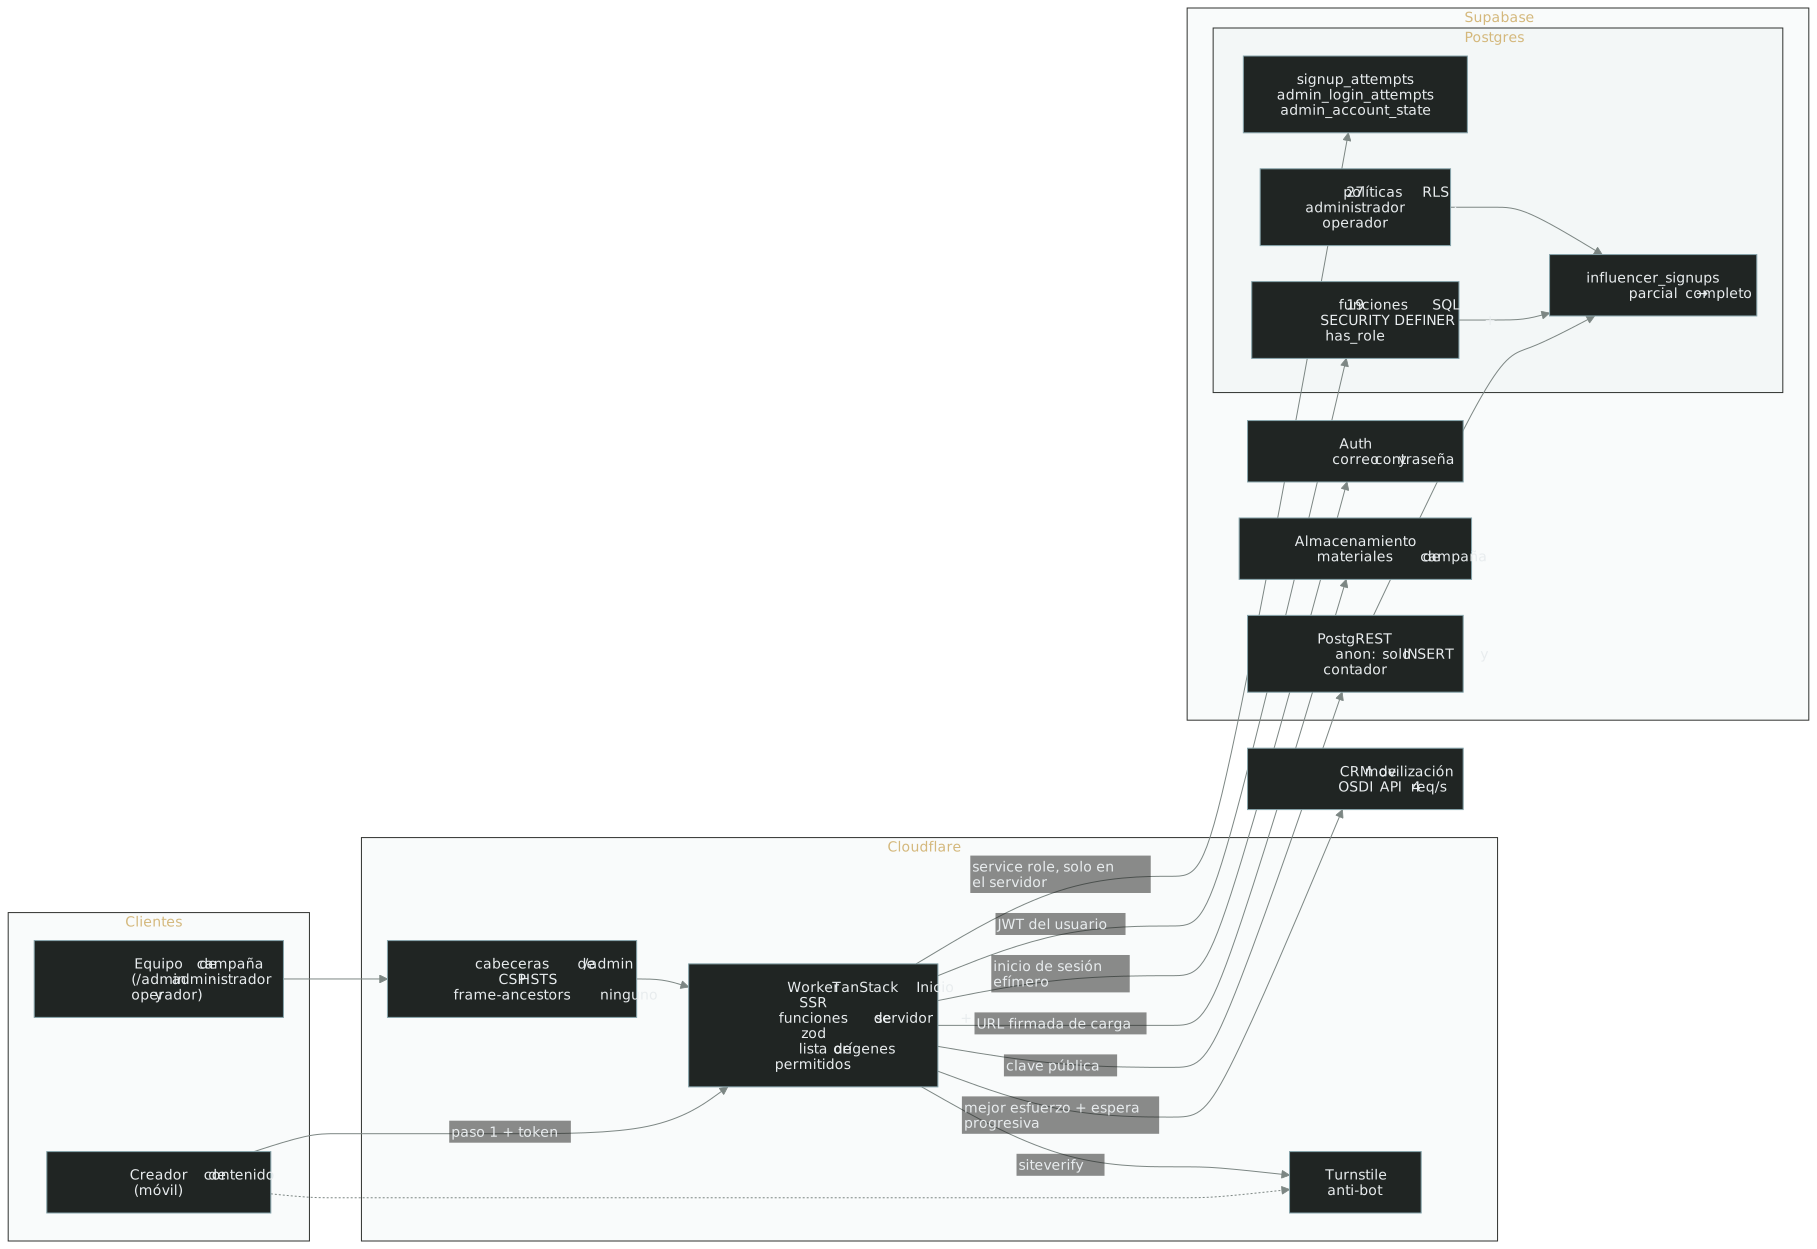
Registros nacionales de creadores, contador público resistente a la manipulación y administración protegida contra fuerza bruta.
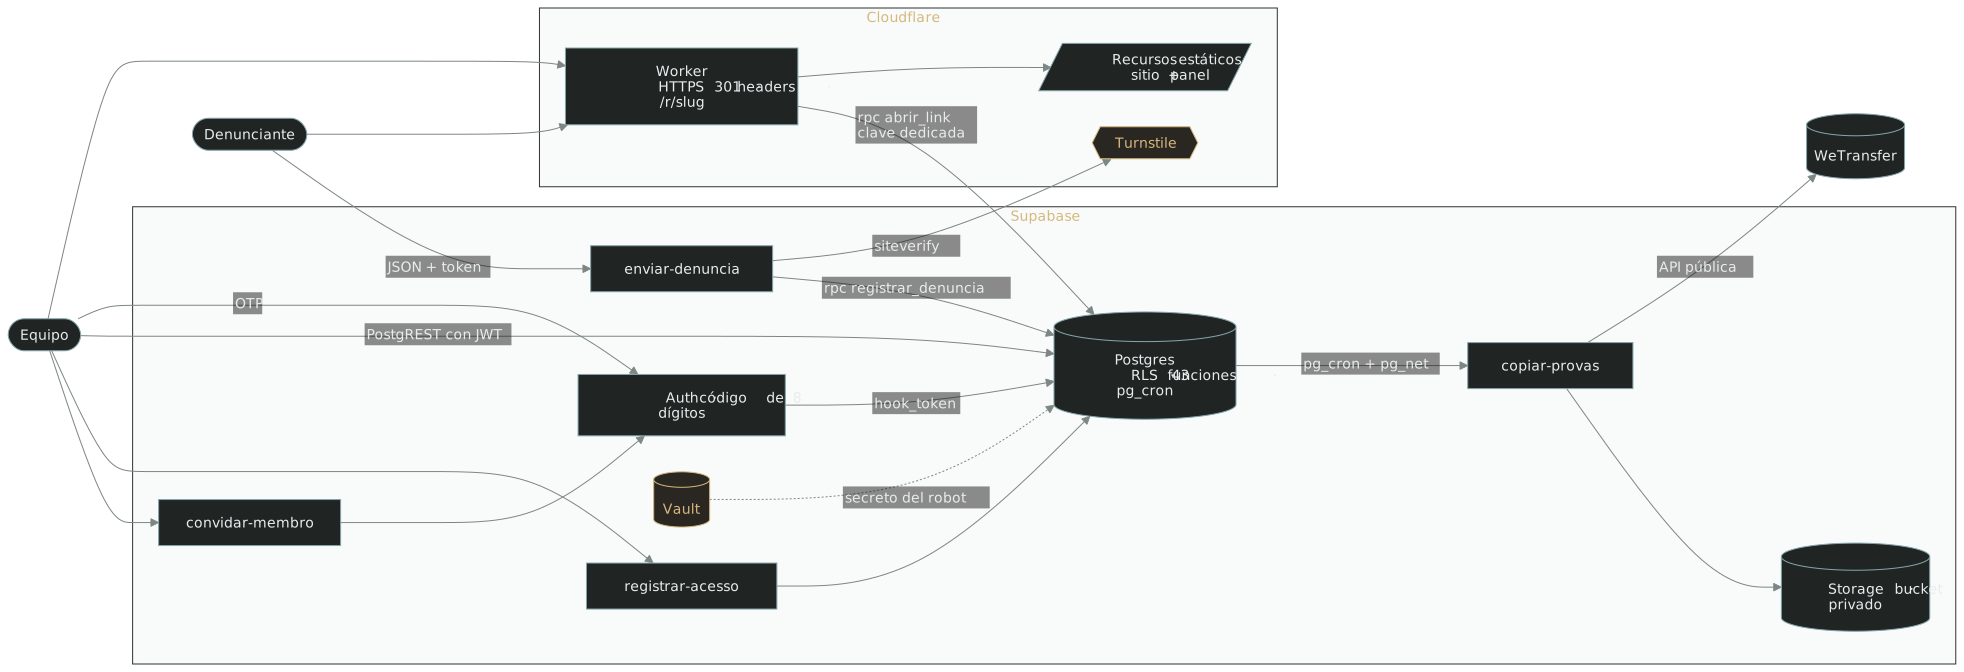
Un canal público de denuncias con un panel de triaje donde la autorización vive en la base de datos: RLS por rol, contactos solo mediante una función auditada, revocación inmediata de sesiones y un robot que guarda las pruebas antes de que expiren.
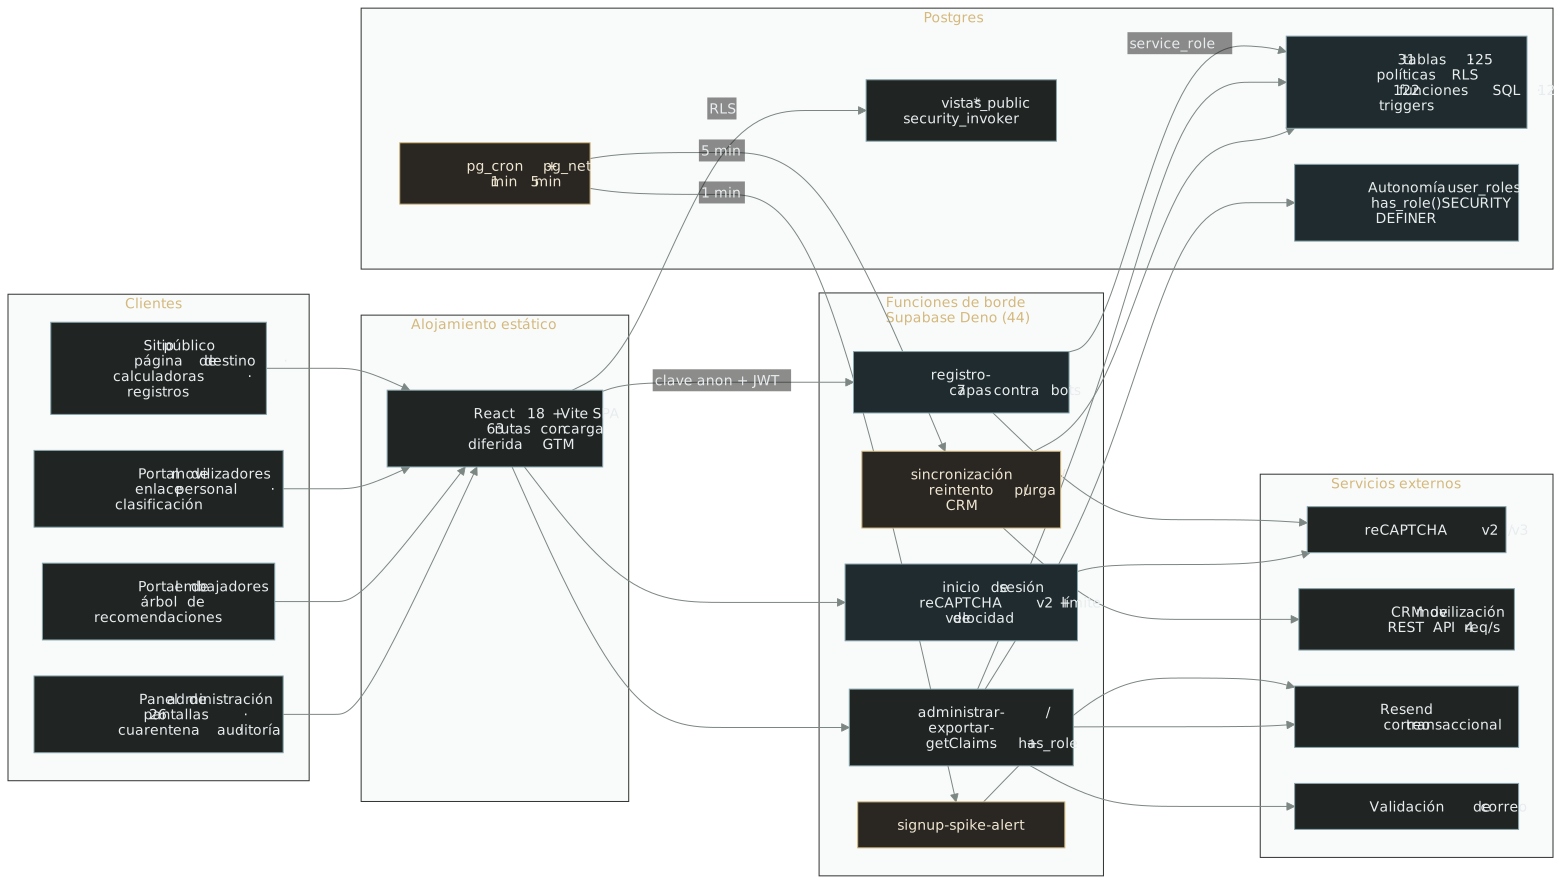
Plataforma de la campaña contra la jornada 6x1: registros nacionales, red de voluntariado y siete capas contra bots.
¿Quieres un sistema así para tu operación?
Node diseña, construye y protege plataformas a la medida para campañas, mandatos y movimientos.
TECNOLOGÍA E INTELIGENCIA POLÍTICA
© 2026 NODE. Todos los derechos reservados.