
P-08
Rede Campus
Uma landing page estática com a defesa de uma aplicação: WAF escopado, CSP sem inline, cadastro com oito barreiras, armadilhas para scanners e um login falso que registra quem tenta entrar.
cliente████Movimento voluntário de uma rede pública de ensino no 2º turno de uma eleição presidencial
Site de mobilização de uma comunidade acadêmica espalhada por centenas de unidades de ensino, feito e publicado em uma tarde: live da plenária, guia de ações, bandeiras do movimento e um formulário que grava no CRM com prova do consentimento LGPD. Por trás de uma página Astro estática no Cloudflare Pages, cada requisição dinâmica passa por regras de borda, uma Pages Function com validação em camadas e um registro de eventos de segurança no D1 que alerta no Telegram. Scanners caem em armadilhas e num painel administrativo que não existe.
- astro
- cloudflare
- anti-bot
- waf
- csp
- crm
- lgpd
- rate-limiting
- tests
01Visão geral
Um movimento voluntário formado por estudantes e servidores de uma rede pública de ensino precisava de um site para o 2º turno de uma eleição presidencial. O público está espalhado por centenas de unidades no país inteiro e chega quase sempre pelo celular, a partir de links compartilhados em grupos.
O site reúne a transmissão da plenária, um guia de ações, as bandeiras do movimento e um formulário "Faça parte" que leva cada pessoa para o CRM do movimento, com UF, cidade, unidade de ensino e categoria (estudante, docente, técnico etc.). Tudo foi desenvolvido, testado e publicado em uma tarde: 21 commits entre 15h59 e 19h56 do mesmo dia.
Por fora é uma página estática. Por dentro, cada requisição dinâmica passa por regras de borda, por uma função de servidor com validação em camadas e por um registro de eventos de segurança que avisa a equipe no Telegram quando algo foge do normal.
02O problema
- Prazo de horas, não de semanas. O site precisava estar no ar a tempo de divulgar uma plenária marcada para o mesmo dia.
- Formulário político é alvo. Cadastro aberto em contexto eleitoral atrai robô, spam e quem quer sujar a base ou derrubar o CRM.
- Exposição pública atrai varredura. Qualquer domínio novo recebe, em minutos, scanners procurando
.env,.git, WordPress e painéis administrativos. - Infraestrutura compartilhada. O site vive num subdomínio de zonas que também servem outro site; nenhuma regra de segurança podia afetar o vizinho.
- LGPD. Cada contato precisa carregar prova do consentimento, e os logs de segurança não podem virar um segundo banco de dados pessoais.
03A solução
- Página única em Astro com seções sobrepostas como folhas: hero com a live, formulário, guia em passos, quem somos, bandeiras e redes.
- Formulário mobile-first: máscara de WhatsApp, UF → cidade com os 5.571 municípios do IBGE carregados sob demanda por UF, e UF → unidade de ensino com centenas de unidades numa lista própria (o
<datalist>nativo não abria no celular), com filtro que ignora acento e navegação por toque e teclado. - Cadastro no CRM por uma Pages Function: cria ou atualiza o contato, grava uma nota de aceite LGPD e adiciona a um segmento. UTMs da URL viram tags de origem.
- Defesa em profundidade na borda, na Function e no navegador (detalhes em Segurança).
- Observabilidade de segurança: eventos no D1, alertas no Telegram e um relatório de linha de comando (
npm run seguranca) com tipos, IPs, países, caminhos varridos e cadastros das últimas 24 h. - Operação documentada: arquitetura, operação, integração com o CRM, segurança (com roteiro "estamos sob ataque") e testes em
docs/.
- Oito barreiras em ordem no POST /api/lead: forma da requisição, Origin, limite de 10 envios/h por IP, honeypot e tempo, detecção de injeção, Turnstile com hostname e action, validação com sanitização e dedupe de e-mail.
- CSP sem 'unsafe-inline' em script-src num site Astro: assetsInlineLimit 0, Turnstile carregado sob demanda e violações reportadas para uma Function própria.
- 49 prefixos de varredura (/.env, /.git, /wp-*, /phpmyadmin…) acionam uma armadilha que responde 404 e registra quem procurou; o resto do site nem passa pelas Functions.
- Um /admin que não existe: redireciona para um login falso que sempre recusa com 1,1 s de atraso e guarda o que foi tentado, com fingerprint do navegador.
- Regras de WAF e rate limit aplicadas por script em zonas compartilhadas com outro site, escopadas ao subdomínio e marcadas, com simulação antes de gravar.
- Alertas no Telegram por limiar e tipo de evento, sem duplicata sob concorrência graças a uma reserva atômica no D1.
04Arquitetura
Ler o diagrama como lista (14 componentes, 16 conexões)
Componentes
- Cloudflare · regras de zona escopadas ao subdomínio: WAF<br>métodos · POST só em 3 rotas<br>23 UAs de ataque · UA vazio, Rate limit de borda<br>POST: 5 req / 10 s por IP
- Cloudflare Pages: Astro estático<br>CSP sem unsafe-inline<br>HSTS · COOP · CORP, POST /api/lead<br>forma · Origin · limite D1<br>honeypot · injeção · Turnstile<br>validação · dedupe, POST /api/csp<br>relatórios de CSP, [[armadilha]]<br>49 prefixos → 404, /admin → /login falso<br>401 com atraso · fingerprint
Conexões
- Visitante<br>(celular, links de WhatsApp) → WAF<br>métodos · POST só em 3 rotas<br>23 UAs de ataque · UA vazio
- Scanners e robôs → WAF<br>métodos · POST só em 3 rotas<br>23 UAs de ataque · UA vazio
- WAF<br>métodos · POST só em 3 rotas<br>23 UAs de ataque · UA vazio → Rate limit de borda<br>POST: 5 req / 10 s por IP
- Rate limit de borda<br>POST: 5 req / 10 s por IP → Astro estático<br>CSP sem unsafe-inline<br>HSTS · COOP · CORP
- Rate limit de borda<br>POST: 5 req / 10 s por IP → POST /api/lead<br>forma · Origin · limite D1<br>honeypot · injeção · Turnstile<br>validação · dedupe
- Rate limit de borda<br>POST: 5 req / 10 s por IP → /admin → /login falso<br>401 com atraso · fingerprint
- WAF<br>métodos · POST só em 3 rotas<br>23 UAs de ataque · UA vazio → [[armadilha]]<br>49 prefixos → 404
- Astro estático<br>CSP sem unsafe-inline<br>HSTS · COOP · CORP → POST /api/csp<br>relatórios de CSP (report-uri)
- POST /api/lead<br>forma · Origin · limite D1<br>honeypot · injeção · Turnstile<br>validação · dedupe → Turnstile<br>siteverify<br>hostname + action (siteverify)
- POST /api/lead<br>forma · Origin · limite D1<br>honeypot · injeção · Turnstile<br>validação · dedupe → Mautic<br>contato · nota LGPD<br>segmento (REST · Basic Auth)
- POST /api/lead<br>forma · Origin · limite D1<br>honeypot · injeção · Turnstile<br>validação · dedupe → D1<br>eventos · honeypot
- POST /api/csp<br>relatórios de CSP → D1<br>eventos · honeypot
- [[armadilha]]<br>49 prefixos → 404 → D1<br>eventos · honeypot
- /admin → /login falso<br>401 com atraso · fingerprint → D1<br>eventos · honeypot
- D1<br>eventos · honeypot → Telegram<br>alerta por limiar<br>reserva atômica
- GitHub<br>push na main = produção<br>branch = preview → Pages
O conteúdo é servido como arquivo estático pelo CDN. Só os caminhos listados em public/_routes.json (a API, o honeypot e as armadilhas) acionam Functions: o tráfego legítimo de leitura não consome cota de execução e não tem superfície de servidor.
05Por dentro
Pages Functions (5 arquivos + 1 módulo compartilhado)
| Rota | O que faz |
|---|---|
POST /api/lead |
cadastro: oito barreiras em ordem, depois CRM (contato, nota de aceite, segmento) |
POST /api/csp |
recebe relatórios de violação de CSP e registra diretiva, URI bloqueada e amostra |
/admin |
302 para /login, registrado como varredura |
GET/POST /login |
login falso: serve a página, sempre responde 401 depois de 1,1 s e captura a tentativa |
[[armadilha]] |
qualquer um dos 49 prefixos de varredura: 404 com a página real e registro |
O módulo src/server/seguranca.js concentra o que as Functions compartilham: extração dos dados do cliente a partir dos headers e do objeto cf (IP, país, ASN, rede, cf-ray), contagem por IP, dedupe por chave, hash SHA-256, sanitização e o disparo de alertas.
D1 (SQLite na borda), 3 migrações
eventos: data, tipo, gravidade, IP, país, ASN, rede, navegador, método, rota, host,cf-ray, detalhe e umachaveindexada (hash do e-mail para dedupe, ou o tipo de alerta enviado). Treze tipos de evento, decadastroainjecao.honeypot: tentativas no login falso, com tempo entre carregar e enviar, idioma, headers e fingerprint do navegador.- Seis índices, todos compostos com a data, porque toda consulta é "deste IP/tipo/chave nos últimos N minutos".
Integração com o CRM. A Function usa a API REST do Mautic com um usuário de API dedicado. Detalhes que só aparecem em produção foram tratados no código: o Mautic ignora em silêncio campos personalizados que não existem, então a resposta é conferida e o log diz se os campos de unidade e categoria foram gravados; e a instância recusava dateTime em ISO 8601 na nota, então o horário exato vai no texto. Falhas da nota e do segmento só vão para o log: o cadastro já está salvo.
- Astro 7 com
output: 'static', 12 componentes e três páginas (home, 404 real e a tela do login falso, construída com a mesma identidade visual para ser convincente). - Todo texto visível em um arquivo (
src/content/textos.ts), inclusive o texto do aceite LGPD, que a Function importa para gravar na nota exatamente o que a pessoa marcou. - CSS próprio com tokens, três vozes tipográficas a partir de uma única fonte variável (eixo de largura de 62% a 125%) e fontes oficiais preparadas para entrar quando os arquivos licenciados chegarem.
- JavaScript mínimo: o formulário (máscara, UF → cidade, validação, Turnstile, envio com timeout de 15 s) e o combobox de unidades, com
aria-expanded,aria-activedescendantearia-selected. - Turnstile carregado na primeira interação com o formulário, em modo invisível e com
actionexplícita. prefers-reduced-motionrespeitado no letreiro do header e na estrela que gira com a rolagem.- Imagem de compartilhamento gerada a partir do próprio hero por script (
npm run og, JPEG de 87 KB).
- Cloudflare Pages com integração Git: push na
mainpublica em produção; qualquer outra branch vira um preview com URL própria. O projeto foi recriado via API para ficar ligado ao GitHub, porque um projeto de upload direto não vira projeto Git. - Sem
wrangler.tomlna raiz, de propósito: com ele, o Pages passaria a ignorar bindings e secrets configurados no painel. O arquivo de testes fica emtests/. - Regras de zona como código:
scripts/seguranca-zona.mjsgera WAF, rate limit e redirects para os três domínios, simula por padrão e só grava com--aplicar. - Ambiente local completo (
npm run stack:local): build com a chave de teste do Turnstile, D1 local criado a partir das migrações, um CRM falso em Node que registra cada chamada num arquivo JSONL e as Functions rodando no Wrangler. - Dependabot semanal com atualizações agrupadas.
06Segurança
8 ataques considerados, 8 defesas em produção.
Scripts que enchem formulários, inflam números ou varrem o site atrás de brechas.
Robô envia o formulário em massa com dados falsos
Honeypot e envio em menos de 2 s recebem um 200 falso; acima disso, Turnstile invisível validado no servidor e rate limit de borda de 5 POST a cada 10 s
Varredura automática atrás de .env, .git, WordPress e painéis
23 ferramentas de ataque e UA vazio barrados no WAF; 49 prefixos caem numa armadilha 404 que registra IP, país e rede; /admin leva a um login falso que nunca autentica
CSRF, webhooks falsos, tokens reaproveitados, links assinados e redirecionamento aberto.
Reaproveitar um token do Turnstile emitido em outro site
Além de válido, o token precisa ter hostname de um dos domínios do site e action 'lead'; caso contrário, 403 registrado como evento de alta gravidade
Montar um formulário falso em outro domínio apontando para a API
O header Origin precisa ser um dos domínios do site ou um preview do projeto; o resto recebe 403
XSS, iframe, fórmula em CSV, upload disfarçado e manipulação do prompt da IA.
Injetar HTML, script, template ou SQL que chegue ao painel do CRM
Detecção de padrões de injeção antes do Turnstile (o valor tentado fica registrado), depois sanitização com Unicode NFC, sem caracteres de controle, invisíveis ou <>, e validação por lista fechada de categorias
Injetar script no site por XSS ou pendurá-lo num iframe
CSP sem 'unsafe-inline' em script-src, object-src 'none', frame-ancestors 'none', X-Frame-Options DENY e violações reportadas para /api/csp, com alerta acima de 10 em 10 min
Estourar a fatura, esgotar limites, inundar logs e derrubar funções com carga.
Inundar o log ou os alertas para estourar cotas ou cegar a equipe
Teto de 40 linhas por IP a cada 10 min no D1 e no honeypot; no máximo 1 alerta por tipo a cada 30 min, decidido por reserva atômica
Mexer em contagens, apagar a base, editar o histórico ou negar o que foi autorizado.
Contestar que a pessoa autorizou o uso dos dados
Cada cadastro grava no contato uma nota com data UTC, IP, navegador, página, UTMs e o texto exato do aceite, além da tag aceite-lgpd; nos logs de segurança o e-mail só aparece como SHA-256
O conteúdo estático no CDN é difícil de derrubar. Os alvos reais são o formulário, a varredura automatizada atrás de falhas e as contas. As defesas estão em três camadas.
1. Borda (regras de zona Cloudflare)
As zonas são compartilhadas com outro site, então toda regra é escopada ao host do subdomínio e marcada com um prefixo próprio. O script só apaga e recria regras com essa marca; regras de outros projetos são contadas e deixadas intactas.
- Métodos fora de GET, HEAD e POST: 403.
- POST fora de
/api/lead,/api/cspe/login: 403. - 23 ferramentas de ataque pelo User-Agent (sqlmap, nuclei, gobuster, nikto, wpscan, ffuf…), sem diferenciar maiúsculas, e requisições sem User-Agent: 403.
- Rate limit de borda: mais de 5 POST em 10 s por IP em
/api/leadou/login→ bloqueio. O plano gratuito permite uma regra, então uma só cobre o cadastro e o honeypot (sem o/loginnela, força bruta no login falso consumiria a mesma cota de Functions e D1 do cadastro real). - Desafio para acessos de fora do país preparado atrás de uma flag, com exceção para bots verificados e robôs de pré-visualização de link (WhatsApp, Telegram etc.).
- Configurações da zona inteira (Bot Fight Mode, Security Level, TLS mínimo) ficaram de fora por afetarem o site vizinho.
2. Aplicação (POST /api/lead)
Na ordem, do mais barato ao mais caro:
- Forma: só
application/json(415) e corpo de até 8 KB, checado noContent-Lengthe de novo no corpo lido (413). JSON inválido ou que não seja objeto: 400. - Origin: precisa ser um dos domínios do site ou um preview do projeto (403).
- Limite por IP: 10 envios por hora, contados no D1 a partir dos eventos de cadastro, duplicado, Turnstile, validação e bot (429).
- Honeypot e tempo: campo invisível preenchido ou envio em menos de 2 s recebem um 200 falso e são descartados, para o robô não ter sinal para se ajustar.
- Injeção: HTML, atributos
on…=,javascript:,data:text/html, templates{{ }}e${ },<?php,UNION SELECT,DROP TABLE→ 400 e evento de alta gravidade com o valor tentado. Fica antes do Turnstile de propósito, para registrar a intenção mesmo de quem não tem token. - Turnstile: o token precisa ser válido, ter
hostnamede um dos domínios do site eactionigual alead. Isso barra token gerado no widget de outro site. - Validação e sanitização: nome, e-mail, WhatsApp com DDD válido e 9º dígito, UF de duas letras, categoria de uma lista fechada e aceite booleano. Todo texto é normalizado em Unicode NFC, sem caracteres de controle, invisíveis ou
<>, porque o CRM é um painel web. - Dedupe: o mesmo e-mail em 10 minutos responde ok sem chamar o CRM de novo.
Sem as credenciais do CRM configuradas, a Function responde 503 em vez de aceitar dados que não iriam a lugar nenhum. Qualquer falha do CRM gera alerta imediato.
3. Navegador (public/_headers)
- CSP com
script-src 'self'mais o Turnstile e o Web Analytics, sem'unsafe-inline';object-src 'none',frame-ancestors 'none',base-urieform-action 'self',upgrade-insecure-requestsereport-uri /api/csp. - HSTS de 1 ano,
X-Frame-Options: DENY,nosniff,Referrer-Policy,Permissions-Policy(câmera, microfone, geolocalização, pagamento, USB), COOP e CORP. - A API responde com
Cache-Control: no-storeeX-Robots-Tag: noindex; os assets com hash têm cache imutável de um ano. - O vídeo é embutido pelo domínio
youtube-nocookie.com.
Armadilhas e honeypot
- 49 prefixos de varredura (
/.env,/.git,/wp-*,/phpmyadmin,/vendor,/actuator,/docker-compose…) passam por uma Function que devolve a página 404 real e registra IP, país e rede. - Painel falso:
/adminredireciona para um/logincom a cara do site. O POST nunca autentica: responde 401 depois de 1,1 s (parece um login real e desacelera força bruta) e grava a tentativa com fingerprint do navegador (canvas, WebGL, tela, fuso) e o tempo entre carregar e enviar, que denuncia automação. Orobots.txtlista/admine/loginemDisallowcomo isca: crawler legítimo obedece, scanner malicioso vai justamente para lá. - Anti-flood: no máximo 40 gravações por IP a cada 10 minutos nas duas tabelas, para um ataque não estourar a cota diária de escrita do D1; o honeypot para de alertar a partir da 4ª tentativa do mesmo IP.
Registro, alertas e LGPD
- Cada recusa e cada cadastro viram uma linha em
eventos, gravada comwaitUntilpara não atrasar a resposta. O e-mail só entra como hash SHA-256. - Alertas no Telegram quando um tipo passa do seu limiar em 10 minutos (injeção: 3; falha do CRM: 1; CSP: 10; varredura: 40…), com no máximo um alerta por tipo a cada 30 minutos.
- Prova de consentimento na linha do tempo do contato: data UTC, IP, navegador, página, UTMs e o texto exato do aceite, além da tag
aceite-lgpd. O aviso de privacidade cita IP e navegador. - Falha aberta, por decisão: se D1, Telegram ou o próprio Turnstile estiverem fora do ar, o cadastro continua funcionando com as camadas restantes. Em campanha, perder cadastros legítimos custa mais do que aceitar alguns a mais por alguns minutos.
- Secrets só no painel do Pages, digitados sem eco; a variável que aceita as chaves de teste do Turnstile existe apenas no ambiente local.
Testes de segurança
tests/ataques.mjs roda 24 casos contra qualquer ambiente: método e tipo errados, sem Origin, Origin de outro site, corpo de 20 KB, JSON quebrado, honeypot, cinco payloads de injeção (XSS, quebra de atributo, SQL, template, UNION), sem token do Turnstile, cinco armadilhas, 404 real e relatório de CSP. Com --completo (só local), acrescenta envio válido, dedupe, categoria forjada e o 429 do limite por IP.
07Desafios técnicos
CSP estrita num site Astro
O Astro inlina scripts pequenos por padrão, o que obrigaria 'unsafe-inline' em script-src. A solução foi vite.build.assetsInlineLimit: 0 (todo script vira arquivo), carregar o Turnstile por código com render=explicit e manter até o coletor do honeypot como arquivo externo. Depois do deploy, os relatórios de CSP mostraram violações em toda visita: o beacon de Web Analytics que a própria zona injeta. Ele entrou na política e o ruído sumiu, sem abrir exceção genérica.
Limite por IP que aguenta um dia de tráfego
A primeira opção natural seria o Workers KV, mas o plano gratuito aceita 1.000 escritas por dia e o KV é eventualmente consistente entre regiões. O limite passou a ser uma contagem no D1 sobre a própria tabela de eventos, que já existia para auditoria, sem estrutura extra. Para que um flood não estoure as 100 mil escritas diárias do D1, cada IP grava no máximo 40 linhas a cada 10 minutos.
Alertas sem duplicata sob concorrência
Num ataque, dezenas de requisições cruzam o limiar ao mesmo tempo, e cada uma enviaria uma mensagem. A decisão de alertar virou um INSERT … SELECT … WHERE NOT EXISTS no D1: só a requisição que consegue gravar a linha de reserva manda a mensagem. Se o Telegram falhar, a reserva é apagada para o próximo alerta não ficar 30 minutos mudo.
Regras de borda em zonas que não são só deste site
WAF e rate limit precisavam existir sem tocar no site vizinho nem nas regras dele. O script escopa cada expressão ao host do subdomínio, marca as regras com um prefixo, conta as alheias, só substitui as próprias e roda em modo de simulação por padrão. A mesma lógica gera os redirects 301 dos domínios secundários para o canônico.
08Resultados
- Site no ar no mesmo dia do primeiro commit, com 21 commits entre 15h59 e 19h56 de 08/10/2026.
- Cadastro gravando no CRM com prova de consentimento por contato.
- Defesas de borda aplicadas e verificadas no ar, conforme a documentação de segurança do repositório.
- Bateria de ataques reproduzível: 23 de 24 casos passaram localmente no ambiente de testes sem a chave do Turnstile; o caso restante depende justamente dessa chave.
- Documentação de operação, segurança e testes versionada junto com o código.
- 21
- commits
- ≈ 4 h
- do primeiro ao último commit
- 5
- Pages Functions
- 49
- prefixos-armadilha
- 23
- user agents de ataque bloqueados
- 8
- headers de segurança
- 2 / 3
- tabelas D1 / migrações
- 10
- tipos de evento com alerta
- 24
- casos na bateria de ataques
- ≈ 3.700
- linhas de código
como medimos
git log --oneline | wc -l
como medimos
git log: 2026-10-08, de 15:59 a 19:56
como medimos
functions/api/lead.js, functions/api/csp.js, functions/admin.js, functions/login.js, functions/[[armadilha]].js
como medimos
public/_routes.json (51 entradas, menos /api/* e /api) e docs/SEGURANCA.md
como medimos
regra de WAF em scripts/seguranca-zona.mjs (mais UA vazio)
como medimos
bloco /* de public/_headers, conferido com curl -I no wrangler pages dev
como medimos
migrations/0001_eventos.sql, 0002_chave.sql, 0003_honeypot.sql
como medimos
objeto ALERTA em src/server/seguranca.js
como medimos
tests/ataques.mjs com --completo; 23 passaram localmente sem TURNSTILE_SECRET (o caso 'sem token' depende dele)
como medimos
linhas não vazias versionadas: .astro 1.676, .js 654, .ts 505, .mjs 439, .css 338, .sql 51, .sh 25 (sem os JSON de dados)
09Linha do tempo
- 08 out 2026 · 15:59
Site em Astro com hero, guia, bandeiras e formulário validado no navegador
- 08 out 2026 · 16:04
Deploy via Git no Cloudflare Pages, com preview por branch
- 08 out 2026 · 16:09
Formulário grava no CRM, com nota de aceite LGPD e conferência dos campos personalizados
- 08 out 2026 · 17:11
Defesas na API, armadilhas de varredura, CSP rígida, eventos no D1 e alertas
- 08 out 2026 · 17:19
Regras de WAF e rate limit aplicadas na borda, escopadas ao subdomínio
- 08 out 2026 · 17:55
Documentação, testes de navegador e bateria de ataques no repositório
- 08 out 2026 · 18:22
Honeypot /admin → /login falso captura tentativas de acesso
10Stack
- Astro 7 (output estático)
- TypeScript
- CSS próprio com tokens
- Archivo variável (self-hosted)
- Combobox acessível próprio
- Cloudflare Pages Functions
- Módulo de segurança compartilhado (src/server/seguranca.js)
- Cloudflare D1 (SQLite)
- Mautic (API REST)
- Municípios do IBGE e unidades do INEP em JSON estático
- Cloudflare Pages com integração Git
- Regras de zona via API (script próprio)
- Wrangler
- Dependabot
- Cloudflare Turnstile (hostname + action)
- WAF e rate limit de borda escopados por host
- CSP sem 'unsafe-inline' em script-src + report-uri
- Limite por IP no D1
- Detecção de injeção
- Armadilhas de varredura
- Honeypot de login
- Alertas no Telegram
- Prova de consentimento LGPD
11Ficha técnica
- type
- landing page + edge functions
- stack
- astro 7 · typescript · css
- runtime
- cloudflare pages functions
- db
- d1 (eventos · honeypot)
- crm
- mautic (api rest)
- antibot
- waf · turnstile · honeypot · rate limit de borda
- deploy
- git push → pages
- status
- concluído
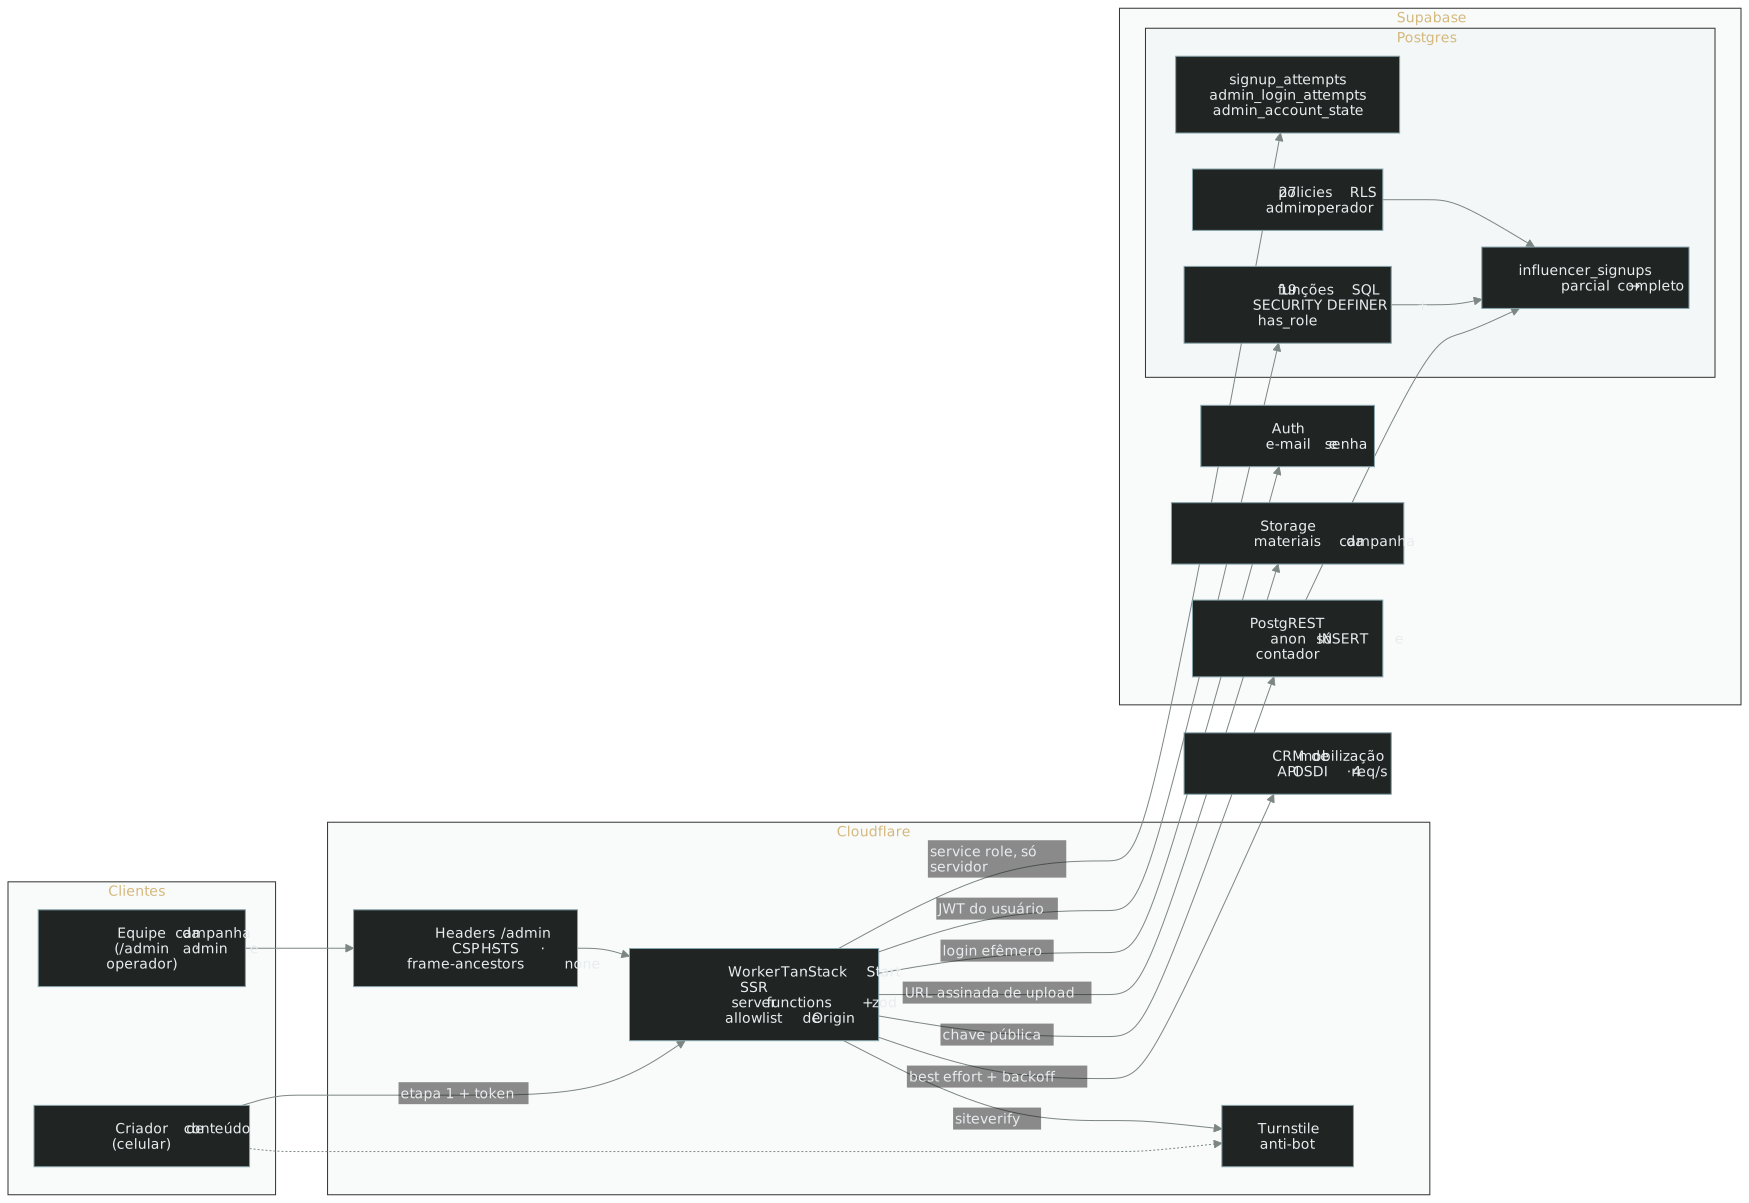
A plataforma que pôs milhares de criadores de conteúdo na campanha pelo fim das bets: cadastro nacional, contador público à prova de inflação e painel blindado contra força bruta.
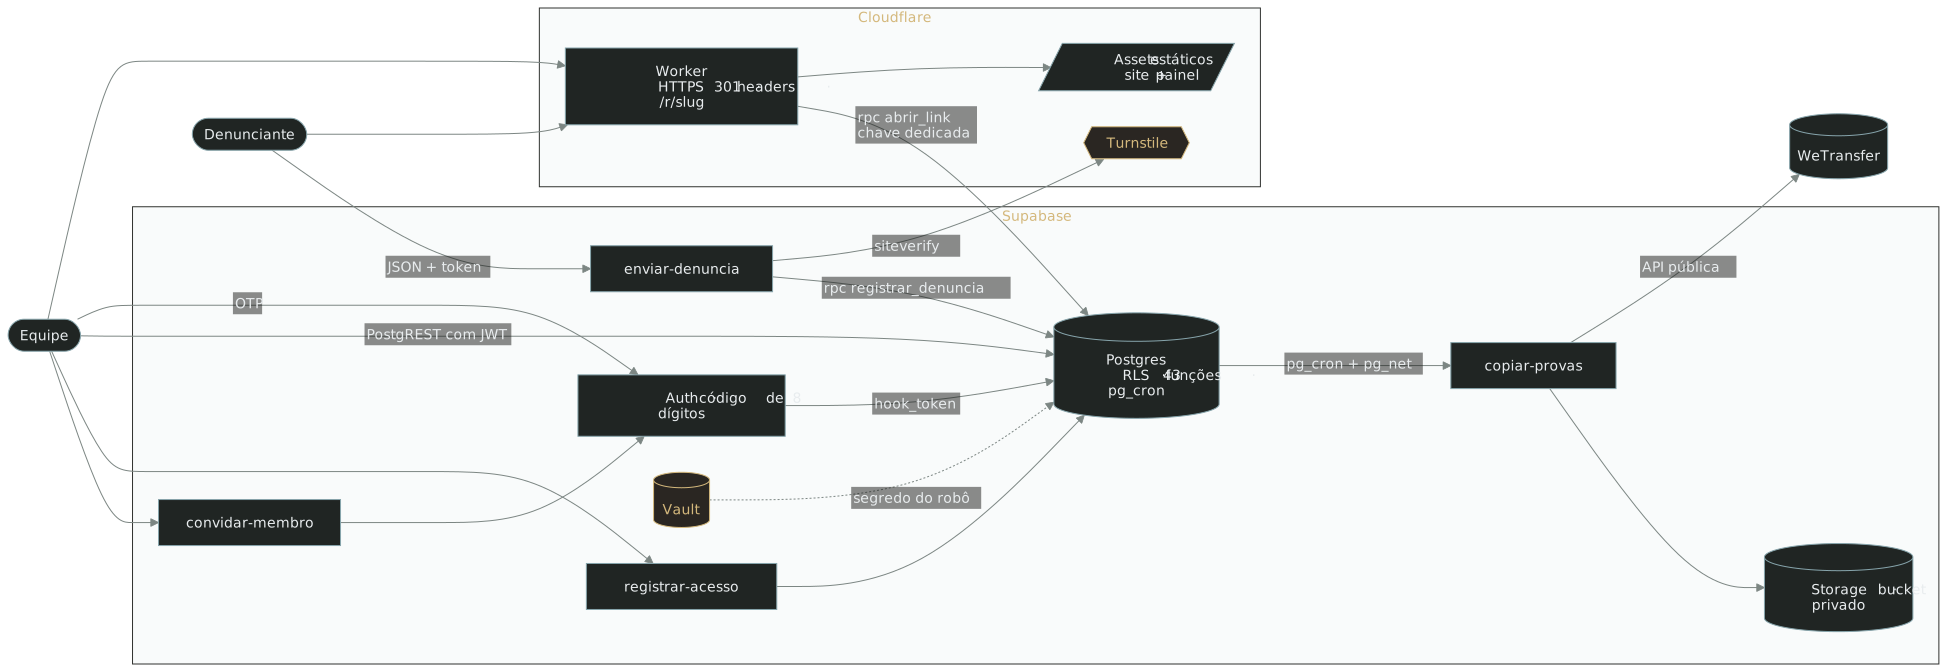
Canal público de denúncias com painel de triagem onde a autorização mora no banco: RLS por papel, contatos só por função auditada, sessão revogada na hora e robô que salva provas antes de expirarem.
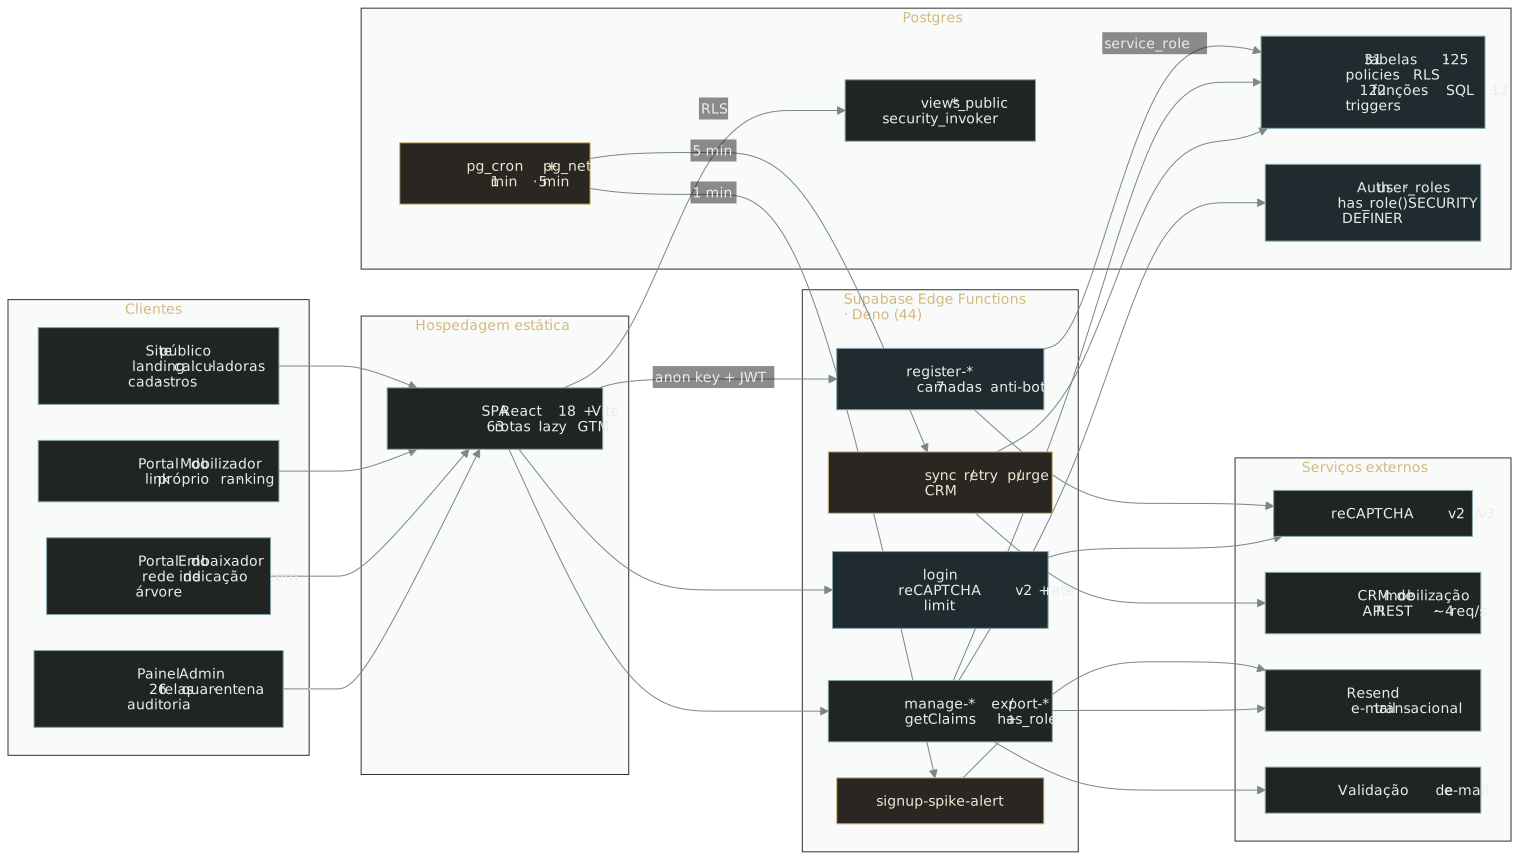
A plataforma da campanha pelo fim da escala 6x1: adesão nacional, rede de voluntários e defesa anti-bot em 7 camadas
Quer um sistema assim para a sua operação?
A Node projeta, constrói e protege plataformas sob medida para campanhas, mandatos e movimentos.
TECNOLOGIA E INTELIGÊNCIA POLÍTICA
© 2026 NODE. Todos os direitos reservados.